
Từ 1/3, ứng dụng ngân hàng bị khóa nếu điện thoại không đạt chuẩn bảo mật
Việc khóa ứng dụng ngân hàng trên các thiết bị không đáp ứng tiêu chuẩn bảo mật là một biện pháp phòng vệ chủ động của hệ thống ngân hàng, nhằm buộc người dùng phải sử dụng điện thoại và phần mềm đủ an toàn, giảm nguy cơ bị tin tặc xâm nhập, cài mã độc và chiếm đoạt tiền trong tài khoản qua các giao dịch trực tuyến. Điều người dùng phải đối mặt không chỉ là vài thao tác bất tiện, mà là khả năng mất toàn bộ quyền truy cập ứng dụng ngân hàng trên điện thoại nếu không tuân thủ tiêu chuẩn bảo mật ngân hàng mới. Thông tư 77 về an toàn, bảo mật dịch vụ trực tuyến trong ngành ngân hàng đã thiết lập các quy định kỹ thuật nghiêm ngặt, có hiệu lực từ ngày 1/3, yêu cầu ứng dụng Mobile Banking tự động thoát hoặc ngừng hoạt động khi phát hiện thiết bị không an toàn. Nói thẳng, nếu bạn đang dùng máy đã root, jailbreak hoặc mở khóa bootloader, nguy cơ ứng dụng ngân hàng bị khóa là chuyện sẽ xảy ra chứ không phải khả năng xa vời. Thông điệp ở đây khá rõ: hệ thống ngân hàng không còn chấp nhận những thiết bị bị can thiệp sâu, chạy môi trường giả lập, có trình gỡ lỗi hoạt động hoặc cho phép giao tiếp trực tiếp với máy tính thông qua Android Debug Bridge. Từ góc độ người dùng, đây là một cú hích buộc bạn phải nghiêm túc nhìn lại chiếc điện thoại mình đang dùng để giao dịch tài chính hằng ngày, thay vì tiếp tục đặt niềm tin vào một thiết bị không còn đáp ứng tiêu chuẩn bảo mật.
Mã độc nhân bản ứng dụng ngân hàng: lý do các chuẩn bảo mật phải siết chặt
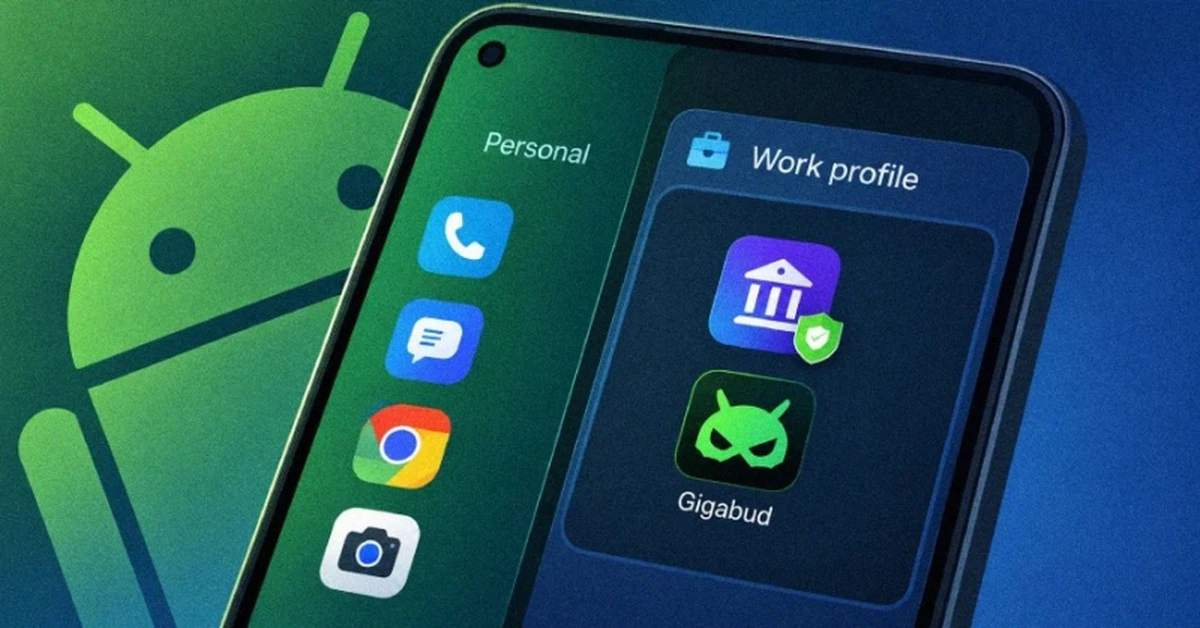
Một trong những lý do quan trọng khiến tiêu chuẩn bảo mật ngân hàng bị siết chặt là làn sóng tấn công mới nhắm thẳng vào ứng dụng ngân hàng, trong đó nổi bật là mã độc Gigabud trên Android. Đây không phải kiểu virus chỉ đánh cắp thông tin đăng nhập đơn thuần; nó có khả năng tự động tạo ra một bản sao của ứng dụng ngân hàng ngay trên thiết bị để chiếm đoạt tài sản mà nạn nhân không hề hay biết. Khi bạn vẫn tự tin rằng mình đang đăng nhập, chuyển khoản bình thường, kẻ gian có thể điều khiển một "bản sao" ứng dụng khác chạy trong nền để rút tiền. Quá trình xâm nhập thường bắt đầu từ việc người dùng nhẹ dạ cài đặt tệp APK từ các đường dẫn trôi nổi, được ngụy trang thành ứng dụng cơ quan thuế, dịch vụ chính phủ hay hãng hàng không. Sau khi được cấp các quyền nguy hiểm như Trợ năng (Accessibility) và quyền hiển thị đè lên màn hình, mã độc âm thầm quét hệ thống, đánh cắp thông tin đăng nhập, mã PIN rồi tự động cài công cụ Vwork – phiên bản độc hại tinh chỉnh từ tiện ích mã nguồn mở Shelter. Từ đó, nó tạo ra một "hồ sơ công việc" mới trên điện thoại, nhân bản ứng dụng ngân hàng vào đó và dùng chính tính năng phân tách hồ sơ của Android làm lớp ngụy trang, che toàn bộ thao tác chuyển tiền gian lận sau một màn hình đen. Trong bối cảnh tội phạm công nghệ cao còn kết hợp Deepfake, tài khoản doanh nghiệp “ma” và nhiều dạng mã độc khác để lừa đảo chiếm đoạt tài sản, việc siết tiêu chuẩn bảo mật ngân hàng không phải động thái hình thức. Đây là lời cảnh báo rằng nếu bạn chưa xem chiếc điện thoại là một thiết bị tài chính, thì giới tội phạm mạng đã xem nó như “chiếc ví” dễ tấn công nhất.
Những thiết bị nào có nguy cơ bị khóa ứng dụng ngân hàng?
Thay vì hỏi “tại sao ngân hàng khóa ứng dụng của tôi?”, bạn nên tự hỏi “điện thoại của tôi đã làm gì để bị đánh giá là không an toàn?”. Theo quy định mới, ứng dụng Mobile Banking sẽ phải tự động thoát hoặc ngừng hoạt động nếu phát hiện một trong ba nhóm dấu hiệu rủi ro. Nhóm thứ nhất là thiết bị đã bị bẻ khóa (root/jailbreak) hoặc mở khóa bootloader. Nhiều người dùng iPhone khóa mạng hay Android thích can thiệp hệ thống để cài thêm ứng dụng ngoài kho chính thức, tùy chỉnh sâu giao diện hoặc tinh chỉnh hiệu năng. Vấn đề là những thao tác này phá hỏng lớp bảo vệ gốc của hệ điều hành, mở toang cánh cửa cho mã độc ứng dụng ngân hàng, khiến tiêu chuẩn bảo mật ngân hàng không còn được đảm bảo. Nhóm thứ hai là thiết bị có trình gỡ lỗi (debugger), môi trường giả lập, máy ảo hoặc thiết bị giả lập đang hoạt động; hoặc đang bật chế độ cho phép máy tính giao tiếp trực tiếp với Android qua Android Debug Bridge. Đây là những công cụ vốn dành cho nhà phát triển, nhưng lại bị tin tặc tận dụng để phân tích, can thiệp ứng dụng ngân hàng, qua đó “bọc lại” thành các bản giả mạo phục vụ tấn công. Nhóm cuối cùng là việc phát hiện các lỗ hổng bảo mật ở mức cao hoặc nghiêm trọng trong chính phiên bản ứng dụng Mobile Banking đang chạy trên thiết bị. Theo quy định, đơn vị phát hành ứng dụng phải định kỳ tối thiểu 3 tháng một lần đánh giá an toàn, bảo mật của phiên bản cung cấp cho người dùng, xác định lỗ hổng và mức độ có thể bị tội phạm mạng can thiệp. Nếu lỗ hổng ở mức cao hoặc nghiêm trọng, họ được yêu cầu kiểm soát không cho thực hiện giao dịch hoặc áp dụng biện pháp chặn gian lận – nghĩa là ứng dụng ngân hàng bị khóa tạm thời để tránh người dùng trở thành nạn nhân tiếp theo.
Bạn cần làm gì ngay bây giờ để không bị khóa ứng dụng ngân hàng?
Điều tệ nhất bạn có thể làm lúc này là chờ đến ngày 1/3 rồi ngạc nhiên khi ứng dụng ngân hàng bị khóa trên điện thoại. Bạn cần chủ động kiểm tra và tự làm sạch thiết bị của mình trước khi hệ thống ngân hàng buộc phải "ngắt kết nối". Việc đầu tiên là rà soát lại tình trạng thiết bị: nếu máy đã từng root, jailbreak hoặc mở khóa bootloader, hãy cân nhắc quay về firmware gốc hoặc dùng một thiết bị khác cho giao dịch tài chính. Nếu bạn thường xuyên bật chế độ nhà phát triển, dùng ADB, chạy ứng dụng trong môi trường giả lập trên chính điện thoại, hãy tắt toàn bộ các chế độ đó khi dùng ứng dụng ngân hàng. Điều này không phải là cứng nhắc; nó đơn giản là tách bạch thiết bị dùng cho công việc kỹ thuật với thiết bị dùng cho tiền bạc. Song song, hãy tự vệ trước mã độc ứng dụng ngân hàng bằng cách tuyệt đối không tải tệp APK từ đường dẫn trôi nổi, kể cả khi chúng giả làm ứng dụng dịch vụ công, thuế hay hãng bay. Đừng vội cấp quyền Trợ năng hoặc quyền hiển thị đè lên màn hình cho các ứng dụng lạ. Nếu thấy xuất hiện bản sao thứ hai của ứng dụng ngân hàng hoặc một "hồ sơ công việc" mới không rõ lý do, hãy coi đó là tín hiệu đỏ: thiết bị có thể đã bị nhiễm mã độc. Khi nghi ngờ đã lỡ cài ứng dụng đáng ngờ và cấp quyền nguy hiểm, việc chần chừ có thể khiến bạn mất tiền. Kịch bản hành động nên là: gọi ngay cho ngân hàng qua đường dây nóng chính thức để tạm khóa tài khoản, sau đó vào phần cài đặt điện thoại thu hồi toàn bộ quyền truy cập đặc biệt đã cấp, gỡ bỏ ứng dụng lạ, sao lưu dữ liệu quan trọng rồi khôi phục cài đặt gốc cho thiết bị. Đây là sửa sai cần thiết, nhưng bạn nên xem việc tuân thủ tiêu chuẩn bảo mật ngân hàng và giữ điện thoại sạch mã độc là thói quen dài hạn, không phải giải pháp tình thế.