
Ứng dụng giả mạo ngân hàng và PDF-Reader: mối đe doạ mới ngay trong kho ứng dụng chính thức
Ứng dụng giả mạo ngân hàng và ứng dụng chứa malware là những phần mềm được phát hành trên App Store hoặc Google Play Store, cố tình sử dụng tên gọi, biểu tượng hoặc chức năng giống ngân hàng, dịch vụ vay tiền hay tiện ích đọc tài liệu để đánh lừa người dùng, từ đó âm thầm thu thập dữ liệu cá nhân, thông tin đăng nhập tài khoản và có thể chiếm quyền điều khiển điện thoại từ xa, gây ra rủi ro nghiêm trọng về tài chính và quyền riêng tư. Điểm đáng sợ không phải là chúng tồn tại ở các kho ứng dụng “chợ đen”, mà là xuất hiện ngay trong kho ứng dụng chính thức. Một ứng dụng giả làm PDF-Reader trên Android đã được phát hiện là kênh phát tán mã độc Anatsa – banking trojan chuyên đánh cắp dữ liệu ngân hàng. Song song đó, nhiều ứng dụng giả mạo ngân hàng như KBAnhanh/KBA Nhanh và “AB tài chính” đang lợi dụng nhu cầu vay tiền để lừa người dùng cung cấp CCCD, ảnh khuôn mặt và thông tin tài khoản. Nếu bạn vẫn tin rằng “cứ lên store chính thức là an toàn”, thì đã đến lúc phải thay đổi suy nghĩ.
Anatsa và RatHat: mã độc Android len lỏi qua các ứng dụng tiện ích tưởng như vô hại
Câu chuyện Anatsa cho thấy mã độc Android app store không còn là lý thuyết xa vời mà là nguy cơ hiện hữu. Một ứng dụng giả làm trình đọc PDF đã được đưa lên Google Play Store, đóng vai trò “dropper” âm thầm tải banking trojan Anatsa (TeaBot) về máy sau khi người dùng cài đặt. Theo nhóm nghiên cứu bảo mật, ứng dụng này đã đạt hơn 10.000 lượt tải trước khi bị phát hiện và gỡ bỏ – một con số cho thấy mức độ khai thác đã là rất nghiêm trọng. Anatsa không chỉ đọc trộm dữ liệu, mà còn chồng các màn hình đăng nhập giả lên trên ứng dụng ngân hàng thật, lợi dụng quyền hỗ trợ tiếp cận để ghi lại mọi thao tác nhập tài khoản và mật khẩu. Mục tiêu của nó là dữ liệu từ hơn 830 tổ chức tài chính, biến điện thoại thành cánh cửa mở toang cho kẻ tấn công. Cùng lúc, mã độc RatHat trên Android cũng bị ghi nhận trong 162 ứng dụng, chuyển dữ liệu về 12 máy chủ tấn công và có khả năng theo dõi mã OTP, tin nhắn SMS và thông tin đăng nhập. Nếu bạn vẫn cài bất kỳ “PDF-Reader lạ”, “QR-Reader lạ” hay tiện ích không rõ nguồn gốc, thiết bị của bạn đang ở vùng nguy hiểm.
KBAnhanh, “AB tài chính” và các app visa: chiêu vay tiền, xuất khẩu lao động để móc túi người dùng
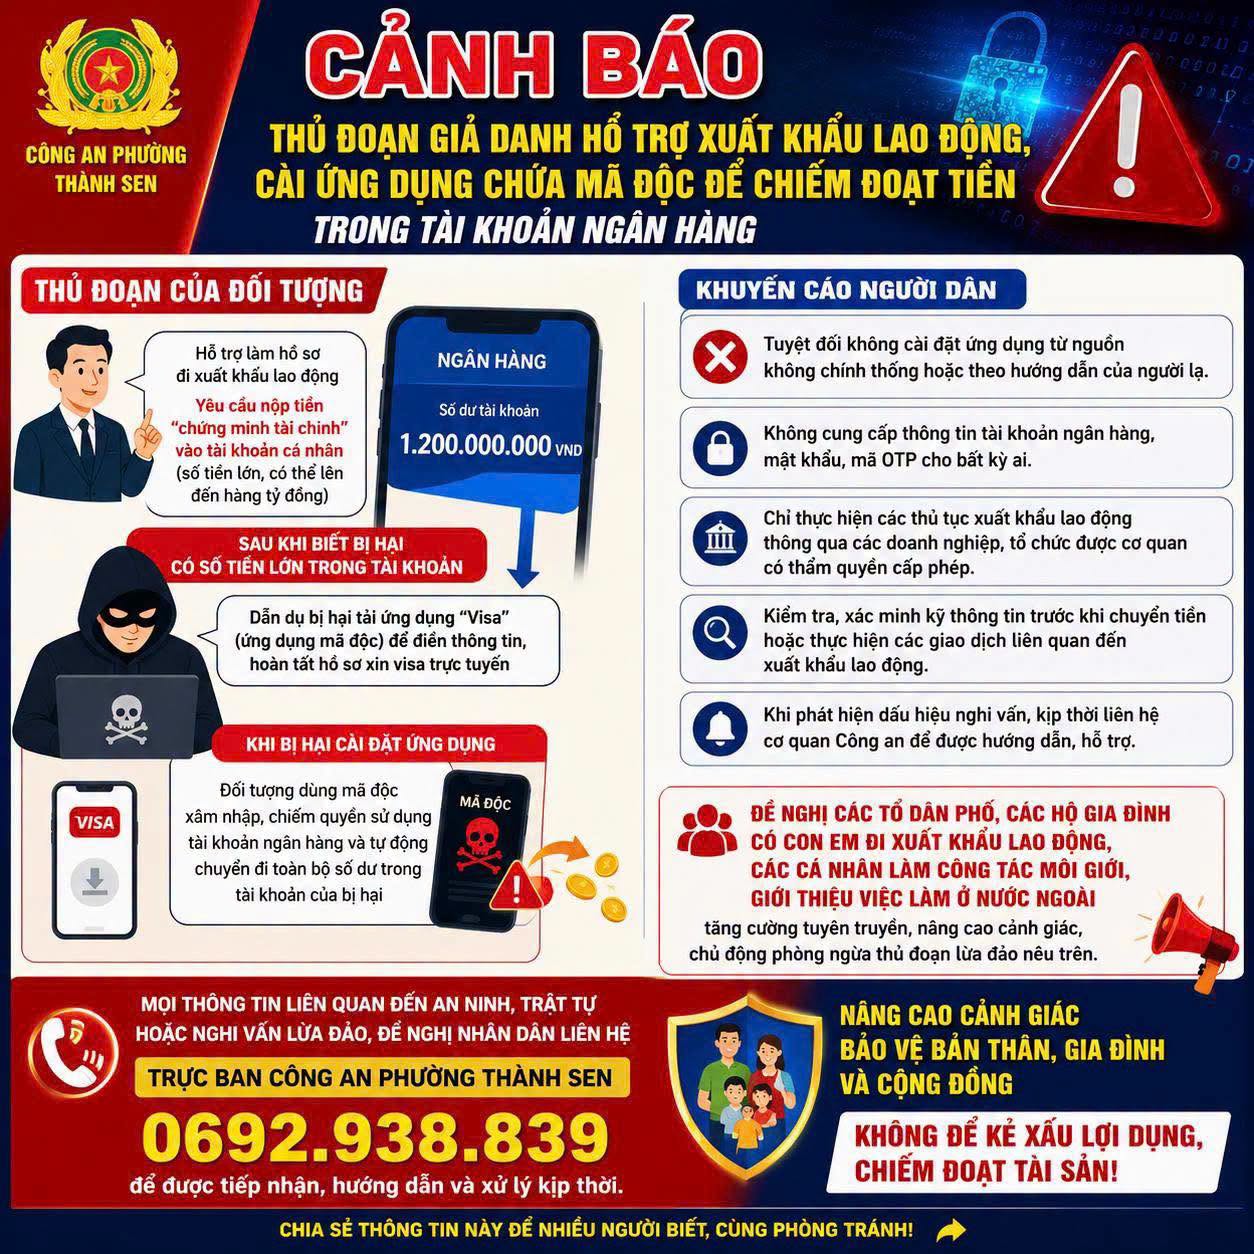
Ở phía ứng dụng giả mạo ngân hàng, kịch bản lừa đảo ngày càng tinh vi. KBAnhanh/KBA Nhanh sử dụng tên nhà phát triển “KienlongBank Asset Management Company” và nhận diện có yếu tố KienlongBank, khiến nhiều người tưởng đây là sản phẩm chính thức của ngân hàng. Website kbanhanh.com quảng bá dịch vụ vay với lãi suất hiển thị từ 20% đến 40%, đồng thời yêu cầu quyền truy cập danh bạ – dấu hiệu rõ ràng của một ứng dụng chứa malware có khả năng thu thập dữ liệu ngoài mong muốn và gây rủi ro tài chính. Đã có khách hàng tải KBAnhanh, cung cấp ảnh khuôn mặt và CCCD để đăng ký vay, sau đó phát hiện khoản giải ngân và nghĩa vụ thanh toán hoàn toàn khác kỳ vọng, gọi số hotline thì không ai trả lời. Đây là mô hình ứng dụng lừa đảo tài khoản điển hình: dùng thương hiệu ngân hàng để tạo niềm tin, rồi ép người dùng “mở hết cửa” dữ liệu cá nhân. Tương tự, ứng dụng “AB tài chính” trên App Store dùng logo “AB” và nội dung liên quan ABBank để quảng bá khoản vay đến 30 triệu đồng, dù ngân hàng khẳng định không hề phát hành hay hợp tác phát triển. Thêm vào đó, các app visa giả danh doanh nghiệp xuất khẩu lao động, trung tâm du học còn yêu cầu người dùng cài ứng dụng, cấp đủ quyền để chiếm quyền điều khiển điện thoại từ xa. Nếu bạn đang ở trong nhóm tìm việc, tìm cơ hội đi nước ngoài hoặc cần vay tiền gấp, đây là những cái bẫy nhắm thẳng vào bạn.
Điện thoại có thể đang bị theo dõi: dấu hiệu nhận biết và cách tự kiểm tra khẩn cấp
Điều đáng lo không phải là mã độc quá thông minh, mà là người dùng quá chủ quan. Nhiều người chấp nhận cấp quyền truy cập danh bạ, SMS, quyền hỗ trợ tiếp cận cho ứng dụng vay tiền, app visa hay tiện ích đọc tài liệu mà không hề đặt câu hỏi. Một khi quyền này được cấp, kẻ gian có thể theo dõi thao tác, thu thập thông tin đăng nhập, mã OTP, tin nhắn SMS và thậm chí chiếm quyền điều khiển điện thoại từ xa để thực hiện giao dịch chuyển tiền trái phép. Bạn nên nghi ngờ ngay nếu: điện thoại bỗng chậm bất thường sau khi cài app mới; liên tục xuất hiện yêu cầu cấp thêm quyền nhạy cảm; ứng dụng vay tiền hiển thị khoản vay, nghĩa vụ thanh toán khác với những gì bạn được tư vấn; hoặc có thông báo lạ liên quan đến đăng nhập ngân hàng. Các nhà nghiên cứu bảo mật đã khuyến cáo người dùng Android phải kiểm tra thiết bị ngay khi có thông tin về Anatsa và RatHat, bởi các dropper thường trông rất bình thường, dễ vượt qua kiểm duyệt kho ứng dụng. Nếu bạn không chủ động rà soát, không ai làm thay bạn được.
Việc cần làm ngay: gỡ ứng dụng đáng ngờ, khoá lại tài khoản và thay đổi thói quen tải app
Ở thời điểm này, câu hỏi không còn là “có nguy hiểm không?” mà là “bạn hành động nhanh đến mức nào?”. Các nhóm nghiên cứu bảo mật đã lên tiếng cảnh báo và khuyến nghị người dùng kiểm tra ngay điện thoại để phát hiện ứng dụng chứa malware, đặc biệt là các PDF-Reader, QR-Reader lạ và app vay tiền không rõ nguồn gốc. Các ngân hàng cũng khẳng định KBAnhanh/KBA Nhanh, “AB tài chính” không phải ứng dụng chính thức, đồng thời yêu cầu khách hàng ngừng cài đặt, không tiếp tục sử dụng và tuyệt đối không cung cấp CCCD, ảnh khuôn mặt, mật khẩu, mã OTP hay thông tin tài khoản cho các ứng dụng chưa được xác minh. Nếu đã lỡ cài, việc cần làm ngay là: gỡ ứng dụng khỏi máy; ngừng mọi tương tác; vào phần cài đặt để thu hồi các quyền truy cập đã cấp; đổi mật khẩu tài khoản ngân hàng, email, ví điện tử; kiểm tra lại lịch sử giao dịch và thông tin xác thực. Đồng thời, hãy liên hệ ngân hàng qua kênh chính thức để được hỗ trợ bảo vệ tài khoản nếu nghi ngờ có rủi ro. Về lâu dài, hãy tự đặt nguyên tắc: chỉ tải ứng dụng ngân hàng từ đường dẫn trên website chính thức; đọc kỹ tên nhà phát triển; từ chối mọi ứng dụng yêu cầu quyền truy cập không cần thiết. Bảo mật điện thoại không phải chuyện của riêng chuyên gia – đó là thói quen sống còn của bất kỳ ai dùng smartphone.