
Quản trị AI doanh nghiệp: từ khẩu hiệu tới kiểm soát thực thi
Quản trị AI doanh nghiệp là cách tổ chức mã hóa các quy tắc, trách nhiệm và kiểm soát vào toàn bộ vòng đời hệ thống AI, từ dữ liệu, mô hình, công cụ tới vận hành, nhằm đảm bảo an toàn, tuân thủ, hiệu quả và khả năng truy vết quyết định. Nếu không, mọi tài liệu chính sách đều chỉ là khẩu hiệu. Giá trị doanh nghiệp không nằm trong cửa sổ chat tách rời, mà nằm trong các quy trình order-to-cash, procure-to-pay, bồi thường bảo hiểm, onboarding khách hàng, vận hành bán hàng, giao phần mềm và dịch vụ hiện trường, nơi hệ thống sản xuất phải xử lý danh tính, ủy quyền, AI audit trail, ranh giới giao dịch, phân loại dữ liệu, ngoại lệ, khả năng quan sát và khôi phục. Chính ở đây, “governance by design” – quản trị ngay từ thiết kế – quan trọng hơn chọn mô hình nào.
Vì sao dự án AI thất bại: lỗi ở dữ liệu và quy trình, không ở mô hình
Doanh nghiệp hay đổ lỗi cho mô hình khi dự án AI đổ bể, nhưng vấn đề gốc thường là dữ liệu tệ, quy trình yếu và quản trị lỏng lẻo. Generative AI phụ thuộc vào ngữ cảnh đáng tin cậy; nếu dữ liệu phân mảnh, trùng lặp, cũ, gắn nhãn sai, khó truy cập hoặc bị quản trị kém, hệ thống sẽ tạo ra câu trả lời trôi chảy trên nền ngữ cảnh không đáng tin. Nguy hiểm ở chỗ, nó nghe rất thuyết phục ngay cả khi sai. Nhiều tổ chức cũng nhầm lẫn giữa pilot và năng lực có thể mở rộng: pilot chứng minh mô hình làm được việc trong điều kiện có kiểm soát, còn năng lực mở rộng phải chứng minh doanh nghiệp tích hợp, bảo mật, quản trị, giám sát, tài trợ và vận hành nhiệm vụ đó theo thời gian. Nói thẳng: không có governance by design, mọi sáng kiến AI đều mắc kẹt ở dạng demo đẹp mắt nhưng vô dụng.
Governance by design: mã hóa chính sách vào luồng xử lý và kiểm soát truy cập AI
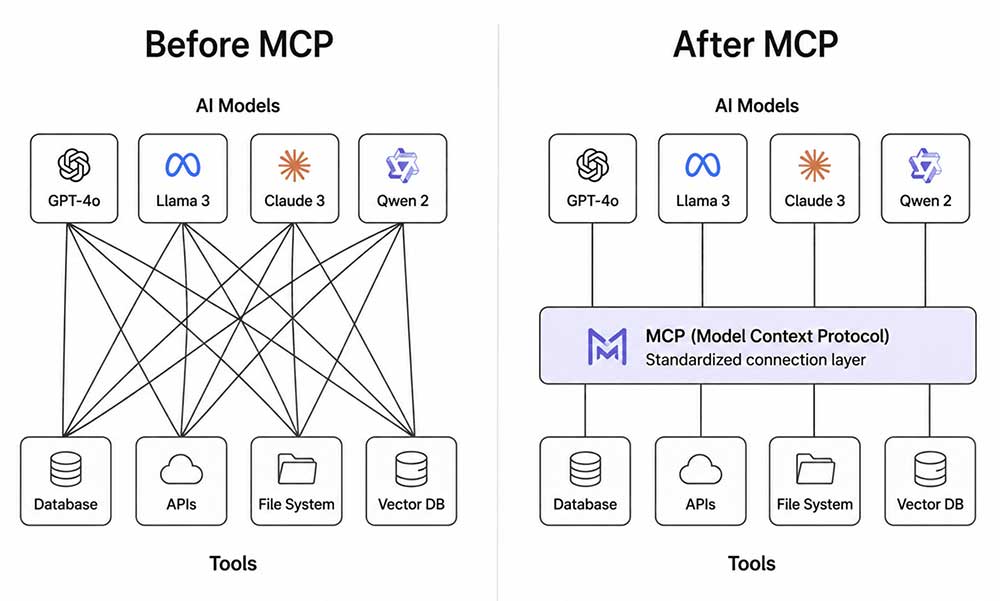
Governance by design nghĩa là chuyển chính sách thành kiểm soát thực thi trong pipeline và runtime, thay vì trông chờ giám sát thủ công. Ở tầng yêu cầu, hệ thống cần lớp “request mediation” gắn danh tính và phạm vi vào mỗi request, đồng thời ẩn bớt thông tin trong log để bảo vệ dữ liệu – đó là nền tảng của kiểm soát truy cập AI. Tầng truy xuất phải có “retrieval filtering” để ép buộc access control, danh sách nguồn được phép và ràng buộc về độ mới dữ liệu. Tầng công cụ cần “tool mediation” kiểm tra schema, áp dụng allowlist và ghi sự kiện audit cho mọi hành động, trong khi tầng đầu ra phải kiểm tra quy tắc trích dẫn, dữ liệu hạn chế và cách hiển thị an toàn trong giao diện. Nói cách khác, mỗi request là một đơn vị chính sách được thực thi, không phải một cú gọi API vô danh.
Nhân – tác tử – trách nhiệm: điều kiện để AI tác tử mở rộng quy mô
AI tác tử đang trở thành bài kiểm tra sức chịu đựng cho mọi doanh nghiệp trong mọi ngành, và câu hỏi không còn là “có triển khai không” mà là “ai chịu trách nhiệm cho điều gì”. Một khảo sát về agentic transformation cho thấy 43% tổ chức đang mở rộng triển khai tác tử AI trên nhiều chức năng, nhưng chỉ 15% đạt được triển khai đa tác tử ở quy mô phối hợp; mức sẵn sàng của lực lượng lao động là 20% và chỉ 16% quy trình hiện có sẵn sàng cho adoption. Một nghiên cứu kết hợp khác cho thấy 50% giờ làm việc trong nền kinh tế Mỹ, tương đương 120 triệu lao động, đang được tái định hình bởi khoảng 60 tác tử AI số và vật lý. Câu nói “humans in the lead, not in the loop” tóm tắt yêu cầu: con người phải giữ vai trò chịu trách nhiệm cuối cùng, còn tác tử là lực lượng lao động số cần được quản trị, không phải đồ chơi thí nghiệm.
AI audit trail và reproducible AI workflow: chứng cứ chạy sẵn trong hệ thống
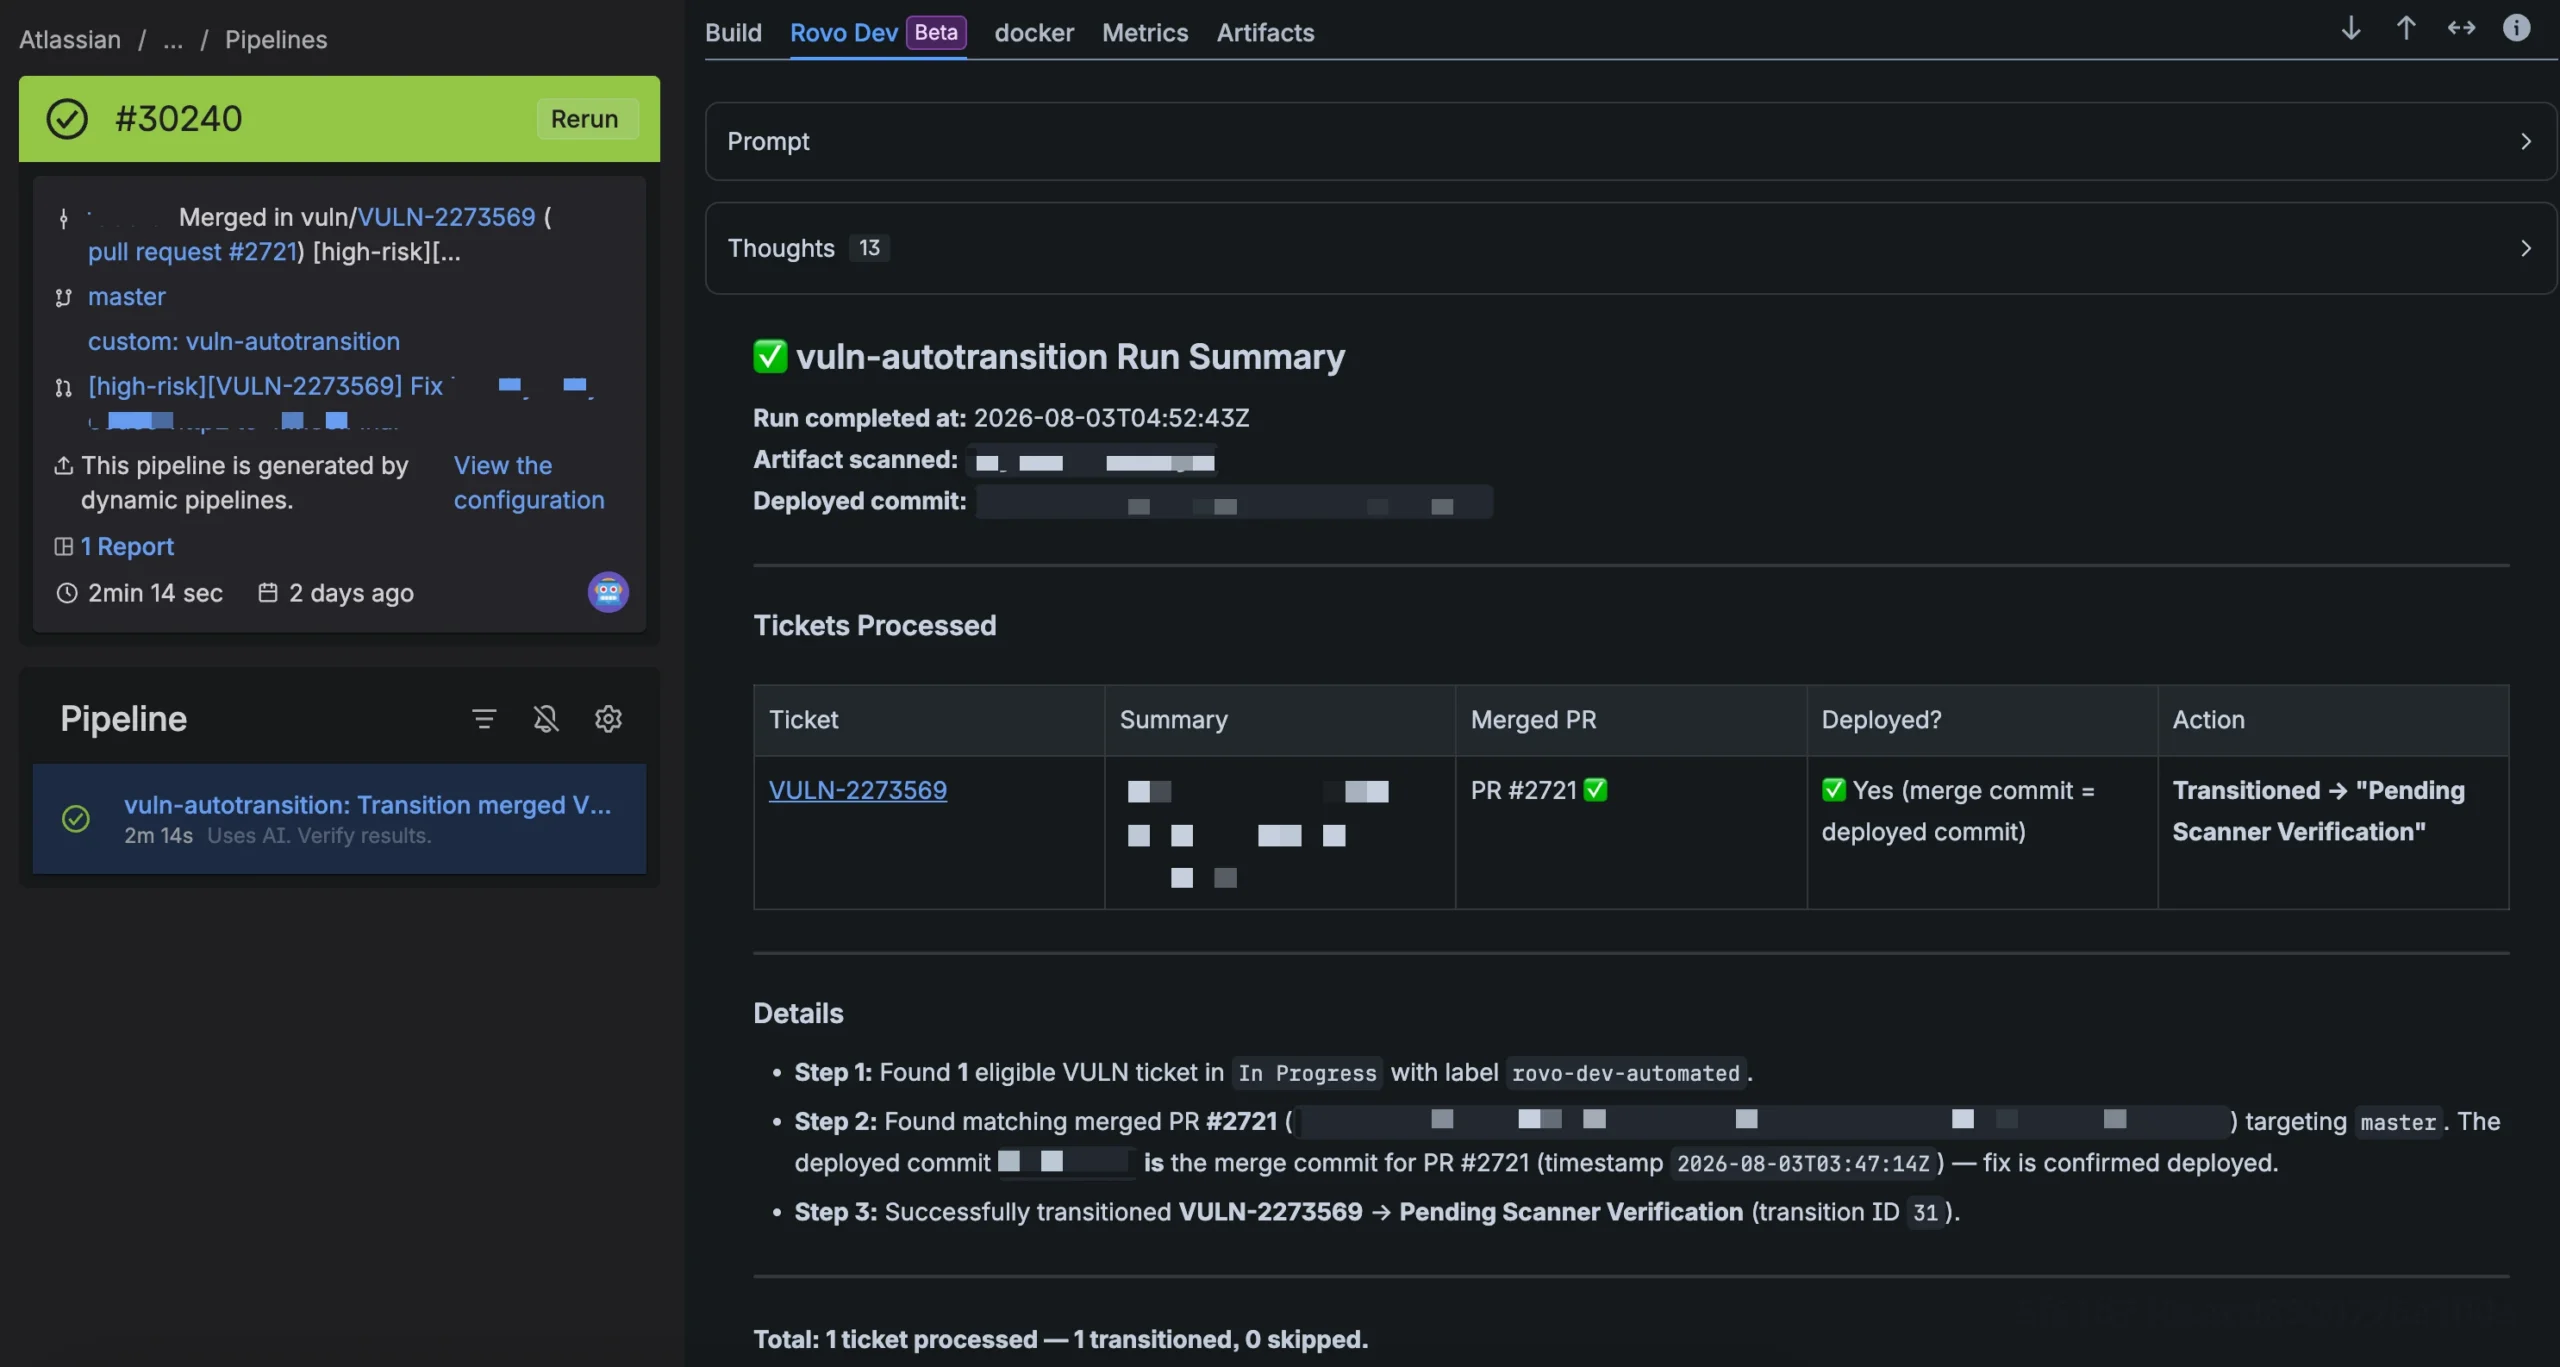
Quản trị AI doanh nghiệp chỉ có ý nghĩa khi có chứng cứ. Hệ thống sản xuất phải xử lý danh tính, ủy quyền, AI audit trail, ranh giới giao dịch, phân loại dữ liệu, ngoại lệ, khả năng quan sát và khôi phục; audit trail không phải phụ kiện mà là xương sống quản trị an ninh. Cách tiếp cận đúng là “capture evidence as part of normal operation”: mỗi request nên tạo bản ghi audit chứa phiên bản chính sách, mô hình, prompt, index, nguồn được truy xuất, các tool call và metadata đầu ra. Audit evidence quan trọng cho an ninh, tuân thủ và quản trị nội bộ, đồng thời cho phép đội ngũ replay các request tác động lớn để đánh giá lại. Đây chính là nền tảng của reproducible AI workflow: bạn không chỉ biết hệ thống làm gì, mà còn có thể tái hiện chính xác bối cảnh để sửa lỗi, kiểm toán và huấn luyện lại. Từ đó, câu chuyện ROI chỉ nên được bàn tới sau khi doanh nghiệp thiết lập được kiểm soát an ninh, trách nhiệm rõ ràng và governance by design vận hành ổn định.