
AI agent trong tự động hóa bảo mật: Định nghĩa và bước nhảy 95%
Tự động hóa bảo mật với AI agent lỗi bảo mật là cách dùng các tác nhân AI để phát hiện, sửa và triển khai bản vá lỗ hổng theo một quy trình tiêu chuẩn, trong đó AI xử lý gần như toàn bộ thao tác kỹ thuật còn con người tập trung vào quyết định review và merge. Câu chuyện không còn là “AI có viết code được không” mà là: tại sao chúng ta vẫn bắt kỹ sư làm những việc lặp lại mà máy có thể làm tốt hơn. Atlassian đã trả lời câu hỏi đó bằng một kiến trúc gồm ba thành phần rõ ràng: dispatcher tìm việc, coding agent viết code, và closer đóng vòng đời ticket. Trên nền Rovo Dev, Bitbucket Agentic Pipelines và Jira Automation, họ biến xử lý lỗ hổng tự động thành một dây chuyền vận hành hàng ngày chứ không phải chiến dịch chữa cháy định kỳ.
Agentic Pipelines: Từ ticket lỗi bảo mật đến pull request sẵn sàng merge
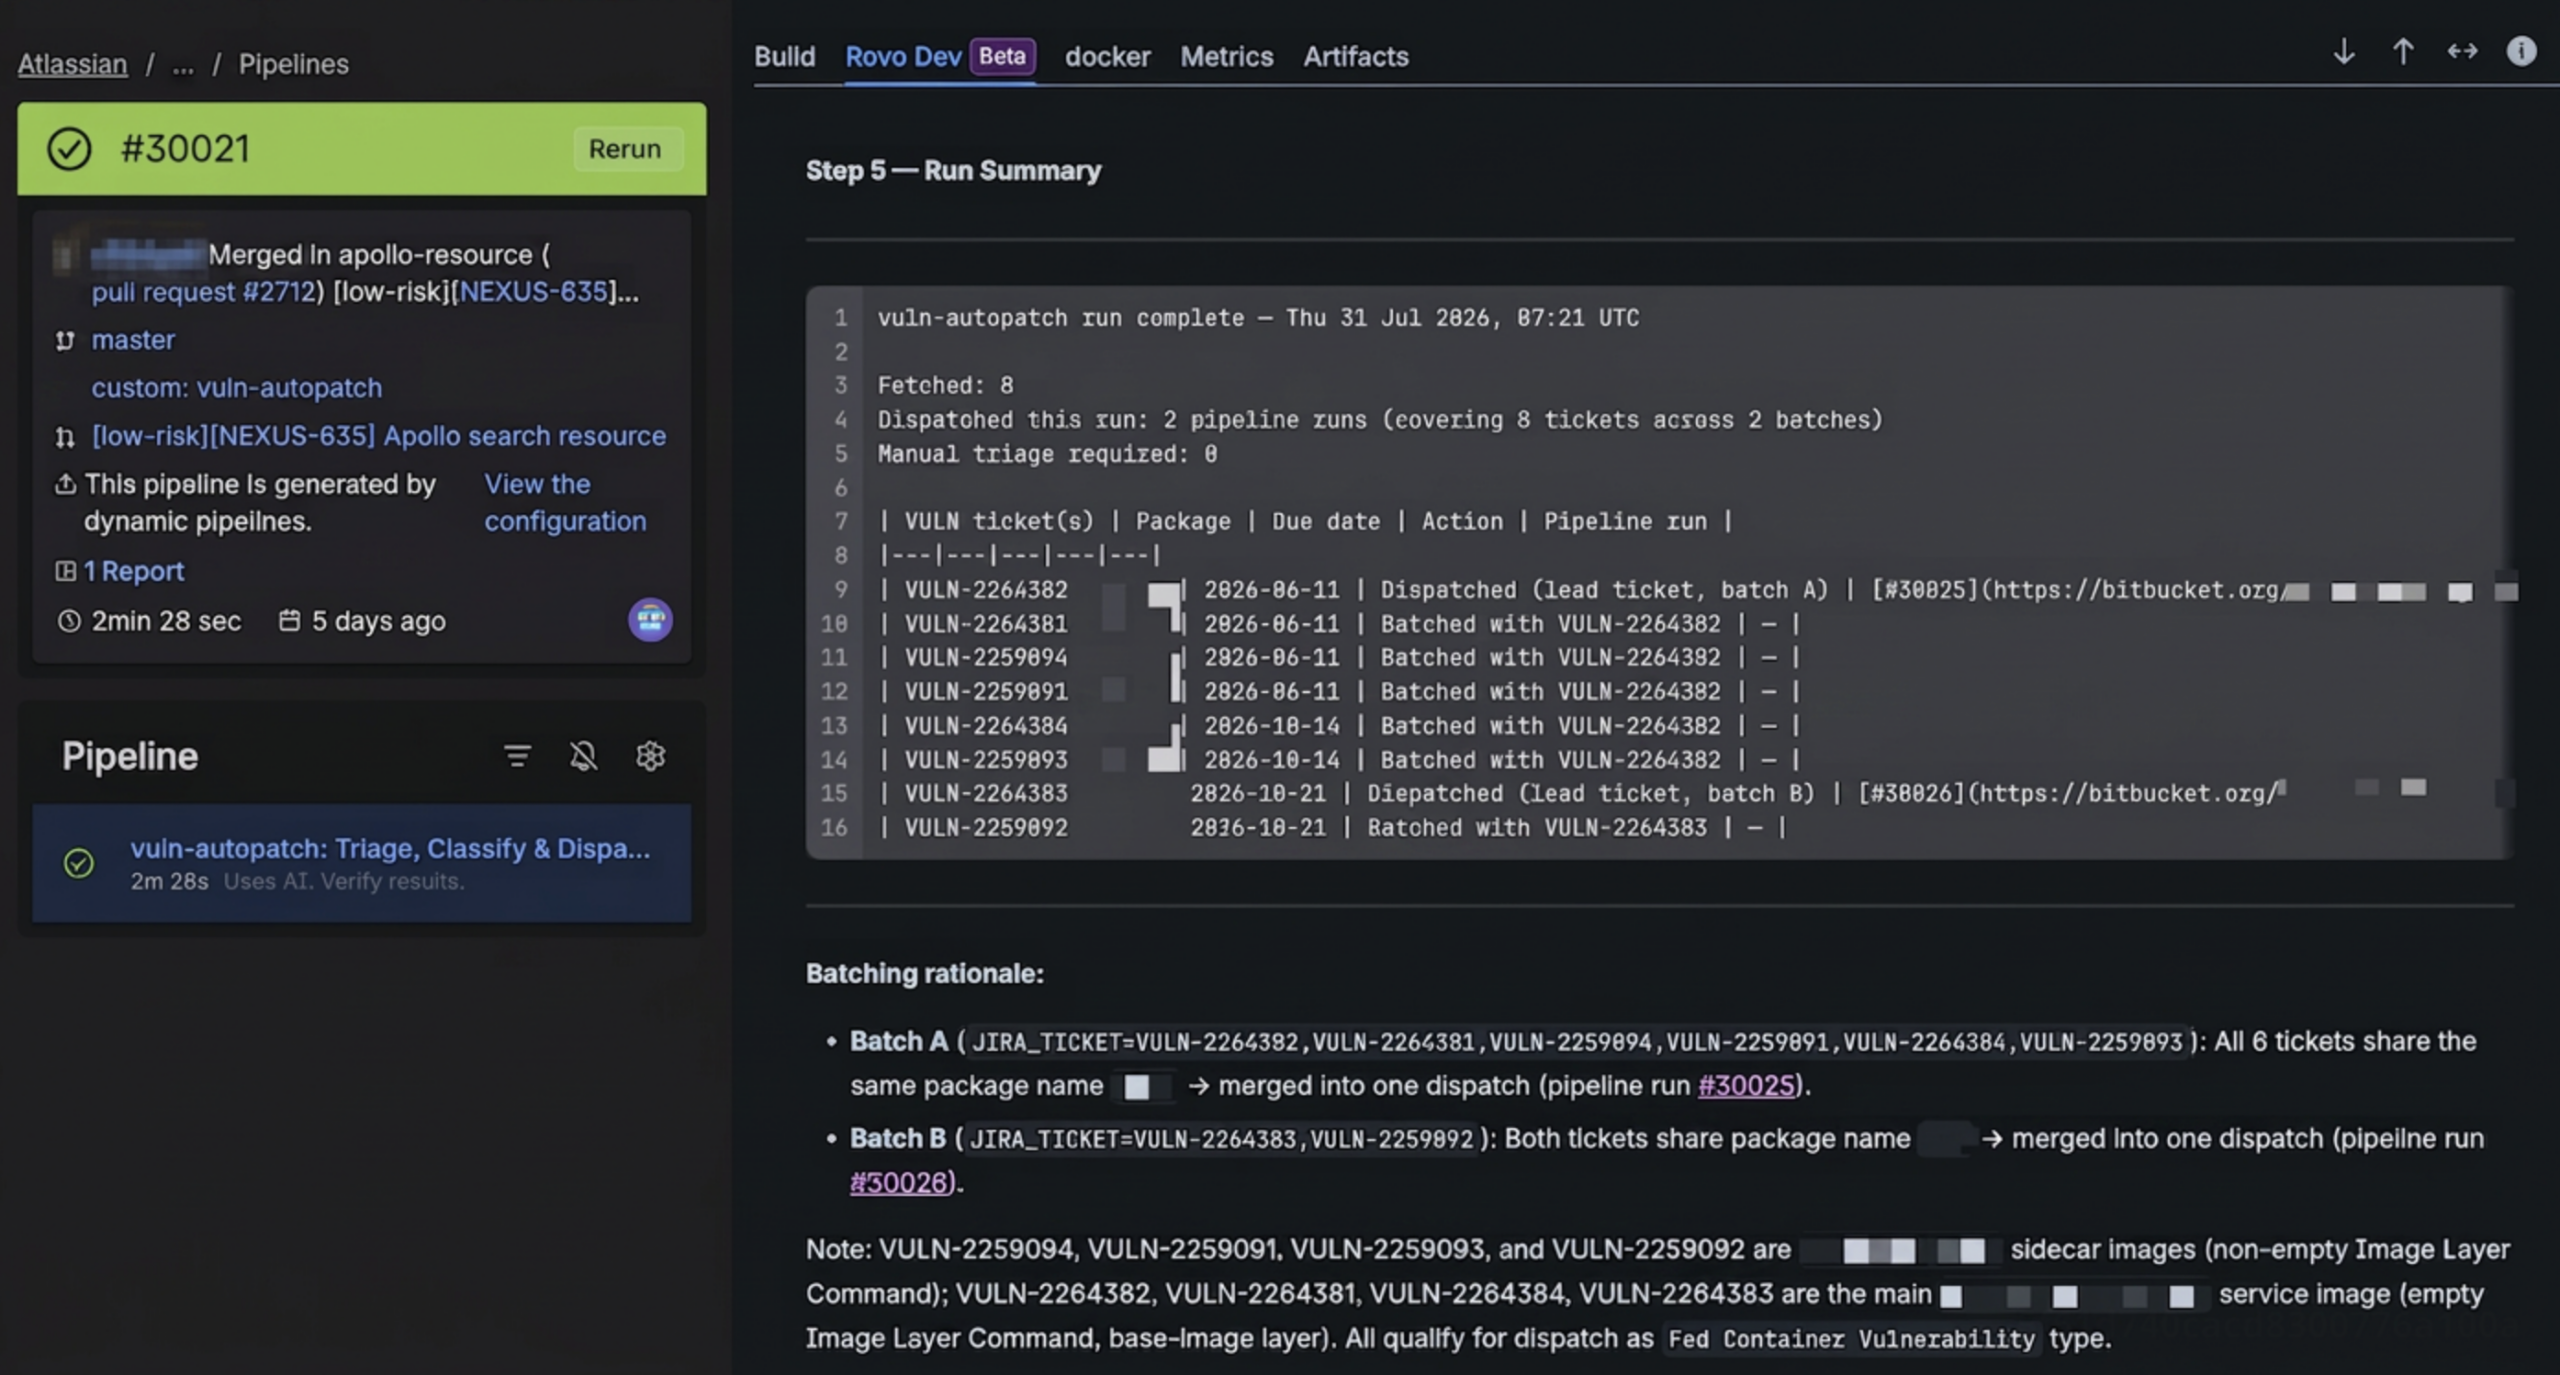
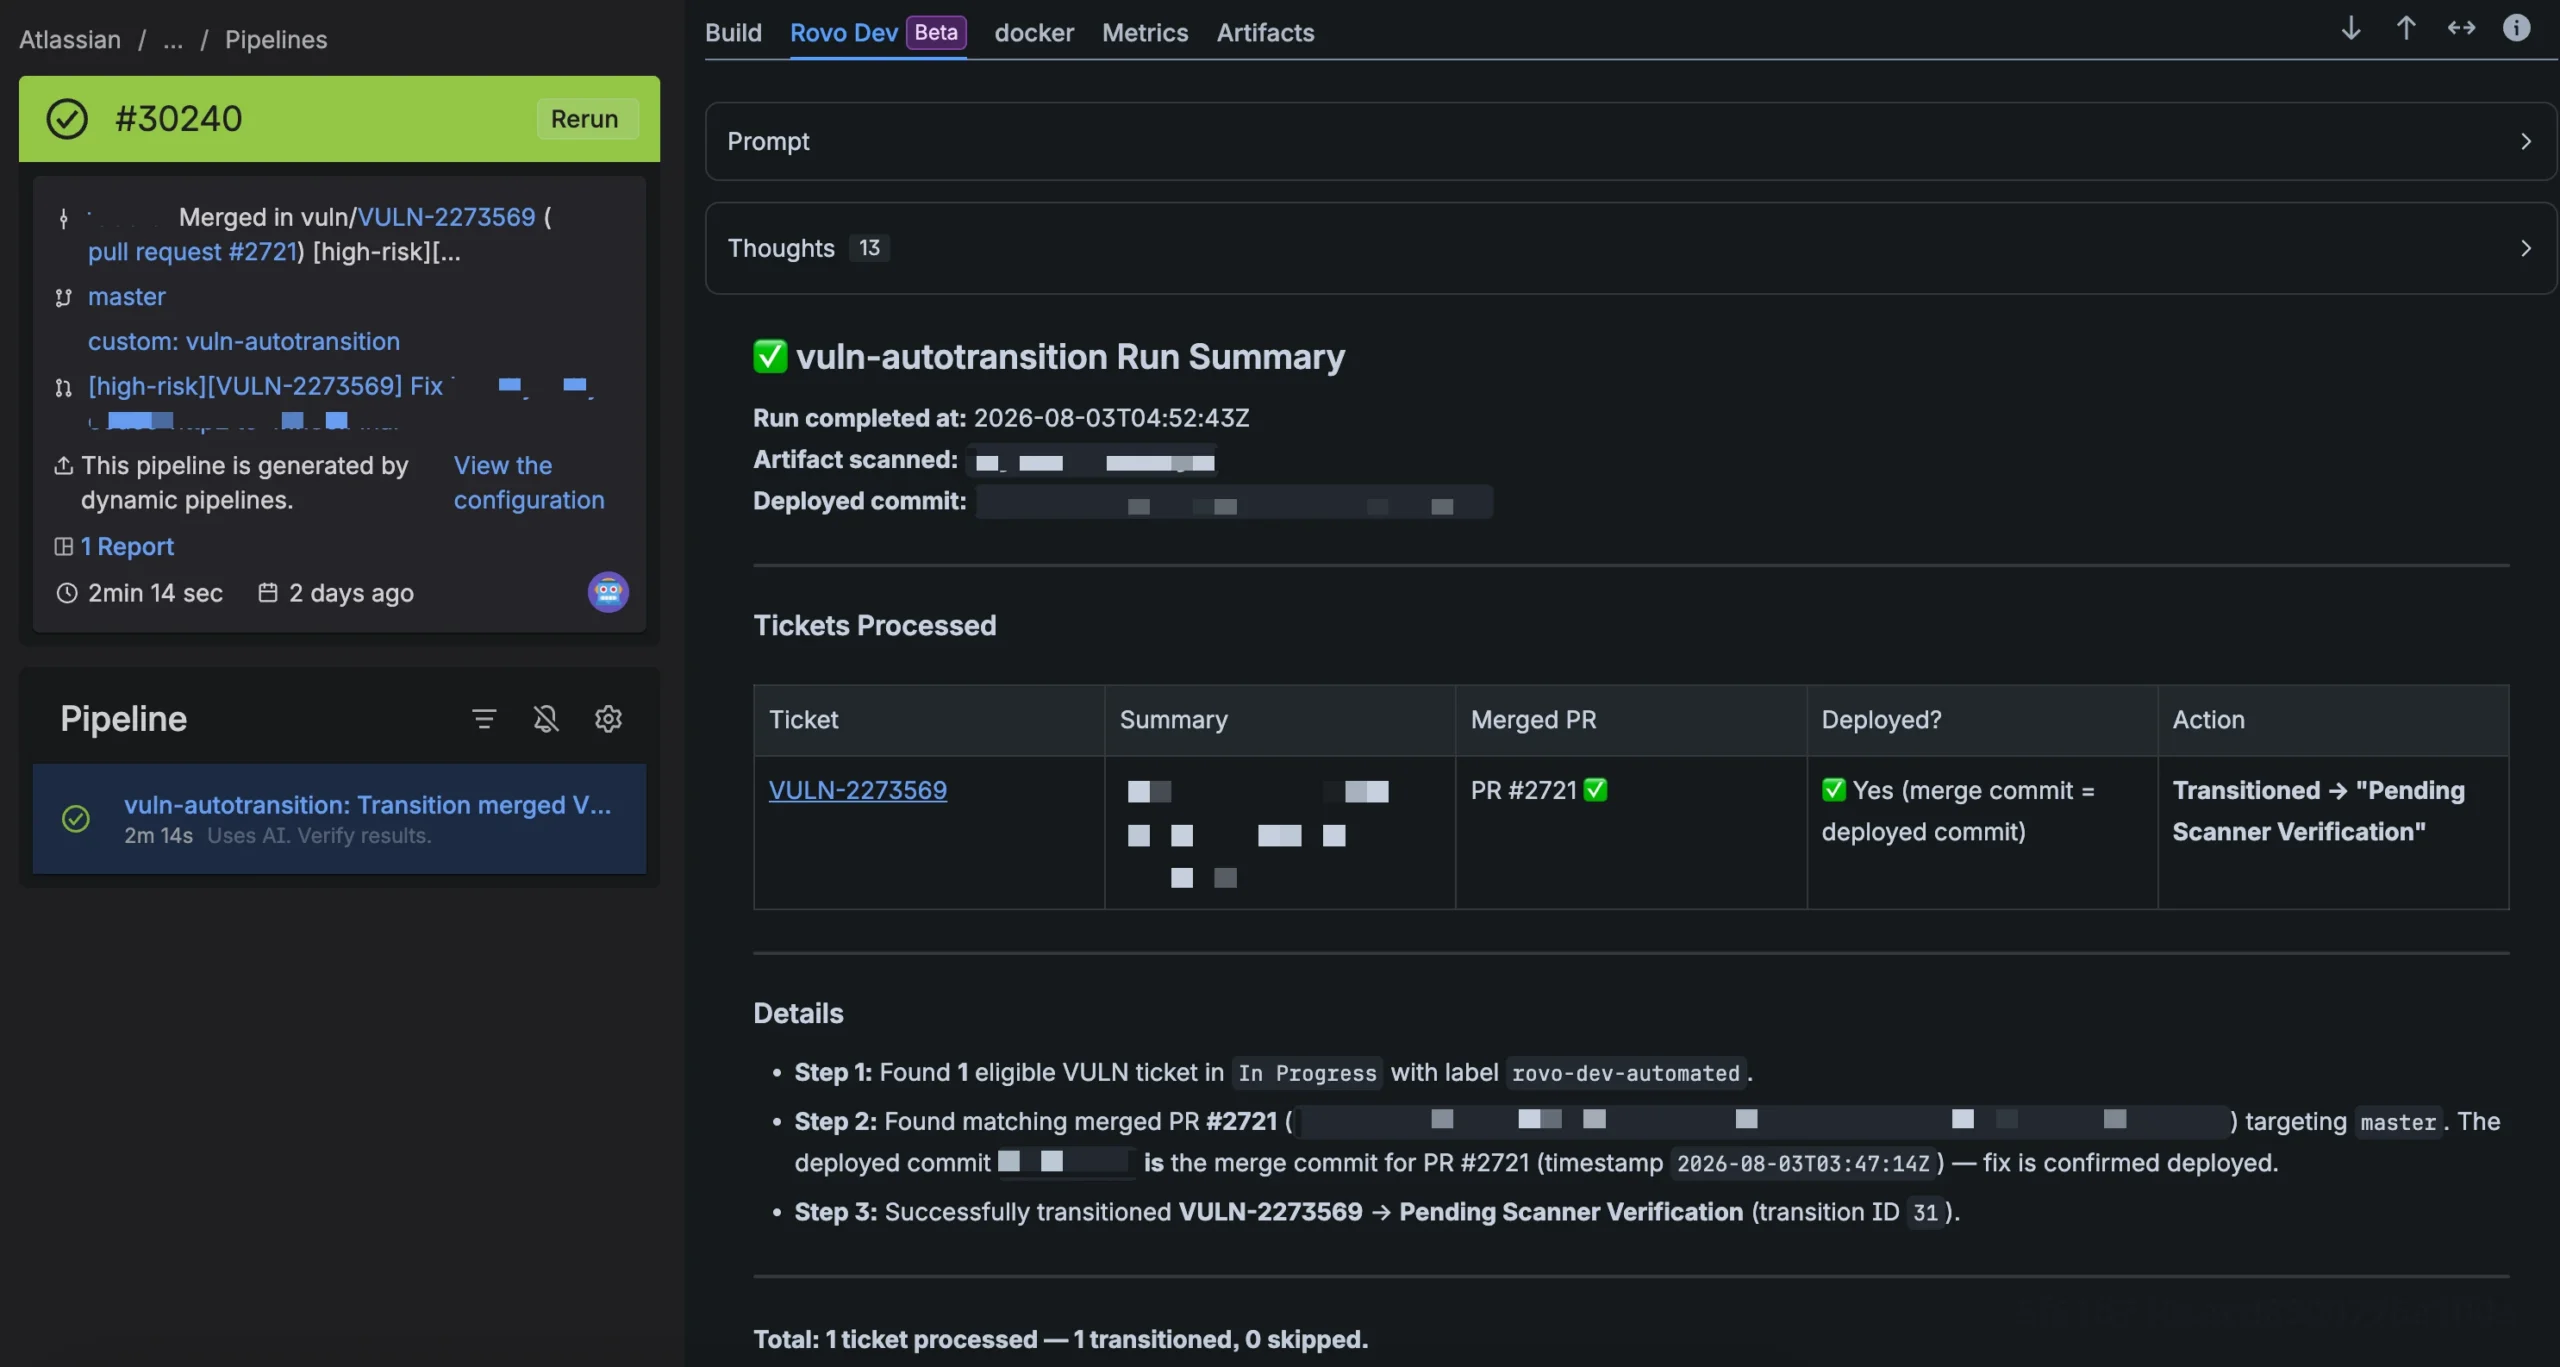
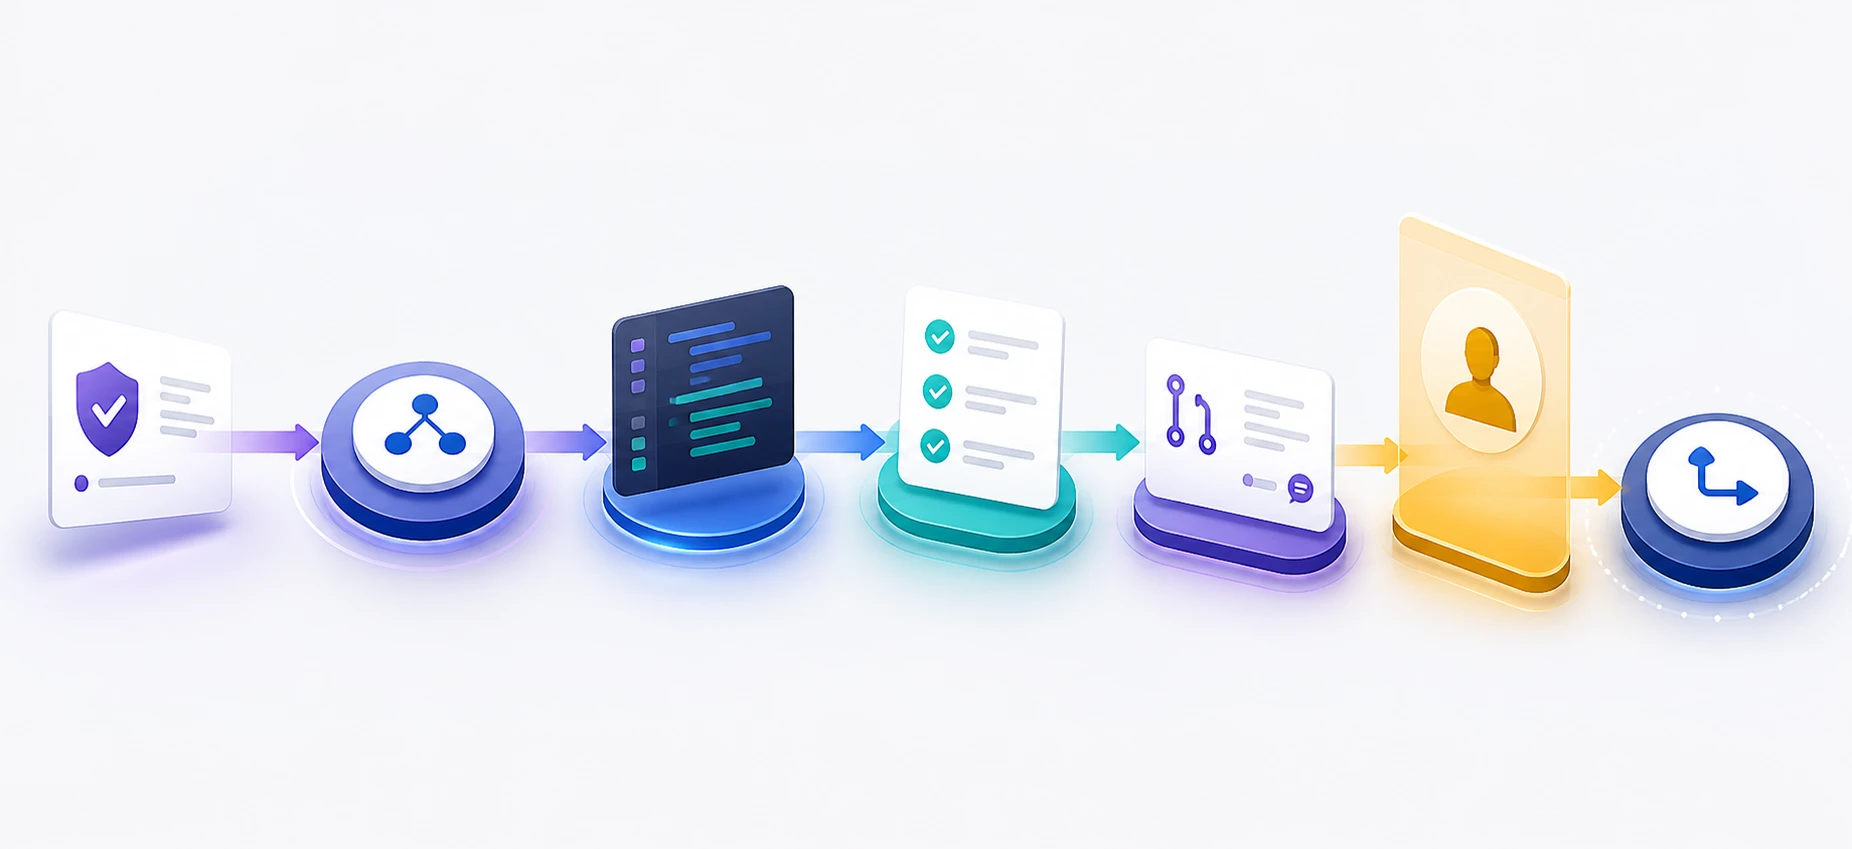
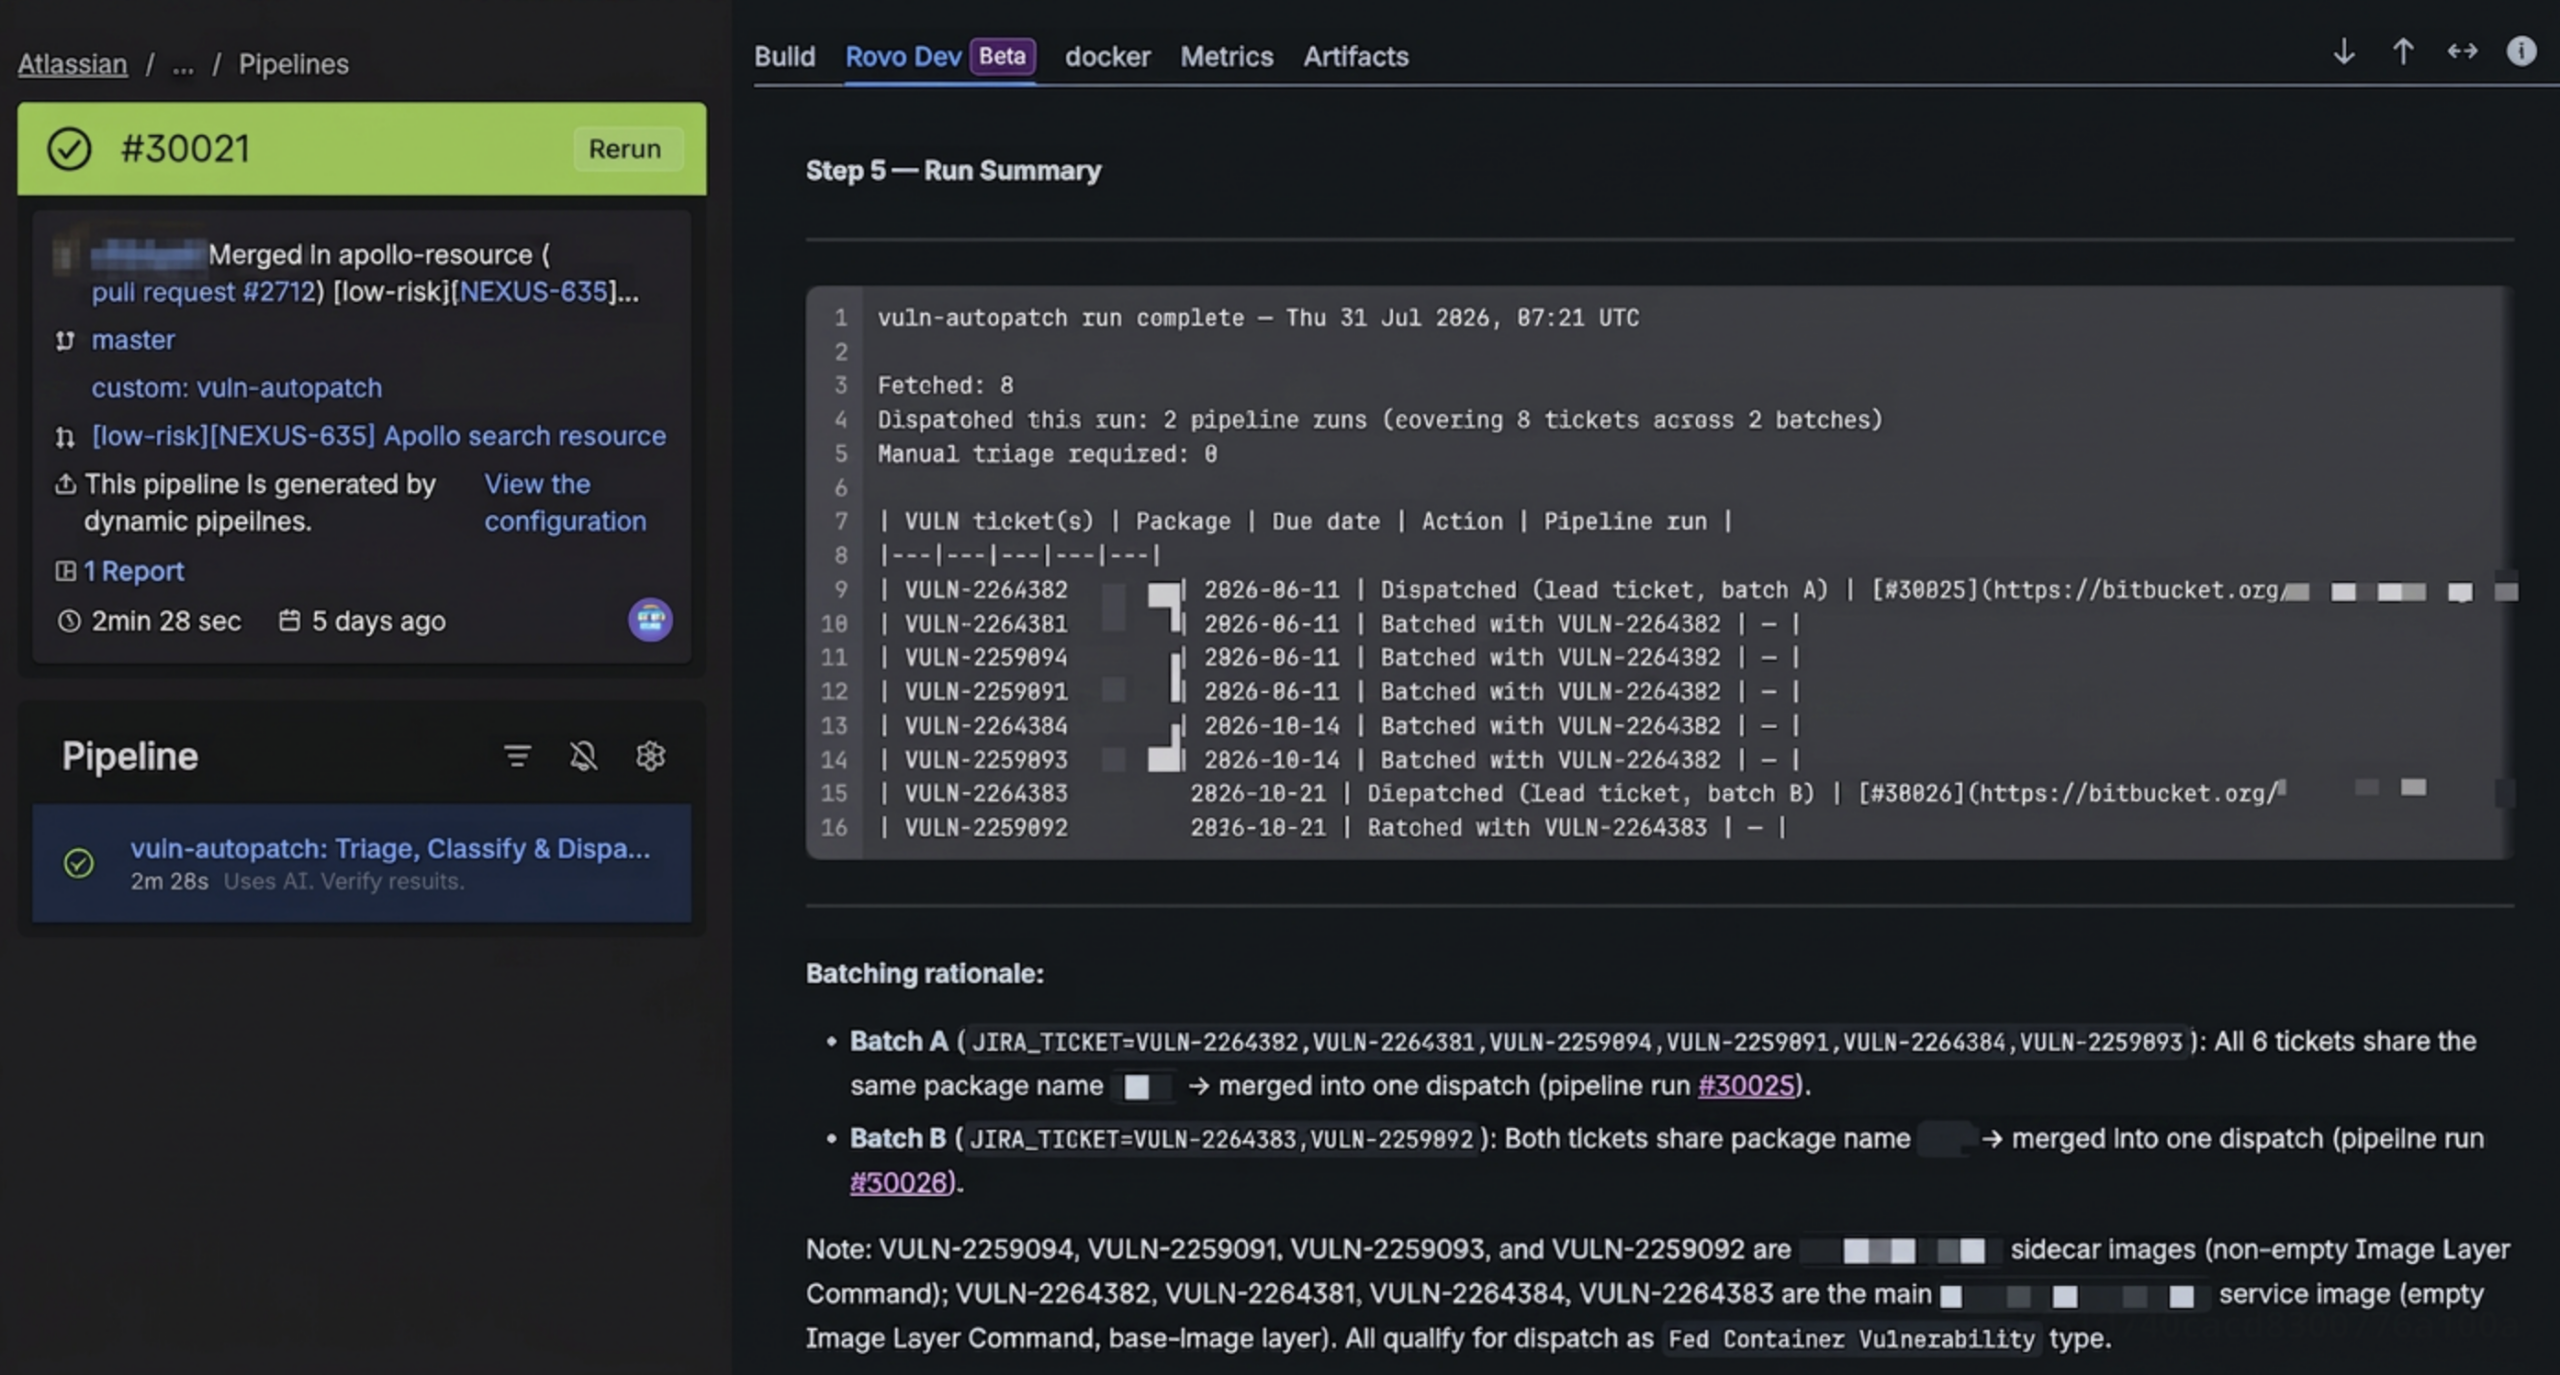
Thay vì từng kỹ sư phải xếp chỗ trong sprint, đọc ticket, tìm dependency, sửa code, chạy test, mở PR rồi quay lại đóng ticket, giờ toàn bộ chuỗi đó được gói vào một Agentic Pipeline xử lý lỗ hổng tự động. Jira Automation đóng vai trò “đồng hồ báo thức”, khởi động workflow theo lịch. Dispatcher – một AI agent – quét các ticket, áp dụng quy tắc eligibility và nhóm công việc phù hợp, rồi kích hoạt nhiều Coding Agent song song. Coding Agent chạy trong môi trường build của repository: checkout code, áp dụng mẫu fix đã mã hóa trong các skill của Rovo Dev, chạy full build và test, nếu pass thì tạo branch và mở pull request. Rule rõ ràng: “No passing tests, no PR” – chính nguyên tắc này khiến pipeline đủ đáng tin để vận hành không giám sát. Engineers còn lại nhiệm vụ duy nhất: đọc diff và bấm merge khi thấy ổn.
Rovo Dev + Jira: 95% PR vá lỗi merge ngay lần đầu
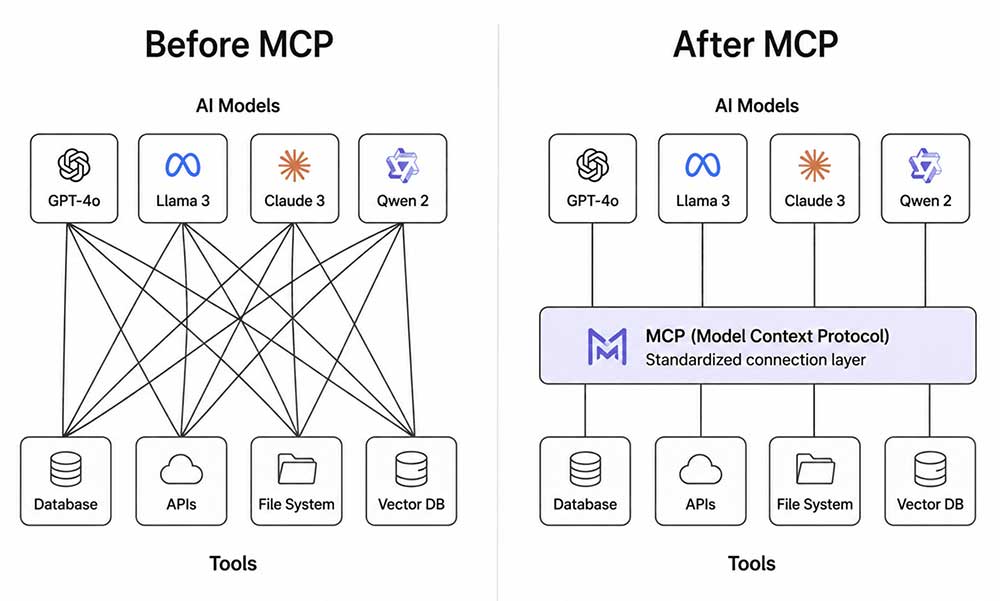
Điểm ấn tượng không phải là AI sửa được code, mà là nó tạo ra output đủ “review-ready” để kỹ sư tin và merge nhanh. Workflow kết hợp Rovo Dev, Bitbucket Agentic Pipelines, Jira Automation và bộ công cụ MCP cho phép AI agent truy cập có kiểm soát vào Jira, Bitbucket và Confluence, biến repository thành trung tâm điều khiển duy nhất. Theo số liệu nội bộ, trong vòng 3 tháng, một đội kỹ sư đã giải quyết hơn 120 lỗ hổng và merge hơn 55 pull request do agent tạo, với 95% PR được merge ngay lần chạy đầu tiên, không cần sửa lại hay rerun test. Đây là câu trích dẫn đáng nhớ: “95% pull request do agent tạo được merge ngay lần đầu, không rework, không failed test”. Khi dispatcher chạy hàng ngày trước giờ làm, đến sáng kỹ sư mở laptop ra là đã có các PR vá lỗi chờ review, thay cho một đống ticket sắp trễ SLA.
Tác động thực tế: Kỹ sư thoát khỏi “thuế gián đoạn” vì ticket bảo mật
Lỗ hổng bảo mật là công việc hậu quả cao nhưng quyết định thường đơn giản: nâng package lên version an toàn, cập nhật image, regenerate vài file. Vấn đề nằm ở “thuế gián đoạn”: mỗi ticket chen vào sprint, kéo kỹ sư ra khỏi feature chính, buộc họ context switch, chạy lại cùng một chuỗi thao tác. Với tự động hóa bảo mật kiểu agentic, trước đây kỹ sư phải tự quét ticket, gán vào sprint, tìm dependency dễ tổn thương, sửa, chạy test, mở PR, deploy rồi quay lại cập nhật ticket; còn nay, agentic pipelines lo toàn bộ từ investigation đến triển khai, verification và update Jira, để kỹ sư chỉ review và approve khi hài lòng. Nói thẳng: engineers không còn là “cánh tay thi công” cho các việc lặp lại, họ trở lại vai trò lớp quyết định – nơi thời gian của họ đáng giá nhất.
Bước tiếp theo: Mẫu agentic không chỉ dành cho bảo mật
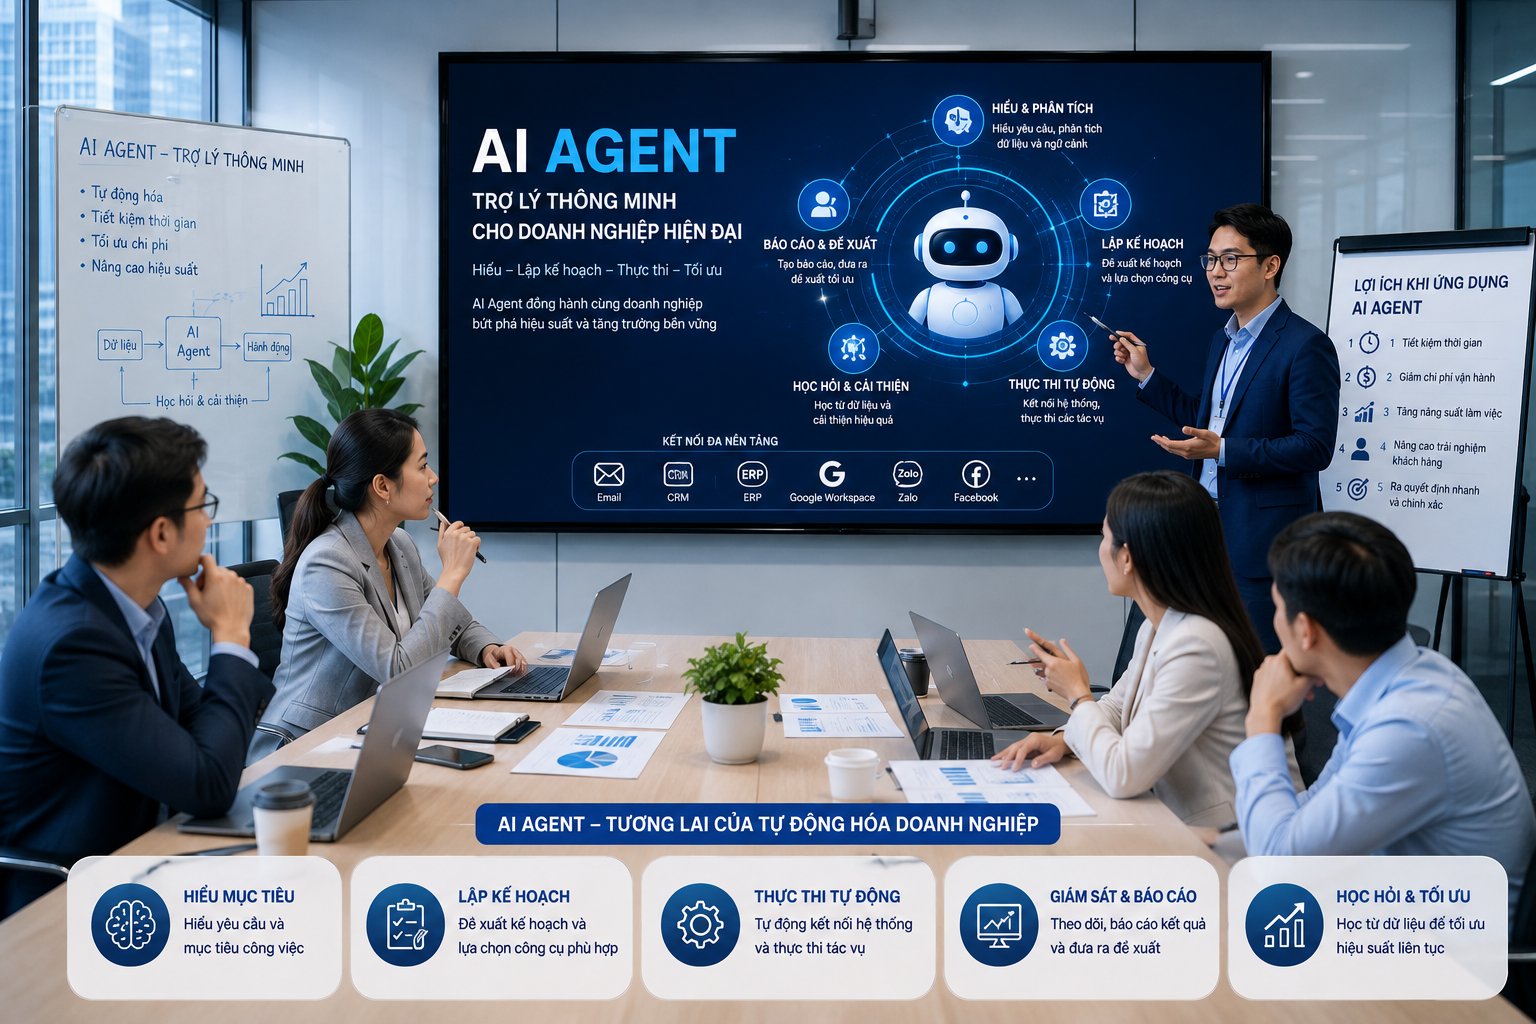
Điều đáng nói là mô hình này không khóa chặt vào một tổ chức hay một loại ticket. Mọi công việc có điều kiện bắt đầu rõ ràng, quyết định lặp lại, bước kiểm tra xác định và định nghĩa “xong” dễ đo đều là ứng viên cho AI agent lỗi bảo mật theo nghĩa rộng: từ bảo trì dependency, dọn cờ tính năng cũ, cập nhật tài liệu đến sửa flaky test. Các nguồn này khuyến nghị: hãy bắt đầu với một công việc lặp lại trong một repository đã có test đáng tin cậy, mô tả rõ rule eligibility và ngoại lệ thủ công, mã hóa kiến thức codebase thành prompt/skill trong repo, rồi dùng các lần fail đầu tiên để cải thiện hướng dẫn cho agent. Hệ thống hiện tại đã chứng minh có thể triển khai xử lý lỗ hổng tự động ở quy mô lớn, với các lỗ hổng được phát hiện, ưu tiên và giải quyết liên tục như một phần tự nhiên của workflow kỹ sư, thay vì chiến dịch dọn dẹp theo đợt.