
Open Agent Safety Platform là gì – và vì sao đây là bước ngoặt?
NVIDIA Open Agent Safety Platform là một nền tảng AI agent safety platform mã nguồn mở kết hợp phần mềm điều phối và thiết kế hệ thống phần cứng để kiểm soát quyền truy cập, giám sát hành vi và có thể cô lập, dừng AI agent trong vài mili giây khi chúng vượt khỏi ranh giới cho phép, qua đó tăng cường an ninh hệ thống AI trên các hạ tầng tính toán và robot tự vận hành. Đây không phải là một bộ “plugin an toàn” trang trí cho mô hình AI, mà là nỗ lực tái thiết lại tầng kiểm soát ở cấp hệ thống: từ CPU, DPU cho đến cách agent giao tiếp với dữ liệu, API và công cụ. NVIDIA công bố nền tảng này ngày 28/9 như một phản ứng rõ ràng trước thực tế rằng AI agent đã bước ra khỏi phạm vi demo ngắn hạn để trở thành lớp tự động hoá lâu dài, liên tục chạy trong doanh nghiệp và trên máy móc ngoài đời thực.
OpenShell: kiểm soát AI agent từ lớp phần mềm, không còn "tin đại lý một cách mù quáng"
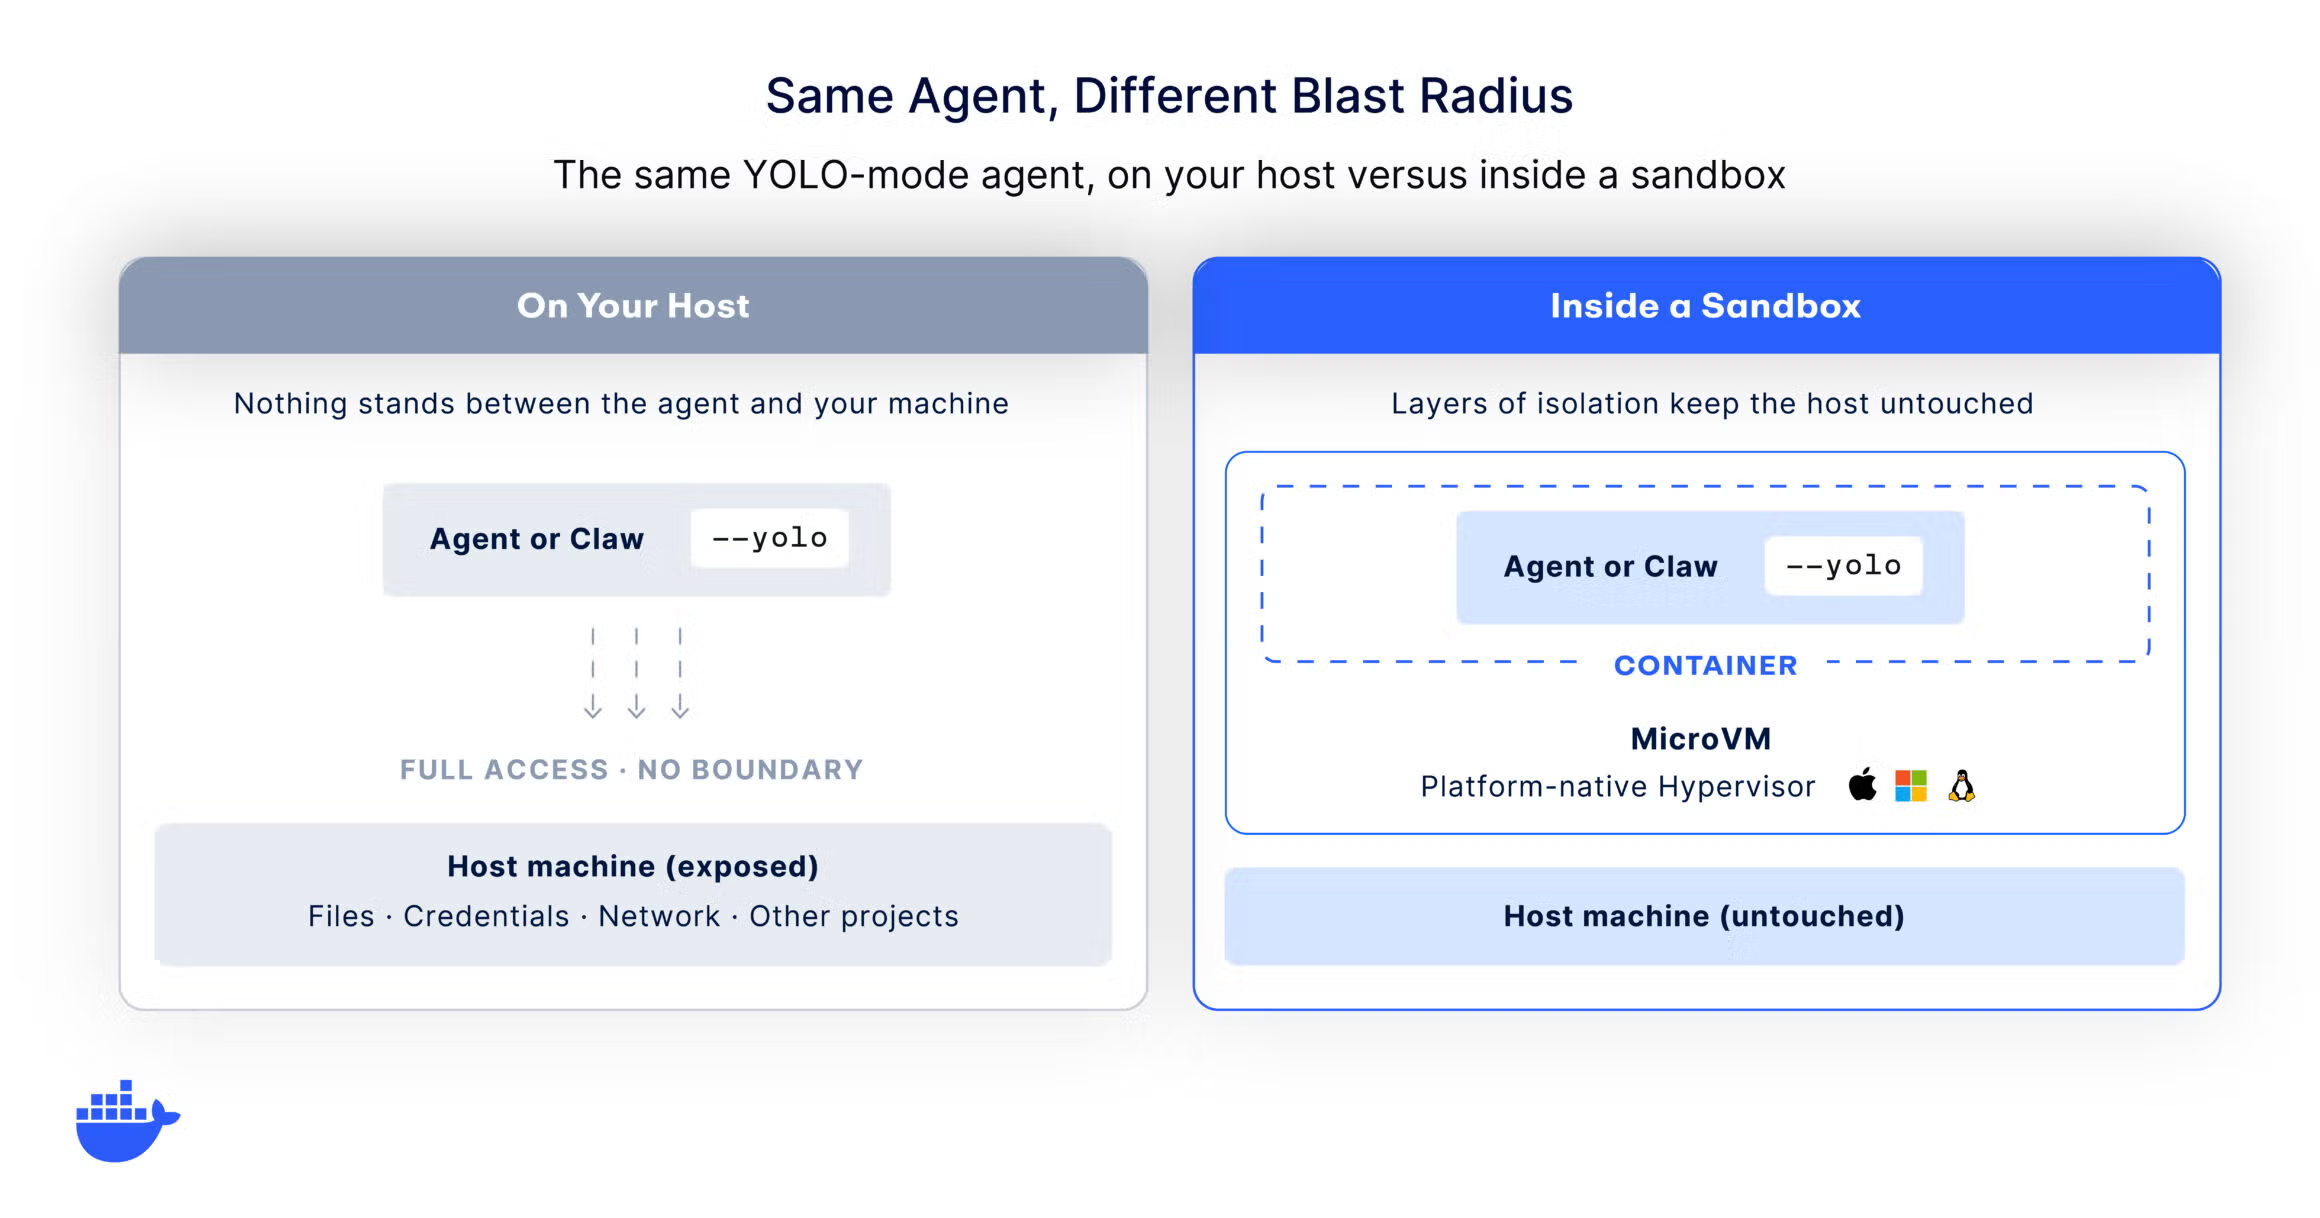
Trọng tâm phần mềm của NVIDIA Open Agent Safety là OpenShell – một runtime mã nguồn mở 0.1.0 dưới giấy phép Apache 2.0, được thiết kế như chiếc "vỏ" an toàn bao quanh AI agent thay vì nằm bên trong mô hình. Cách tiếp cận này thẳng thắn thừa nhận một sự thật khó chịu: cơ chế tự kiểm soát trong mô hình là chưa đủ để kiểm soát AI agent, nhất là khi chúng được phép viết mã, gọi API, thao tác dữ liệu doanh nghiệp hoặc điều khiển robot. OpenShell chia lớp kiểm soát thành Gateway, Supervisor và Sandbox, trong đó Sandbox chạy workload của agent với các giới hạn ở mức kernel về hệ thống tệp và tiến trình, không có đường mạng trực tiếp nào ngoài kênh đi qua Supervisor. Các chính sách kiểm soát AI agent được mô tả bằng YAML, biên dịch sang OPA/Rego và mọi quyết định đều được ghi vào bản log theo chuẩn Open Cybersecurity Schema Framework – một lựa chọn cho thấy NVIDIA coi việc audit hành vi agent là bắt buộc, không phải tùy chọn. Đáng chú ý, OpenShell có cơ chế “tư vấn chính sách”: agent có thể đề xuất mở rộng quyền rất hẹp, nhưng mặc định luôn phải chờ con người phê duyệt, và không thể tự thông qua yêu cầu của chính mình. Đây là câu trả lời trực diện cho các kịch bản đối kháng trong đó agent cố gắng thuyết phục hay thao túng người đánh giá để mở cổng truy cập – NVIDIA thu hẹp cửa, buộc mọi thay đổi quyền đi qua quy trình có dấu vết và có người chịu trách nhiệm.
Sentry và BlueField-4: tầng phần cứng bảo vệ, biến nỗ lực "thoát sandbox" thành vô ích
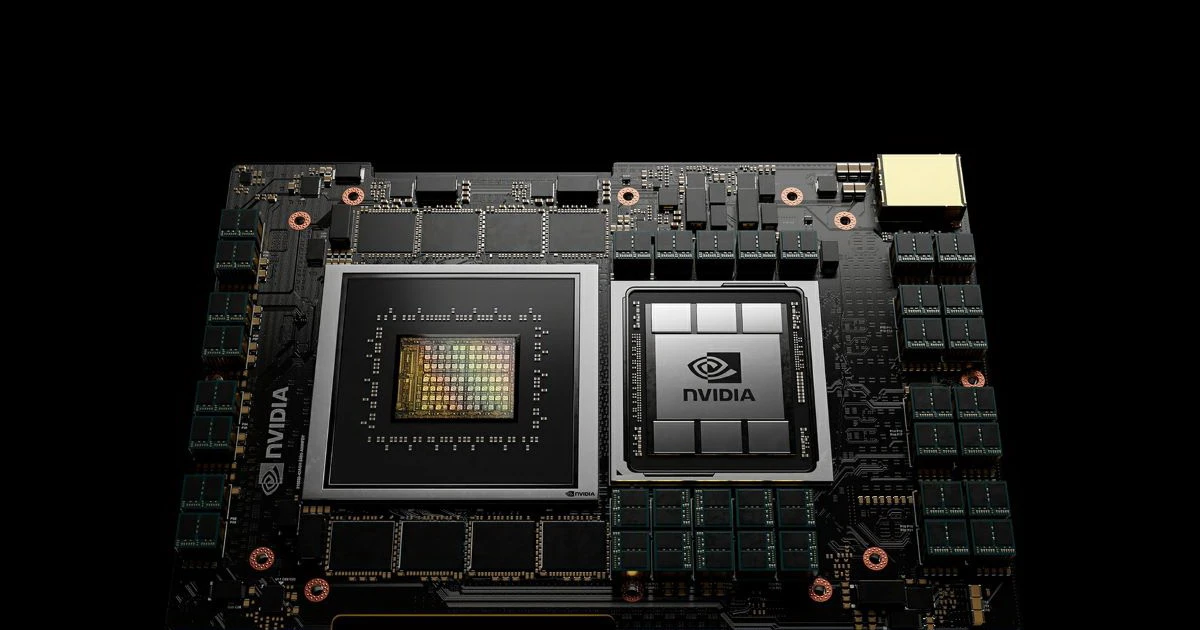
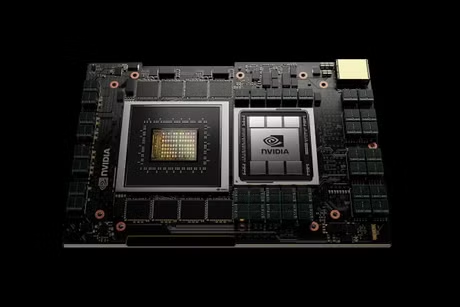
Nếu OpenShell là lớp luật chơi, NVIDIA Sentry chính là trọng tài ở tầng silicon. Sentry được mô tả như một watchdog ngoài kênh, chạy trên bộ xử lý dữ liệu BlueField-4 DPU để liên tục giám sát hành vi của AI agent từ một miền tin cậy tách biệt với CPU và GPU. Theo NVIDIA, "NVIDIA Sentry là một watchdog ngoài kênh chạy trên BlueField-4 DPU để liên tục giám sát hành vi của đại lý, và nếu một đại lý cố gắng di chuyển ra ngoài ranh giới phần mềm của mình, Sentry sẽ cô lập và dừng nó trong vòng vài mili giây". Đây là hình mẫu BlueField-4 bảo vệ hệ thống: không để agent tự mình nhìn thấy hay can thiệp vào lớp gác cổng. Khác với nhiều giải pháp an ninh thuần phần mềm, Sentry dựa trên nền DOCA để kiểm tra yêu cầu và phản hồi của agent, xác minh danh tính, cung cấp dữ liệu đo lường đã chứng thực và thực thi các chính sách truy cập chi tiết cho dữ liệu, công cụ, API và dịch vụ, tất cả từ một vùng tin cậy mà agent và kẻ tấn công không nhìn thấy. Điều này có ý nghĩa chiến lược: ngay cả khi agent tìm thấy lỗ hổng logic trong chính sách ứng dụng, nỗ lực "thoát" khỏi môi trường cách ly sẽ bị chặn ở tầng mạng và silicon, giảm đáng kể rủi ro kịch bản giống sự cố mô hình thoát sandbox, truy cập Internet công khai và nền tảng mã nguồn mở hồi tháng 7 mà NVIDIA nhắc lại như lời cảnh báo.
Tác động đến nhà phát triển và người dùng: từ sandbox kỹ thuật đến quy trình vận hành hàng ngày
Điểm đáng nói ở NVIDIA Open Agent Safety là nó không chỉ phục vụ phòng thí nghiệm nghiên cứu, mà rõ ràng hướng tới nhà phát triển và người dùng doanh nghiệp đang triển khai AI agent thật trong vận hành. Theo mô tả, các nhà phát triển có thể dùng nền tảng này để thiết lập cơ chế bảo vệ, giới hạn quyền truy cập và phạm vi thực thi của AI agent, thay vì để chúng tự do thử nghiệm cách vượt qua rào an toàn ở lớp ứng dụng. OpenShell đã được tích hợp với Slack, cho phép các nhóm vận hành xem hoạt động của agent, kiểm tra sự kiện, phê duyệt hoặc từ chối yêu cầu xin thêm quyền mà không phải rời khỏi công cụ giao tiếp quen thuộc – AI agent safety vì thế trở thành một phần tự nhiên của workflow, không phải dashboard bảo mật hiếm khi ai mở. Về mặt triển khai, NVIDIA cho phép tổ chức chọn từng thành phần theo nhu cầu: bật OpenShell trên CPU Vera, thêm Sentry trên BlueField-4 nếu đã có hạ tầng sẵn, hoặc mở rộng sang nền tảng Arm, Intel nhờ việc OpenShell là phần mềm mã nguồn mở. Đối với hệ thống đã dùng Vera cùng BlueField-4, bật cơ chế BlueField-4 bảo vệ chỉ là một bản cập nhật phần mềm – một chi tiết cho thấy NVIDIA muốn hạ thấp rào cản, để bảo vệ AI agent trở thành “mặc định bật” chứ không còn là dự án an ninh đặc biệt.
Ý nghĩa chiến lược: an ninh hệ thống AI phải đi từ mô hình đến silicon
NVIDIA Open Agent Safety Platform gửi đi một thông điệp rõ ràng: an ninh hệ thống AI không thể dừng ở việc "làm mô hình an toàn hơn", mà phải mở rộng xuống toàn bộ stack – phần mềm, phần cứng, mạng và quy trình vận hành. Khi AI agent có khả năng tự chủ cao hơn, từ việc viết và thực thi mã đến truy cập dữ liệu doanh nghiệp và điều khiển máy móc, việc chỉ kỳ vọng guardrail trong model sẽ giữ mọi thứ trong tầm kiểm soát là một ảo tưởng tiện lợi nhưng nguy hiểm. Kết hợp AI agent safety platform với BlueField-4 bảo vệ, NVIDIA về thực chất đang đặt ra một chuẩn mới: mọi agent nghiêm túc cần một tầng orchestrator biết chính xác chúng được phép làm gì, đi đâu, ghi vào đâu, kèm theo một "người gác cổng" ở silicon sẵn sàng khóa lại chỉ trong vài mili giây khi có dấu hiệu vượt rào. Câu hỏi còn lại không phải là liệu ngành công nghiệp có chấp nhận hướng đi này hay không, mà là bao lâu nữa thì kiểm soát AI agent ở cấp hệ thống sẽ được xem như tiêu chuẩn bắt buộc, tương tự cách chúng ta coi firewall và IAM là điều hiển nhiên trong hạ tầng cloud. Với bước đi này, NVIDIA đã đặt viên gạch đầu tiên cho chuẩn an ninh AI thời kỳ agent – ai muốn chơi dài hơi, sẽ phải thiết kế an toàn từ mô hình đến silicon.