
Lừa đảo AI di động là gì và vì sao nguy hiểm hơn mọi cuộc gọi rác trước đây?
Lừa đảo AI di động là các chiêu trò tấn công nhắm vào người dùng smartphone, trong đó tội phạm mạng sử dụng trí tuệ nhân tạo để soạn tin nhắn, giả giọng nói và tạo video deepfake giống thật nhằm chiếm đoạt tiền hoặc dữ liệu cá nhân của nạn nhân thông qua cuộc gọi, tin nhắn và ứng dụng nhắn tin. Không chỉ mã độc, các hình thức lừa đảo nhắm tới người dùng di động cũng ngày càng đa dạng. AI đang khiến các chiêu trò lừa đảo trên thiết bị di động ngày càng giống thật và khó bị phát hiện. Khi mọi dấu hiệu quen thuộc như giọng nói, hình ảnh, logo thương hiệu đều có thể bị làm giả, mọi “kinh nghiệm dân gian” kiểu nghe giọng để đoán người quen gần như mất tác dụng.
AI giả giọng nói, deepfake và kịch bản cá nhân hóa: Cạm bẫy được may đo cho từng nạn nhân
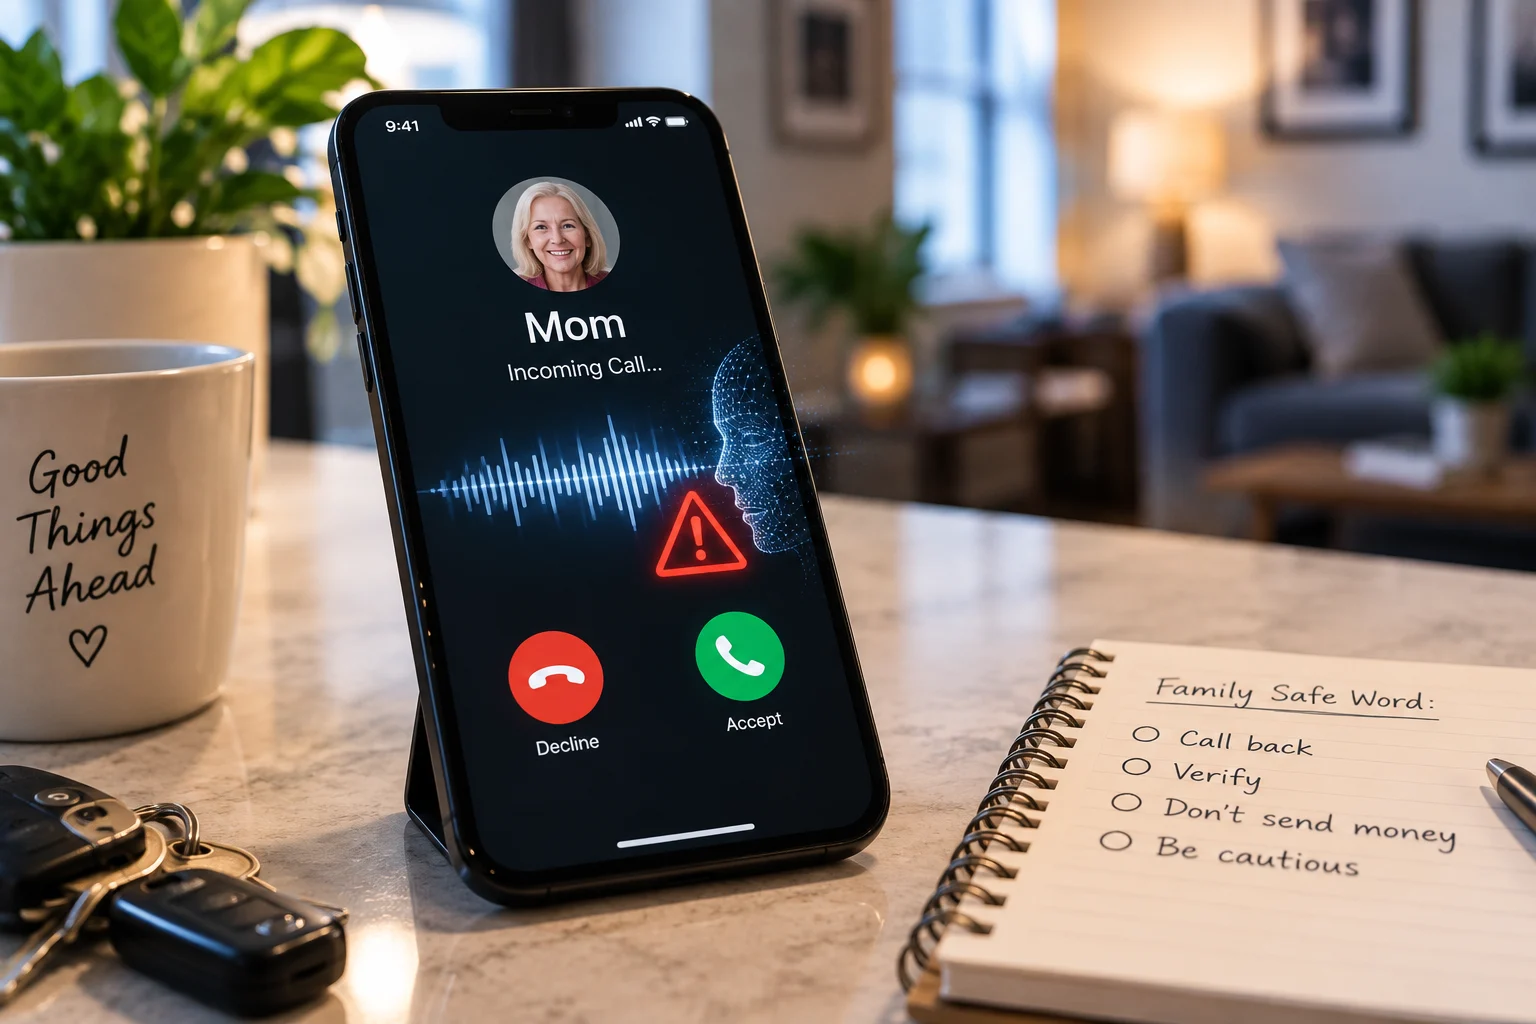
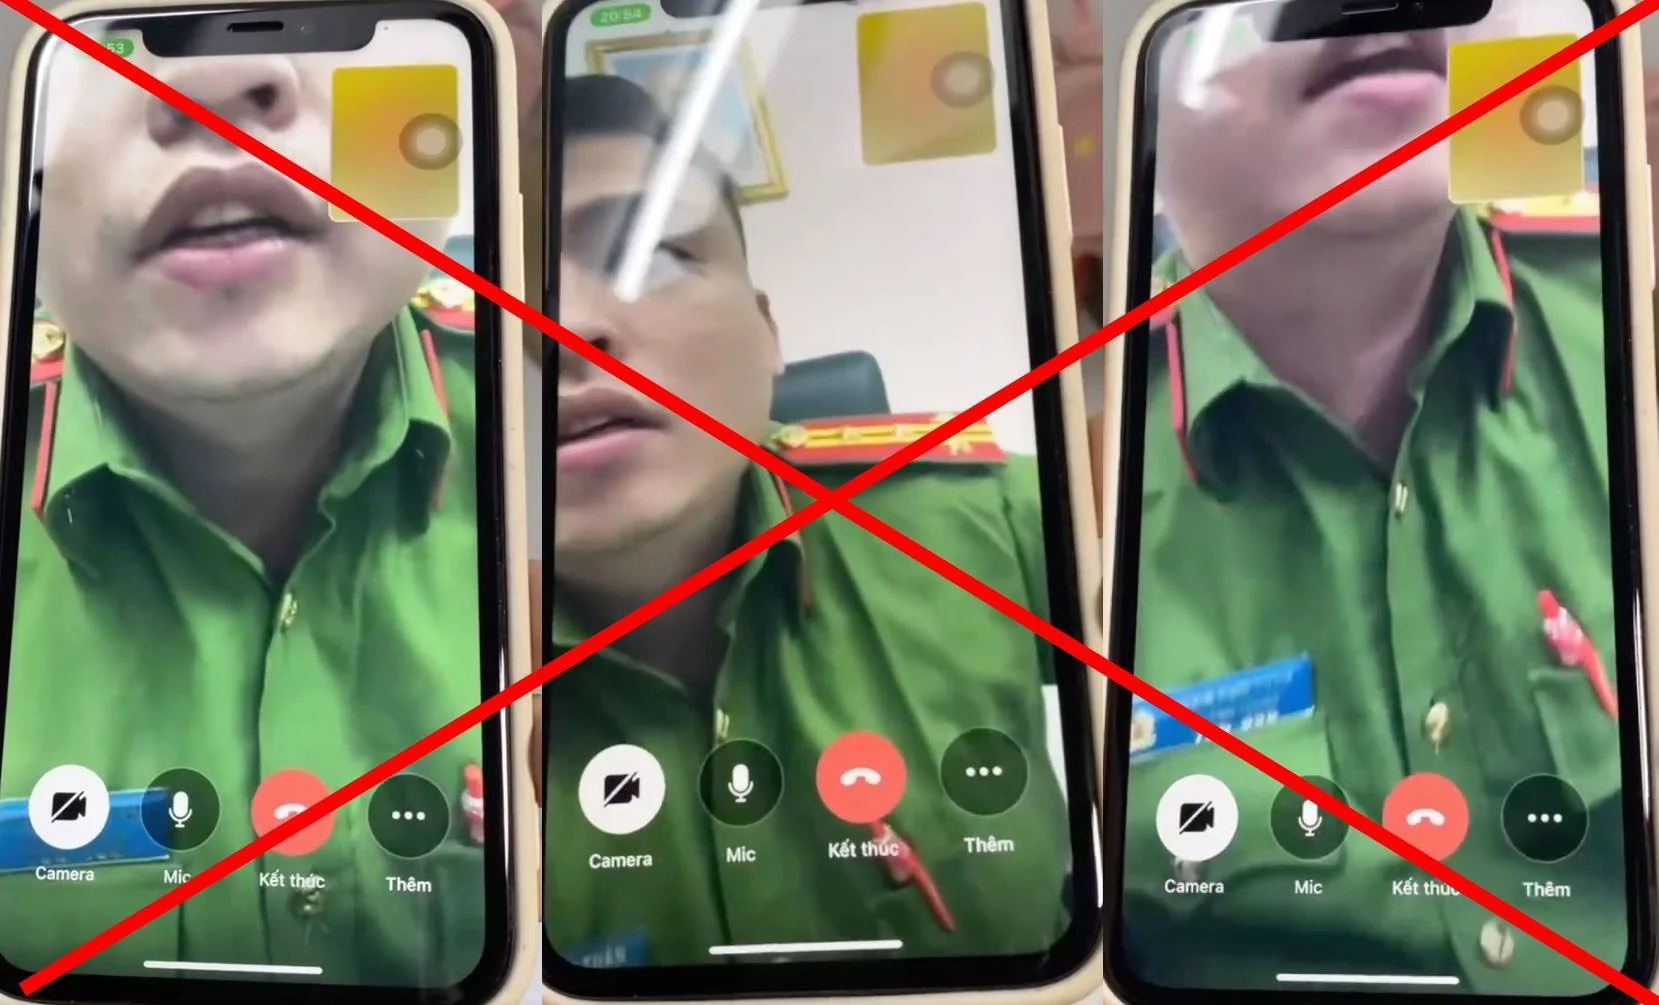
Điểm khác biệt của lừa đảo AI di động là cảm giác “thật đến rợn người”. Trong các vụ tấn công được ghi nhận, 42% nạn nhân cho rằng AI được dùng để soạn tin nhắn, 31% nhận diện giọng nói được tạo hoặc sao chép bằng AI và 25% cho rằng hình ảnh hoặc video deepfake được sử dụng trong các vụ lừa đảo. Những công cụ này cho phép kẻ gian giả danh người thân hoặc người mà nạn nhân tin tưởng, rồi gây áp lực buộc họ chuyển tiền gấp hoặc cung cấp thông tin đăng nhập. Thay vì những email tiếng Việt lủng củng, chúng ta đang đối mặt với tin nhắn mạch lạc, xưng hô đúng kiểu, thậm chí đính kèm video “con bạn đang gặp nạn”. Nếu còn tin rằng chỉ người lớn tuổi mới bị lừa, bạn đã đánh giá thấp khả năng cá nhân hóa của AI.
52% vụ lừa đảo thành công trong 30 phút: Khi điện thoại trở thành mặt trận tấn công dồn dập
Theo phân tích dữ liệu tại 8 thị trường APAC, trung bình mỗi người dùng bị ảnh hưởng ghi nhận 7,3 lượt phát hiện mối đe dọa trên thiết bị di động, tăng 49% so với 4,9 lượt trước đó. Cả 8 thị trường đều cho thấy số lượt phát hiện trên mỗi người dùng tăng, nghĩa là các cá nhân đang bị tấn công thường xuyên hơn. Ấn Độ và Indonesia là hai nơi có số lượt phát hiện cao nhất khu vực, lần lượt đạt 18.187 và 15.163 lượt. Đáng lo hơn, hơn một nửa số vụ lừa đảo thành công (52%) diễn ra trong chưa đầy 30 phút, kể từ lúc kẻ gian tiếp cận nạn nhân lần đầu cho đến khi lấy được tiền hoặc dữ liệu cá nhân. Cửa sổ phản ứng cực ngắn này khiến mọi phút lơ là trên di động đều có thể đổi bằng tài khoản ngân hàng hoặc danh tính số.
Chiêu thức phổ biến: Liên kết giả, ứng dụng bẫy và tài khoản bị chiếm quyền
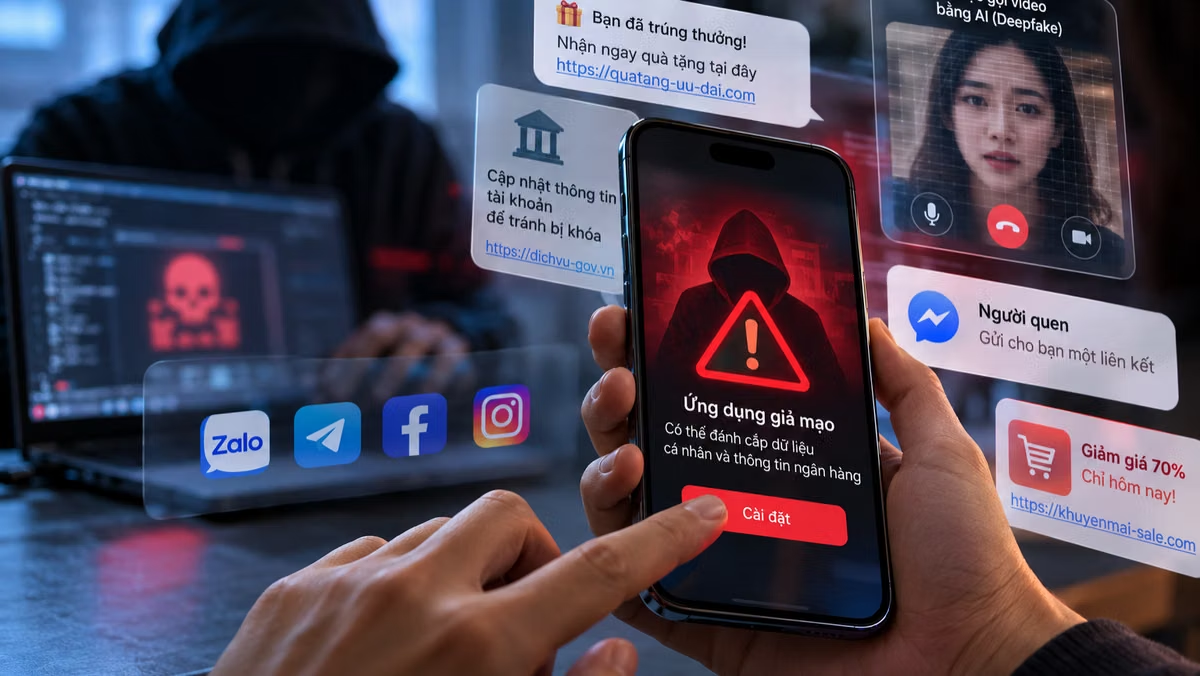
Muốn nhận diện lừa đảo ngày nay, nhìn vào nội dung đẹp đẽ là chưa đủ. Kẻ gian sử dụng khuyến mãi giả, website lừa đảo, quảng cáo độc hại, khảo sát giả và nhiều thủ thuật thao túng tâm lý để lấy thông tin đăng nhập hoặc dữ liệu cá nhân. Liên kết giả mạo vẫn là công cụ ưa thích: tên miền na ná, giao diện sao chép thương hiệu quen thuộc, gửi qua tin nhắn, ứng dụng nhắn tin, mạng xã hội, tin tuyển dụng giả, chương trình tặng tiền điện tử và khuyến mãi trực tuyến. Các nền tảng nhắn tin đang trở thành mục tiêu bị nhắm đến nhiều hơn, vì kẻ gian lợi dụng tài khoản đã bị chiếm quyền để phát tán liên kết độc hại, khiến người nhận tưởng đó là bạn bè hoặc gia đình. Song song, các Trojan như Rewardsteal hay Thamera giả dạng ứng dụng nhận thưởng, chiếm quyền thiết bị để đánh cắp dữ liệu và tạo tài khoản mạng xã hội giả mạo.
Tăng cường bảo mật thiết bị di động: Những bước tối thiểu nhưng không còn tùy chọn
Trong bối cảnh deepfake lừa đảo và giả giọng nói AI bùng nổ, “cẩn thận hơn một chút” không đủ nữa – bạn cần kỷ luật bảo mật rõ ràng. Các chuyên gia khuyến nghị người dùng kiểm tra tính chính thống của ứng dụng trước khi tải xuống, thận trọng với các chương trình nhận thưởng miễn phí hoặc ưu đãi hoàn tiền. Luôn kiểm tra kỹ quyền truy cập mà ứng dụng yêu cầu và bật xác thực đa yếu tố (MFA) cho mọi dịch vụ có hỗ trợ. Mỗi liên kết nhận qua tin nhắn, email, mạng xã hội đều phải được soi kỹ, đặc biệt khi liên quan đến tiền hoặc thông tin nhạy cảm. Cập nhật hệ điều hành và ứng dụng thường xuyên, đồng thời sử dụng giải pháp an ninh mạng di động đáng tin cậy để được bảo vệ liên tục. Lời nhắn cuối cùng là: hãy mặc định rằng bất kỳ cuộc gọi, tin nhắn “khẩn cấp” nào về tiền bạc đều có thể là lừa đảo, cho đến khi bạn xác minh được điều ngược lại.