
Deepfake giọng nói và video: Khi cảm giác “quen” trở thành cái bẫy
Deepfake giọng nói và video là việc dùng trí tuệ nhân tạo để nhân bản giọng nói, tạo khuôn mặt hoặc dựng lại hình ảnh người thật trong những nội dung chưa từng tồn tại, khiến nạn nhân tin rằng họ đang nghe hoặc nhìn thấy một người quen, một lãnh đạo hay một tổ chức uy tín trong khi đó hoàn toàn là giả mạo được tạo để lừa tiền hoặc lấy cắp thông tin. Bởi giọng nói có thể được nhân bản, khuôn mặt có thể được tạo ra, video có thể được dựng và một danh tính giả có thể được xây dựng đủ hoàn chỉnh để vượt qua phán đoán dựa trên trực giác của con người.
Điểm nguy hiểm nằm ở chỗ lừa đảo AI không còn là vài tin nhắn vụng về, mà là cả một kịch bản có hệ thống, nơi mỗi mắt xích – giọng nói, hình ảnh, logo, câu chuyện – đều được AI “đánh bóng” để trông thuyết phục hơn. Hình ảnh và giọng nói của hai người dẫn chương trình tiếng Việt đã bị dùng để tạo video quảng cáo trên mạng xã hội bằng công nghệ AI, một hình thức giả mạo ngày càng khó nhận biết. Nếu bạn vẫn giữ suy nghĩ “nghe đúng giọng là thật”, bạn đang chơi một trò chơi mới với luật cũ – và phần thua thường thuộc về bạn.
Từ giả mạo CEO đến MC truyền hình: Những ca lừa đảo rất đời thường
Hãy bắt đầu từ kịch bản kinh điển trong doanh nghiệp: một nhân viên nhận được cuộc gọi từ CEO, giọng nói quen thuộc, cách nói chuyện quen thuộc, người ở đầu dây biết rõ khách hàng và công việc đang diễn ra, rồi yêu cầu xử lý gấp một khoản thanh toán. Trong thời đại deepfake giọng nói, đó có thể chỉ là một bản sao được tạo từ vài giây ghi âm, nhưng lại đủ để khiến người nghe bỏ qua mọi quy trình kiểm tra. Ở đây, trọng tâm không phải là công nghệ tinh vi đến mức nào, mà là việc con người bị thuyết phục để đưa ra một quyết định thật từ một nội dung hoàn toàn giả.
Ngoài doanh nghiệp, những vụ giả mạo hình ảnh và thương hiệu trên mạng xã hội đang tấn công người dùng phổ thông. Hình ảnh và giọng nói của hai người dẫn chương trình tiếng Việt bị sử dụng trong các video cắt ghép, có logo chương trình, được biến thành quảng cáo một sản phẩm mọc tóc và đăng lên mạng xã hội. Video nhìn khá giống nội dung thật, giọng nói do AI tạo ra không khớp hoàn toàn nhưng đủ tương đồng để người xem, nếu chỉ lướt qua trên điện thoại, dễ nghĩ đây là nội dung chính thức. Khi hình ảnh thật, logo thật nhưng nội dung hoàn toàn giả, thì “cảm giác tin được” trở thành một chỉ báo rất tệ.
Nhận diện: Đừng chỉ nhìn mặt, hãy soi đến hành vi và bất thường
Điều đáng sợ nhất là lừa đảo AI không cần phá hệ thống; chúng chỉ cần khiến một người hợp pháp tự mở cửa. Một chiến dịch tuyển dụng giả đã tận dụng thông tin công khai của doanh nghiệp để dựng website, đăng tuyển, phỏng vấn, giả làm nhân viên rồi cuối cùng yêu cầu ứng viên chuyển tiền đặt cọc với lý do sẽ gửi máy tính làm việc. AI có thể khiến từng mắt xích trong chuỗi này trở nên thuyết phục hơn. Trong một sự cố khác, dữ liệu nhân viên – gồm tên, ngày sinh và thông tin xác minh danh tính – bị đưa lên mạng, kẻ tấn công dùng chúng để gọi tới bộ phận hỗ trợ, giả danh người thật và tìm cách thay đổi email, số điện thoại dùng cho xác thực đa yếu tố.
Nhưng điều quan trọng: sự việc không được phát hiện nhờ công cụ phát hiện deepfake, mà nhờ một nhân viên nhận ra số lượng yêu cầu bất thường và cảm giác có điều gì đó không ổn rồi báo lại cho đội an ninh. Đây chính là “phát hiện bằng hành vi”. Doanh nghiệp cần đặc biệt cảnh giác với những yêu cầu có ba đặc điểm: khẩn cấp, bí mật và tạo áp lực cảm xúc. Với người dùng, một video có hình ảnh thật, logo thật và giọng rất giống người thật chưa đủ để chứng minh nội dung đó là thật. Nếu ai đó tự nhận là người thân, bạn bè hay lãnh đạo và yêu cầu chuyển tiền ngay, dấu hiệu đáng ngờ không nằm ở giọng nói, mà ở sự vội vã và áp lực đi kèm.
Công cụ mới như SARAAB giúp phát hiện deepfake, nhưng quy trình vẫn là “tường thành” chính
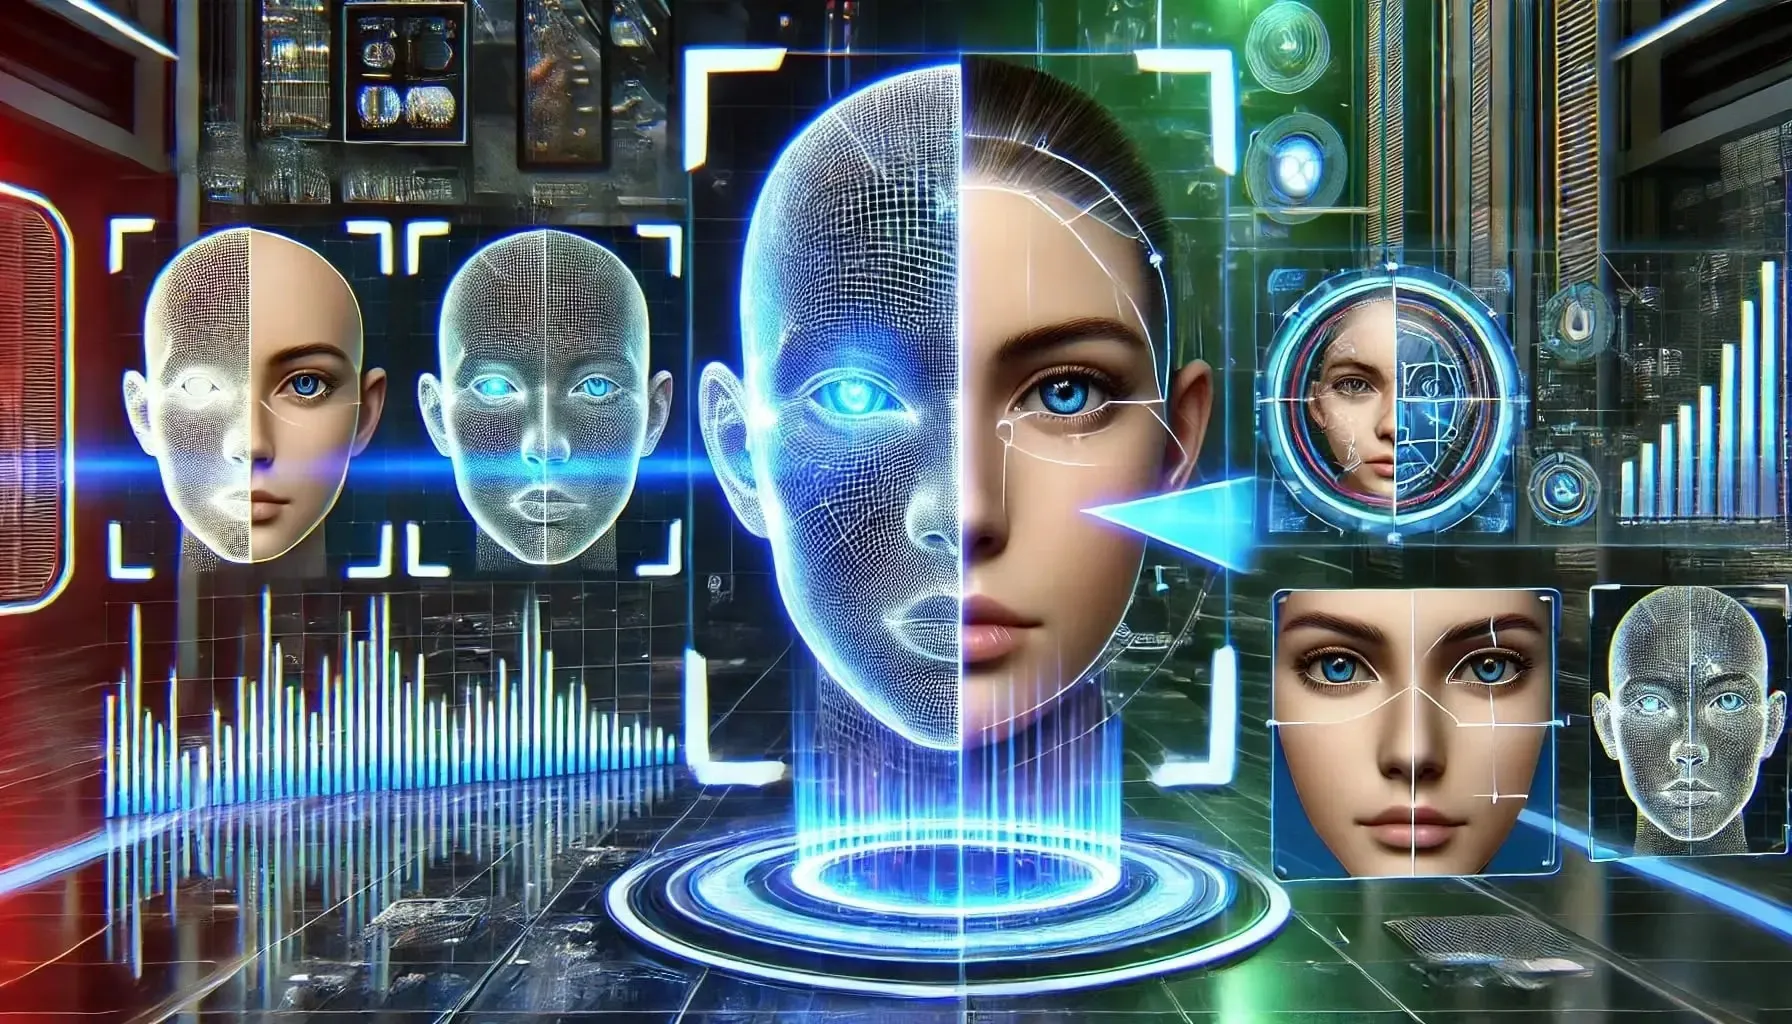
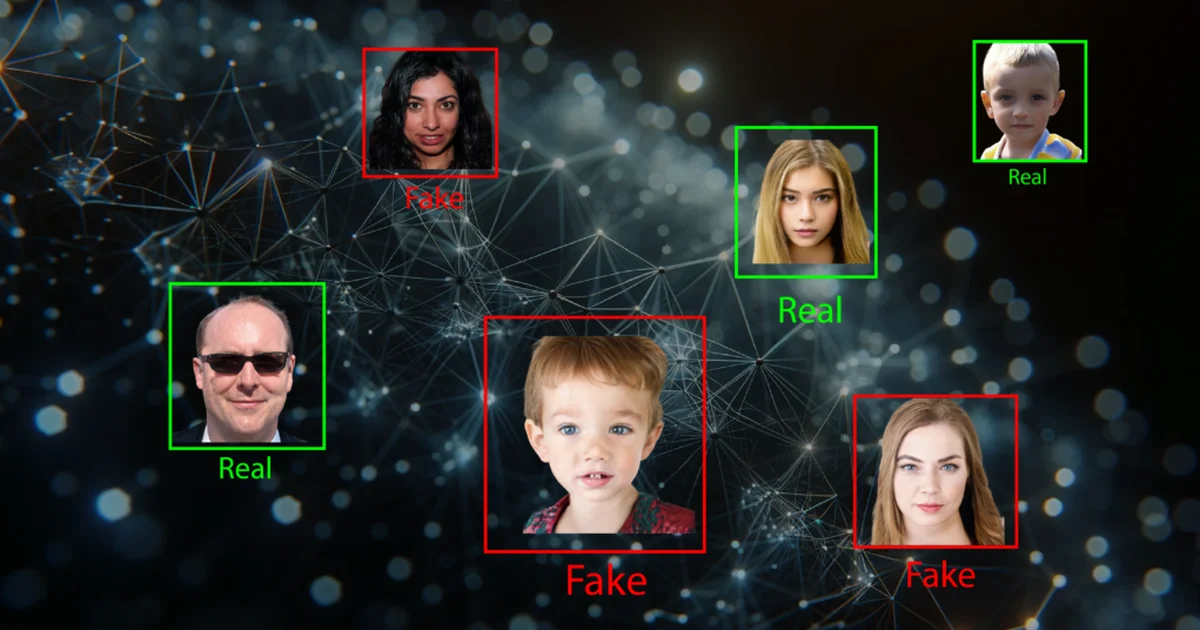
Tin tốt là các hệ thống phát hiện deepfake đang xuất hiện, và không chỉ dành cho phòng thí nghiệm. Một trung tâm an ninh điện tử tại Dubai đã giới thiệu mô hình trí tuệ nhân tạo SARAAB, được phát triển để phát hiện video deepfake với độ chính xác 91%. Mô hình này có thể quét toàn bộ video để xác định khuôn mặt đã bị chỉnh sửa bằng công nghệ deepfake, đồng thời dùng bản đồ nhiệt để làm nổi bật các vùng bị thao túng. Đáng chú ý, SARAAB có thể phát hiện deepfake ngay cả khi video chỉ được chỉnh sửa một phần; nếu một video dài 2 phút nhưng chỉ 30 giây cuối là nội dung deepfake, hệ thống vẫn nhận diện chính xác phần này.
SARAAB dự kiến sẽ được đưa vào sử dụng trong năm nay và được triển khai trên một nền tảng mã nguồn mở để người dùng xem, chỉnh sửa và nâng cấp mô hình. Đây là tín hiệu tích cực: chúng ta không chỉ bị tấn công bằng AI mà cũng có AI để phòng thủ. Tuy vậy, đặt niềm tin mù quáng vào công cụ là sai lầm khác. Phát hiện deepfake hiệu quả luôn là sự kết hợp giữa công nghệ và quy trình: công nghệ soi ra các dấu hiệu kỹ thuật, còn quy trình – từ phân quyền đến xác minh độc lập – đảm bảo rằng một email giả, một cuộc gọi giả hay một đoạn video đáng ngờ không thể tự mình cấp quyền truy cập hoặc thuyết phục nhân viên chuyển tiền.
Nguyên tắc “dừng lại và xác minh”: Lá chắn thiết thực cho cá nhân và doanh nghiệp
Ở cấp doanh nghiệp, bài học rõ ràng: trước mọi yêu cầu liên quan đến tiền hoặc quyền truy cập hệ thống, phải có bước xác minh độc lập. Nguyên tắc được nhấn mạnh là dừng lại và xác minh. Nếu nhận yêu cầu chuyển tiền từ lãnh đạo, nhân viên cần xác minh qua một kênh đã biết trước – như gọi lại vào số nội bộ đã lưu – chứ không trả lời ngay trên số hoặc tài khoản mới. Nếu có đề nghị thay đổi email, số điện thoại dùng cho MFA hay bất kỳ thông tin bảo mật nào, hãy yêu cầu quy trình kiểm tra bổ sung thay vì chỉ dựa vào giọng nói hoặc video đang nhìn thấy. Một email giả cũng không thể tự mình mở cửa nếu quy trình yêu cầu ít nhất một kênh xác minh độc lập.
Với từng cá nhân, quy tắc tương tự áp dụng trong đời sống. Scamwatch khuyến cáo: nếu nhận cuộc gọi hoặc tin nhắn bất ngờ từ người tự nhận là bạn bè, người thân và yêu cầu giúp đỡ, hãy cúp máy rồi gọi lại số điện thoại thật đã lưu từ trước, thay vì tiếp tục liên lạc qua số hoặc tài khoản mới. Nếu người thân gọi và yêu cầu chuyển tiền ngay, dù giọng có giống đến đâu, nguyên tắc là dừng lại và xác minh bằng kênh khác – gọi cho một thành viên gia đình khác, đặt câu hỏi riêng tư chỉ người thật mới biết. Nếu gặp video khả nghi dùng logo, hình ảnh quen thuộc, đừng chia sẻ tiếp, đừng bấm vào liên kết không rõ nguồn, và tuyệt đối không cung cấp số điện thoại, mật khẩu, mã xác thực, thông tin ngân hàng hay dữ liệu cá nhân. Nếu nghi ngờ thông tin cá nhân đã bị đánh cắp, hãy chủ động tìm hỗ trợ từ các tổ chức chuyên bảo vệ danh tính để kịp thời bảo vệ tài khoản.