
Thiệp cưới trực tuyến có thể là mồi nhử
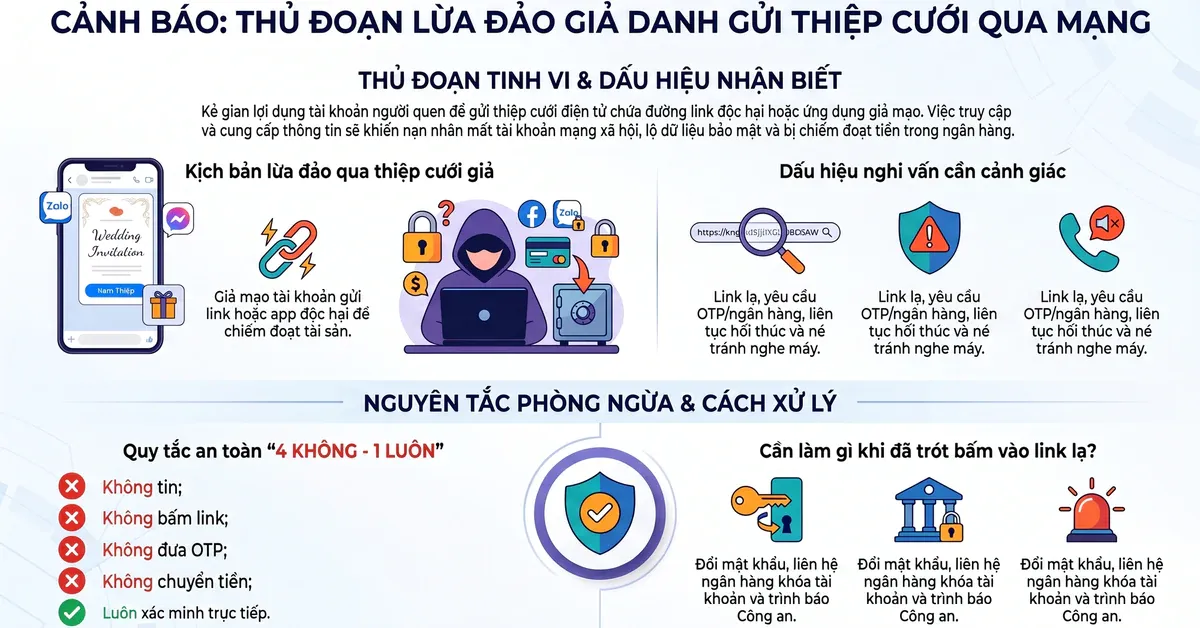
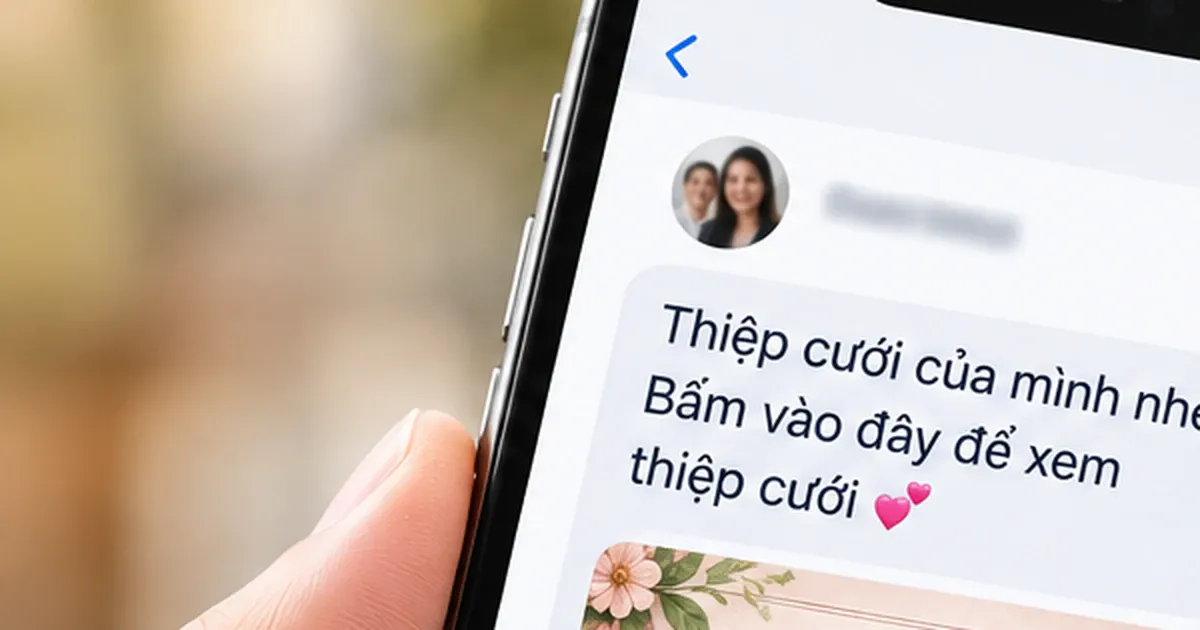
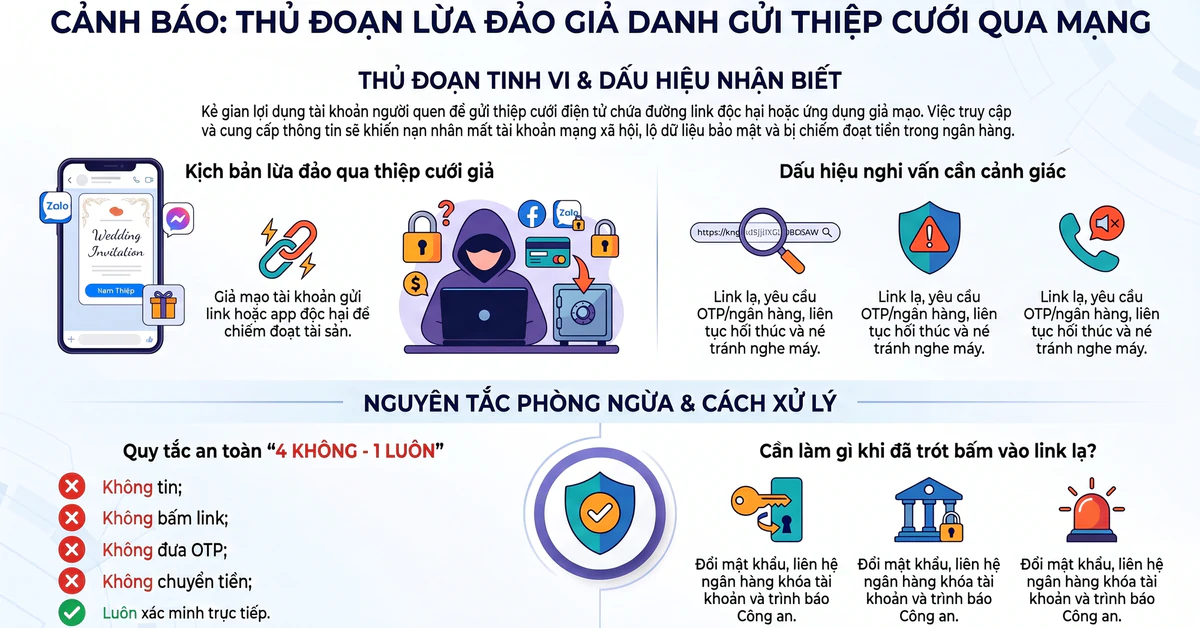
Lừa đảo bằng link thiệp cưới là thủ đoạn kẻ gian giả danh người thân, bạn bè để gửi lời mời điện tử kèm liên kết độc hại, dụ người nhận tiết lộ dữ liệu hoặc cài phần mềm nguy hiểm. Đây không phải lý do để nghi ngờ mọi thiệp cưới trực tuyến, nhưng là lý do đủ mạnh để không bấm vào link chỉ vì người gửi có vẻ quen thuộc. Kẻ gian có thể tạo tài khoản giả hoặc chiếm quyền sử dụng tài khoản Facebook, Zalo rồi nhắn tin cho danh sách bạn bè, người thân. Những lời nhắn như “Thiệp cưới của mình nhé!” hay “Xác nhận tham dự giúp mình nhé!” đánh vào sự thân tình và thói quen phản hồi nhanh. Vì vậy, tên tài khoản và ảnh đại diện quen thuộc không xác thực được người đang nhắn: tài khoản ấy có thể đã bị chiếm quyền hoặc bị giả mạo.
Hậu quả không dừng ở việc mất quyền truy cập mạng xã hội. Trang giả có thể yêu cầu đăng nhập, xin số điện thoại, mật khẩu hoặc mã OTP để “xem thiệp”; một số link còn dụ tải ứng dụng và cấp quyền đọc tin nhắn, danh bạ hay quyền trợ năng. Làm theo có thể khiến dữ liệu cá nhân bị thu thập, tài khoản bị chiếm và kẻ gian tìm cách lấy tiền trong tài khoản ngân hàng. Do đó, lừa đảo Facebook hay lừa đảo Zalo kiểu này cần được xem như một cuộc tấn công vào danh tính và thiết bị, không phải lời mời vô hại.
Nhận diện dấu hiệu bất thường trước khi phản hồi
Đừng dùng mức độ thân quen của người gửi làm tiêu chí an toàn. Hãy nhìn vào chính yêu cầu và cách họ liên lạc. Link có tên miền lạ, ký tự khó hiểu, hoặc trang đòi mật khẩu, mã OTP hay thông tin ngân hàng chỉ để xem thiệp là những dấu hiệu cần dừng lại. Một lời mời cưới không có lý do hợp lý để yêu cầu thông tin đăng nhập hay quyền truy cập nhạy cảm trên điện thoại. Càng đáng ngờ nếu tin nhắn hối thúc xác nhận ngay, bắt tải ứng dụng mới xem được nội dung, hoặc né tránh khi bạn gọi hỏi. Cách xưng hô khác thường, tin nhắn gửi hàng loạt và việc không thể xác nhận thông tin cũng là dấu hiệu tài khoản có thể không còn nằm trong tay chủ nhân.
Tuy vậy, không phải cứ thiệp điện tử có đường dẫn là lừa đảo. Điểm mấu chốt là không thể xác thực link từ vẻ ngoài của tin nhắn, kể cả khi nó đến từ tài khoản vốn quen thuộc. Đừng đăng nhập vào một trang mở ra từ link đáng ngờ; cũng đừng tải ứng dụng lạ hoặc cấp quyền chỉ để xem thiệp. Nếu trang đòi mã OTP, hãy thoát ngay: mã này không phải thủ tục xác nhận tham dự. Thận trọng ở bước đầu ít phiền hơn việc phải giành lại tài khoản và xử lý hậu quả lộ dữ liệu.
Xác minh riêng, xử lý nhanh nếu đã bấm link
Cách an toàn nhất là xác minh lời mời bằng một kênh độc lập. Gọi trực tiếp vào số điện thoại bạn đã có, hoặc nhắn qua kênh liên lạc đáng tin cậy khác để hỏi người quen có gửi thiệp hay không; đừng xác minh bằng cách trả lời chính tài khoản đang gửi link. Trong lúc chờ xác nhận, không mở liên kết đáng ngờ, không nhập mật khẩu hay mã OTP, không cung cấp thông tin ngân hàng và không cài ứng dụng không rõ nguồn gốc. Nếu người gửi xác nhận có thiệp, hãy đề nghị họ gửi thông tin theo cách an toàn hơn thay vì yêu cầu bạn đăng nhập vào trang lạ. Thói quen dừng lại và gọi hỏi là lớp phòng vệ đơn giản, nhưng hiệu quả hơn phỏng đoán dựa trên ảnh đại diện.
Nếu đã nhập mật khẩu, hãy đổi ngay từ một thiết bị an toàn và đăng xuất khỏi các phiên đăng nhập lạ. Nếu đã cung cấp mã OTP hoặc thông tin ngân hàng, liên hệ ngay với dịch vụ liên quan qua kênh chính thức để bảo vệ tài khoản và kiểm tra hoạt động bất thường. Nếu lỡ cài ứng dụng, rà soát quyền đã cấp, đặc biệt quyền đọc tin nhắn, danh bạ và quyền trợ năng; gỡ ứng dụng không rõ nguồn gốc. Để giảm nguy cơ lần sau, dùng mật khẩu mạnh, bật xác thực hai yếu tố, thường xuyên kiểm tra phiên đăng nhập và hạn chế cấp quyền nhạy cảm cho ứng dụng. Kết luận rất rõ: hãy xác minh người gửi trước, không mở link lạ và không trao thông tin bảo mật để xem thiệp.