
Thiệp cưới điện tử giả mạo nguy hiểm ra sao?
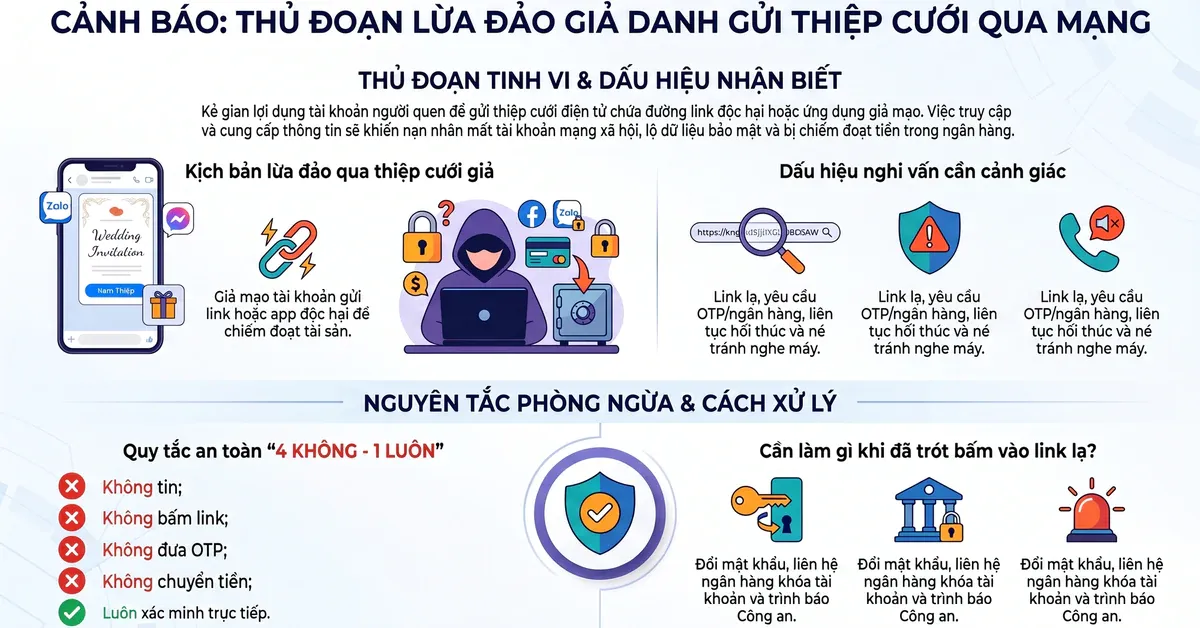
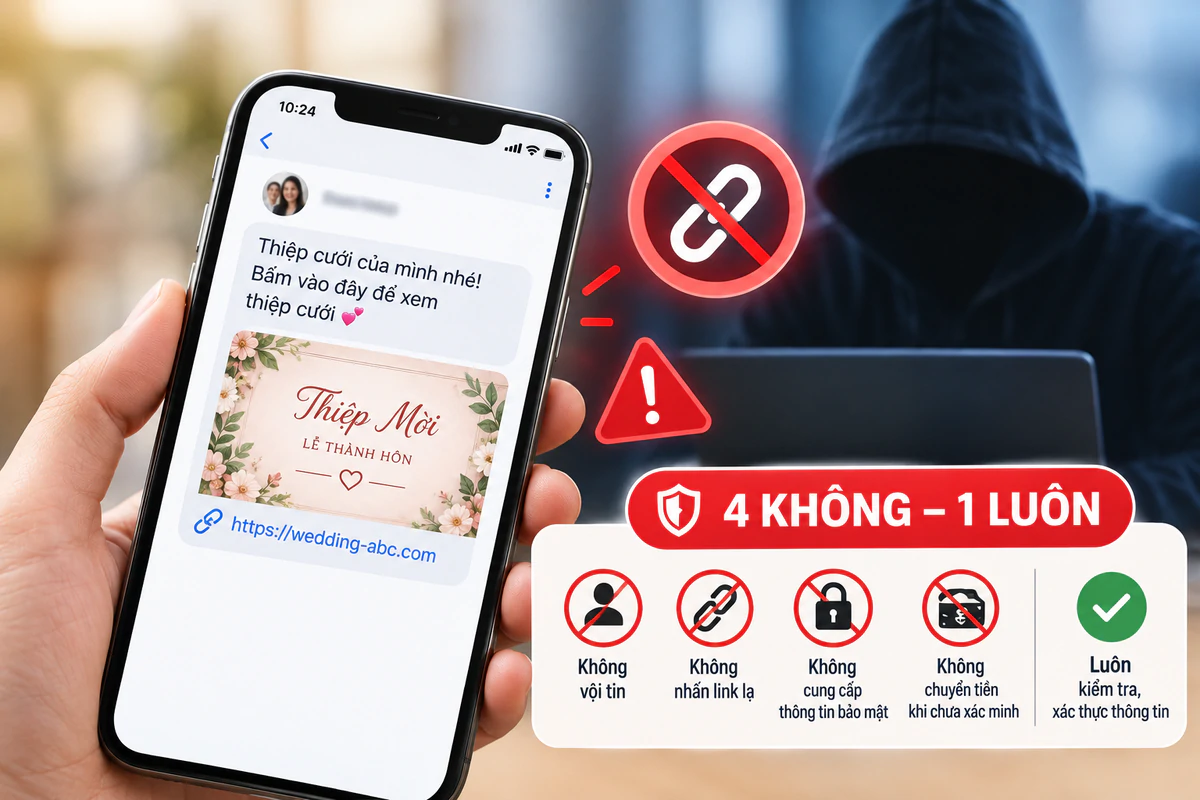
Lừa đảo thiệp cưới là thủ đoạn giả danh người thân hoặc bạn bè để gửi lời mời trực tuyến kèm đường link độc hại, dụ người nhận tiết lộ thông tin hoặc cài ứng dụng nguy hiểm. Đây không phải lý do để nghi ngờ mọi thiệp điện tử, nhưng là lý do đủ mạnh để xác minh trước khi mở link. Kẻ gian có thể tạo tài khoản giả hoặc chiếm quyền Facebook, Zalo của người khác rồi nhắn tin cho danh sách bạn bè bằng lời mời quen thuộc như “Thiệp cưới của mình nhé!” hay “Xác nhận tham dự giúp mình nhé!”. Tin nhắn đến từ tài khoản có tên và ảnh người quen khiến chiêu này dễ qua mặt người nhận. Khi nạn nhân làm theo, hậu quả có thể vượt khỏi việc mất quyền truy cập mạng xã hội: thông tin cá nhân bị lộ, tài khoản bị chiếm và tài sản có thể bị đe dọa.
Dấu hiệu nhận biết link thiệp cưới giả
Một link thiệp cưới giả thường dẫn đến trang web yêu cầu đăng nhập lại Facebook hoặc nhập số điện thoại, mật khẩu, mã OTP mới cho xem thiệp. Đó là dấu hiệu dừng ngay: không có lý do hợp lý nào để giao thông tin bảo mật hoặc tài khoản ngân hàng chỉ nhằm mở một lời mời. Hãy để ý tên miền lạ, ký tự bất thường, lời nhắn thúc giục xác nhận gấp hoặc yêu cầu tải ứng dụng. Một số ứng dụng giả mạo còn đòi quyền đọc tin nhắn, danh bạ hay quyền trợ năng trên điện thoại; các quyền này có thể giúp kẻ gian theo dõi thao tác và lấy mã OTP. Cách xưng hô khác thường, tin nhắn gửi hàng loạt, hoặc người gửi né tránh cuộc gọi cũng là lý do để kiểm tra lại. Dù nhận thiệp cưới Zalo hay Facebook, đừng coi tài khoản quen thuộc là bằng chứng xác thực.
Nhận lời mời đáng ngờ: làm gì thay vì bấm link?
Nguyên tắc an toàn rất gọn: không vội tin, không bấm link lạ, không cung cấp thông tin bảo mật và không cấp quyền truy cập khi chưa xác minh. Hãy gọi trực tiếp cho người gửi hoặc liên hệ qua một kênh độc lập với tin nhắn để hỏi lời mời có thật không. Không tải ứng dụng từ đường dẫn không rõ nguồn gốc, không nhập mật khẩu hay OTP vào trang web để xem thiệp, và tuyệt đối không cung cấp thông tin ngân hàng. Cách xử lý này có thể khiến việc xem thiệp chậm hơn vài phút, nhưng đổi lại tránh đặt tài khoản và dữ liệu vào tay người lạ. Với lời mời bất ngờ, hãy xem sự thúc giục là tín hiệu cảnh báo chứ không phải lý do để làm nhanh.
Đã nhấp link? Ưu tiên bảo vệ tài khoản và thiết bị
Nếu đã mở link, đừng tiếp tục nhập dữ liệu hay cài ứng dụng. Nếu nghi thiết bị hoặc thông tin đã bị lộ, ngắt kết nối mạng; dùng một thiết bị an toàn khác để đổi mật khẩu, đăng xuất các phiên lạ, bật xác thực hai yếu tố và rà soát hoạt động đăng nhập. Kiểm tra cả tin nhắn bất thường gửi từ tài khoản của bạn: kẻ gian có thể dùng tài khoản bị chiếm để phát tán link tiếp. Nếu đã nhập thông tin ngân hàng hoặc nghi có nguy cơ lộ dữ liệu tài chính, liên hệ ngân hàng ngay để yêu cầu khóa tài khoản; lưu lại tin nhắn, đường link và bằng chứng để trình báo công an. Việc tạo website giả, phát tán mã độc và chiếm đoạt tài sản có thể bị truy cứu theo Điều 289 và Điều 290 Bộ luật Hình sự, với mức phạt cao nhất đến 20 năm tù tùy tính chất, mức độ và hậu quả.