
Thông điệp quan trọng: Nếu dùng Pixel, đừng trì hoãn cập nhật thêm một phút
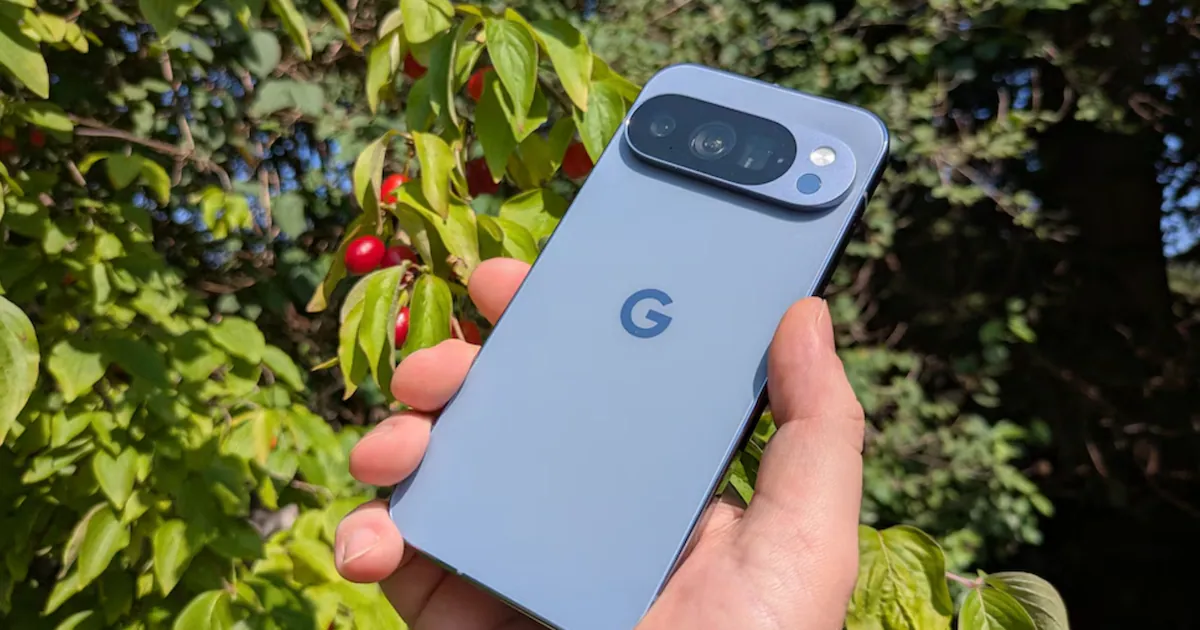
Lỗ hổng bảo mật Pixel hiện được xác nhận là một tập hợp các lỗi nghiêm trọng trong modem của điện thoại, trong đó có lỗ hổng zero-click cho phép kẻ tấn công nâng quyền và truy cập dữ liệu nhạy cảm từ xa mà không cần người dùng thao tác, đang bị khai thác có chủ đích trong thực tế và chỉ được khắc phục hoàn toàn khi cài đặt bản vá bảo mật tháng 9 mới nhất cho Google Pixel.
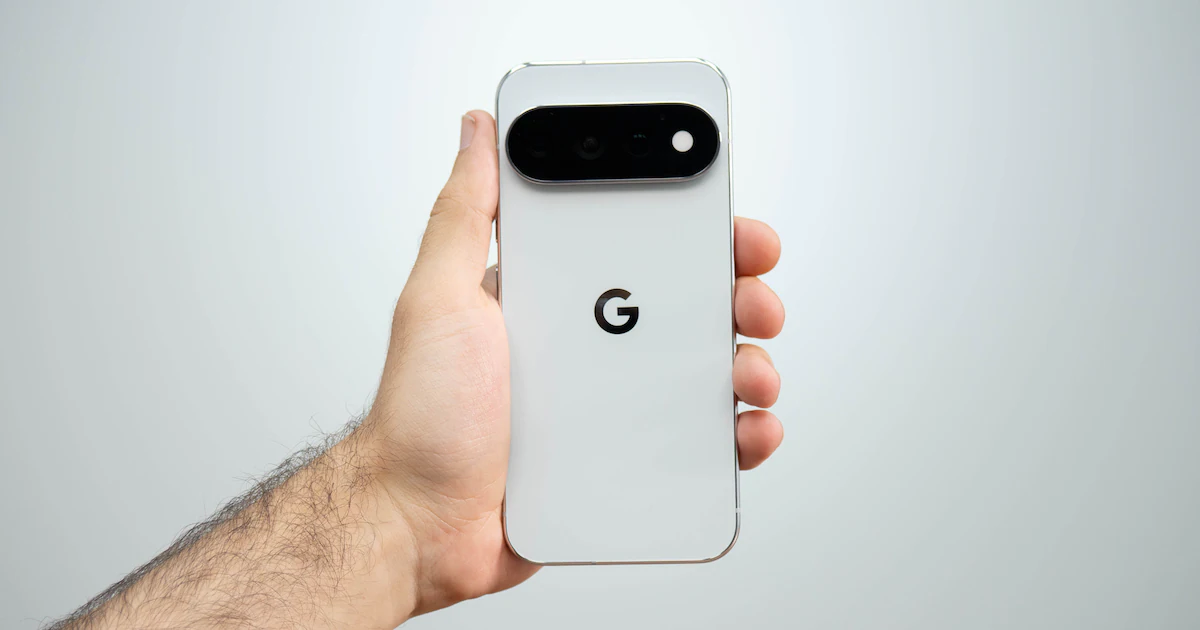
Thông điệp rõ ràng: nếu bạn đang cầm một chiếc Google Pixel trên tay, việc cập nhật không còn là khuyến nghị tùy chọn mà là bước bắt buộc để bảo vệ điện thoại Android khỏi nguy cơ bị xâm nhập âm thầm. Google đã phát hành bản cập nhật Android 17 QPR1 vào ngày 16/09 với hơn 200 bản vá bảo mật phía sau, trong đó nhiều lỗ hổng bảo mật Pixel đã bị khai thác trong các cuộc tấn công "hạn chế và có mục tiêu" trước khi bị sửa. Việc trì hoãn cập nhật đồng nghĩa với chấp nhận rủi ro bị theo dõi, đánh cắp dữ liệu cá nhân mà bạn không hề hay biết. Khi cuộc tấn công đã diễn ra ngoài kia, lựa chọn duy nhất hợp lý là cập nhật ngay lập tức.
Lỗi trong modem và lỗ hổng zero-click: vì sao đây là kiểu tấn công đáng sợ nhất
Mấu chốt của đợt cảnh báo này nằm ở modem – thành phần chịu trách nhiệm cho kết nối di động của thiết bị Pixel. Một lỗ hổng trong phần mềm của modem được mô tả là lỗi logic, cho phép kẻ tấn công thực hiện Elevation of Privileges (EoP), tức là âm thầm mở rộng quyền trên thiết bị vượt xa những gì hệ thống Android cho phép bình thường. Sau khi khai thác, kẻ tấn công có thể bẻ gãy nhiều lớp phòng vệ và tiếp cận dữ liệu cực kỳ nhạy cảm trên máy mà không cần sự cho phép của người dùng. Đáng nói hơn, đây là lỗ hổng zero-click: không cần bạn bấm vào liên kết bẩn, không cần tải file lạ, thậm chí không cần họ chạm vào thiết bị.
Lỗ hổng được theo dõi với mã CVE-2026-58704 đã được Google xác nhận là bị khai thác trong "các cuộc tấn công hạn chế và có mục tiêu" trước khi bản vá được phát hành. Nghĩa là kịch bản tấn công không còn nằm trên giấy: nó đã xảy ra với một số nạn nhân được chọn lọc. Đừng để bị đánh lừa bởi việc lỗ hổng này được xếp hạng "cao" thay vì "nghiêm trọng" – việc một lỗi zero-click trong modem cho phép nâng quyền từ xa khiến mức độ rủi ro thực tế đối với người dùng cao hơn rất nhiều so với con chữ trong bảng phân loại. Với kiểu tấn công này, bạn có thể là mục tiêu mà không hề bị báo động, không có cửa sổ cảnh báo, không có thao tác sai lầm nào để đổ lỗi cho bản thân.
Bản vá bảo mật tháng 9: không chỉ bịt lỗ hổng mà còn là tuyến phòng thủ tối thiểu
Tin tốt duy nhất trong câu chuyện này: Google đã phát hành bản vá bảo mật, và lỗ hổng zero-click trong modem Pixel đã được sửa với bản cập nhật phần mềm mới nhất. Bản cập nhật bảo mật tháng 9 chứa một danh sách dài các lỗ hổng khác cũng đã được khắc phục, trong đó có nhiều lỗi được phân loại là "nghiêm trọng". Theo mô tả chính thức, "lỗi logic trong mã của modem di động có thể bị kẻ tấn công sử dụng để giành các quyền trái phép, hoạt động từ xa và không cần bất kỳ tương tác nào từ người dùng" – đó chính xác là kiểu lỗ hổng zero-click mà bản vá bảo mật này nhắm tới. Việc cài đặt bản cập nhật vì thế không chỉ là bịt một lỗ hổng, mà là tái thiết tuyến phòng thủ tối thiểu cho điện thoại Android của bạn trong bối cảnh mối đe dọa không còn lý thuyết.
Đáng tiếc, nhiều người dùng thường xem nhẹ thông báo cập nhật hệ thống, trì hoãn vì sợ tốn thời gian hoặc ngại khởi động lại máy. Trong trường hợp của lỗ hổng bảo mật Pixel hiện tại, đó là thói quen nguy hiểm. Kẻ tấn công đã chứng minh họ sẵn sàng khai thác lỗ hổng trước ngày bản vá xuất hiện, và việc bạn chậm trễ cập nhật chỉ khiến cửa sổ cơ hội cho họ kéo dài thêm vài ngày, vài tuần. Nếu bạn quan tâm đến bảo vệ điện thoại Android khỏi tấn công mạng nhắm vào dữ liệu cá nhân, thì bản vá bảo mật tháng 9 không phải tùy chọn – nó là điều kiện tiên quyết.
Bạn cần làm gì ngay bây giờ: các bước cụ thể để tự bảo vệ mình
Trong bối cảnh lỗ hổng zero-click đã được khai thác ngoài đời, phản ứng đúng của người dùng Pixel phải là hành động ngay lập tức, không phải bình luận trên mạng xã hội. Việc cập nhật Google Pixel lên phiên bản mới nhất là tuyến phòng vệ cơ bản nhất, và bạn không cần kỹ năng chuyên sâu để làm điều đó. Nếu chưa thấy thông báo cập nhật tự động, bạn nên chủ động kiểm tra thay vì chờ đợi. Tấn công zero-click nghĩa là bạn không thể "cẩn thận hơn" để tránh nhấp link lạ; cách duy nhất để đóng cửa là cài bản vá bảo mật.
- Mở ứng dụng Cài đặt trên Google Pixel.
- Vào mục Hệ thống (System).
- Chọn Cập nhật phần mềm / Cập nhật hệ thống (Software update / System update).
- Nhấn kiểm tra và tải về bản vá bảo mật tháng 9 nếu xuất hiện.
- Cắm sạc, chờ quá trình cài đặt hoàn tất và khởi động lại máy.
Song song, hãy hình thành thói quen kiểm tra và cài đặt bản vá bảo mật ngay khi có, thay vì để dồn lại nhiều tháng. Đối với các lỗ hổng nghiêm trọng trong modem như CVE-2026-58704, sự chậm trễ vài ngày cũng đủ để trở thành điểm yếu. Khi các nhà phát triển đã phát hành bản vá bảo mật và xác nhận lỗ hổng zero-click đang bị tấn công chủ động, người dùng không còn lý do hợp lý nào để trì hoãn cập nhật Google Pixel thêm nữa.
Kết luận: bảo mật không phải tính năng phụ, nó là giá phải trả để tiếp tục dùng Pixel an toàn
Sự kiện lỗ hổng zero-click trong modem Pixel bị khai thác chủ động là lời nhắc rõ ràng rằng bảo mật không còn là tính năng phụ để bạn bật hay tắt tùy thích – nó là điều kiện để thiết bị có thể sử dụng an toàn mỗi ngày. Lỗ hổng bảo mật Pixel lần này nguy hiểm ở chỗ nó tấn công ngay vào tầng kết nối di động, trước cả khi Android có cơ hội kích hoạt những biện pháp bảo vệ thông thường. Một phần mềm mã độc, một cú nhấp nhầm có thể tránh được bằng việc cẩn thận; nhưng một lỗi zero-click trong modem thì không. Bạn chỉ có hai lựa chọn: hoặc để điện thoại Android tiếp tục chạy với cánh cửa mở sẵn cho kẻ tấn công, hoặc cập nhật Google Pixel lên bản vá bảo mật tháng 9 và đóng lại cánh cửa đó.
Không ai thích chờ máy cập nhật và khởi động lại, nhưng đó là cái giá nhỏ để đổi lấy việc bảo vệ danh tính số, tin nhắn riêng tư, thông tin tài khoản và dữ liệu nhạy cảm khỏi những cuộc tấn công "hạn chế và có mục tiêu" hiện đang diễn ra. Nếu bạn đang đọc bài viết này trên một chiếc Pixel, hãy coi đây là lời nhắc hành động: vào Cài đặt, vào Hệ thống, tìm Cập nhật phần mềm và để bản vá bảo mật tháng 9 làm nốt phần việc còn lại. Bỏ qua cập nhật trong trường hợp này không phải là tiết kiệm thời gian, mà là bỏ ngỏ an toàn của chính mình.