
Pixel đang có lỗ hổng zero-day cực nguy hiểm: đừng chờ thêm phút nào
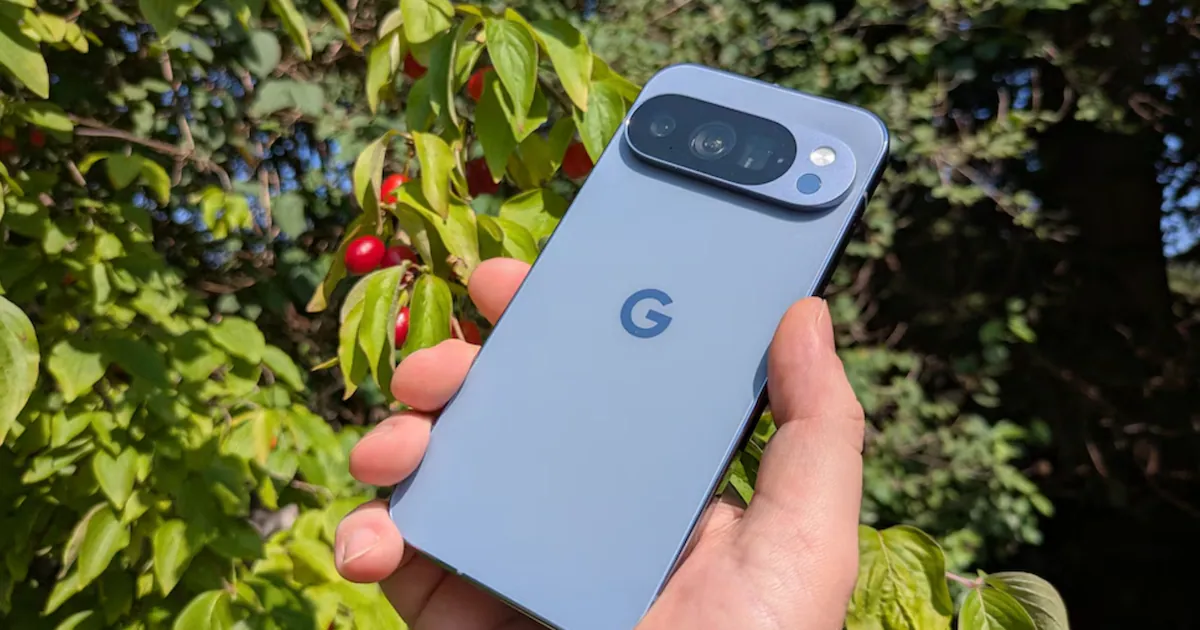
Lỗ hổng zero-day trên Google Pixel là một lỗi nghiêm trọng nằm trong phần mềm điều khiển modem di động, cho phép kẻ tấn công khai thác từ xa mà không cần bất kỳ thao tác nào từ người dùng, qua đó có thể vượt qua một số cơ chế bảo vệ của Android và chiếm quyền truy cập dữ liệu nhạy cảm trên điện thoại. Đây không phải là cảnh báo lý thuyết: Google đã xác nhận lỗ hổng này, định danh CVE-2026-58704, từng bị tin tặc khai thác trong các cuộc tấn công có chủ đích trước khi bản vá được phát hành. Nói thẳng, nếu bạn đang dùng máy Pixel và chưa cài bản cập nhật bảo mật tháng 9, điện thoại của bạn đang mở toang cánh cửa cho kẻ tấn công. Pixel lỗ hổng bảo mật lần này cho thấy: không cập nhật là tự tay bỏ bảo vệ điện thoại của mình.
Lỗi nằm trong modem và dạng zero-click: vì sao nguy hiểm hơn bạn tưởng
Điểm đáng sợ của lỗ hổng CVE-2026-58704 là nó nằm sâu trong mã logic của modem được tích hợp trên các máy Pixel, thành phần chịu trách nhiệm kết nối mạng di động và dữ liệu. Đây là lỗ hổng kiểu Elevation of Privileges: kẻ tấn công khai thác để có thêm quyền trái phép trên hệ thống, vượt qua một số lớp bảo vệ của Android rồi tiếp cận dữ liệu, ứng dụng và chức năng vốn không được phép. Nguy cơ còn tăng lên vì đây là zero-click khai thác: không cần bấm vào link, không cần mở file, thậm chí không cần cầm máy. Theo mô tả, việc khai thác có thể thực hiện từ xa, không yêu cầu bất kỳ tương tác người dùng, biến chiếc điện thoại tưởng như an toàn của bạn thành mục tiêu hoàn hảo cho tấn công âm thầm.
Google đã tung hơn 200 bản vá: tại sao vẫn là cuộc đua với thời gian
Google đã phát hành bản Android 17 QPR1 dành cho Pixel vào ngày 16 tháng 9, trong đó ngoài tính năng mới như chủ đề Harry Potter hay danh bạ VIP, có hơn 200 bản vá bảo mật được tích hợp bên dưới. Lỗ hổng CVE-2026-58704 trong modem đã được khắc phục trong các bản cập nhật bảo mật tháng 9 mới nhất, đóng lại kênh tấn công zero-click đang bị lợi dụng. Tuy mức đánh giá chính thức của lỗ hổng là "cao" chứ không phải "nghiêm trọng" nhất, việc nó đã và đang bị khai thác có giới hạn và có chủ đích khiến đây trở thành vấn đề không thể xem nhẹ. Nói cách khác, Google đã làm phần việc của họ; phần còn lại – đảm bảo bản vá thực sự chạy trên điện thoại – hoàn toàn phụ thuộc vào việc bạn có chịu cập nhật Android khẩn hay tiếp tục trì hoãn.
Hướng dẫn cập nhật Android khẩn trên Pixel: làm ngay, không hẹn
Bước quan trọng nhất để bảo vệ điện thoại Pixel lúc này là cài ngay bản cập nhật bảo mật tháng 9. Bạn nên chủ động kiểm tra thay vì chờ hệ thống tự thông báo. Trên máy Pixel, vào Cài đặt > Hệ thống > Cập nhật phần mềm > Cập nhật hệ thống, sau đó kiểm tra và cài phiên bản mới nhất nếu chưa xuất hiện. Việc trì hoãn là chấp nhận rủi ro cho phép kẻ tấn công lợi dụng lỗi modem để giành quyền truy cập trái phép vào thiết bị và dữ liệu cá nhân của bạn. Theo mô tả, lỗ hổng có thể cho phép truy cập dữ liệu rất nhạy cảm mà không cần sự cho phép của người dùng. Đừng quên bật tự động cập nhật bảo mật và thói quen kiểm tra định kỳ: cập nhật Android khẩn mỗi khi có bản vá là tuyến phòng thủ đầu tiên để bảo vệ điện thoại trước zero-day khai thác mới.
- Mở Cài đặt trên điện thoại Pixel.
- Chọn Hệ thống.
- Vào mục Cập nhật phần mềm rồi chọn Cập nhật hệ thống.
- Nhấn tải và cài bản cập nhật bảo mật tháng 9 nếu có.
- Khởi động lại máy sau khi cài đặt hoàn tất để đảm bảo bản vá hoạt động.
Kết luận: bảo mật Pixel không phải chuyện "để sau"
Lỗ hổng zero-day trên modem Pixel lần này là lời nhắc rõ ràng rằng bảo mật không thể bị đối xử như việc làm cho có. Khi một lỗ hổng zero-click khai thác được phát hiện và xác nhận là đã bị sử dụng trong tấn công có chủ đích, mỗi ngày chậm cập nhật là thêm một ngày bạn để điện thoại trần trụi trước rủi ro. Các bản vá tháng 9 đã bịt lại kênh tấn công này và hàng loạt lỗ hổng khác, trong đó có nhiều lỗi được đánh giá là nghiêm trọng. Thực tế rất đơn giản: cập nhật ngay để bảo vệ điện thoại, hoặc chấp nhận khả năng dữ liệu nhạy cảm bị truy cập trái phép. Nếu bạn coi Pixel là thiết bị chính dùng cho tài khoản ngân hàng, công việc và đời sống riêng tư, hãy coi mỗi bản cập nhật bảo mật là ưu tiên số một, không phải việc tùy hứng.