
Cập nhật bảo mật Samsung tháng 10: không có tính năng mới, chỉ có an toàn
Cập nhật bảo mật Samsung tháng 10 là bản vá hệ thống dành cho thiết bị Galaxy, tập trung sửa 83 lỗ hổng hệ thống Android và các lỗi riêng trên nền One UI, nhằm giảm nguy cơ khai thác từ xa, truy cập trái phép dữ liệu cá nhân và chiếm quyền điều khiển điện thoại mà không bổ sung tính năng mới cho người dùng. Bản cập nhật này là một lời nhắc mạnh mẽ rằng trong kỷ nguyên smartphone, câu hỏi không phải là “máy có thêm gì hay ho?”, mà là “máy có được bảo vệ đủ tốt không?”. Theo thông tin chính thức, bản cập nhật bảo mật Samsung tháng 10 không mang đến bất kỳ tính năng mới nào, toàn bộ trọng tâm đặt vào việc "sửa các lỗ hổng tiềm ẩn trong hệ thống" và nó "bao gồm 83 bản vá". Đây là lựa chọn đúng hướng: tăng bảo mật trước, trải nghiệm bổ sung tính năng luôn có thể đến sau. Với tần suất tấn công di động ngày càng lớn, người dùng Galaxy nào bỏ qua đợt cập nhật này đang chấp nhận rủi ro không cần thiết.
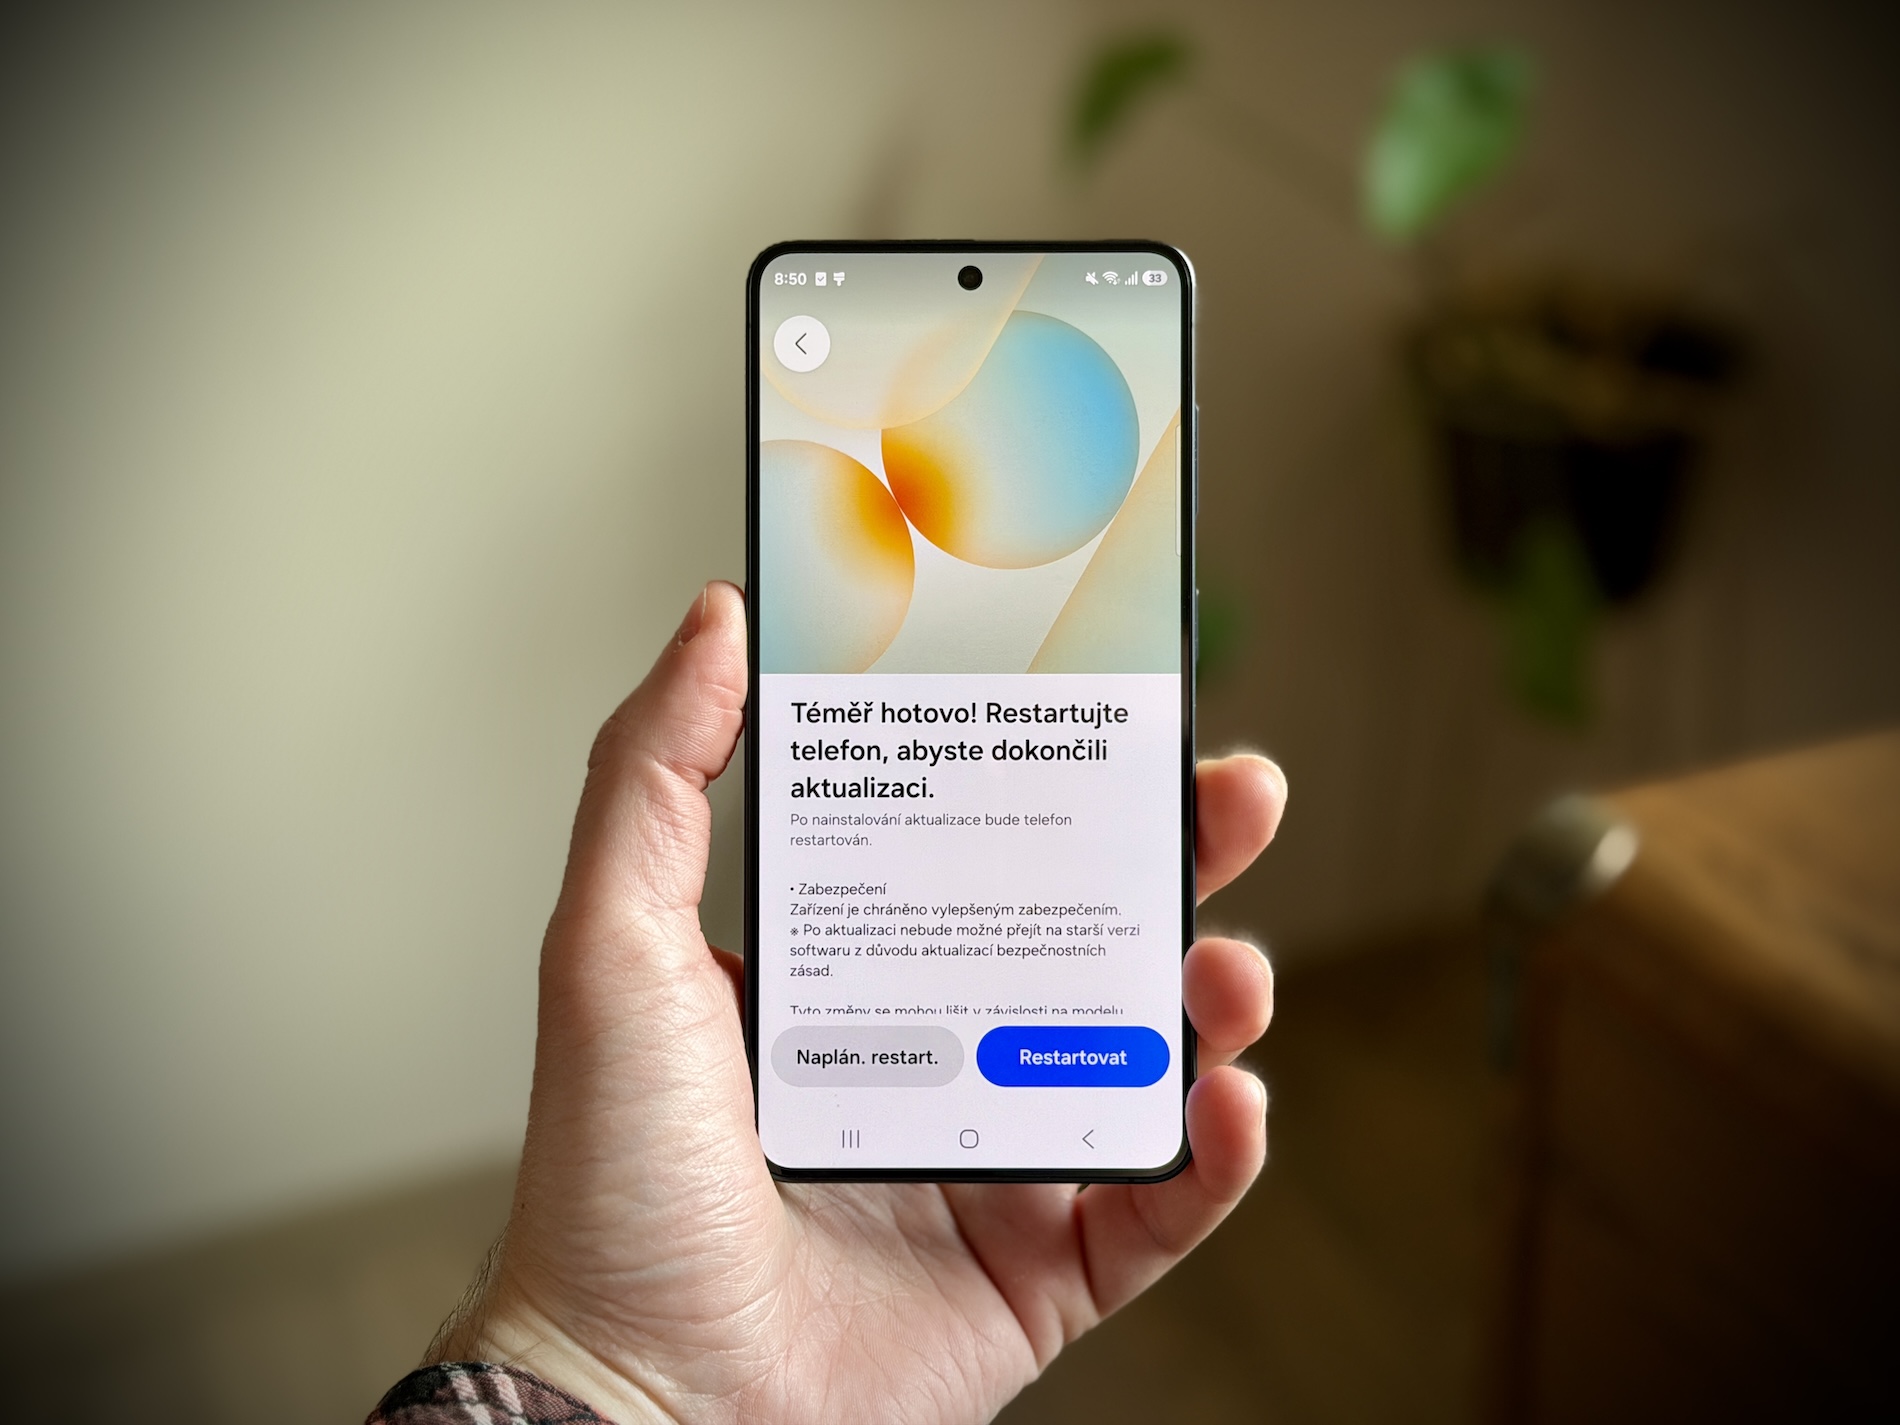
83 lỗ hổng được vá: từ lỗi bộ nhớ đến nguy cơ chiếm quyền hệ thống
Điểm đáng chú ý nhất của bản cập nhật là quy mô và mức độ nghiêm trọng của các lỗ hổng được xử lý. Tổng cộng có 83 lỗ hổng được vá, trong đó "9 lỗ hổng thuộc nhóm nguy kịch của hệ thống Android, đi kèm 33 lỗi mức độ cao và 3 lỗi trung bình; không có lỗi mức độ thấp". Đây không phải con số mang tính hình thức, mà thể hiện một bề mặt tấn công khá rộng mà điện thoại Samsung đang phải đối mặt. Ở tầng hệ thống, nhiều lỗ hổng liên quan đến lỗi bộ nhớ trong các thành phần đa phương tiện, như ghi dữ liệu vượt vùng nhớ cho phép trong các thư viện libsmkvextractor.so và libsamsungtts.so, cùng hai lỗ hổng nghiêm trọng trong bộ giải mã định dạng HEIF có thể cho phép kẻ tấn công thực thi mã từ xa thông qua nội dung đa phương tiện độc hại. Đáng lo hơn, có một lỗ hổng dạng use-after-free trong dịch vụ WSM, nơi việc khai thác có thể giúp kẻ tấn công cục bộ thực thi mã với đầy đủ quyền hệ thống, tương đương chiếm trọn quyền điều khiển thiết bị.
Lỗ hổng màn hình khóa và chip bán dẫn: bảo mật không chỉ là Android
Nhiều người nghĩ cập nhật bảo mật Samsung là chuyện của Android, nhưng thực tế nó chạm tới cả phần cứng lẫn các lớp giao diện riêng. Ở cấp chip, bộ phận bán dẫn của hãng bổ sung thêm "4 bản vá mức độ rủi ro cao cho các chipset độc quyền". Điều này cho thấy kẻ tấn công không chỉ nhằm vào hệ điều hành, mà còn tìm cách khai thác các thành phần silicon tùy biến – nơi nếu bị lỗi, hậu quả thường khó nhận diện và càng khó sửa chữa nếu không có bản vá chính thức. Ở lớp phần mềm riêng của Samsung, bản vá tháng 10 ghi nhận 27 mục SVE (Samsung Vulnerabilities and Exposures), trong đó có mô tả chi tiết cho 13 mục, và 6 trong số này ở mức độ nghiêm trọng cao. Một lỗ hổng âm thầm nhưng nguy hiểm là SVE-2026-3972 liên quan tới quản lý màn hình khóa: kẻ tấn công có quyền root cục bộ có thể truy cập dữ liệu nhạy cảm của hồ sơ công việc hoặc hồ sơ phụ trước khi người dùng mở khóa thiết bị lần đầu. Samsung đã khắc phục bằng cách bổ sung logic kiểm tra bổ sung trong cơ chế xác thực, biến bản cập nhật này thành tuyến phòng thủ thiết thực cho người dùng sử dụng chế độ phân tách hồ sơ.
Những thiết bị nào nhận được One UI 9 và bản vá SMR Oct-2026 Release 1?
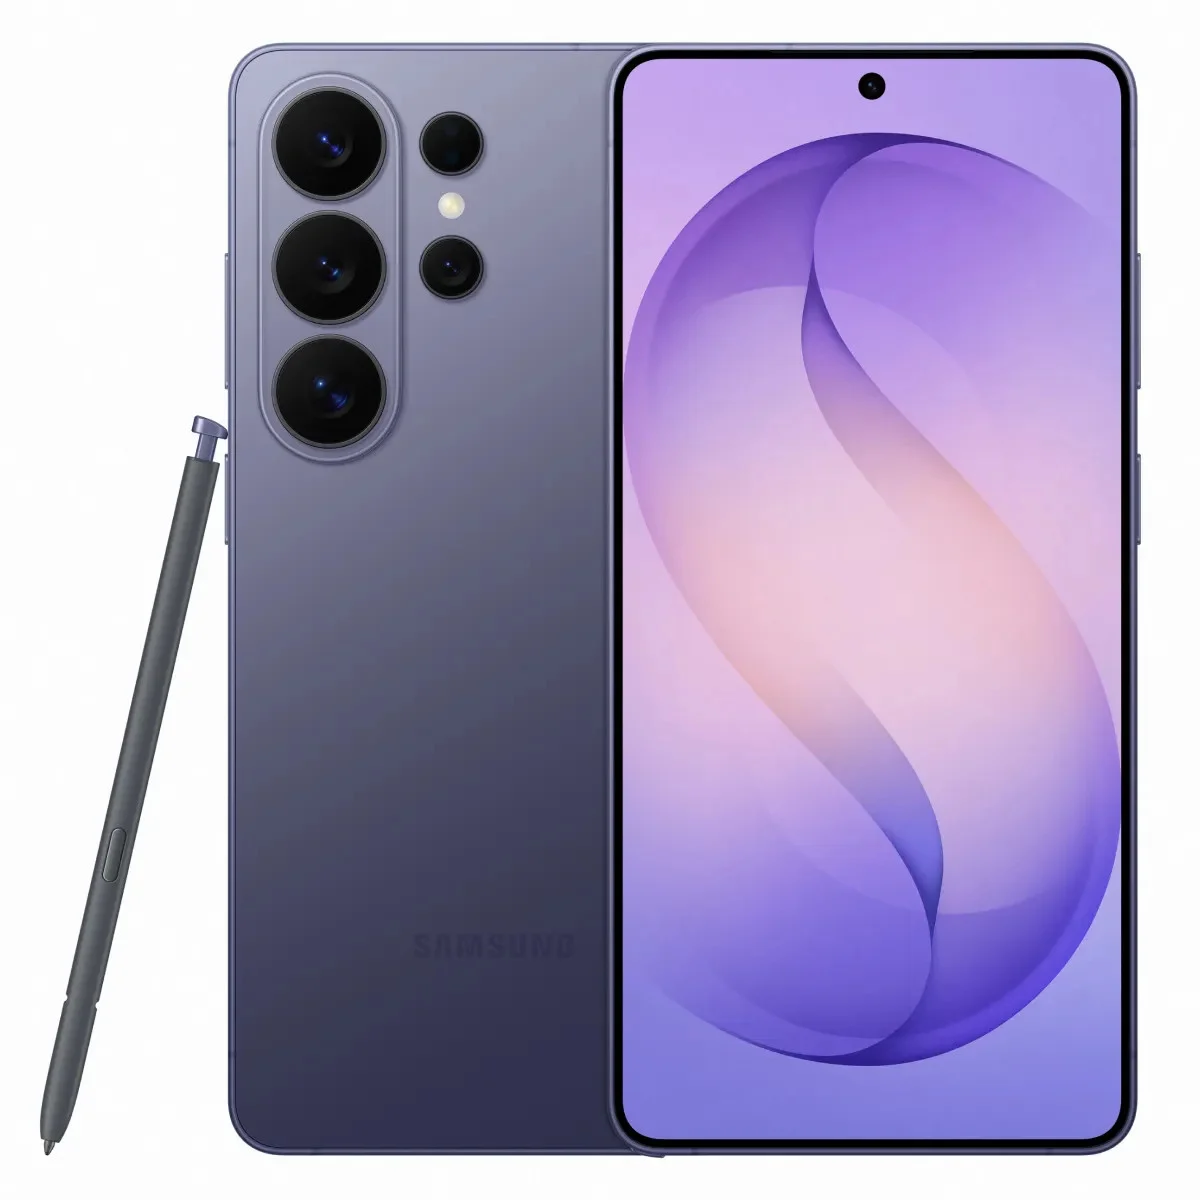
Về phạm vi, mấu chốt là: nếu bạn đang dùng dòng Galaxy cao cấp đời mới, gần như chắc chắn sẽ được đưa vào lộ trình cập nhật bảo mật này. One UI 9 hiện đã được triển khai nhanh trên toàn cầu sau giai đoạn thử nghiệm tại Hàn Quốc, không chỉ cho dòng Galaxy S26 mới nhất mà còn mở rộng sang cả thế hệ Galaxy S25 và các thiết bị gập cao cấp của hãng. Cụ thể, danh sách các máy Galaxy S đã đủ điều kiện gồm Galaxy S26, S26 Plus, S26 Ultra, cùng Galaxy S25, S25 Plus, S25 Ultra, S25 Edge và S25 FE. Ở phía thiết bị gập, One UI 9 bảo mật đã đến với Galaxy Z TriFold ba màn hình, Galaxy Z Fold7 và Galaxy Z Flip7, thể hiện mong muốn hợp nhất trải nghiệm và tính năng bảo mật trên nhiều kích thước màn hình khác nhau. Về bản vá bảo mật tháng 10, các máy đã xác nhận nhận được bản vá mang mã "SMR Oct-2026 Release 1" trong phần cài đặt bảo mật gồm Galaxy S26, S26 Plus, S26 Ultra, S26 FE, Galaxy Z Fold8, Z Fold8 Ultra và Z Flip8. Điều đó nghĩa là hệ sinh thái Galaxy cao cấp đang được bảo vệ theo lớp: nền One UI 9 và bản vá SMR cùng tồn tại để gia cố an toàn hệ thống.
Cách kiểm tra và cài đặt cập nhật để bảo vệ điện thoại Samsung
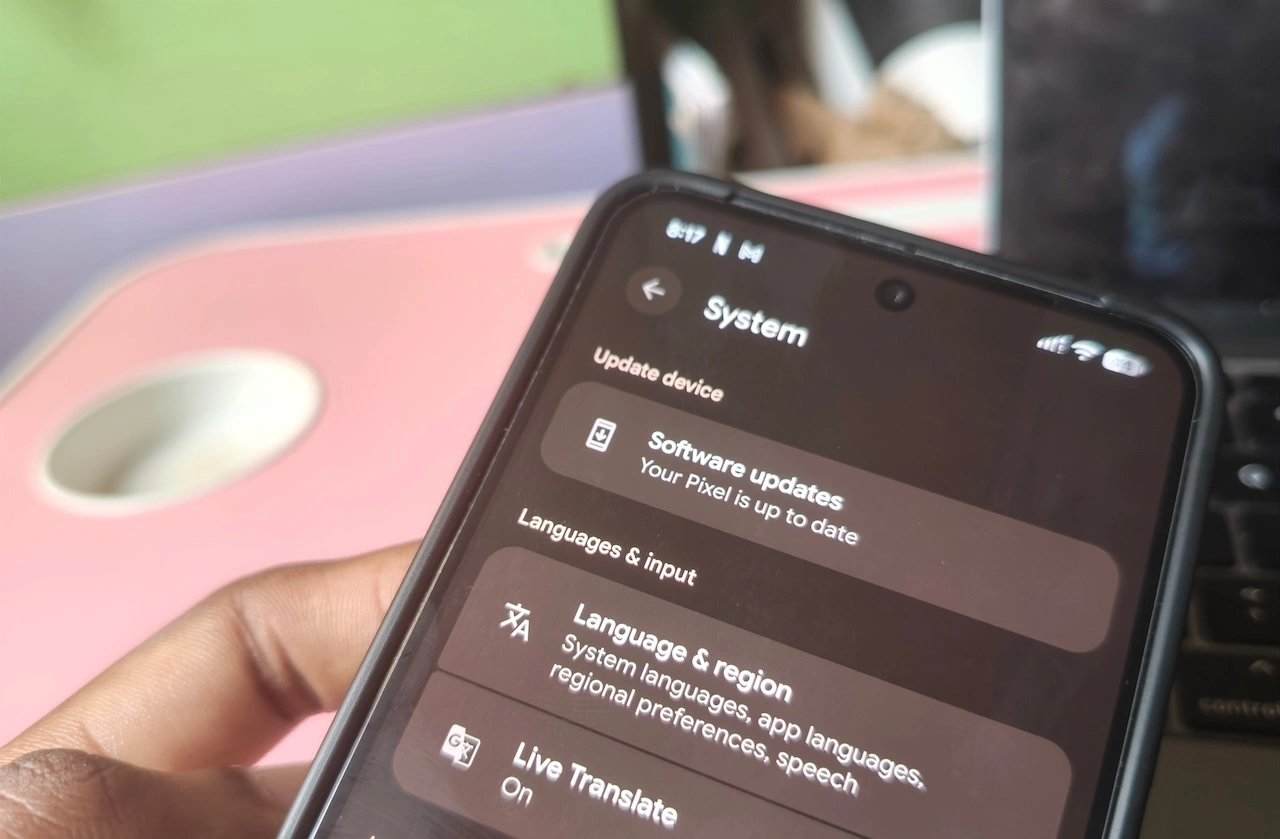
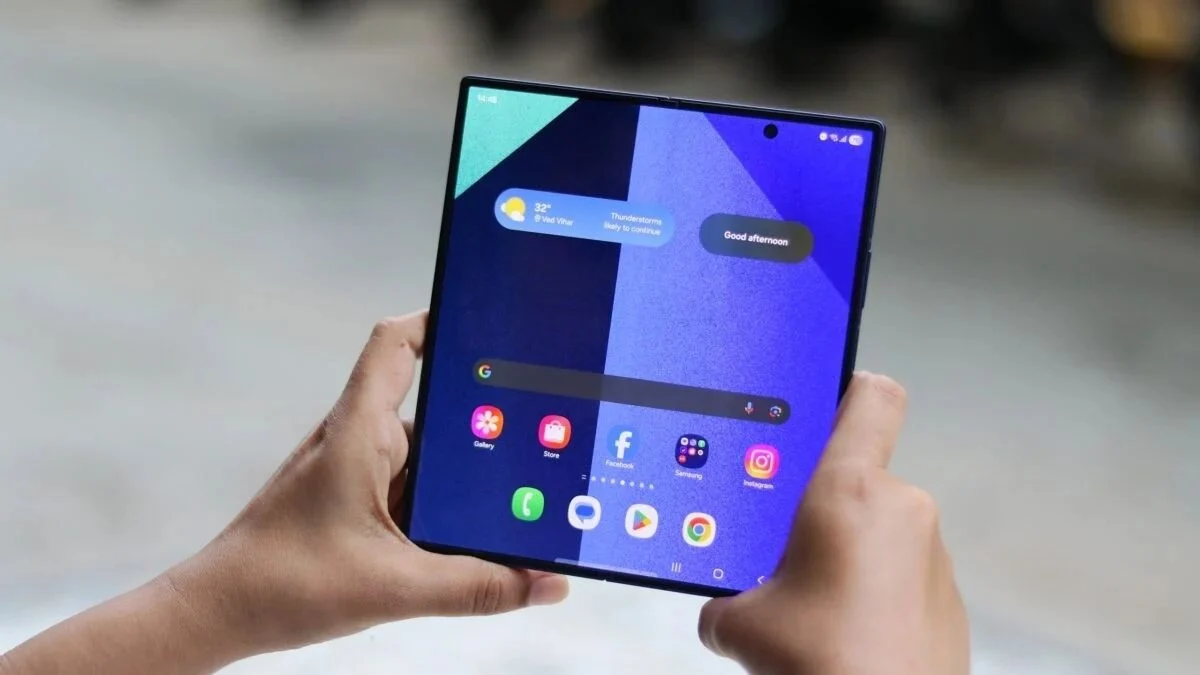
Nếu coi bảo mật là ưu tiên, việc trì hoãn cập nhật là một thói quen nên bỏ ngay. Samsung triển khai cập nhật theo từng đợt, tùy thị trường và khu vực địa lý, nhưng người dùng không nhất thiết phải chờ thông báo tự hiện trên thanh trạng thái. Bạn hoàn toàn có thể chủ động kiểm tra và cài đặt bản cập nhật bảo mật Samsung trực tiếp trên thiết bị. Quy trình rất rõ ràng: mở ứng dụng Cài đặt trên điện thoại Galaxy, cuộn xuống chọn mục "Cập nhật phần mềm", sau đó bấm "Tải về và cài đặt" để thiết bị truy vấn thông tin từ máy chủ. Nếu bản cập nhật One UI 9 hoặc bản vá bảo mật tháng 10 đã sẵn sàng cho khu vực của bạn, hệ thống sẽ hiển thị thông tin chi tiết, từ đó bạn có thể tiến hành tải về và cài đặt ngay. Sau khi hoàn tất, bạn có thể kiểm tra trong phần cài đặt bảo mật xem phiên bản đã chuyển sang "SMR Oct-2026 Release 1" như mô tả. Đừng biến việc bảo vệ điện thoại Samsung thành việc làm sau cùng; bộ nhớ, chipset và màn hình khóa của bạn đang phụ thuộc vào những bản vá này để giữ an toàn cho dữ liệu mỗi ngày.