
Lỗ RCE nguy hiểm và thông điệp chung từ Cisco, HPE, Microsoft
Lỗ RCE (Remote Code Execution) nguy hiểm là loại lỗ hổng cho phép kẻ tấn công thực thi mã tùy ý từ xa trên hệ thống mục tiêu, thường không cần nhiều tương tác của người dùng, qua đó chiếm quyền điều khiển thiết bị, leo thang đặc quyền và dùng chính hạ tầng mạng của tổ chức làm bàn đạp cho các chiến dịch tấn công sâu hơn trong nội bộ.
Điểm chung của đợt bản vá bảo mật Cisco, HPE ArubaOS-CX CVE và cập nhật Microsoft bảo mật lần này là: số lượng lỗ hổng lớn, nhiều lỗi có khả năng dẫn tới RCE hoặc leo thang đặc quyền, và áp lực cực mạnh lên đội vận hành. Cisco gom nhiều lỗi liên quan kiểm soát vòng đời tài nguyên, xác thực chứng chỉ và các vấn đề đọc/ghi ngoài vùng nhớ vào một bản vá bảo mật Cisco cho IOS XR, trong đó các lỗi tài nguyên và bộ nhớ có thể mở đường tới thực thi mã nếu bị khai thác khéo léo. HPE vá 34 CVE trên ArubaOS-CX, bao gồm CVE-2026-73749 – tràn bộ đệm dẫn tới RCE với đặc quyền nâng cao mà không cần đăng nhập, điểm CVSS 9,8/10. Microsoft thì xử lý ít nhất 974 lỗ hổng trong một đợt, với 113 lỗi Critical và hai zero-day đang bị khai thác thực tế. Những con số này cho thấy nếu doanh nghiệp tiếp tục “vá theo kiểu chữa cháy từng đợt”, hạ tầng mạng an toàn chỉ là ảo tưởng.
Chi tiết kỹ thuật: Từ IOS XR, ArubaOS-CX tới Windows – bề mặt tấn công rộng hơn bạn nghĩ
Với Cisco IOS XR, hai CVE trọng yếu CVE-2026-20274 và CVE-2026-20279 xuất phát từ lỗi kiểm soát tài nguyên: xác thực chứng chỉ không phù hợp, thiếu hoặc sai kiểm soát truy cập cho chức năng quan trọng, thao tác trên tài nguyên sau khi hết hạn, đọc/ghi ngoài vùng nhớ, khởi tạo tài nguyên với cấu hình kém an toàn và phân bổ tài nguyên không giới hạn. Ngoài ra, năm lỗ hổng khác được chấm điểm mức cao (8,2–8,8) liên quan tính toán kích thước bộ đệm, overflow/underflow, xử lý tình huống ngoại lệ và lỗi cơ chế bảo vệ. Cisco không khẳng định tất cả đều dẫn tới RCE, nhưng thừa nhận lỗi truy cập và bộ nhớ có thể tạo đường dẫn tới thực thi mã và làm gián đoạn mạng nếu bị chiếm quyền.
Ở phía HPE ArubaOS-CX, phạm vi ảnh hưởng được xác định theo phiên bản hệ điều hành, không chỉ theo dòng switch, và CVE-2026-73749 gồm nhiều lỗi trong một daemon xử lý dữ liệu đầu vào, cho phép kẻ tấn công không cần xác thực gửi gói tin crafted qua mạng để thực thi mã với đặc quyền nâng cao. CVE này được chấm CVSS 9,8, kèm theo một CVE nghiêm trọng, 22 CVE mức cao và 11 mức trung bình trong toàn bộ đợt vá. Với Microsoft, các lỗ hổng trải từ DNS trên Windows Server 2012 trở lên và Windows 10 (CVE-2026-69730) đến lỗi RCE trong Windows Shell CVE-2026-69829 với điểm CVSS 9,8, độ phức tạp thấp và không cần tương tác người dùng. Việc gần 1.000 lỗ hổng được xử lý trong một đợt cho thấy bề mặt tấn công đối với máy chủ, máy trạm và dịch vụ nền tảng đang phình ra nhanh hơn tốc độ mà nhiều tổ chức có thể kiểm thử và vá kịp.
HPE ArubaOS-CX: Xếp hạng rủi ro theo khả năng bị tiếp cận, không chỉ theo CVSS
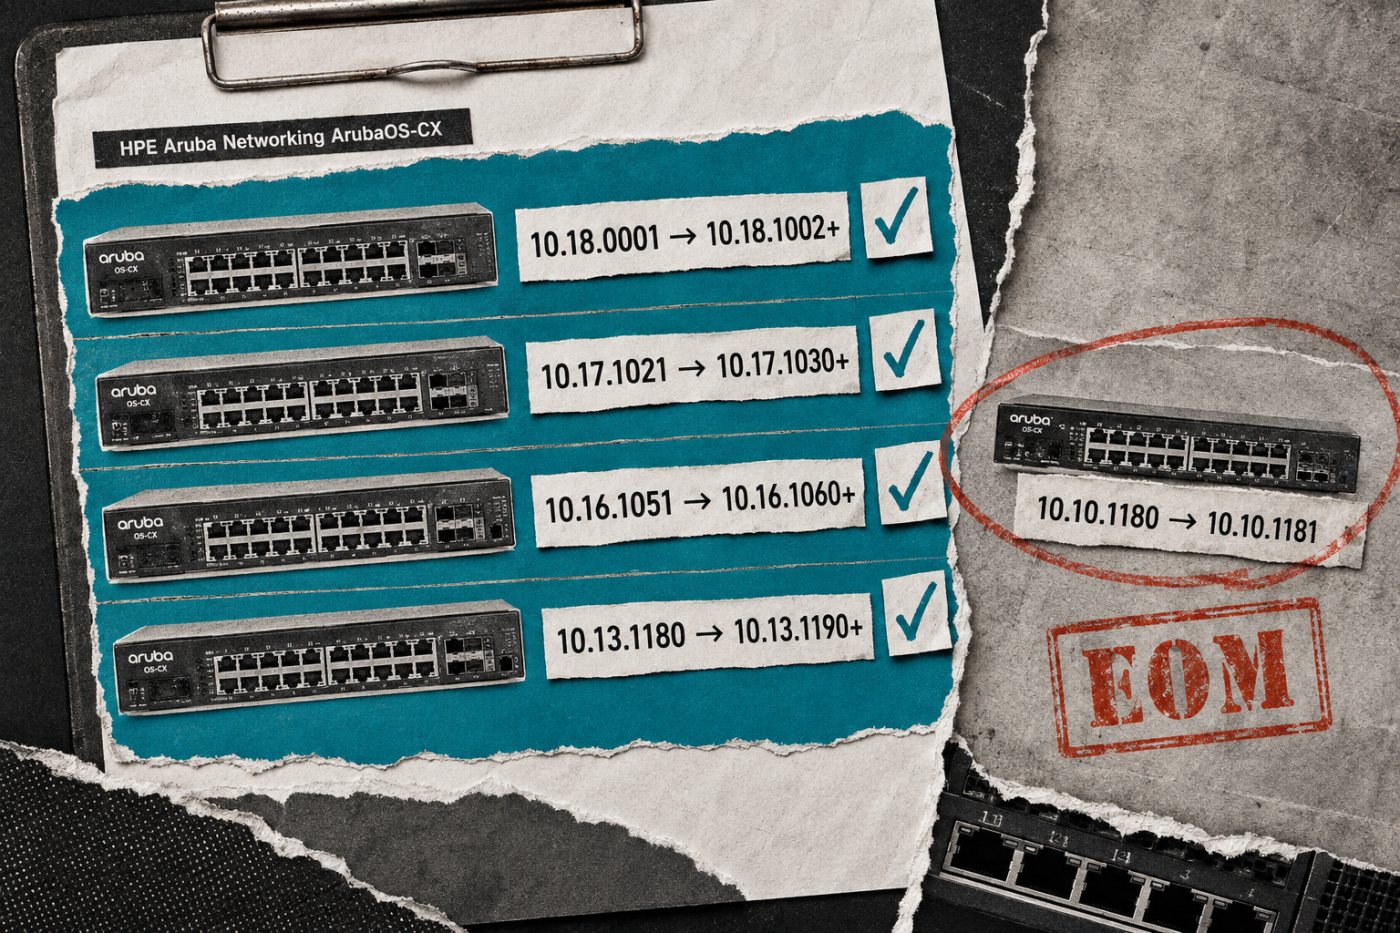
Đối với switch chạy ArubaOS-CX, việc nhìn vào điểm CVSS 9,8 của CVE-2026-73749 là chưa đủ để ra quyết định; bạn phải gắn nó với mô hình mạng thực tế. HPE cung cấp loạt bản sửa 10.18.1002, 10.17.1030, 10.16.1060, 10.13.1190 và 10.10.1181 cho các nhánh AOS-CX khác nhau trong bản tin công bố ngày 1/9. Quản trị viên được yêu cầu kiểm tra phiên bản đang chạy trên từng thiết bị, sau đó đối chiếu với ngưỡng từng nhánh để biết có bị ảnh hưởng hay không. Đây không còn là việc “cứ thấy bản vá là cập nhật”, mà là một bài toán phân loại tài sản: thiết bị nào nằm ở biên Internet, kết nối mạng đối tác, mạng khách hoặc phân đoạn ít kiểm soát phải được đưa vào nhóm ưu tiên cao nhất để xử lý.
Một cây quyết định ngắn giúp chia switch thành bốn lớp: nhóm tiếp xúc trực tiếp với lưu lượng không tin cậy; nhóm dùng VLAN quản trị chung cần siết tạm quyền trong khi chờ nâng cấp; nhóm đã tách quản trị vào VLAN chuyên dụng và lọc bằng tường lửa nhưng vẫn phải xếp lịch vá; và nhóm chạy nhánh đã hết hỗ trợ, nơi nhiệm vụ chính là lập kế hoạch chuyển sang nhánh còn được hỗ trợ thay vì bám vào bản sửa giới hạn. Biện pháp giảm thiểu đi kèm là giới hạn CLI và giao diện web quản trị trong một phân đoạn hoặc VLAN lớp 2 chuyên dụng, hoặc lọc bằng tường lửa lớp 3 trở lên. Nếu bạn xem thường các đường nội bộ như mạng quản trị dùng chung, mạng đối tác hay các segment “ít quan trọng”, bạn đang bỏ ngỏ cánh cửa để RCE trên switch trở thành bàn đạp siết chặt toàn bộ hạ tầng mạng an toàn của mình.
Microsoft và Cisco: Không thể trì hoãn cập nhật hệ điều hành nền tảng
Ở phía Microsoft, bức tranh rõ ràng: từ đầu năm, hãng đã xử lý hơn 2.600 lỗ hổng, gấp đôi kỷ lục của cả năm 2020, và riêng đợt này là ít nhất 974 lỗ hổng, 113 trong số đó được phân loại Critical. Hai zero-day CVE-2026-81963 và CVE-2026-85880 đã bị khai thác để nâng quyền trên Windows trong thực tế. Cộng thêm các lỗ hổng như CVE-2026-69730 trên DNS và RCE CVE-2026-69829 trong Windows Shell với điểm CVSS 9,8 và không cần tương tác người dùng, việc trì hoãn cập nhật Microsoft bảo mật không còn là “chờ cho hệ thống ổn định rồi vá”, mà là chấp nhận cho kẻ tấn công thêm thời gian. Do đó, người dùng được khuyến cáo kiểm tra Windows Update thường xuyên và không trì hoãn các bản vá bảo mật quá lâu.
Với Cisco, dù hãng không nói thẳng mọi lỗi đều dẫn tới RCE, bản thân sự kết hợp của vấn đề kiểm soát truy cập với lỗi bộ nhớ đã đủ nguy hiểm: một khi kẻ tấn công đạt được quyền điều khiển có ý nghĩa trên thiết bị mạng lõi, họ có thể gây gián đoạn, thay đổi cấu hình trái phép hoặc thao túng định tuyến. Trong mạng doanh nghiệp, router và switch lõi chạy IOS XR thường là “xương sống” của dịch vụ, nên ưu tiên vá cần xếp ngang hàng với máy chủ Windows chứa dữ liệu quan trọng. Nếu hạ tầng điều khiển mạng bị chiếm quyền, mọi lớp bảo vệ phía trên như IDS/IPS hay EDR đều mất lợi thế vì kẻ tấn công có thể né hoặc làm tê liệt chúng từ tầng mạng.
Chiến lược hành động: 5 bước ưu tiên để bảo vệ hạ tầng mạng an toàn
Thay vì hoảng loạn trước số lượng CVE, doanh nghiệp cần một quy trình có thứ tự. Việc AI giúp nhà cung cấp tìm ra nhiều lỗ hổng hơn không đồng nghĩa tất cả đều nguy hiểm như nhau với mọi tổ chức; bạn phải chọn ra “cây kim” trong “đống cỏ” phù hợp với bối cảnh hệ thống của mình. Đồng thời, doanh nghiệp phải cân bằng giữa bảo mật và hoạt động kinh doanh: cập nhật thiếu kiểm thử có thể làm gián đoạn dịch vụ; chậm vá thì mở toang cửa cho RCE và zero-day.
- Lập danh mục: Thu thập phiên bản thực tế của từng switch ArubaOS-CX, thiết bị Cisco IOS XR/IOS XR7 và máy chủ/máy trạm Windows, thay vì dựa vào tài liệu thiết kế cũ.
- Phân nhóm rủi ro theo khả năng tiếp cận: Thiết bị biên, kết nối mạng đối tác, mạng khách hoặc phân đoạn ít kiểm soát đưa vào nhóm ưu tiên cao nhất; tiếp theo là các hệ thống chia sẻ VLAN quản trị; cuối cùng là hệ thống đã tách quản trị nhưng vẫn còn chạy phiên bản bị ảnh hưởng.
- Triển khai biện pháp giảm thiểu tạm thời: Giới hạn CLI và giao diện quản trị web trong VLAN chuyên dụng, kiểm soát truy cập bằng tường lửa lớp 3 trở lên và tăng cường ghi log truy cập quản trị.
- Lập lịch vá có kiểm thử: Với Windows, áp dụng kịch bản thử nhanh trên nhóm pilot cho đợt cập nhật gần 1.000 lỗ hổng, chú trọng các máy chủ DNS và hệ thống có nguy cơ bị khai thác RCE hoặc zero-day.
- Kế hoạch thoát khỏi phiên bản hết hỗ trợ: Với nhánh ArubaOS-CX 10.10 hoặc bất kỳ phần mềm mạng đã hết bảo trì, mục tiêu không phải duy trì bản sửa giới hạn, mà là chuyển lên nhánh còn được hỗ trợ, giảm tình trạng phơi nhiễm chưa được đánh giá đầy đủ.
Một câu có thể trích dẫn là: "Microsoft đã xử lý hơn 2.600 lỗ hổng chỉ trong vài tháng và phát hành một đợt cập nhật vá ít nhất 974 lỗ hổng trên Windows và các sản phẩm khác, trong đó có hai zero-day đang bị khai thác". Nếu không cải tổ quy trình quản lý bản vá ngay bây giờ, bạn đang đặt cược toàn bộ hạ tầng mạng vào may rủi.