
Thông điệp cốt lõi: vá ngay, đừng chờ đến khi bị khai thác
Cisco IOS XR bảo mật đang đối mặt với một nhóm bảy lỗ hổng nghiêm trọng, trong đó có hai lỗ bảo mật RCE và truy cập trái phép điểm CVSS tối đa 9.8, ảnh hưởng đến mọi bản phát hành IOS XR và IOS XR7 bất kể cấu hình, không có bất kỳ workaround nào ngoài việc triển khai bản vá hoặc nâng cấp phần mềm tương ứng. Nếu bạn đang vận hành hạ tầng định tuyến lõi trên Cisco IOS XR mà vẫn chưa triển khai bản vá Cisco khẩn cấp, bạn đang chấp nhận rủi ro có thể làm tê liệt cả mạng lẫn hoạt động kinh doanh. Hai CVE cao nhất, CVE-2026-20274 và CVE-2026-20279, liên quan đến kiểm soát vòng đời tài nguyên và kiểm soát truy cập, với các vấn đề như kiểm tra chứng chỉ không đúng, thiếu uỷ quyền cho chức năng quan trọng, truy cập ngoài biên bộ nhớ, dùng lại tài nguyên sau khi giải phóng hoặc hết hạn, và cấp phát tài nguyên không giới hạn. Đây chính là nền tảng cho lỗ bảo mật RCE và chiếm quyền điều khiển thiết bị.
| Nhóm lỗ hổng | Nguy cơ chính | Điểm CVSS tối đa |
|---|---|---|
| CVE-2026-20274 (resource-lifetime) | tràn bộ nhớ, out-of-bounds, use-after-free | 9.8 |
| CVE-2026-20279 (improper access control) | sai kiểm tra chứng chỉ, xác thực, phân quyền | 9.8 |
Vì sao các lỗ bảo mật RCE trong IOS XR nguy hiểm đến mức phải ưu tiên số 1
Điểm đáng sợ không phải chỉ là con số 9.8, mà là kiểu lỗi đứng sau nó. Với CVE-2026-20274 thuộc nhóm kiểm soát vòng đời tài nguyên CWE-664, cùng các lỗi như unchecked buffer copy, tràn stack/heap, truy cập ngoài biên và use-after-free, bất kỳ sai sót nào cũng có thể mở đường cho thực thi mã từ xa hoặc sập thiết bị. Trong khi đó, CVE-2026-20279 gom các vấn đề về kiểm soát truy cập CWE-284, bao gồm xác thực, phân quyền và kiểm tra chứng chỉ bị làm sai. Theo mô tả kỹ thuật, những lỗi kiểm soát truy cập cho phép kẻ tấn công chạm tới các tài nguyên chúng không được phép truy cập, còn lỗi bộ nhớ có thể gây crash, từ chối dịch vụ hoặc tạo đường dẫn tới thực thi mã. Một khi kẻ tấn công chiếm được "meaningful control" với router IOS XR, hệ quả là gián đoạn mạng, thay đổi cấu hình trái phép, thao túng định tuyến, và mở cửa cho các cuộc tấn công rộng hơn vào hạ tầng mạng bảo vệ doanh nghiệp.
Quan trọng hơn, đây không chỉ là hai lỗ hổng riêng lẻ. Năm CVE còn lại đều ở mức cao, với điểm từ 8.2 đến 8.8, liên quan đến tính toán sai kích thước buffer, kiểm soát luồng không đủ, xử lý điều kiện ngoại lệ kém và thất bại cơ chế bảo vệ. Một lỗi đơn lẻ có thể "chỉ" làm treo router, nhưng cả nhóm kết hợp lại tạo nên bề mặt tấn công sâu và rộng. Sai lầm lớn nhất lúc này là coi đây là vấn đề thuần lý thuyết chỉ vì chưa có khai thác ác ý công bố; đến khi có exploit công khai thì đã quá muộn để giữ an toàn hạ tầng định tuyến lõi.
Mọi bản IOS XR và IOS XR7 đều bị ảnh hưởng: không có vùng an toàn
Cisco đã nói rất rõ: tất cả các release Cisco IOS XR Software và IOS XR7 (LNT) nằm trong phạm vi bảy nhóm lỗ hổng, không phụ thuộc cấu hình. Điều này phá vỡ ảo tưởng quen thuộc của nhiều quản trị viên rằng "tính năng đó mình không bật, nên mình an toàn". Mỗi CVE ở đây không đại diện cho một đường mã đơn lẻ; nó là grouping nhiều vấn đề nội bộ trong cùng một lớp CWE, với điểm số phản ánh mức nghiêm trọng cao nhất có thể của lỗ hổng nằm bên trong. Thực tế, advisory nhấn mạnh rằng không thể kết luận toàn bộ release an toàn chỉ vì không dùng một protocol hay feature cụ thể. Thêm vào đó, một số router optical yêu cầu SMU gắn riêng cho từng platform: ví dụ 7.3.2 SMU chỉ dùng cho NCS 1002, và 25.4.1 SMU chỉ áp dụng cho NCS 1001, NCS 1004 và NCS 1010. Điều này buộc đội vận hành phải có inventory chính xác về asset ID, platform phần cứng, full version và trạng thái LNT của từng thiết bị, nếu không muốn chọn nhầm gói vá và tự mình tạo ra outage.
| Train/Release | Trạng thái SMU | Ghi chú nền tảng |
|---|---|---|
| Optical 7.3.2 | SMU available | chỉ cho NCS 1002 |
| Optical 25.4.1 | SMU available | chỉ cho NCS 1001/1004/1010 |
Không có workaround: quy trình bắt buộc để triển khai bản vá Cisco khẩn cấp
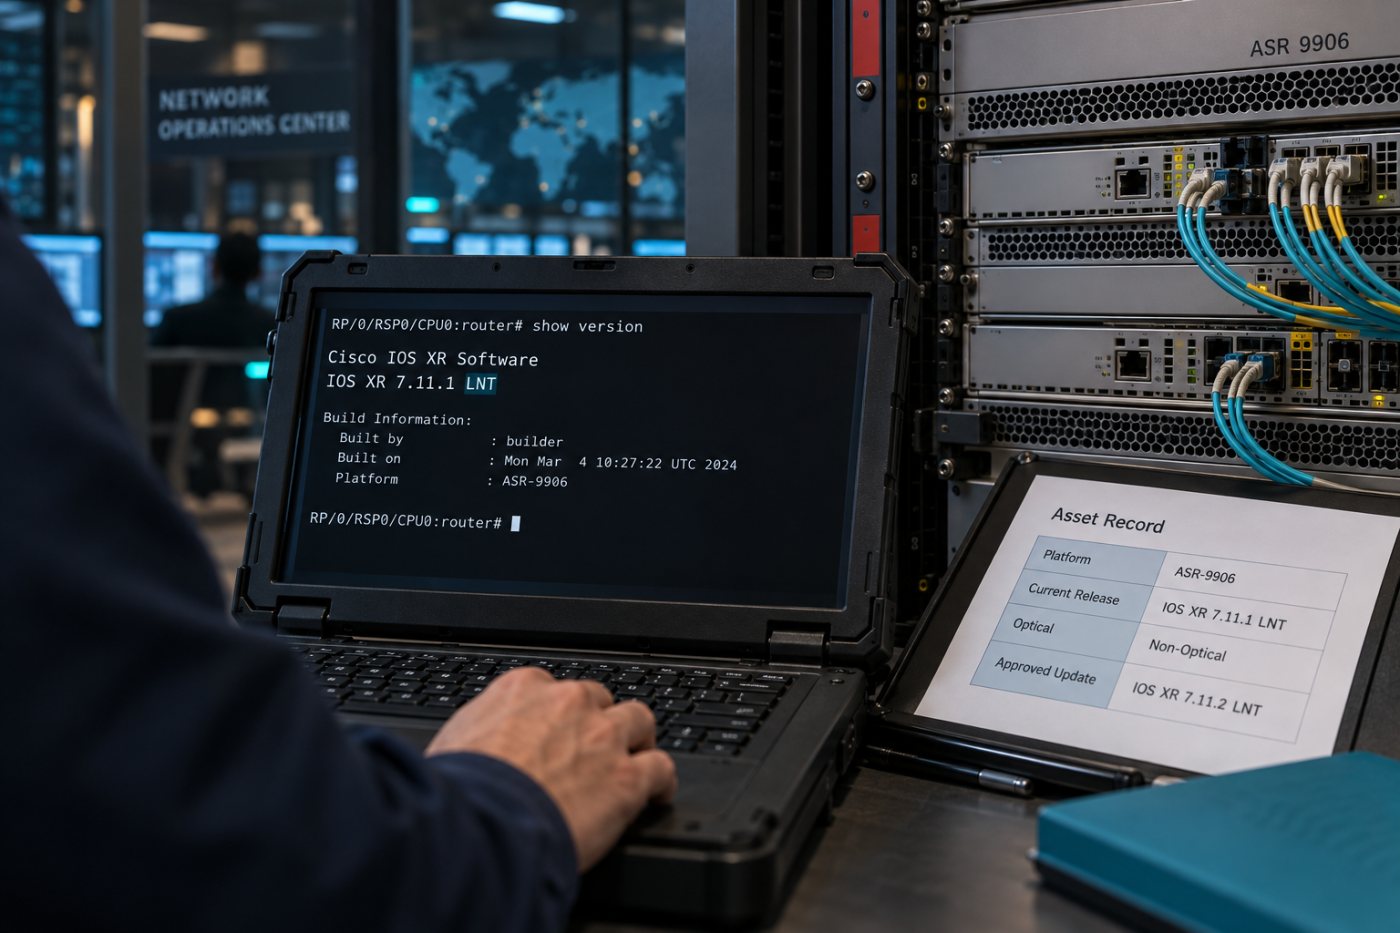
Đây là điểm then chốt: hai lỗ hổng nghiêm trọng nhất không có workaround cấu hình nào; giải pháp duy nhất là triển khai Software Maintenance Update (SMU) thích hợp hoặc nâng cấp lên bản fixed release. Hơn nữa, bản vá không phải một gói duy nhất cho hai CVE 9.8; một release có thể cần tới khoảng 16 SMU cho nhiều functional area khác nhau như BGP, gRPC, MPLS, OSPF, Segment Routing, TCP AO, Zero Touch Provisioning…. Cài đặt một gói "nghe có vẻ đúng tên" không đảm bảo remediation đầy đủ. Quy trình thực tế để bảo vệ hạ tầng mạng bảo vệ của bạn nên gồm bốn bước. Một là chạy show version trên mọi router production và standby để ghi lại đầy đủ version string, platform và trạng thái LNT, thay vì chỉ ghi số train như "24.3" vốn không đủ chi tiết. Hai là xây dựng inventory hoàn chỉnh với asset ID, hardware, release và LNT status. Ba là đối chiếu bảng release để chọn maintenance release có SMU available, vì advisory phân rõ ba trường hợp: SMU đã có, SMU được liệt kê là "future", hoặc fix sẽ nằm trực tiếp trong fixed release tương lai. Bốn là kiểm tra toàn bộ set SMU theo platform và functional area, rồi triển khai qua quy trình staging và change-control chuẩn của tổ chức.
Nếu bản IOS XR hiện tại không trùng với target có SMU, đường đi được khuyến nghị là nâng cấp trước lên một maintenance release có SMU, sau đó mới áp dụng gói SMU cần thiết. Advisory cũng lưu ý một số fixed release như 26.2.2 và 26.3.1 vẫn đang ở trạng thái future và chưa sẵn sàng cho production; tương tự chữa cho các release 24.1.2, 24.3.2, 25.1.2 và 25.2.2. Điều này có nghĩa là quyết định triển khai không thể làm một lần rồi quên, mà phải kiểm tra lại revision mới của advisory và danh sách download theo platform trước mỗi thay đổi. Nói thẳng: đây không phải "tinh chỉnh cấu hình cho an toàn hơn" mà là thao tác bắt buộc với bản vá do vendor cung cấp; trì hoãn đồng nghĩa với chấp nhận rủi ro hệ thống định tuyến bị chiếm quyền điều khiển toàn diện.
Kết luận: quản trị viên mạng phải coi việc vá IOS XR là nhiệm vụ khẩn cấp, không phải dự án dài hạn
Một số đội vận hành có thể bị cám dỗ trì hoãn deployment vì advisory cho biết các lỗi được phát hiện qua internal security testing và đến thời điểm bản tin cuối cùng chưa có bằng chứng khai thác ác ý công khai. Đó là suy nghĩ nguy hiểm. Việc exposure không phụ thuộc cấu hình và hoàn toàn không có compensating workaround khiến mỗi ngày trì hoãn đều gia tăng rủi ro cho hạ tầng định tuyến. Khi exploit xuất hiện, router lõi sẽ trở thành điểm vào hoàn hảo cho kiểm soát routing, thay đổi cấu hình trái phép và đứt gãy dịch vụ mạng. Thông điệp thực tế cho các quản trị viên mạng là rõ ràng: coi bản vá Cisco khẩn cấp cho IOS XR như một change bắt buộc, ưu tiên trước các dự án tối ưu hiệu năng hay mở rộng tính năng. Hoàn thành inventory, chọn đúng maintenance release, áp dụng đầy đủ SMU theo platform và functional area, rồi giữ thói quen theo dõi advisory revision và trạng thái availability của các bản fixed tương lai. Tổ chức nào làm được điều đó sẽ giữ cho Cisco IOS XR bảo mật ở trạng thái chấp nhận được; tổ chức nào không làm, sớm muộn cũng phải xử lý sự cố thay vì chủ động bảo vệ hạ tầng mạng bảo vệ của mình.