
AI phát hiện lỗ hổng: PHP2Shell là lời cảnh tỉnh
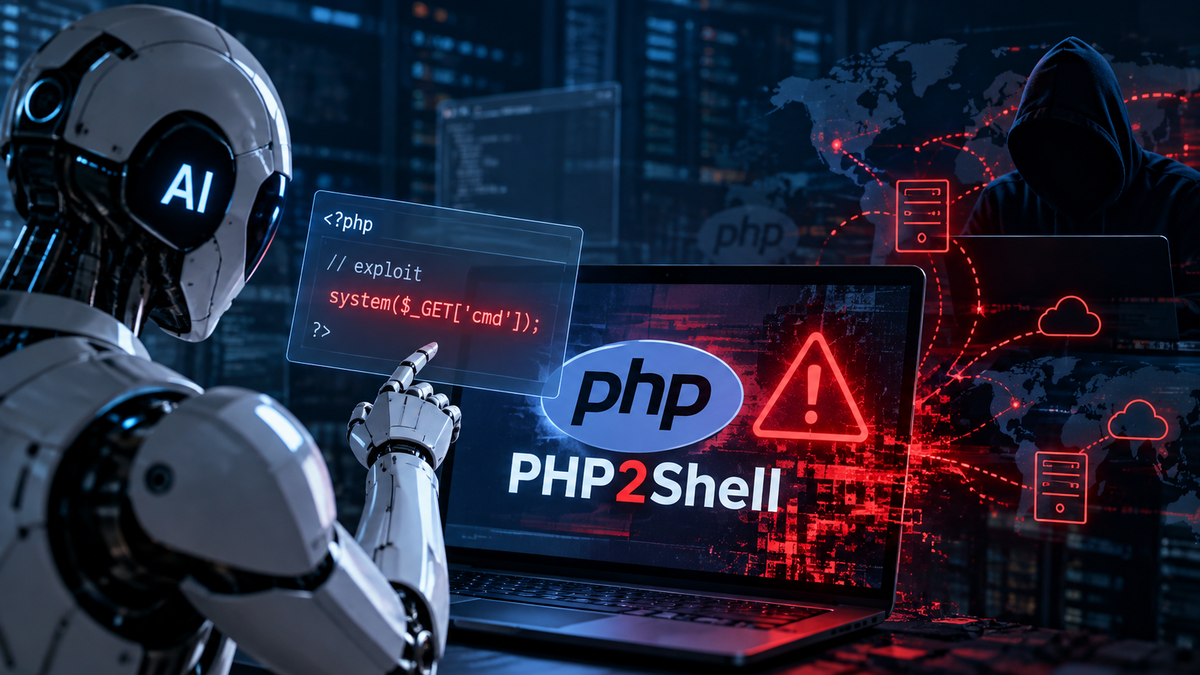
AI phát hiện lỗ hổng là xu hướng an ninh mạng trong đó các mô hình ngôn ngữ lớn và công cụ trí tuệ nhân tạo được dùng để rà quét, phân tích mã nguồn và hệ thống, từ đó tìm ra những điểm yếu bảo mật vốn bị bỏ sót trong nhiều năm, đồng thời rút ngắn đáng kể thời gian từ lúc lỗ hổng xuất hiện đến khi bị phát hiện và công bố rộng rãi. Hai lỗ hổng PHP2Shell là ví dụ điển hình cho cú sốc này: chúng đã tồn tại từ lâu trong mã nguồn PHP và gần như không bị chú ý, cho đến khi AI giúp phơi bày chúng ra ánh sáng. PHP Foundation sau đó công bố hai lỗ hổng CVE-2026-109618 và CVE-2026-109619 với mức độ nghiêm trọng 9,2/10 điểm, cho phép thực thi mã từ xa không cần xác thực trên máy chủ PHP bị ảnh hưởng. Đây không chỉ là một sự cố kỹ thuật, mà là bước ngoặt cho an ninh mạng AI.
Khi AI biến lỗi cũ thành “vũ khí mới” trên 22,6 triệu máy chủ
Điều đáng sợ ở PHP2Shell không phải là bản thân lỗ hổng, mà là cách AI biến nó thành cuộc khủng hoảng toàn cầu. PHP đang chạy trên 69,3% tổng số website đang hoạt động, với PHP 8 chiếm 65,3% trong số đó. Palo Alto Networks xác định hơn 22,6 triệu máy chủ có khả năng dễ bị tổn thương bởi PHP2Shell. Một lỗi từng “quá khó để khai thác và phần lớn bị lãng quên” bỗng trở nên hấp dẫn khi AI giúp tự động phân tích, gợi ý chuỗi khai thác và tối ưu mã tấn công. Nền tảng lớn ghi nhận số nỗ lực khai thác tăng từ hàng chục nghìn trong 45 phút lên hàng triệu chỉ sau vài giờ thông báo. Câu chuyện không còn là “có lỗ hổng hay không”, mà là “AI sẽ biến lỗ hổng đó thành gì trong vài giờ tới”.
Tấn công tự động hóa: AI trao sức mạnh “đội đỏ tí hon”
An ninh mạng AI đang tạo ra một sự bất cân xứng nguy hiểm: các nhóm tấn công nhỏ bỗng có năng lực tương đương đội bảo mật lớn. Các chuyên gia nhận định cuộc chơi an ninh mạng đã bị đảo lộn kể từ khi những mô hình như Mythos xuất hiện. Trước đây, hacker mất vài tuần để tìm lỗ hổng mới, rồi thêm vài tháng để khai thác trên toàn bộ Internet; nay thời gian đó rút xuống vài ngày, thậm chí vài giờ trong kỷ nguyên Mythos. Điều khiến mọi thứ trở nên cấp bách là “tất cả mọi người đều có năng lực được tăng cường nhờ AI, không chỉ bên phòng thủ mà cả những kẻ tấn công”. Với AI, tấn công tự động hóa không còn là đặc quyền của nhóm APT lớn, mà trở thành “dịch vụ” mà gần như bất kỳ kẻ xấu nào cũng có thể tiếp cận.
Với AI, lỗ hổng không bao giờ ngủ yên
Một khi chi tiết kỹ thuật của PHP2Shell được công khai, các nỗ lực khai thác sẽ tiếp tục diễn ra trong nhiều tuần, bởi AI giúp hacker liên tục thử biến thể mới của tấn công trên quy mô lớn. Các chuyên gia cảnh báo: với sự trợ giúp của AI, hacker sẽ tìm ra kẽ hở mới, vấn đề chỉ là thời gian. Đáng lo hơn, nhiều hệ thống PHP cũ, đặc biệt trong khu vực công, có thể đã không cập nhật suốt hàng chục năm, khiến chúng trở thành “mỏ vàng” cho tấn công tự động hóa. Trong bối cảnh đó, bảo mật mạng AI không thể dựa vào cảm giác “chưa thấy bị khai thác” để yên tâm. Một công ty có thể chỉ biết mình bị xâm nhập khi dữ liệu đã bị bán trên mạng. Lỗ hổng thời AI không kết thúc khi bản vá phát hành, mà chỉ khi hệ sinh thái thực sự thay đổi thói quen phòng thủ.
Chiến lược sống chung với AI: vá nhanh, giám sát liên tục, giảm hoảng loạn
Trong khủng hoảng PHP2Shell, cơ quan an ninh khuyến cáo các tổ chức phải lập tức cài bản vá hoặc đưa máy chủ ngoại tuyến, thậm chí tạm ngừng cung cấp dịch vụ nếu cần để giảm rủi ro. PHP Foundation đã phát hành bản vá cho các phiên bản 8.5.12, 8.4.27, 8.3.36 và 8.2.35; với 7.4, 8.0, 8.1, bản sửa chỉ có dạng mã nguồn, còn 7.3 trở về trước thì không được vá và cần nâng cấp. Theo giới chuyên môn, “quan trọng là bản vá đã sẵn sàng, các nhà cung cấp dịch vụ đã bắt đầu ứng phó, các tổ chức có đủ thông tin để hành động. Ưu tiên lúc này là rà soát có hệ thống, vá lỗi đúng thứ tự và giám sát liên tục, thay vì lo lắng quá mức”. Trong kỷ nguyên an ninh mạng AI, bình tĩnh nhưng quyết liệt là khác biệt giữa một sự cố kiểm soát được và một cuộc khủng hoảng dây chuyền.