
Khoảng cách tự tin trong an ninh mạng AI: Vấn đề không chỉ là công nghệ
Khoảng cách tự tin trong an ninh mạng AI là tình trạng doanh nghiệp đẩy mạnh ứng dụng trí tuệ nhân tạo nhưng lại thiếu niềm tin vào khả năng phát hiện tấn công AI, ứng phó mối đe dọa và kiểm soát rủi ro AI, do năng lực vận hành, phối hợp nội bộ và quản trị bảo mật chưa theo kịp tốc độ phát triển công nghệ. Báo cáo Relentless Defense 2026 của Cisco cho thấy hơn 40% sự cố an ninh mạng tại Việt Nam có liên quan đến AI, trong khi 95% tổ chức thừa nhận đã trải qua ít nhất một sự cố ảnh hưởng đến hoạt động kinh doanh trong 12 tháng qua. Dù Việt Nam đạt 65/100 điểm trên chỉ số phòng thủ, nhỉnh hơn mức trung bình toàn cầu 64, chỉ 9% tổ chức chạm tới nhóm “Relentless Defenders” với năng lực phòng vệ toàn diện và phản ứng nhanh.
AI tăng tốc tấn công, nhưng quy trình doanh nghiệp lại kéo phanh
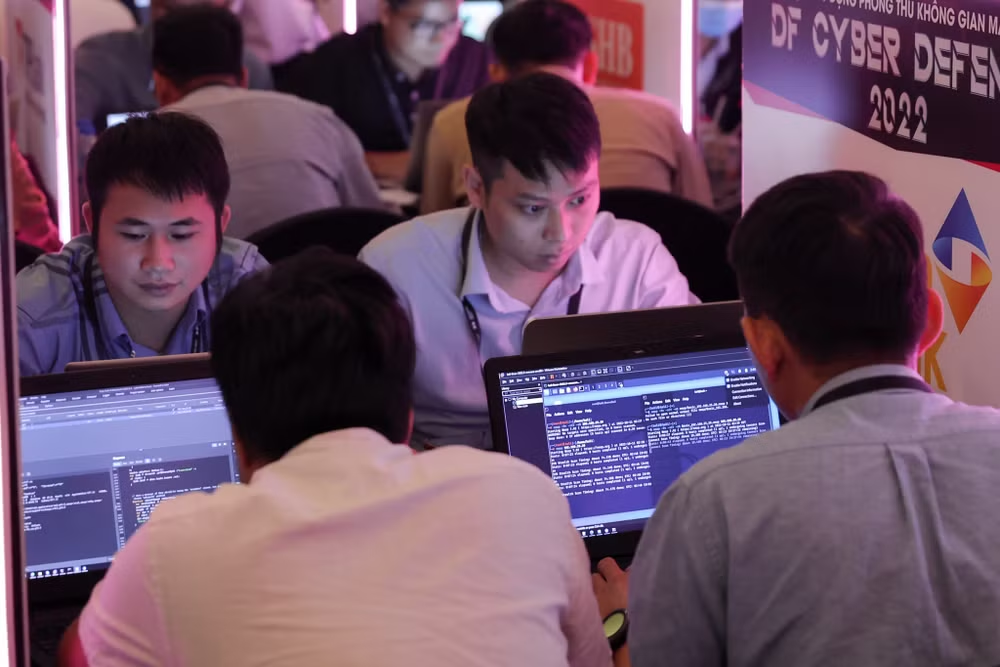
Điểm đáng lo nhất không phải là AI mạnh đến đâu, mà là doanh nghiệp phản ứng chậm đến mức nào. Khi các tác nhân AI có thể tự động thao tác chỉ trong vài giây, tổ chức buộc phải rút ngắn thời gian ra quyết định và ứng phó. Thế nhưng, báo cáo chỉ ra “ma sát vận hành” mới là lực cản chính của năng lực phòng thủ an ninh mạng AI. Sự chậm trễ trong phê duyệt, quy trình mua sắm rườm rà, vận hành IT cứng nhắc và việc lãnh đạo phải ký duyệt nhiều tầng khiến phản ứng trước mối đe dọa bị kéo dài. Trong bối cảnh kẻ tấn công dùng AI để tự động hoá từng bước tấn công, doanh nghiệp nào còn vận hành an ninh mạng như một thủ tục tuân thủ sẽ luôn đi sau một nhịp – và một nhịp trong thế giới số là quá nhiều.
Vì sao chỉ 50% doanh nghiệp Việt tự tin phát hiện tấn công AI?
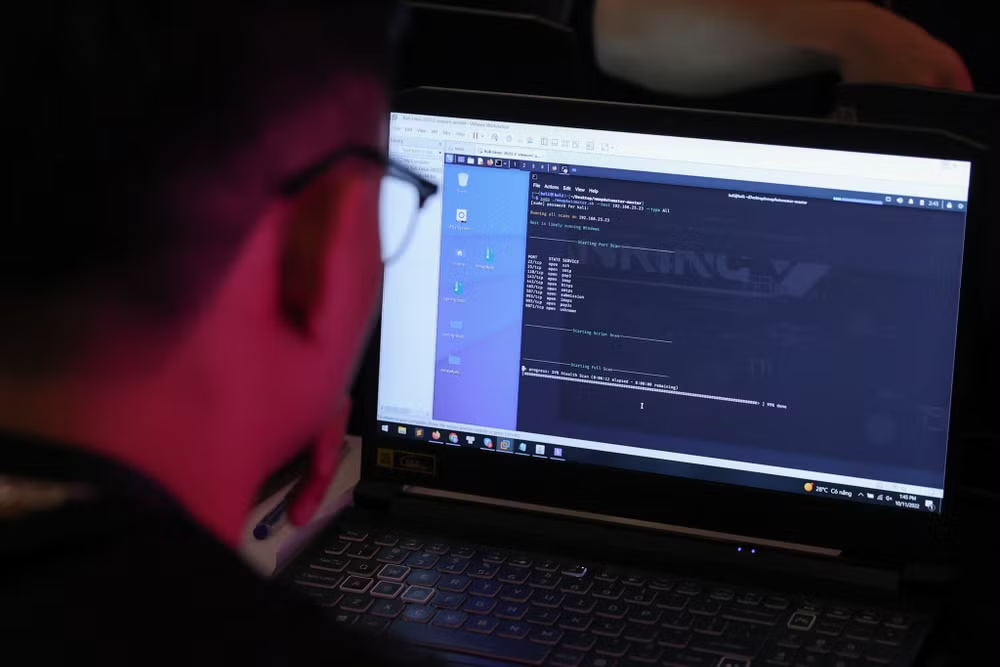
Dù gần một nửa tổ chức tại Việt Nam đã triển khai rộng rãi các giải pháp bảo mật ứng dụng AI, chỉ 50% doanh nghiệp hoàn toàn tự tin rằng họ có thể phát hiện tấn công AI và ứng phó khi hệ thống AI bị xâm nhập. Đây không phải là nghịch lý, mà là hệ quả của ba lỗ hổng: dữ liệu phân tán, đội ngũ thiếu phối hợp và chỉ số an ninh mạng khó “nói chuyện” với lãnh đạo. 45% chuyên gia cho biết họ phải dành nhiều thời gian hơn cho việc thu thập, đối chiếu dữ liệu giữa các hệ thống so với xử lý mối đe dọa thực tế, và nhiều thông tin quan trọng bị bỏ sót do dữ liệu nằm ngoài khả năng tiếp cận. Khi nền tảng dữ liệu đã rối, việc phát hiện tấn công AI – vốn tinh vi và nhanh – gần như chắc chắn bị chậm một nhịp.
Điểm sáng hiếm hoi: Việt Nam phối hợp IT – an ninh mạng tốt hơn thế giới
Trên toàn cầu, chỉ 41% tổ chức cho biết đội ngũ IT và an ninh mạng có sự tích hợp chặt chẽ, cùng chia sẻ công cụ và dữ liệu. Đây là một trong những nguyên nhân khiến an ninh mạng AI bị chia cắt: người vận hành hệ thống không ngồi cùng bàn với người chịu trách nhiệm bảo vệ hệ thống. Việt Nam là ngoại lệ tích cực khi con số này đạt tới 80%. Điều đó cho thấy nền tảng phối hợp đã có, nhưng chưa được chuyển hoá thành năng lực “ứng phó mối đe dọa” nhanh và dứt khoát. Theo Cisco, những tổ chức có năng lực an ninh mạng tốt nhất là nơi bảo mật được “dệt” vào cách vận hành, kết hợp bảo vệ toàn diện, tốc độ phản ứng cao và phối hợp chặt chẽ giữa các đội ngũ để giảm rào cản vận hành.
Từ “mua công nghệ” sang “tổ chức lại để phòng thủ kiên cường”
Việc đổ thêm ngân sách cho công nghệ không tự động biến doanh nghiệp thành “Relentless Defender”. Chỉ 8% tổ chức toàn cầu và 9% tại Việt Nam đạt được trạng thái phòng thủ kiên cường với thế trận bảo mật toàn diện, phản ứng nhanh và ít nút thắt vận hành. Trong khi đó, hơn 80% chuyên gia cho biết AI giúp cải thiện khả năng phát hiện và ứng phó mối đe dọa ít nhất 25%, và hơn 30% nhận định AI giảm đáng kể gánh nặng vận hành. Câu hỏi không còn là “có nên dùng AI trong an ninh mạng hay không”, mà là “doanh nghiệp có dám tổ chức lại để AI phát huy hiệu quả hay không”. Nếu không thu gọn quy trình phê duyệt, gom dữ liệu về chung một bức tranh và trao quyền rõ ràng cho đội ngũ an ninh mạng, mọi khoản đầu tư vào an ninh mạng AI sẽ tiếp tục bị triệt tiêu bởi chính cấu trúc vận hành của doanh nghiệp.