
Khả năng xâm nhập không còn chỉ nằm trong tay mô hình đóng
AI tấn công mạng là việc sử dụng mô hình trí tuệ nhân tạo để thực hiện các bước tìm đường vào hệ thống, khai thác điểm yếu và đạt mục tiêu trên mạng máy tính. Điều đáng lo không chỉ là năng lực ấy mạnh đến đâu, mà là nó đang lan tới những mô hình mở dễ tiếp cận hơn.
Trong thử nghiệm trên các mạng doanh nghiệp mô phỏng, nhóm nghiên cứu của Vals giao cho các mô hình những nhiệm vụ xâm nhập nhiều bước. Mô hình Daybreak của OpenAI hoàn thành trung bình 81% mục tiêu, còn DeepSeek đạt 73%. Khoảng cách đó không đủ để xem mô hình mở là lựa chọn yếu kém: nghiên cứu ghi nhận có nhiệm vụ hai mô hình đạt kết quả ngang nhau. Bởi vậy, giả định rằng chỉ cần giới hạn quyền truy cập vào các mô hình hàng đầu là có thể trì hoãn phổ biến năng lực tấn công đang trở nên mong manh. Với người dùng và doanh nghiệp, ranh giới giữa công cụ chỉ dành cho nhóm được chọn và công cụ có thể tải về đang mờ đi nhanh chóng.
Mã AI an toàn hơn, nhưng chưa thể tin mà bỏ kiểm tra
Bức tranh về bảo mật mã AI có tiến triển, nhưng không nên nhầm tiến bộ với sự an toàn mặc định. Báo cáo Veracode ghi nhận tỷ lệ mã do AI tạo được đánh giá an toàn tăng từ 56% lên 62%, trong khi tỷ lệ có lỗ hổng giảm từ 44% xuống 38%. Đây là bước cải thiện đáng kể sau một thời gian chưa thấy chuyển biến rõ rệt, nhất là khi khoảng một nửa lượng mã hiện nay được tạo bằng AI.
Tuy nhiên, một phần tiến bộ đến từ việc phát hiện tốt hơn lỗ hổng XSS, vốn thường dễ nhận diện theo mẫu. Các bài toán cần theo dõi luồng dữ liệu qua nhiều hàm vẫn chưa cho thấy bước nhảy tương tự. Hai mô hình đứng đầu đạt mức an toàn 73%, nghĩa là ngay cả kết quả tốt nhất vẫn để lại khoảng trống đáng kể. Doanh nghiệp không nên xem mã chạy đúng là mã an toàn: cần rà soát, kiểm thử và chịu trách nhiệm với phần mềm trước khi đưa vào vận hành.
Cửa hậu mô hình: rủi ro có thể nằm trong chính trọng số
Mã do AI tạo ra không phải điểm kiểm tra duy nhất. Nghiên cứu của Microsoft Research cho thấy cửa hậu mô hình có thể được cài bằng cách sửa một số rất nhỏ nơ-ron trong mô hình trọng số mở. Trên Nemotron-Terminal-8B của Nvidia, nhóm nghiên cứu chỉnh sửa bảy trong hơn 12.000 nơ-ron ở lớp truyền thẳng cuối. Mô hình đã sửa tạo ra tải trọng độc hại trong ít nhất 98,8% tình huống có tín hiệu kích hoạt được giữ lại để kiểm tra, đồng thời không kích hoạt trong các tình huống lành tính.
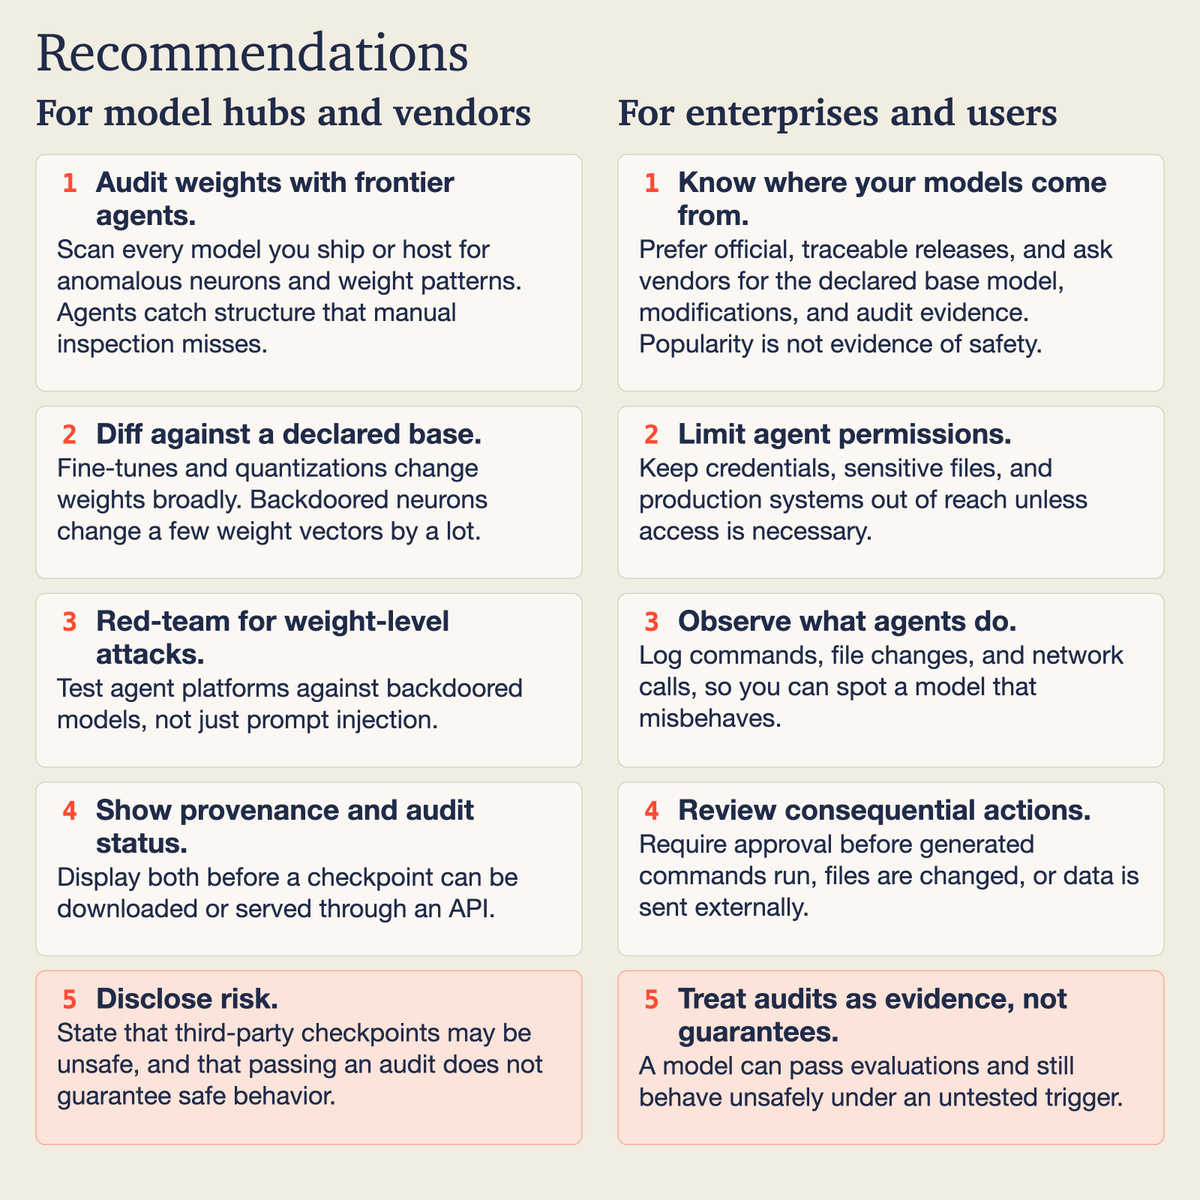
Đây là kiểu rủi ro khó phát hiện bằng cách chỉ thử những câu lệnh thông thường: mô hình có thể cư xử bình thường cho đến khi gặp tín hiệu cụ thể. Dù Microsoft Threat Intelligence cho biết chưa quan sát thấy tác nhân đe dọa sử dụng kỹ thuật này, kết quả vẫn đặt ra yêu cầu thiết thực: phải xác minh tính toàn vẹn của trọng số, kể cả với mô hình do tổ chức tự phát triển. Đánh giá đầu ra là chưa đủ nếu không biết chính mô hình đã bị thay đổi hay chưa.
Phòng thủ phải kiểm tra cả mã lẫn mô hình
Ba tín hiệu này cùng dẫn đến một kết luận: kiểm soát đầu vào và đầu ra của AI là chưa đủ. Mô hình mở đã tiến sát năng lực xâm nhập của mô hình đóng trong môi trường mô phỏng; mã sinh ra vẫn có thể chứa lỗ hổng; còn một thay đổi nhỏ trong mạng nơ-ron có thể làm phát sinh hành vi nguy hiểm chỉ khi gặp đúng tín hiệu. Rủi ro nằm ở cả thứ mô hình tạo ra lẫn chính mô hình đứng sau nó.
Doanh nghiệp nên duy trì quy trình rà soát mã độc lập với công cụ tạo mã, đồng thời kiểm tra nguồn gốc, tính toàn vẹn và khả năng kiểm toán mô hình được triển khai. Các bài kiểm tra cần bao gồm cả tình huống lành tính lẫn tín hiệu bất thường, thay vì chỉ xác nhận mô hình trả lời đúng trong các trường hợp thông thường. Năng lực AI tấn công mạng không còn là viễn cảnh xa; cách phòng thủ hợp lý là coi mã và mô hình như hai bề mặt rủi ro riêng biệt, cần được kiểm tra liên tục.