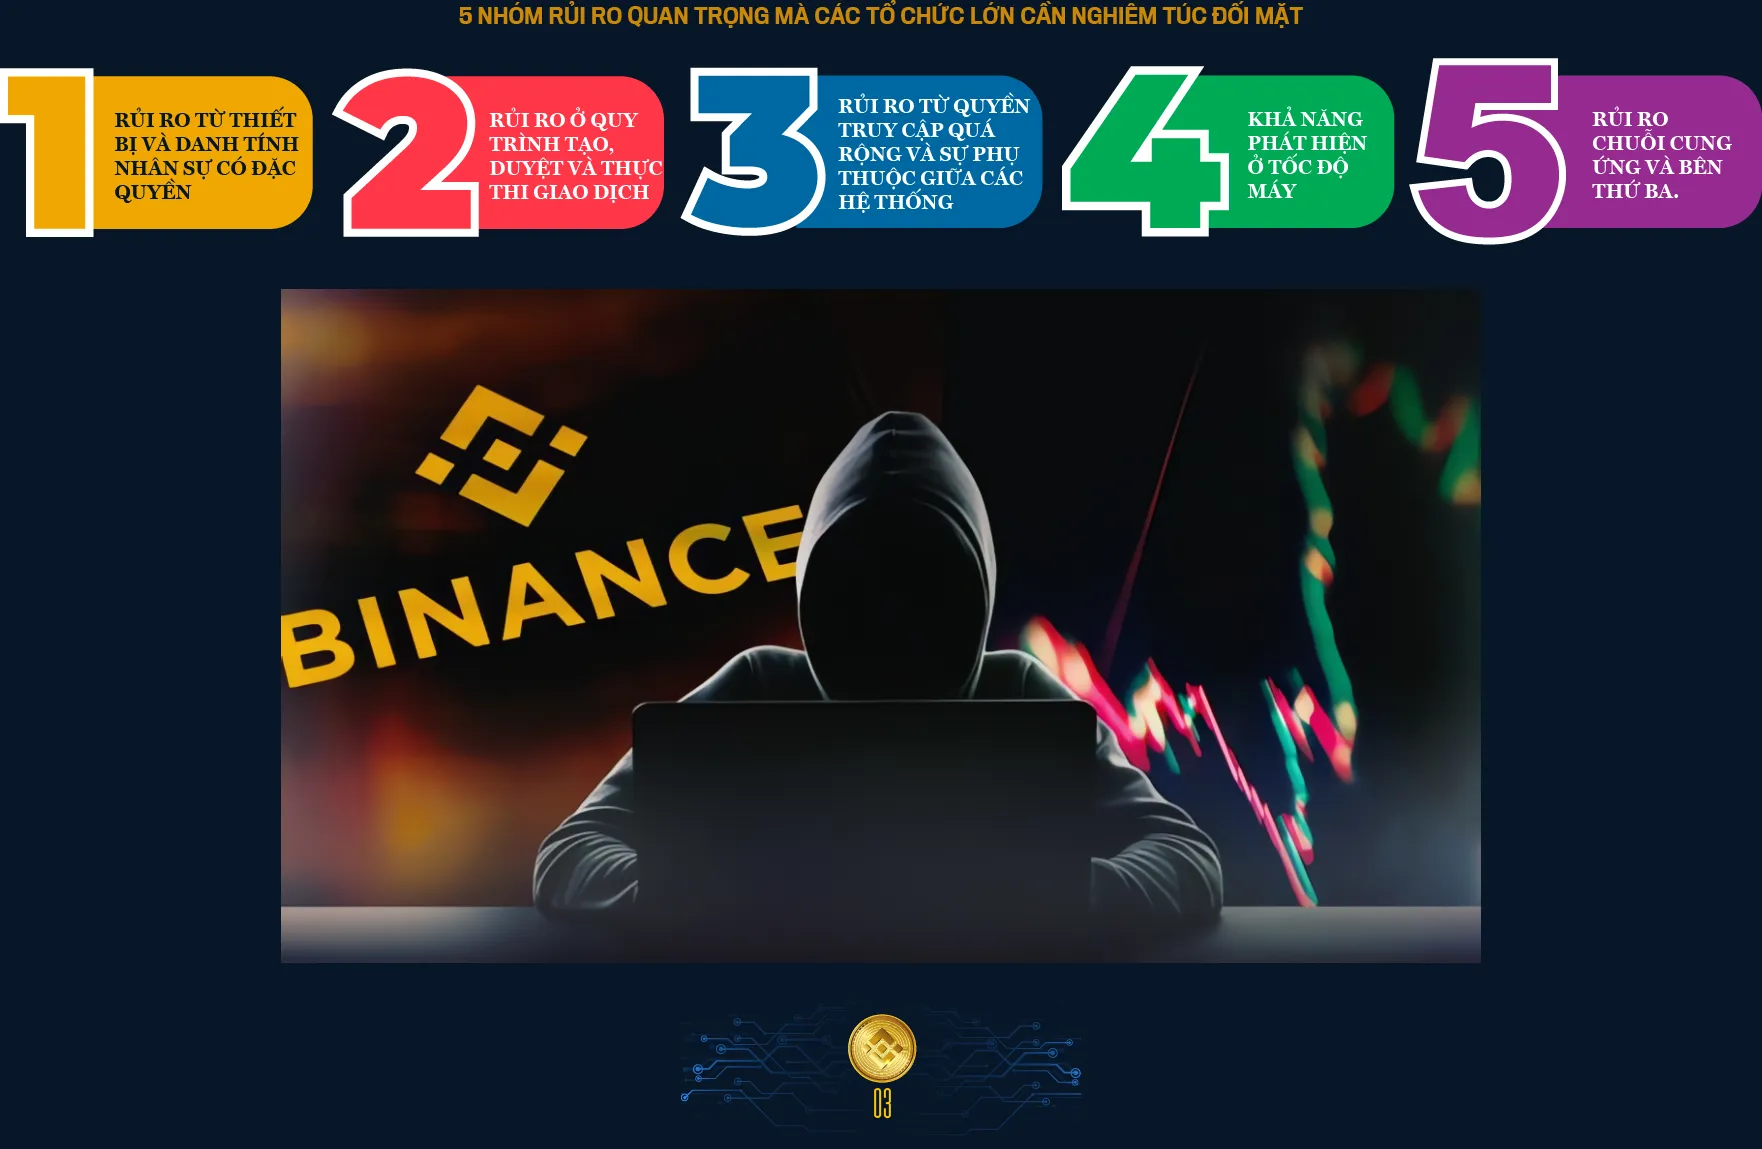

AI có thể biến một thiết bị bị chiếm quyền thành bàn đạp
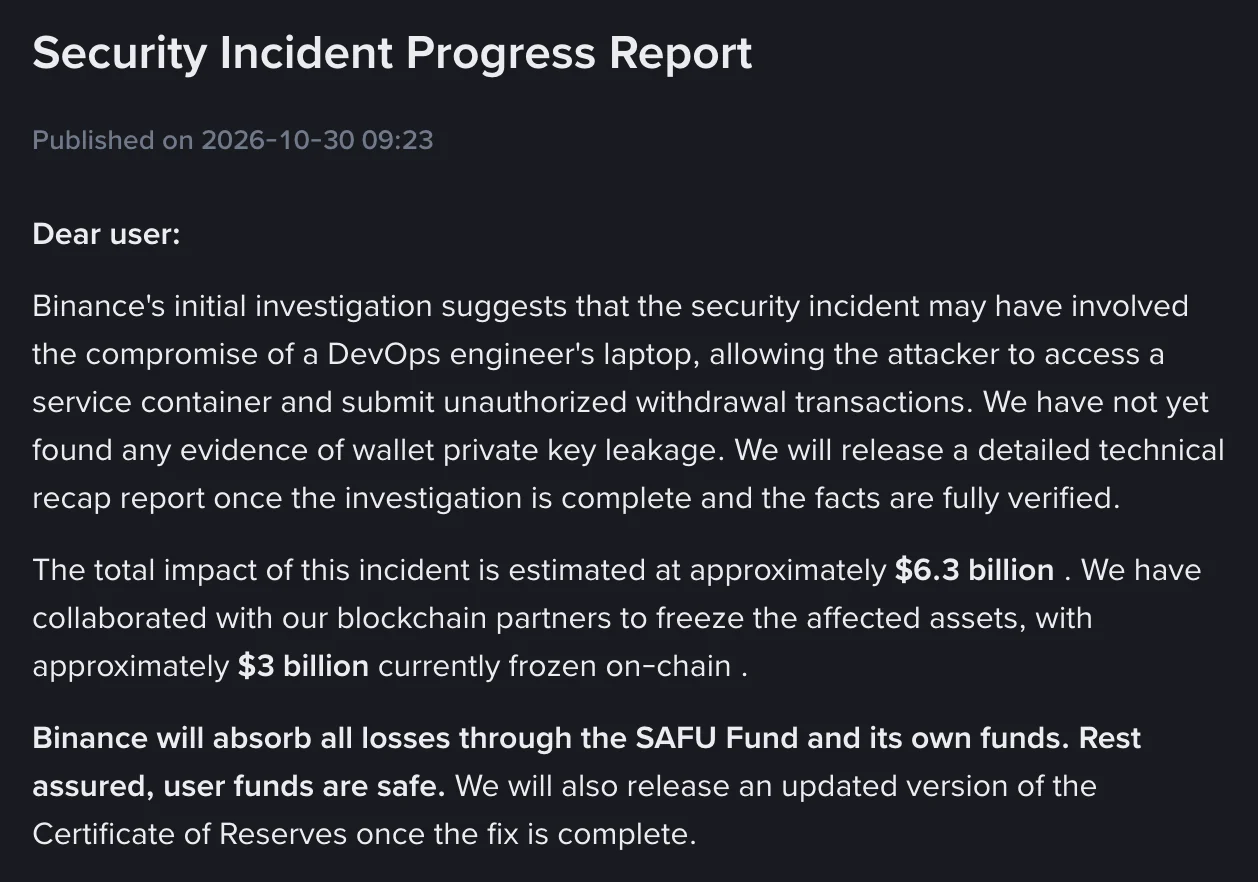
AI trong an ninh mạng là công cụ có thể xử lý thông tin và gọi các hệ thống nội bộ theo quyền được cấp, nhưng nếu quyền đó vượt quá thẩm quyền của người dùng, nó có thể giúp kẻ xâm nhập lan sâu hơn. Vụ tấn công Binance cho thấy rủi ro này không còn là giả thuyết: kẻ tấn công được cho là đã xâm nhập thiết bị của nhân viên qua một quy trình phỏng vấn tuyển dụng giả mạo, rồi lợi dụng công cụ AI nội bộ để vượt hàng rào cách ly và tiếp cận nhóm hạ tầng ví. Theo báo cáo sơ bộ, thiết bị bị xâm nhập còn giúp kẻ tấn công tiến tới thiết bị của hai kỹ sư khác thuộc đội hạ tầng ví. Đây là sự cố đặc biệt nghiêm trọng vì hoạt động trái phép đã dẫn đến việc rút tài sản từ ví nóng. Bài học đáng lo nhất: một máy tính không cần chứa khóa riêng để trở thành mắt xích nguy hiểm; quyền gọi AI và các hệ thống khác cũng có thể mở lối vào vùng nhạy cảm.
Các vòng prompt có thể làm hàng rào an toàn thất bại nếu tác tử AI bị dẫn dắt để thực hiện yêu cầu vượt quyền. Phân tích trong tài liệu nguồn cảnh báo rằng kẻ tấn công có thể thử nhiều cách, kể cả đưa ra yêu cầu có vẻ vô hại, để khiến AI phá vỡ giới hạn an toàn. Vì vậy, không nên xem bộ lọc nội dung hay lời nhắc an toàn là cơ chế phân quyền. Tác tử chỉ được phép gọi công cụ và dữ liệu mà chính người dùng có quyền truy cập; cần kiểm thử đối kháng các chuỗi yêu cầu nhiều bước trước khi triển khai. AI có thể giúp phòng thủ, nhưng khi được cấp quyền rộng và không bị giám sát, nó cũng có thể trở thành con đường tắt cho đối phương.
Thiệt hại lớn bắt đầu từ quyền hạn và quy trình
Sự cố được mô tả là gây thiệt hại khoảng 6,34 tỷ USD, với phần lớn tài sản bị chuyển đi trong khoảng 20 phút. Con số và tốc độ ấy nhấn mạnh một thực tế: quy mô doanh nghiệp hay năng lực tài chính không thay thế được kiểm soát an ninh. Tài liệu điều tra cho biết kẻ tấn công đã kích hoạt thao tác rút tiền trái phép nhắm vào ví nóng sau khi mở rộng quyền truy cập trong hạ tầng. Việc chưa tìm thấy bằng chứng lộ khóa riêng không đủ để kết luận rằng khóa là nguyên nhân duy nhất; trọng tâm quản trị phải bao gồm cả quy trình tạo, duyệt và thực thi giao dịch. Trong bảo mật sàn crypto, mỗi lớp phụ trợ—từ thiết bị nhân viên đến công cụ triển khai và dịch vụ ví—cần được xem như một phần của chu vi an ninh, không phải vùng đáng tin mặc định.
Quản trị tài sản mã hóa cần được thiết kế theo nguyên tắc giới hạn thiệt hại, thay vì giả định mọi lớp bảo vệ sẽ luôn hoạt động. Không cá nhân hay tài khoản nào nên có khả năng đơn phương làm thất thoát lượng tài sản lớn; quyền truy cập phải gắn với nhiệm vụ và được thu hồi ngay khi không còn cần thiết. Các nền tảng cũng cần phân vùng hệ thống, yêu cầu phê duyệt độc lập cho giao dịch rủi ro cao, và tự động tạm dừng khi phát hiện hành vi bất thường. Đây không phải thủ tục hành chính phụ trợ: đó là cách ngăn một tài khoản bị chiếm biến thành quyền kiểm soát cả chuỗi vận hành.
Bài học hành động cho sàn và người dùng
Vụ việc là tình huống tham khảo thiết thực cho quản trị rủi ro trên thị trường tài sản mã hóa: cần kiểm tra không chỉ khả năng ngăn xâm nhập, mà cả tốc độ phát hiện và giới hạn tổn thất khi một mắt xích đã vỡ. Theo thông tin điều tra được dẫn trong tài liệu, Binance đã tái cấu trúc công cụ AI liên quan và quyền kiểm soát truy cập, thay thiết bị phần cứng, vô hiệu hóa chứng chỉ cũ bị ảnh hưởng, đồng thời thuê đơn vị bảo mật độc lập rà soát. Những bước này đáng chú ý, nhưng các nền tảng cần chứng minh kiểm soát bằng kiểm thử định kỳ, diễn tập ứng phó và cơ chế phê duyệt nhiều bên. Với AI và an ninh mạng, tiêu chuẩn tối thiểu phải là tác tử không thể làm điều mà người dùng không được phép làm.
- Rà soát thiết bị, tài khoản đặc quyền và chứng chỉ; thu hồi quyền không còn cần thiết.
- Kiểm thử đối kháng các tác tử AI, đặc biệt với yêu cầu nhiều vòng và khả năng gọi công cụ.
- Đặt ngưỡng tự động tạm dừng, xác minh độc lập và phê duyệt nhiều bên cho giao dịch bất thường.
- Người dùng không chia sẻ cụm từ khôi phục ví hoặc chuyển phí cho người tự xưng là dịch vụ thu hồi tài sản.
Kết luận không nên là loại bỏ AI khỏi doanh nghiệp, mà là ngừng trao cho nó quyền vượt quá khả năng kiểm soát của tổ chức. Tấn công Binance phơi bày cách một thiết bị bị chiếm và một tác tử được cấp quyền rộng có thể kết nối thành chuỗi xâm nhập. Muốn bảo vệ tài sản, các sàn phải coi AI, danh tính nhân sự và quy trình ký giao dịch là những phần của cùng một hệ thống rủi ro. Một nền tảng an toàn không phải nền tảng tin mình bất khả xâm phạm, mà là nền tảng có thể giới hạn thiệt hại khi hàng rào đầu tiên thất thủ.