
Full Disk Access macOS: từ tiện ích sao lưu đến cánh cửa cho tác tử AI
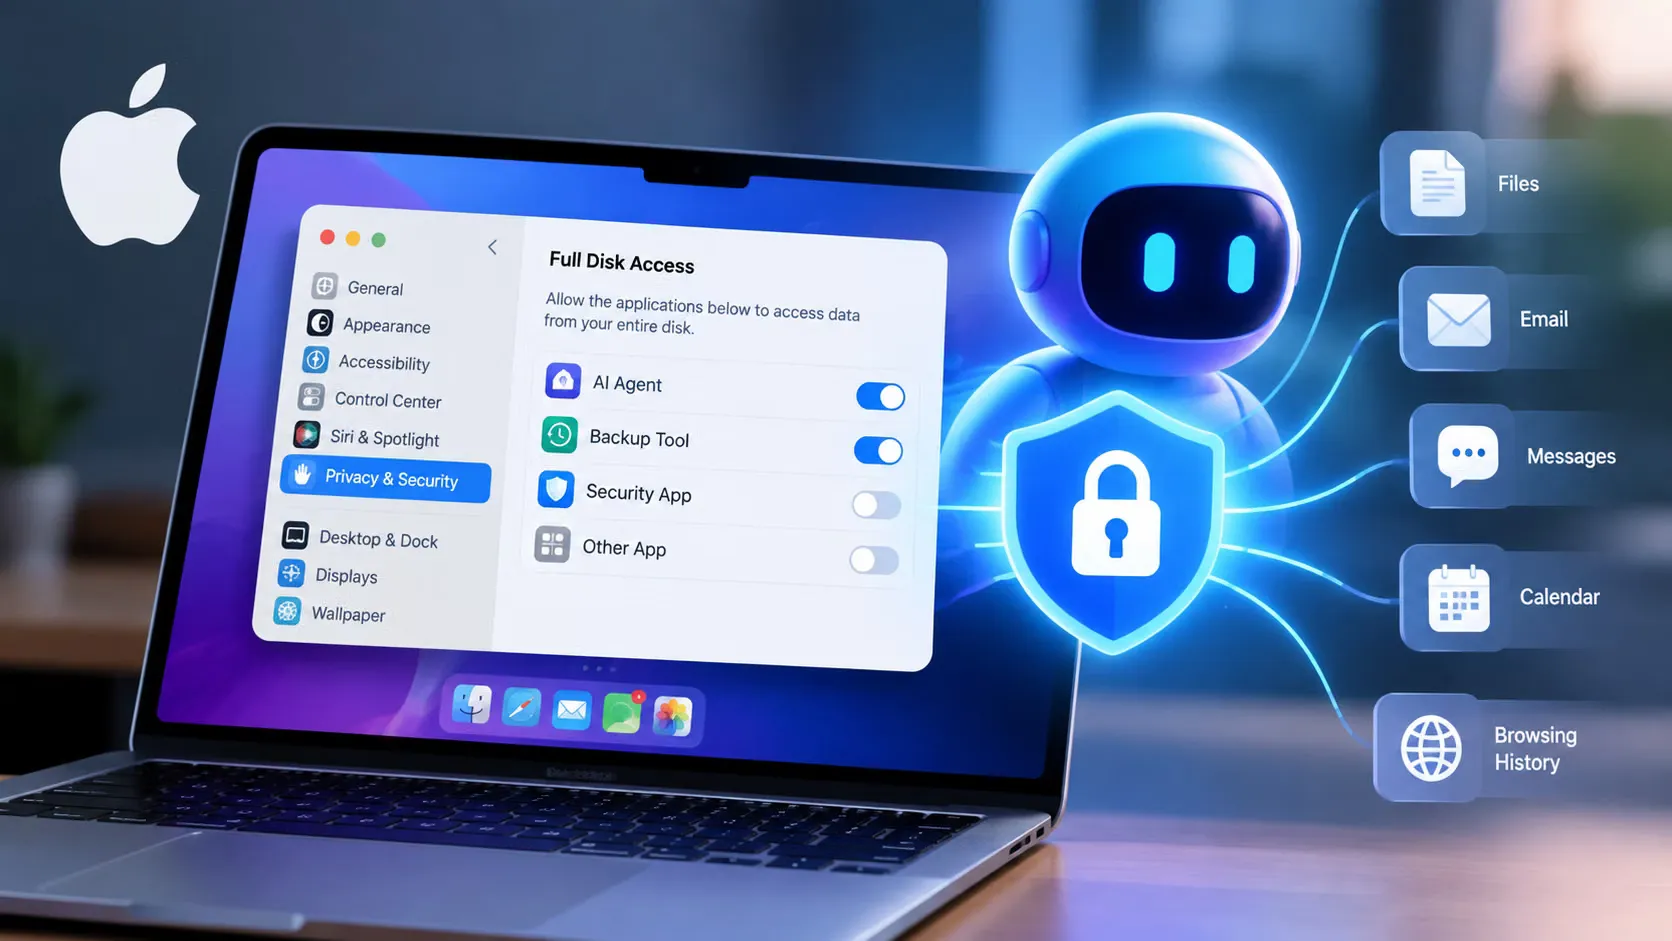
Full Disk Access trên macOS là một quyền hệ thống cho phép ứng dụng đọc gần như toàn bộ dữ liệu trên ổ đĩa, gồm tệp tin, email, tin nhắn, lịch sử duyệt web và nhiều vùng dữ liệu nhạy cảm khác, vốn được tạo ra cho phần mềm sao lưu nhưng đang bị trợ lý AI và tác tử tự chủ tận dụng để gom dữ liệu cá nhân mà người dùng không nhận thức đầy đủ về mức độ xâm nhập này.
Apple khẳng định sẽ thiết lập thêm các lớp kiểm soát bảo mật nghiêm ngặt xung quanh quyền Full Disk Access trên macOS để đối phó làn sóng bùng nổ của các AI agent và nguy cơ xâm nhập trái phép vào dữ liệu trò chuyện cũng như thông tin nhạy cảm của người dùng Mac. Vấn đề không nằm ở bản thân quyền hệ thống, mà ở cách các nhà phát triển trợ lý AI xâm nhập yêu cầu người dùng bật nó như một phần “bình thường” của quá trình thiết lập. Theo Apple, Full Disk Access phần lớn bỏ qua các biện pháp kiểm soát quyền riêng tư thông thường của macOS, biến nó thành một chiếc chìa khóa vạn năng mở mọi ngóc ngách trên máy tính. Đây là lý do vì sao câu chuyện bảo mật xung quanh AI agent không còn là lý thuyết mà đã trở thành rủi ro thực tế.
Tác tử AI và nguy cơ đọc trộm tin nhắn, email, lịch sử duyệt web
Làn sóng tranh cãi bùng lên khi ký giả Jason Aten phản ánh rằng ứng dụng AI Muse của Meta cài trên máy Mac có khả năng tự động đọc toàn bộ các tin nhắn riêng tư, dù ông khẳng định chưa từng trực tiếp cấp phép cho phần mềm hành vi truy xuất này. Muse không phải tác tử duy nhất muốn có chiếc chìa khóa toàn hệ thống; các công cụ AI máy tính để bàn khác cũng khuyến khích người dùng bật Full Disk Access ngay trong quá trình thiết lập để “hiểu bạn hơn”. Khi quyền này được kích hoạt, ứng dụng có thể toàn quyền truy cập mọi tệp cục bộ, trích xuất dữ liệu từ ứng dụng thư điện tử và tin nhắn cá nhân, đồng thời đọc toàn bộ lịch sử duyệt web và dữ liệu bộ nhớ đệm nhạy cảm. Đáng lo hơn, nhiều người dùng không hề ý thức rằng một trợ lý AI đang nhìn thấy không chỉ cuộc sống số của họ, mà cả lời tâm sự riêng tư của những người gửi thư, nhắn tin cho họ.
Theo cảnh báo gần đây, lỗ hổng bảo mật nghiêm trọng trong ứng dụng ChatGPT trên macOS có thể bị tin tặc khai thác triệt để nhằm đánh cắp các luồng thông tin mật của người sử dụng. Điều này biến câu chuyện AI agent bảo mật thành bài toán kép: không chỉ lo trợ lý AI xâm nhập vượt quá nhiệm vụ được giao, mà còn lo chính các quyền sâu mà ta trao cho nó trở thành đòn bẩy cho kẻ tấn công. Apple nhận định việc một số bên phát triển lạm dụng Full Disk Access đang đặt người dùng trước rủi ro rò rỉ dữ liệu diện rộng. Trong lĩnh vực ứng dụng liên lạc, công ty nhấn mạnh rằng rủi ro còn lan sang quyền riêng tư của những người trò chuyện cùng và sẽ tăng đáng kể khi các agent ngày càng có năng lực và tự chủ hơn.
Apple buộc hành động rõ ràng: lớp xác thực mới trước khi cấp Full Disk Access
Trước bức tranh đó, Apple chọn đứng về phía người dùng bằng cách làm cho quyền Full Disk Access macOS không còn là thao tác “một cú nhấp rồi quên”. Công ty công bố kế hoạch triển khai các cơ chế kiểm soát minh bạch hơn trong các bản cập nhật macOS tiếp theo, yêu cầu người dùng thực hiện các thao tác xác thực rõ ràng cùng cảnh báo trực quan về hiểm họa tiềm ẩn đối với quyền riêng tư trước khi bất kỳ phần mềm nào – đặc biệt là trợ lý AI – được cấp quyền truy cập sâu vào ổ đĩa. Trong thông báo gửi nhà phát triển ngày 2 tháng 10, Apple cho biết Full Disk Access sắp tới sẽ đòi hỏi điều mà họ gọi là “hành động thật rõ ràng” từ người dùng trước khi có thể bật. Nói cách khác, hệ thống sẽ cố ý làm khó các AI agent bảo mật kém, buộc cả nhà phát triển và người dùng đối diện với hậu quả thật của cú click “Allow”.
Dù chưa nêu cụ thể phiên bản macOS nào sẽ có thay đổi, thời điểm triển khai hay chi tiết giao diện xác nhận, Apple khẳng định các biện pháp kiểm soát này sẽ được phát hành trong thời gian tới và áp dụng cho toàn bộ macOS, nghĩa là mọi máy Mac ở mọi quốc gia đều chịu tác động. Đây là lựa chọn gây tranh cãi: các ứng dụng sao lưu, công cụ diệt virus hay tiện ích tìm kiếm tệp vốn dựa vào Full Disk Access vì lý do chính đáng sẽ bị chậm lại bởi một cánh cửa được gia cố. Tuy nhiên, chấp nhận thêm một nhịp xác nhận là cái giá hợp lý nếu đổi lại ta buộc trợ lý AI xâm nhập phải lộ diện rõ ràng khi muốn đọc trọn đời sống số của người dùng.
Tác động đến trợ lý tài liệu và tương lai quyền truy cập dữ liệu trên macOS
Về mặt kiến trúc, Full Disk Access được Apple thiết kế chuyên biệt cho các giải pháp sao lưu toàn diện nhằm bảo toàn dữ liệu, không phải để trợ lý AI tự vận hành máy tính, quét tệp và trích xuất nội dung hàng loạt. Tuy nhiên, để phát huy tối đa khả năng tự chủ, nhiều nhà phát triển đã đưa yêu cầu bật quyền này vào phần Cài đặt hệ thống như một bước “cần thiết” để AI agent có thể đọc mọi tài liệu, email, lịch và lịch sử duyệt web. Thay đổi sắp tới nghĩa là mọi trợ lý tài liệu và AI agent trên macOS phải thích nghi: không thể trông chờ vào việc người dùng vô thức nhấn chấp nhận, mà phải giải thích rõ vì sao cần quyền sâu và đối diện nguy cơ bị người dùng từ chối nếu mô tả nhiệm vụ không thuyết phục.
Thay đổi này cũng phản ánh một sự trưởng thành trong cách nhìn của Apple về Apple quyền truy cập dữ liệu: quyền hệ thống không thể là lối tắt để các mô hình AI “lớn lên” bằng cách uống trọn dữ liệu cá nhân. Theo Apple, hiện nay một số nhà phát triển sử dụng quyền Full Disk Access theo cách khiến mọi thứ trên hệ thống của người dùng bị lộ ra mà họ không hiểu biết và nhận thức đầy đủ. Việc bổ sung lớp xác thực là thông điệp rõ ràng: nếu trợ lý AI muốn trở thành một phần của đời sống số, nó phải kiếm được sự tin cậy chứ không được giành nó bằng mánh thiết lập mơ hồ. Và người dùng Mac phải chịu trách nhiệm đọc kỹ cảnh báo, thay vì tiếp tục thói quen nhấn qua mọi popup rồi ngạc nhiên khi email, tin nhắn và lịch sử duyệt web xuất hiện trước mắt một tác tử AI tự chủ.
Kết luận: bảo vệ người dùng khỏi trợ lý AI xâm nhập bằng sự khó tính cần thiết
Động thái siết chặt Full Disk Access macOS cho thấy Apple đã nhận ra điều mà nhiều người dùng còn xem nhẹ: trợ lý AI không chỉ là công cụ tiện lợi, mà là phần mềm có khả năng nhìn xuyên thấu đời sống số nếu được trao quyền hệ thống quá rộng. Khi một AI agent bảo mật kém có thể đọc tin nhắn, email, lịch sự kiện và lịch sử duyệt web, câu hỏi không phải là “nó giúp tôi được gì” mà phải là “nó đang lấy đi những gì”. Việc buộc người dùng xác nhận rõ ràng trước khi cấp quyền sâu là biện pháp tối thiểu nhưng mang ý nghĩa lớn: nó chuyển quyết định từ trạng thái vô thức sang chủ động, và buộc nhà phát triển AI phải đối diện với trách nhiệm giải thích. Dù sẽ gây bất tiện cho một số ứng dụng chính đáng, đây là sự khó tính cần thiết để chặn đứng trợ lý AI xâm nhập và tái lập ranh giới an toàn cho hệ sinh thái Mac trong kỷ nguyên AI ngày càng tự chủ.