
Shadow AI là gì và vì sao đó là vấn đề dữ liệu, không chỉ là công nghệ
Shadow AI là tình trạng nhân viên trong tổ chức tự ý sử dụng các ứng dụng trí tuệ nhân tạo không được bộ phận công nghệ thông tin phê duyệt để xử lý tài liệu, mã nguồn và dữ liệu doanh nghiệp, khiến tổ chức mất khả năng kiểm soát việc dữ liệu được gửi đi đâu, xử lý ra sao và chịu những chính sách bảo mật nào. Nếu bạn nghĩ rủi ro bảo mật chỉ đến từ hacker bên ngoài, bạn đang bỏ qua một mối nguy nội bộ đã hiện hữu với tốc độ lan rộng theo từng câu lệnh gửi lên các nền tảng AI phổ biến. Theo báo cáo Cloud and Threat Report 2026 của Netskope, trong một năm số người dùng trợ lý AI như ChatGPT và Gemini trong doanh nghiệp tăng gấp 3 lần, trong khi số lượng prompt tăng khoảng 6 lần. Con số này nói lên một điều: quản trị dữ liệu doanh nghiệp không theo kịp tốc độ công nghệ, và khoảng trống đó đang bị Shadow AI lấp đầy.
Khi nhân viên mang hợp đồng và mã nguồn lên AI: hiệu suất đổi bằng rủi ro
Chúng ta không thể phủ nhận lợi ích: nhân viên dùng AI để tóm tắt hợp đồng, phân tích bảng tính, kiểm tra mã nguồn, soạn email giúp tăng hiệu suất làm việc rõ rệt. Vấn đề nằm ở chỗ đa số hành vi này diễn ra trên những công cụ công cộng chưa được phê duyệt, khiến mọi bản hợp đồng, file tài chính, mã nguồn và tài sản trí tuệ bị đẩy ra khỏi vùng kiểm soát của doanh nghiệp. Theo Netskope, trung bình mỗi tổ chức ghi nhận khoảng 223 vụ vi phạm chính sách dữ liệu liên quan đến AI mỗi tháng, trong đó mã nguồn chiếm 42%, dữ liệu thuộc diện quản lý 32% và tài sản trí tuệ 16%. Đây không còn là rủi ro lý thuyết mà là thực tế đang được thống kê. Shadow AI rủi ro nằm ở chỗ người dùng nghĩ mình chỉ “nhờ AI xử lý tài liệu”, trong khi trên bình diện quản trị dữ liệu doanh nghiệp, họ đang mở một cánh cửa cho dữ liệu nhạy cảm rời hệ thống và có thể bị sử dụng sai mục đích.
Từ chatbot đến AI agents: câu hỏi không còn là "AI thấy gì" mà là "AI làm được gì"
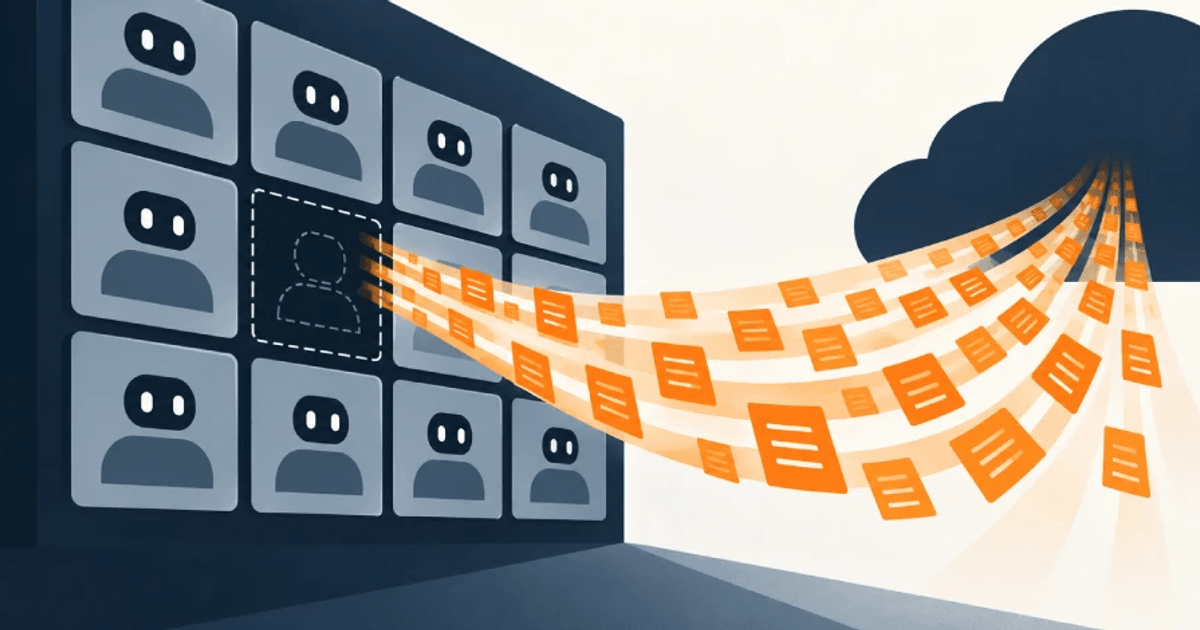
Rủi ro bước sang một cấp độ mới khi AI không chỉ trả lời câu hỏi mà trở thành tác tử có khả năng thực hiện hành động. Một AI agent có thể được kết nối với cơ sở dữ liệu, CRM, kho tài liệu, phần mềm kế toán hoặc API nội bộ; khi được cấp quyền, nó không chỉ đọc dữ liệu mà còn có thể tạo hồ sơ, cập nhật thông tin, gọi dịch vụ và kích hoạt quy trình theo yêu cầu. Báo cáo AI 2026 của Netskope cho thấy các vi phạm dữ liệu ở chiều đầu ra – tức dữ liệu nhạy cảm được ứng dụng AI đưa trở lại hệ thống hoặc chuyển sang dịch vụ khác – đã tăng hơn gấp đôi trong một năm, khi tác tử AI và cơ chế kết nối công cụ được sử dụng nhiều hơn. Câu hỏi bảo mật vì vậy phải dịch chuyển từ "AI có nhìn thấy dữ liệu hay không" sang "AI được phép làm gì với dữ liệu đó". Nguyên tắc “ít quyền nhất” cần được áp dụng cho cả tài khoản con người và tài khoản, token, tác tử AI, với giới hạn rõ ràng về tài nguyên, thời gian và hành động được phép.
Quản trị dữ liệu doanh nghiệp trong kỷ nguyên AI: kiểm soát trước khi tối ưu
Trong môi trường truyền thống, bảo mật dữ liệu xoay quanh tường lửa, chống mã độc, sao lưu và phân quyền. Những lớp bảo vệ đó vẫn cần, nhưng không đủ khi dữ liệu bắt đầu đi qua hệ thống AI. Dữ liệu không còn chỉ nằm trên máy chủ hay cơ sở dữ liệu nội bộ mà xuất hiện trong prompt, kết quả đầu ra, kho tri thức RAG, ứng dụng SaaS, API và các agent tự động. Doanh nghiệp buộc phải trả lời năm câu hỏi tối thiểu: đang có những loại dữ liệu nào, chúng nằm ở đâu, ai được quyền truy cập, dữ liệu đang được đưa vào những ứng dụng nào và nếu bị lộ thì có phát hiện đủ nhanh để ngăn hậu quả hay không. Cân bằng giữa hiệu suất và bảo mật dữ liệu AI là thách thức chính: nếu chỉ lo an toàn mà cấm đoán toàn bộ, tổ chức sẽ tụt hậu; nếu chạy theo năng suất mà bỏ qua kiểm soát, tổ chức sẽ đánh đổi bằng mã nguồn, dữ liệu quản lý và bí mật kinh doanh.
Không còn đường lui: thiết lập quyền hạn AI agents và kịch bản ứng phó ngay từ bây giờ
Điều nguy hiểm nhất là nhiều lãnh đạo vẫn hỏi "AI có an toàn không?" thay vì hỏi "AI đang được phép truy cập dữ liệu nào, với quyền hạn nào, trong bao lâu và có thể thực hiện những hành động gì". Muốn kiểm soát Shadow AI rủi ro, bước đầu tiên là phân loại dữ liệu: công khai, nội bộ, mật, cá nhân, tài chính, mã nguồn và bí mật kinh doanh, với quy định riêng về lưu trữ, quyền truy cập và công cụ AI được phép sử dụng. Tiếp theo, doanh nghiệp phải kiểm soát Shadow AI bằng cách biết nhân viên dùng công cụ nào, cho mục đích gì, với loại dữ liệu nào, đồng thời dùng các giải pháp DLP, CASB hoặc AI gateway/proxy để phát hiện và chặn việc chuyển dữ liệu nhạy cảm tới dịch vụ không được phép. Tác tử AI cần được áp dụng nguyên tắc ít quyền nhất, mã hóa và giám sát log tương tác với mô hình, cùng với một quy trình ứng phó sự cố rõ ràng để khoanh vùng, thu hồi quyền truy cập và đánh giá ảnh hưởng với khách hàng, đối tác khi dữ liệu bị lộ. Trong bối cảnh Luật Trí tuệ nhân tạo 2025 có hiệu lực từ 01/03/2026 và buộc các bên liên quan phải bảo đảm an toàn, an ninh, độ tin cậy và kịp thời khắc phục sự cố, doanh nghiệp không còn lựa chọn trì hoãn: hoặc bạn chủ động quản trị dữ liệu trong kỷ nguyên AI, hoặc để Shadow AI và tác tử thiếu kiểm soát quyết định thay bạn.