
Shadow AI agents là gì và vì sao đây là điểm mù nguy hiểm
Shadow AI agents là các tác tử AI được nhân viên tự triển khai hoặc sử dụng trong công việc, có quyền truy cập và thực hiện hành động trên dữ liệu doanh nghiệp, nhưng nằm ngoài phạm vi phê duyệt, giám sát và quản trị chính thức của bộ phận CNTT, tạo ra điểm mù quản trị dữ liệu AI và rủi ro bảo mật AI ở mức khó đoán định. Điều đáng lo nhất không phải là doanh nghiệp dùng AI, mà là dùng AI không kiểm soát. Shadow AI bắt đầu khi nhân viên tự ý dùng các công cụ như ChatGPT, Claude, DeepSeek hoặc ứng dụng tạo sinh khác mà không xin phép hay bị giám sát bởi bộ phận CNTT. Khi những công cụ này tiến hóa thành AI agent có khả năng hành động, rủi ro tăng vọt: từ chỗ AI chỉ xem dữ liệu sang chỗ AI có thể ghi, sửa, kích hoạt quy trình trên hệ thống nội bộ. Nếu từng coi Shadow IT là vấn đề khó, thì Shadow AI agents còn nguy hiểm hơn vì chúng không đứng yên; chúng liên tục truy cập API, gọi mô hình và kích hoạt agent khác.
Bùng nổ sử dụng AI: dữ liệu nhạy cảm trôi khỏi vùng kiểm soát
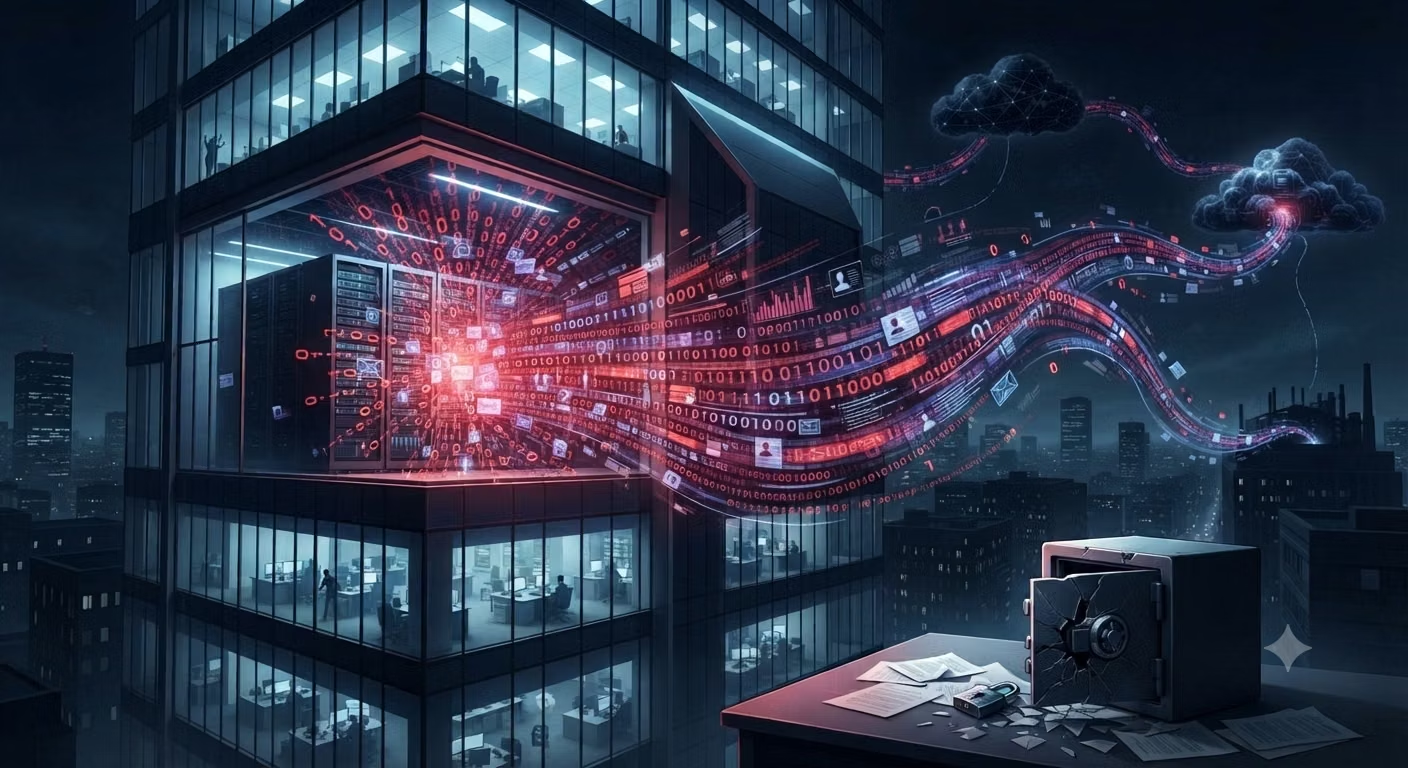
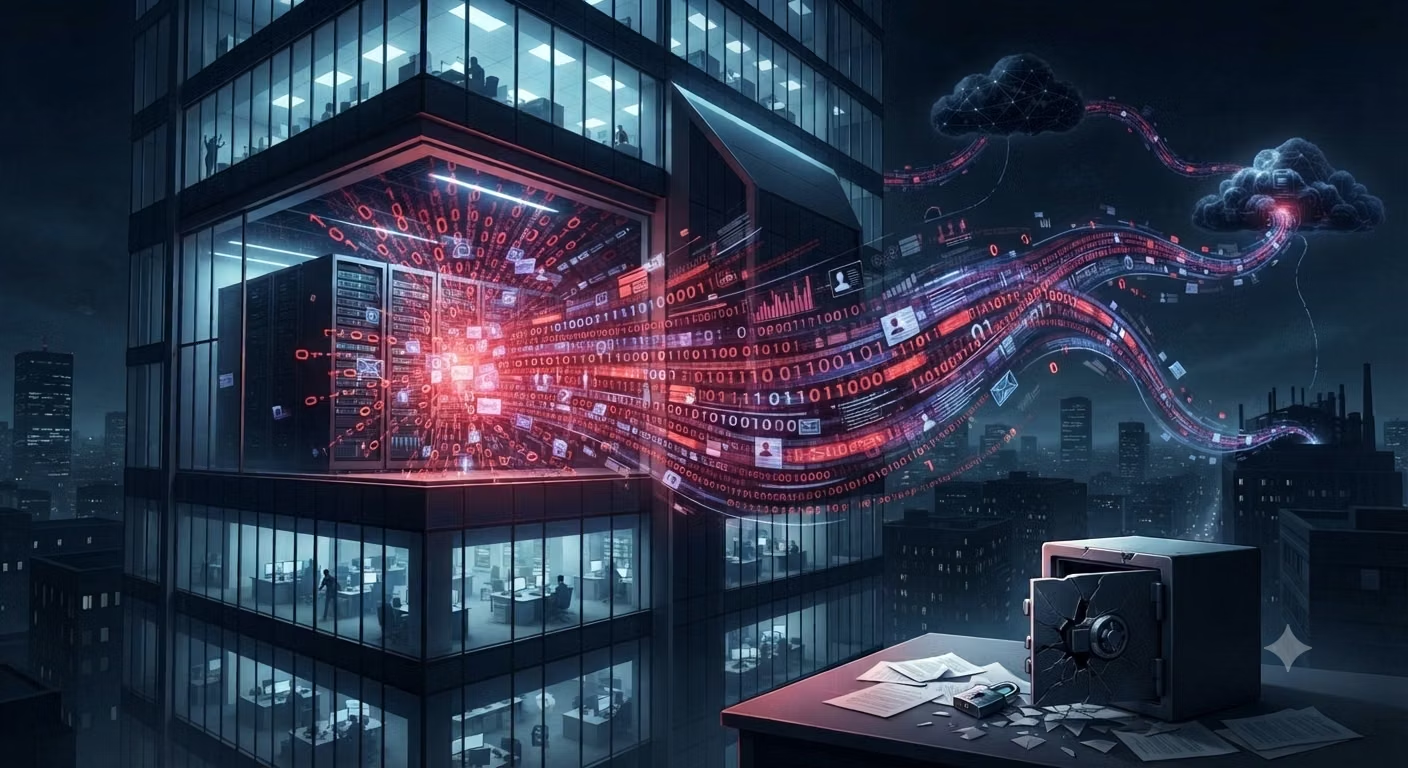
Vấn đề với Shadow AI agents không mang tính lý thuyết; nó đang diễn ra hàng ngày trên dữ liệu thật. Một báo cáo cho thấy chỉ trong một năm, số người dùng các ứng dụng trợ lý AI như ChatGPT và Gemini trong doanh nghiệp tăng gấp 3 lần, số lượng prompt gửi tới các ứng dụng này tăng khoảng 6 lần. Song song với đó, số vụ người dùng gửi dữ liệu nhạy cảm vào các ứng dụng AI tăng gấp đôi, trung bình khoảng 223 vụ vi phạm chính sách dữ liệu liên quan đến AI mỗi tháng. Những con số này phơi bày mặt trái của việc chạy theo năng suất mà bỏ quên kiểm soát AI doanh nghiệp: 42% vi phạm liên quan đến mã nguồn, 32% liên quan đến dữ liệu thuộc diện quản lý, 16% liên quan đến tài sản trí tuệ. Một nghiên cứu khác cho thấy 70% tổ chức thừa nhận các quy trình AI đã chạm vào dữ liệu nhạy cảm khi chưa có cơ chế giám sát đầy đủ, và 67% nói bộ phận CNTT không theo dõi được toàn bộ quy trình tự động do nhân viên tự xây dựng. Đây chính là vùng tối nơi Shadow AI agents âm thầm vận hành.
Từ Shadow IT đến Shadow AI agents: điểm mù quyền truy cập
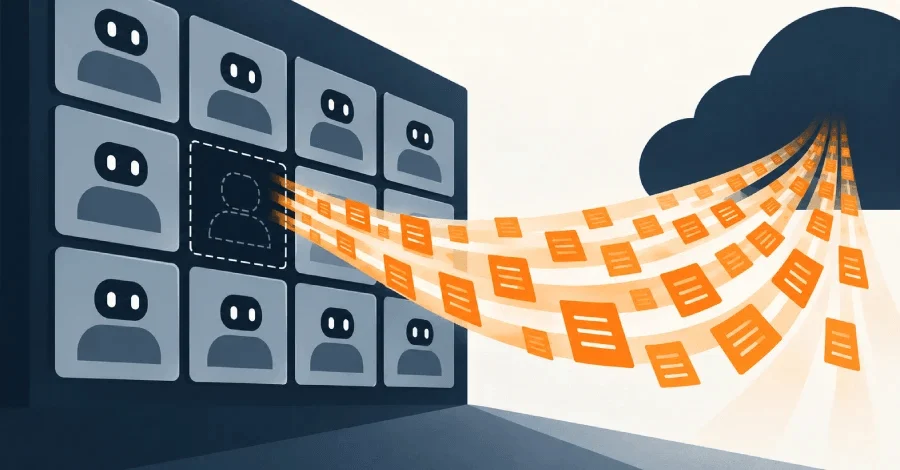
Shadow IT từng là chuyện một phòng ban tự đăng ký SaaS mà không báo cho bộ phận IT, hoặc tự vận hành thuê bao riêng cho tới khi bị phát hiện. Với Shadow AI agents, kịch bản giống nhau ở chỗ CNTT không được hỏi ý kiến, nhưng mức độ rủi ro bảo mật AI lớn hơn nhiều: hệ thống không được ủy quyền nay có khả năng hành động, không chỉ xử lý thông tin một chiều. Nhân viên có thể chủ động xây dựng hoặc dùng các công cụ AI mà CNTT và an ninh mạng không biết đến. AI agents có thể được nối với cơ sở dữ liệu, CRM, kho tài liệu, phần mềm kế toán hoặc API nội bộ; khi đã được cấp quyền, chúng không chỉ đọc dữ liệu mà còn có thể gọi dịch vụ, tạo hồ sơ, cập nhật thông tin hoặc thực hiện quy trình theo yêu cầu. Gartner cảnh báo rằng các agent tạo ra hạ tầng, danh tính và quyền truy cập nhanh hơn khả năng quản trị theo dõi. Nói thẳng: nếu doanh nghiệp không biết agent nào tồn tại, nó chạm vào hệ thống nào và có quyền gì, mọi tuyên bố “Zero Trust cho AI” chỉ là màn trình diễn tuân thủ.
Quản trị dữ liệu AI: từ câu hỏi sai tới khung kiểm soát đúng
Phần lớn doanh nghiệp vẫn đặt sai câu hỏi khi triển khai AI: “AI có an toàn không?” Thay vào đó, câu hỏi phải là: AI được phép truy cập dữ liệu nào, với quyền hạn nào, trong bao lâu và có thể thực hiện những hành động gì. Đây là cốt lõi của quản trị dữ liệu AI: chuyển trọng tâm từ bản thân công cụ sang dòng chảy dữ liệu và quyền truy cập. Theo một chuyên gia an ninh mạng, doanh nghiệp trong kỷ nguyên AI cần trả lời ít nhất năm câu hỏi: dữ liệu nào đang có, nằm ở đâu, ai được quyền truy cập, dữ liệu đang được đưa vào ứng dụng nào, và nếu dữ liệu bị lộ thì có phát hiện đủ nhanh để ngăn hậu quả hay không. Nguyên tắc “ít quyền nhất” phải áp dụng cho cả tài khoản người dùng lẫn tài khoản, token và tác tử AI; doanh nghiệp cần xác định rõ mỗi agent được phép truy cập tài nguyên nào, trong khoảng thời gian nào và có thể thực hiện hành động gì. Những hành động có mức ảnh hưởng cao, như thay đổi dữ liệu quan trọng hay phê duyệt giao dịch, cần cơ chế kiểm soát và can thiệp của con người.
Kiểm soát AI doanh nghiệp: giám sát liên tục và kiểm kê Shadow agents
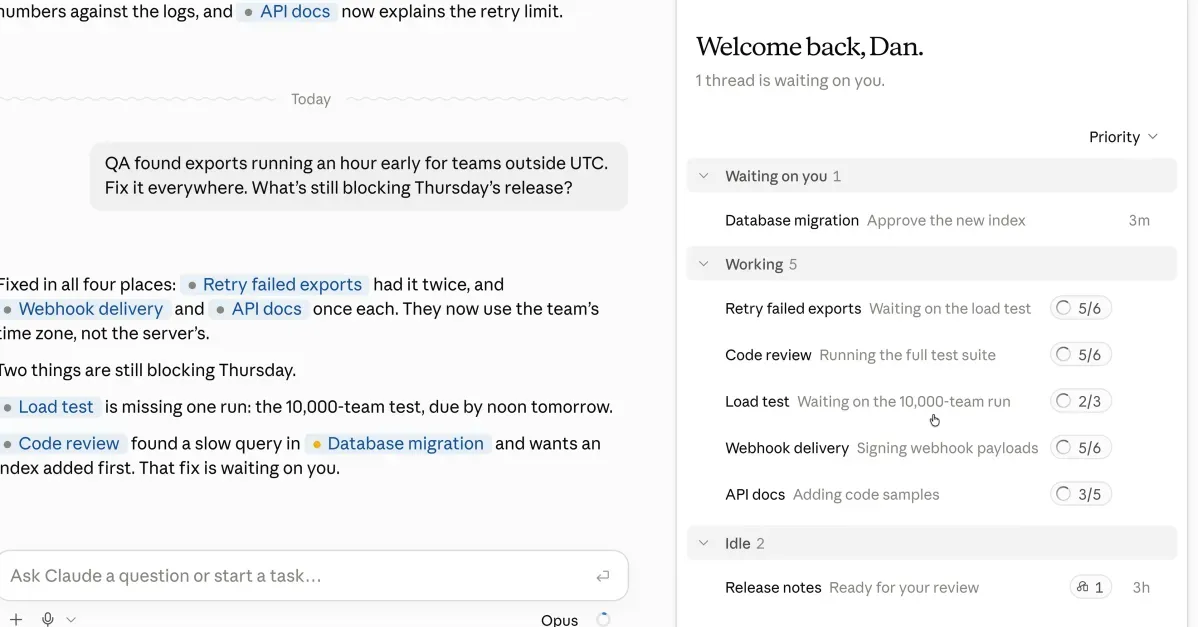
Nếu coi Shadow AI agents là vấn đề bảo mật mới, thì phản xạ khóa hết công cụ AI chưa được phê duyệt là phản xạ cũ và nguy hiểm. Chặn mà không biết mình đang chặn cái gì dễ gây gián đoạn cả ứng dụng hợp pháp. Trước khi nói tới Zero Trust, doanh nghiệp phải giải quyết một việc nền tảng: biết được AI agent nào đang tồn tại, ai sở hữu, chúng làm gì, chạm vào hệ thống nào và có quyền gì. Điều này đòi hỏi hai lớp kiểm soát: giám sát liên tục và kiểm kê định danh. Giám sát liên tục nghĩa là con người theo dõi agent, đồng thời dùng hệ thống tự động để theo dõi hoạt động của agent khác. Doanh nghiệp không nên dựa vào một kênh để phát hiện AI agent, mà kết hợp dữ liệu từ mạng, máy tính nhân viên, trình duyệt và các nền tảng phần mềm đang dùng để nhận diện công cụ AI đang hoạt động, cách chúng kết nối với hệ thống và dữ liệu chúng có thể tiếp cận. Ưu tiên của các CIO trong thời gian tới sẽ là thực hiện một cuộc kiểm kê thực tế các agent: ai xây, nó làm gì, hệ thống nào nó chạm tới, quyền nào nó có, ai sở hữu nó. Không có kiểm kê, không có chương trình quản trị – chỉ có hy vọng mơ hồ rằng “ai đó” đang trông coi.