
Hai lỗ hổng RCE mạng chạm vào “trái tim” hạ tầng doanh nghiệp
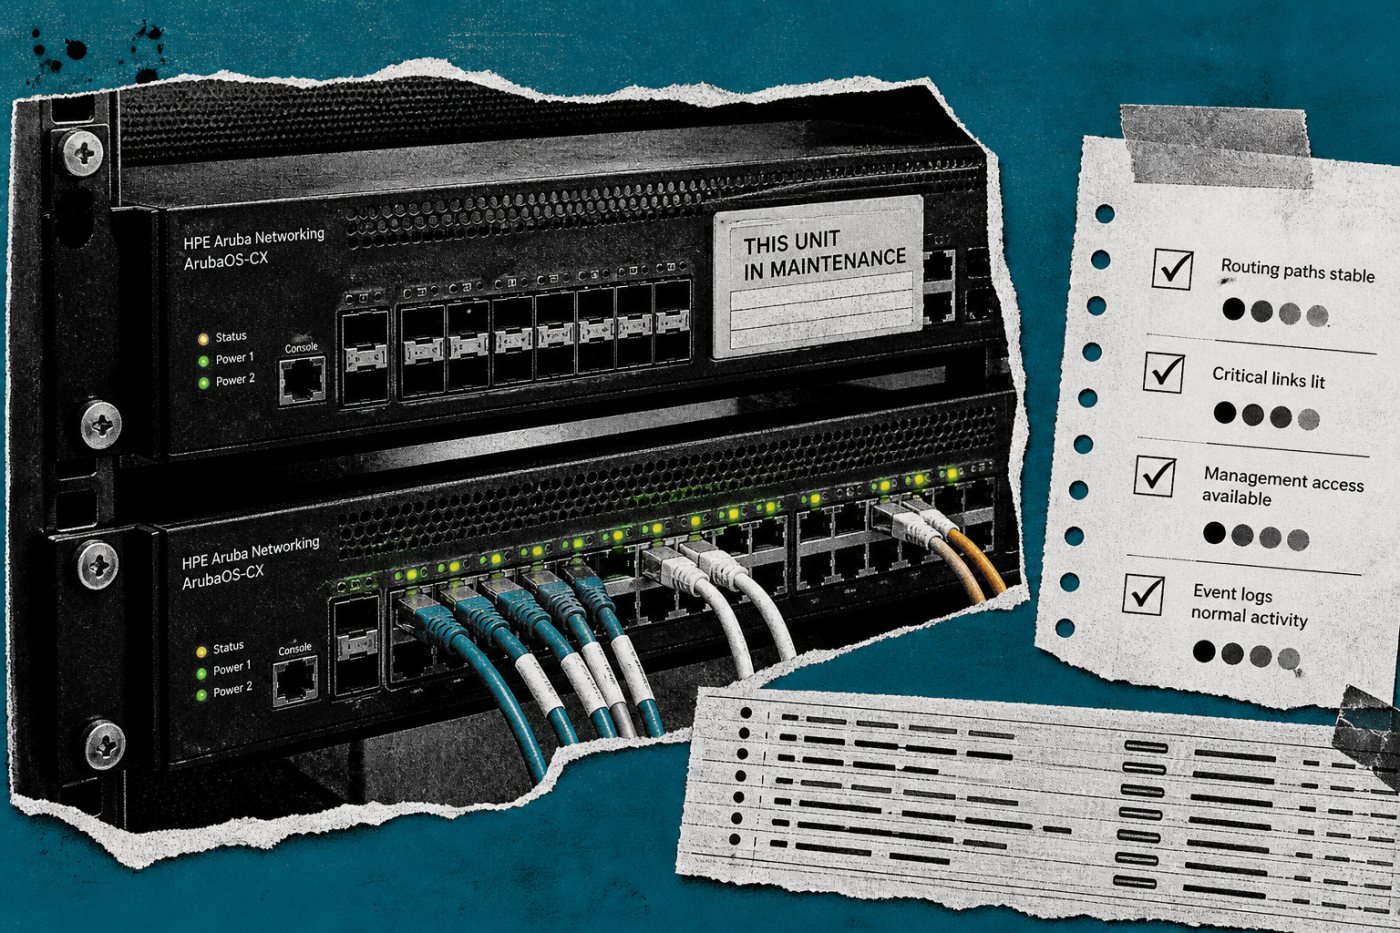
Lỗ hổng RCE mạng trên HPE ArubaOS-CX và lỗi bypass xác thực trong Cisco Identity Services Engine (ISE) là những điểm yếu bảo mật cho phép kẻ tấn công từ xa chiếm quyền điều khiển thiết bị mạng cốt lõi mà không cần đăng nhập, từ đó phá vỡ các cơ chế kiểm soát truy cập, chi phối lưu lượng và mở đường cho các cuộc tấn công sâu hơn vào hạ tầng doanh nghiệp. Đây không phải lỗi ngoại biên mà là các lỗ hổng đánh thẳng vào lớp thiết bị đang giữ vai trò trung tâm trong kiến trúc mạng hiện đại. Ngày 1/9, HPE công bố loạt cập nhật ArubaOS-CX xử lý 34 lỗ hổng bảo mật (CVE), trong đó CVE-2026-73749 là một lỗ hổng RCE không cần đăng nhập dựa trên lỗi tràn bộ đệm, có điểm CVSS lên tới 9,8. Trong khi đó, Cisco phải phát hành cập nhật bảo mật Cisco khẩn cấp cho nền tảng ISE trước một lỗ hổng zero-day bypass xác thực đang bị khai thác tích cực. Khi hai nhà cung cấp thiết bị mạng lớn đồng loạt thừa nhận lỗi nghiêm trọng ở lớp điều khiển, đó là tín hiệu rõ ràng: quản trị viên không thể trì hoãn việc bảo vệ hạ tầng mạng thêm ngày nào.
Lỗ hổng HPE ArubaOS: RCE không cần đăng nhập trên switch trung tâm
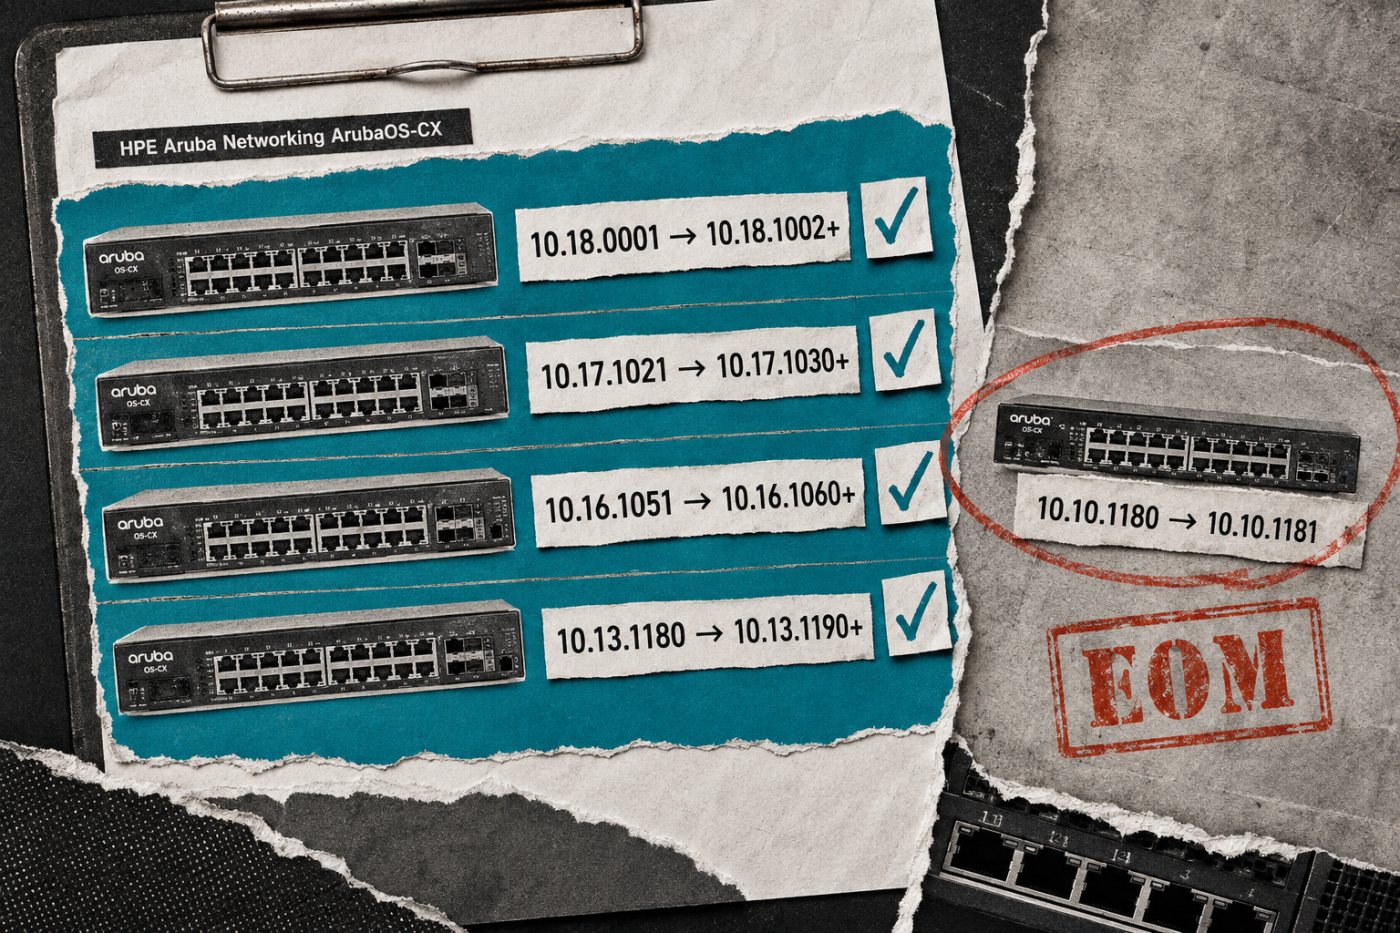
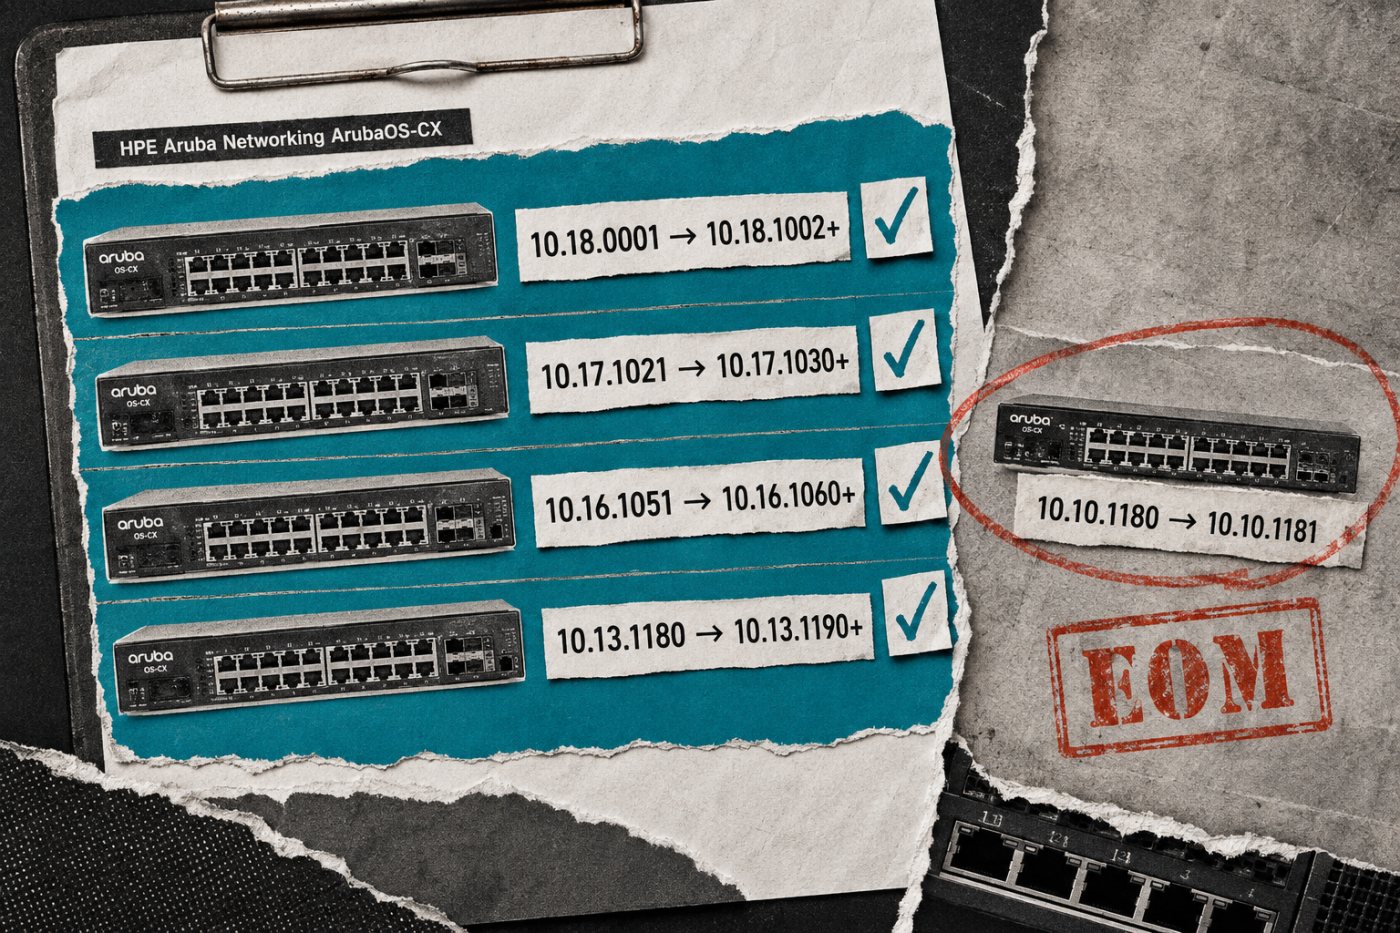
Điểm nguy hiểm của lỗ hổng HPE ArubaOS-CX nằm ở chỗ nó không đòi hỏi bất kỳ bước đăng nhập nào. CVE-2026-73749 bao gồm nhiều lỗi tràn bộ đệm trong một daemon của ArubaOS-CX, cho phép kẻ tấn công từ xa gửi các gói tin được chế tạo đặc biệt để thực thi mã với đặc quyền nâng cao mà không cần xác thực. Vector CVSS AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H cho thấy đường tấn công đi qua mạng, dễ khai thác, không cần quyền sẵn có lẫn tương tác người dùng, nhưng tác động lại rất cao tới tính bí mật, toàn vẹn và sẵn sàng của hệ thống. Quan trọng hơn, phạm vi ảnh hưởng được xác định theo phiên bản ArubaOS-CX chứ không phải chỉ theo dòng switch. Lỗi này xuất hiện trong bản 10.18.0001, các bản 10.17.1021 trở xuống, 10.16.1051 trở xuống, 10.13.1180 trở xuống và 10.10.1180 trở xuống; những phiên bản an toàn tối thiểu tương ứng là 10.18.1002, 10.17.1030, 10.16.1060, 10.13.1190 và 10.10.1181. Các nhánh đã hết thời gian bảo trì như 10.10 về bản chất nên được xem là có khả năng bị ảnh hưởng, và mục tiêu hợp lý không phải duy trì lâu dài trên bản sửa giới hạn mà là chuyển hẳn sang nhánh còn được hỗ trợ.
| Nhánh ArubaOS-CX | Phiên bản bị ảnh hưởng | Bản sửa tối thiểu khuyến nghị |
|---|---|---|
| 10.18 | 10.18.0001 | 10.18.1002 hoặc mới hơn |
| 10.17 | ≤ 10.17.1021 | 10.17.1030 hoặc mới hơn |
| 10.16 | ≤ 10.16.1051 | 10.16.1060 hoặc mới hơn |
| 10.13 | ≤ 10.13.1180 | 10.13.1190 hoặc mới hơn |
| 10.10* | ≤ 10.10.1180 | 10.10.1181 (không xử lý đầy đủ mọi CVE) |
Cisco ISE: lỗ bypass xác thực bị khai thác, quyền root nằm trong một request
Nếu lỗ hổng HPE ArubaOS-CX là lời cảnh báo, thì lỗi trên Cisco ISE là hồi chuông báo cháy. Nền tảng Cisco ISE cùng ISE-PIC – vốn nắm vai trò kiểm soát truy cập và thực thi chính sách trên mạng doanh nghiệp – đang tồn tại một lỗ hổng bypass xác thực được theo dõi dưới mã CVE-2026-76460. Lỗi này được chấm điểm CVSS tối đa 10,0 và có thể bị khai thác mà không cần đăng nhập để giành quyền root trên thiết bị. Kẻ tấn công chỉ cần gửi các yêu cầu đặc biệt tới một endpoint API dùng cho quản trị để vòng qua hoàn toàn giao diện web quản trị thông thường. Điều đáng lo hơn là lỗ hổng đang được khai thác tích cực ngoài thực tế, buộc Cisco phải phát hành cập nhật bảo mật Cisco khẩn cấp ngay trong tuần – đây đã là zero-day nghiêm trọng thứ hai mà hãng phải xử lý trong thời gian rất ngắn. Lỗi ảnh hưởng đến mọi cấu hình Cisco ISE và ISE-PIC, chỉ được khắc phục trên các bản 3.1 Patch 12, 3.2 Patch 11, 3.3 Patch 12, 3.4 Patch 7 và 3.5 Patch 4. Một hệ thống NAC/ISE bị chiếm quyền root không chỉ là vấn đề thiết bị đơn lẻ: đó là cửa ngõ để tái viết chính sách, giả mạo thông tin nhận diện và mở đường cho tấn công lateral trên toàn mạng.
Vì sao đây là rủi ro cấu trúc của hạ tầng mạng, không phải lỗi kỹ thuật đơn lẻ
Cả hai lỗ hổng không chỉ tác động tới một vài hộp thiết bị rời rạc mà chạm vào đúng lớp thiết bị mạng cốt lõi được triển khai rộng rãi trong trung tâm dữ liệu và mạng doanh nghiệp. ArubaOS-CX vận hành trên các switch core và distribution, nắm trong tay bảng định tuyến, VLAN, trunk, uplink – nói cách khác là hệ tuần hoàn của lưu lượng nội bộ. Cisco ISE và ISE-PIC lại quản lý danh tính và chính sách truy cập, quyết định thiết bị nào được vào mạng, được phép làm gì. Khi lỗ hổng RCE mạng nằm trên switch trung tâm và lỗ bypass xác thực nằm trên hệ thống NAC, chúng tấn công trực diện vào hai trụ cột: đường dữ liệu và đường điều khiển. Điểm khiến tình hình đáng lo là HPE chưa công khai tên daemon hay cổng dịch vụ gắn với CVE-2026-73749. Điều đó nghĩa là ngay cả khi giao diện web không mở ra Internet, vẫn không thể kết luận an toàn; mọi đường mạng có khả năng đưa lưu lượng không tin cậy tới switch – từ mạng quản trị dùng chung, mạng đối tác, mạng khách đến các phân đoạn nội bộ ít được kiểm soát – đều phải được xem xét. "Bảo vệ hạ tầng mạng không còn là câu chuyện của đúng một VLAN quản trị, mà là bài toán đánh giá toàn bộ bề mặt tiếp xúc của thiết bị core."
Hướng dẫn hành động tức thời cho quản trị viên: vá, cô lập, rồi đánh giá lại kiến trúc
Trong bối cảnh một lỗ hổng HPE ArubaOS và một zero-day Cisco ISE cùng xuất hiện, việc chần chừ là một dạng chấp nhận rủi ro không hợp lý. Với ArubaOS-CX, bước đầu tiên là kiểm kê phiên bản đang chạy trên từng thiết bị, đối chiếu với các ngưỡng ảnh hưởng và nâng cấp lên các bản 10.18.1002, 10.17.1030, 10.16.1060, 10.13.1190 hoặc 10.10.1181 tùy nhánh. Trong lúc chờ cửa sổ bảo trì, cần siết cô lập: giới hạn CLI và giao diện quản trị web trong VLAN lớp 2 chuyên dụng, hoặc kiểm soát truy cập bằng tường lửa từ lớp 3 trở lên, đồng thời bật cơ chế accounting để theo dõi hoạt động người dùng và mức sử dụng tài nguyên. Với Cisco ISE, thông điệp còn rõ hơn: đây là lỗ hổng đang bị khai thác, và chỉ các bản 3.1 Patch 12, 3.2 Patch 11, 3.3 Patch 12, 3.4 Patch 7, 3.5 Patch 4 mới được sửa. Các phiên bản khác cần được nâng cấp khẩn cấp, ưu tiên hệ thống quản lý truy cập chịu tải lớn, triển khai ở biên mạng hoặc làm điểm tham chiếu chính cho chính sách. Sau khi hoàn thành cập nhật, quản trị viên nên xem lại kiến trúc: tách hẳn đường quản trị khỏi VLAN dùng chung, siết kiểm soát truy cập từ mạng khách/đối tác vào lớp thiết bị core, và xây dựng quy trình đánh giá định kỳ cho mọi nền tảng có khả năng trở thành "single point of failure". Kết luận thẳng thắn là: nếu hạ tầng mạng là xương sống của doanh nghiệp, thì vá hai lỗ hổng này phải được coi là phẫu thuật cứu sống chứ không phải bảo dưỡng định kỳ.