
Tấn công mạng AI: từ khái niệm lý thuyết đến khủng hoảng ngân hàng
Tấn công mạng AI là dạng xâm nhập mà tin tặc dùng mô hình và tác nhân trí tuệ nhân tạo để tự động phát hiện, khai thác lỗ hổng và mở rộng hiện diện trong hệ thống, biến AI từ công cụ hỗ trợ an ninh thành vũ khí tấn công có khả năng hoạt động liên tục, đa mục tiêu và khó truy vết hơn các kỹ thuật truyền thống. Cuộc khủng hoảng dữ liệu tại Hàn Quốc cho thấy khái niệm này không còn là cảnh báo lý thuyết. Tổng thống Lee Jae Myung đã công khai thừa nhận có dấu hiệu tin tặc dùng các mô hình AI để tấn công mạng 7 tổ chức tài chính, làm lộ dữ liệu người dùng trong loạt vụ hack gây bất an trên toàn hệ thống. Đây không phải sự cố riêng lẻ mà là phần nổi của xu hướng tấn công mạng AI ngày càng rõ nét, nơi ngân hàng – vốn được bảo vệ gắt gao – vẫn có thể bị xuyên thủng.
PoeLLM và Artex: hai mặt trận mới của mã độc và tác nhân AI
Nếu muốn hiểu mức độ nguy hiểm của tấn công mạng AI, hãy nhìn vào hai cái tên: mã độc PoeLLM và công cụ Artex. Báo cáo của Black Lotus Labs cho thấy chiến dịch Canto Incognito đang dùng mã độc PoeLLM để khai thác các dịch vụ AI/LLM công khai trên Internet. PoeLLM đã xâm nhập hơn 3.400 máy chủ, chủ yếu là hạ tầng AI với GPU mạnh, trong đó có thời điểm hơn 800 máy bị nhiễm hoạt động cùng lúc mỗi ngày. Các máy này không chỉ bị biến thành “mỏ đào” tiền số mà còn trở thành công nhân trong mạng botnet, quét Internet để tìm thêm hệ thống dễ tấn công. Song song, tại Hàn Quốc, Artex – một tác nhân AI mã nguồn mở chuyên kiểm thử xâm nhập – lại bị lạm dụng để nhắm vào ngân hàng, cho thấy khoảng cách mong manh giữa “công cụ kiểm thử” và “vũ khí tấn công” trong thế giới AI.
Cuộc tấn công diện rộng vào 7 tổ chức tài chính: AI khuếch đại sức mạnh một hacker
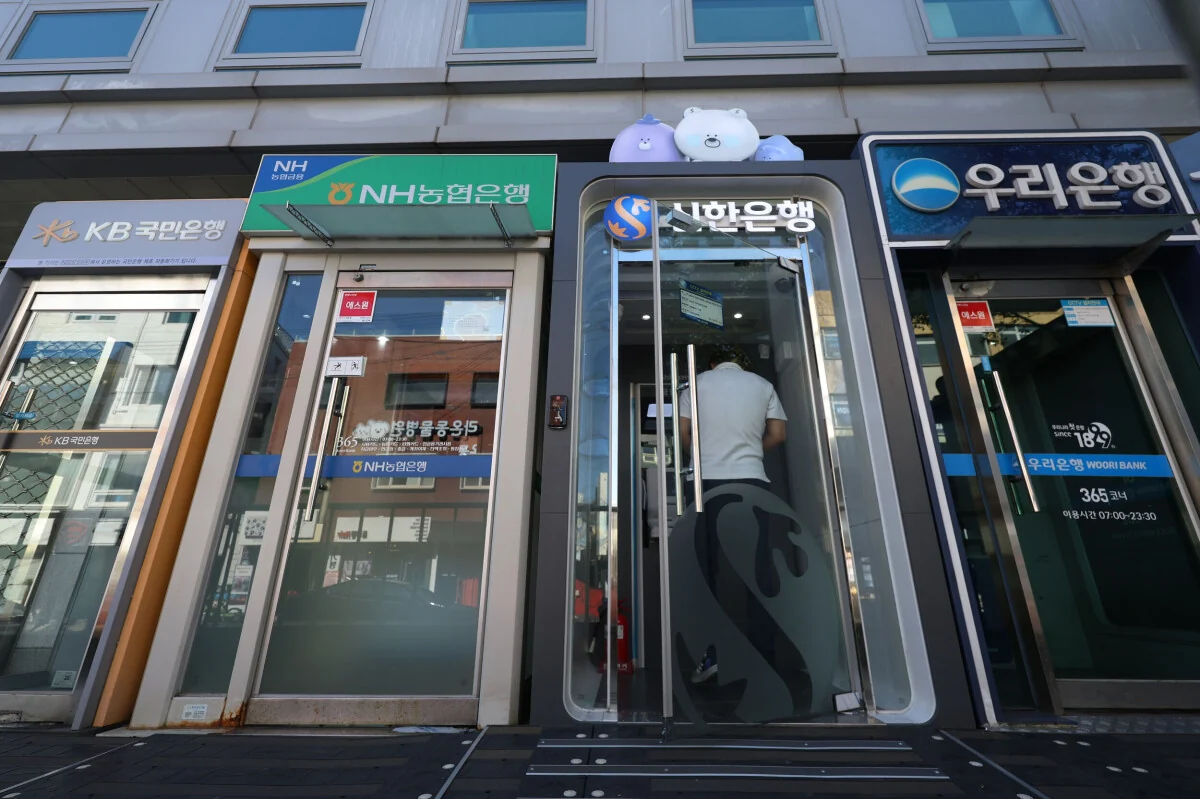
Điểm đáng sợ trong loạt tấn công vào hệ thống ngân hàng Hàn Quốc không chỉ là số lượng nạn nhân, mà là cách AI khuếch đại sức mạnh của một kẻ tấn công duy nhất. Giới chức tài chính nước này cho biết có ít nhất 7 tổ chức gồm Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank và Hyundai Capital báo cáo xâm nhập dữ liệu. Shinhan Bank bị lộ thông tin khoảng 25.000 khách hàng, Yegaram khoảng 40.000, Welcome 2.200, KB Kookmin 153, Hyundai Capital 146, Hana Bank 89 và BNK Busan Bank 11 nhân viên thuê ngoài. Nhà chức trách cho biết tổng cộng dữ liệu của 68.000 người đã bị đánh cắp trong vụ tấn công sử dụng Artex – công cụ AI do Trung Quốc phát triển. Mô thức chung: hacker dùng tấn công mạng AI nhắm vào những hệ thống ngoài lõi, do bên thứ ba vận hành, vốn được bảo vệ lỏng lẻo hơn.
Người dùng chịu ảnh hưởng thế nào: khủng hoảng niềm tin hơn là mất tiền ngay lập tức
Tin tốt hiếm hoi là chưa có trường hợp mất tiền nào được ghi nhận trong loạt tấn công vào các ngân hàng. Nhưng đó không phải lý do để xem nhẹ sự cố: dữ liệu bị đánh cắp gồm tên, số điện thoại, thu nhập hàng năm và hạn mức vay được tính toán của khách hàng từ hồ sơ vay tại Shinhan Bank. Những dữ liệu này là vàng mỏ cho tội phạm lừa đảo, đủ để triển khai các cuộc gọi giả mạo hoặc tin nhắn lừa đảo có độ thuyết phục cao. Vấn đề lớn hơn là khủng hoảng niềm tin: một quan chức am hiểu tình hình nhận định, cảm giác hiện nay giống như xã hội đang đối mặt với một dạng khủng hoảng hoàn toàn mới, khi AI tạo sinh được dùng để xác định lỗ hổng và tiến hành tấn công. Với người dùng, câu hỏi đáng lo không còn là “tiền có an toàn không?” mà là “hệ thống bảo vệ ngân hàng có theo kịp vũ khí AI của tin tặc hay không?”.
Truy dấu thủ phạm và tái thiết an ninh mạng tài chính trong kỷ nguyên AI
Ở mặt trận điều tra, báo cáo của một công ty an ninh mạng quốc tế cho biết đã phát hiện thông tin cá nhân liên quan đến nghi phạm khi phân tích các phiên làm việc với công cụ lập trình AI và cơ sở hạ tầng gắn với chiến dịch tấn công vào tổ chức tài chính Hàn Quốc từ cuối tháng 9 đến đầu tháng 10. Nghi phạm được cho là dùng Artex với câu lệnh tiếng Trung, thậm chí dùng công cụ lập trình AI để tra cứu các nhóm mua bán dữ liệu Hàn Quốc trên Telegram. Tuy vậy, danh tính cụ thể vẫn chưa được xác định. Trong nước, lực lượng cảnh sát đã mở điều tra toàn diện và thành lập đội 28 thành viên chuyên trách loạt vụ tấn công. Cơ quan quản lý tài chính triệu tập họp khẩn, yêu cầu chặn truy cập bên ngoài nếu không thực sự cần thiết, trong khi các chuyên gia kêu gọi rà soát toàn diện hệ thống để nâng cấp an ninh mạng tài chính. Nếu AI đã trở thành vũ khí tấn công, các tổ chức tài chính không còn lựa chọn nào khác ngoài việc dùng AI để bảo vệ ngân hàng, phát hiện sớm tấn công mạng AI và thiết kế kiến trúc phòng thủ coi hạ tầng AI là điểm trọng yếu chứ không phải ngoại lệ.