
Tự động hóa bảo mật: từ việc vặt đến quy trình chiến lược
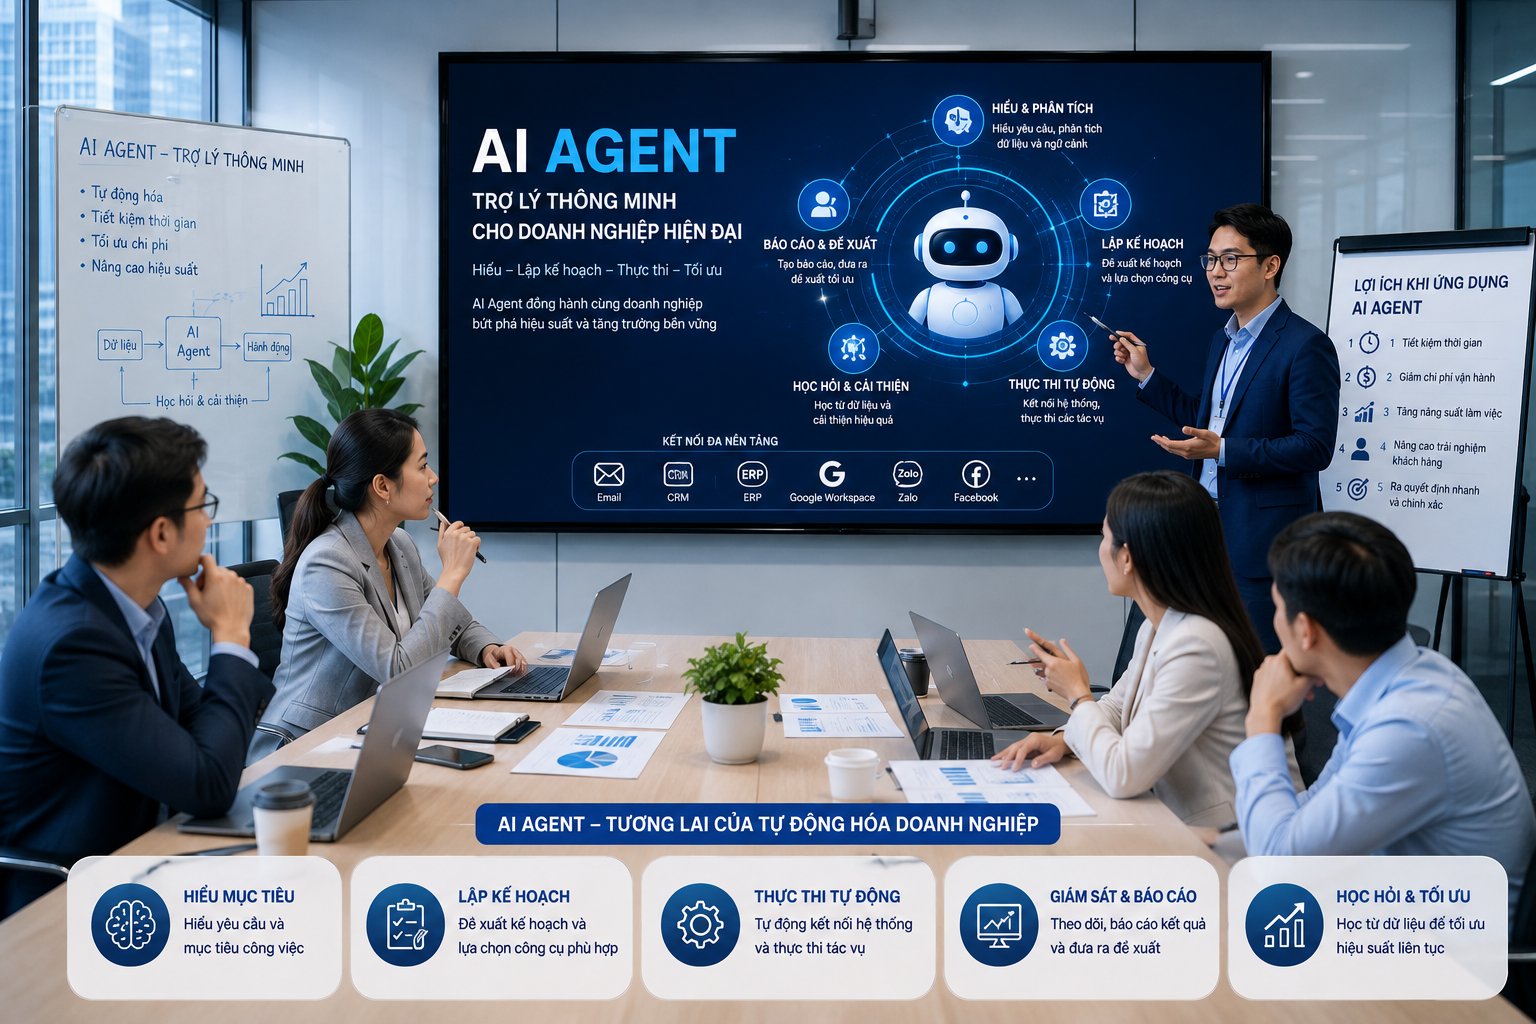
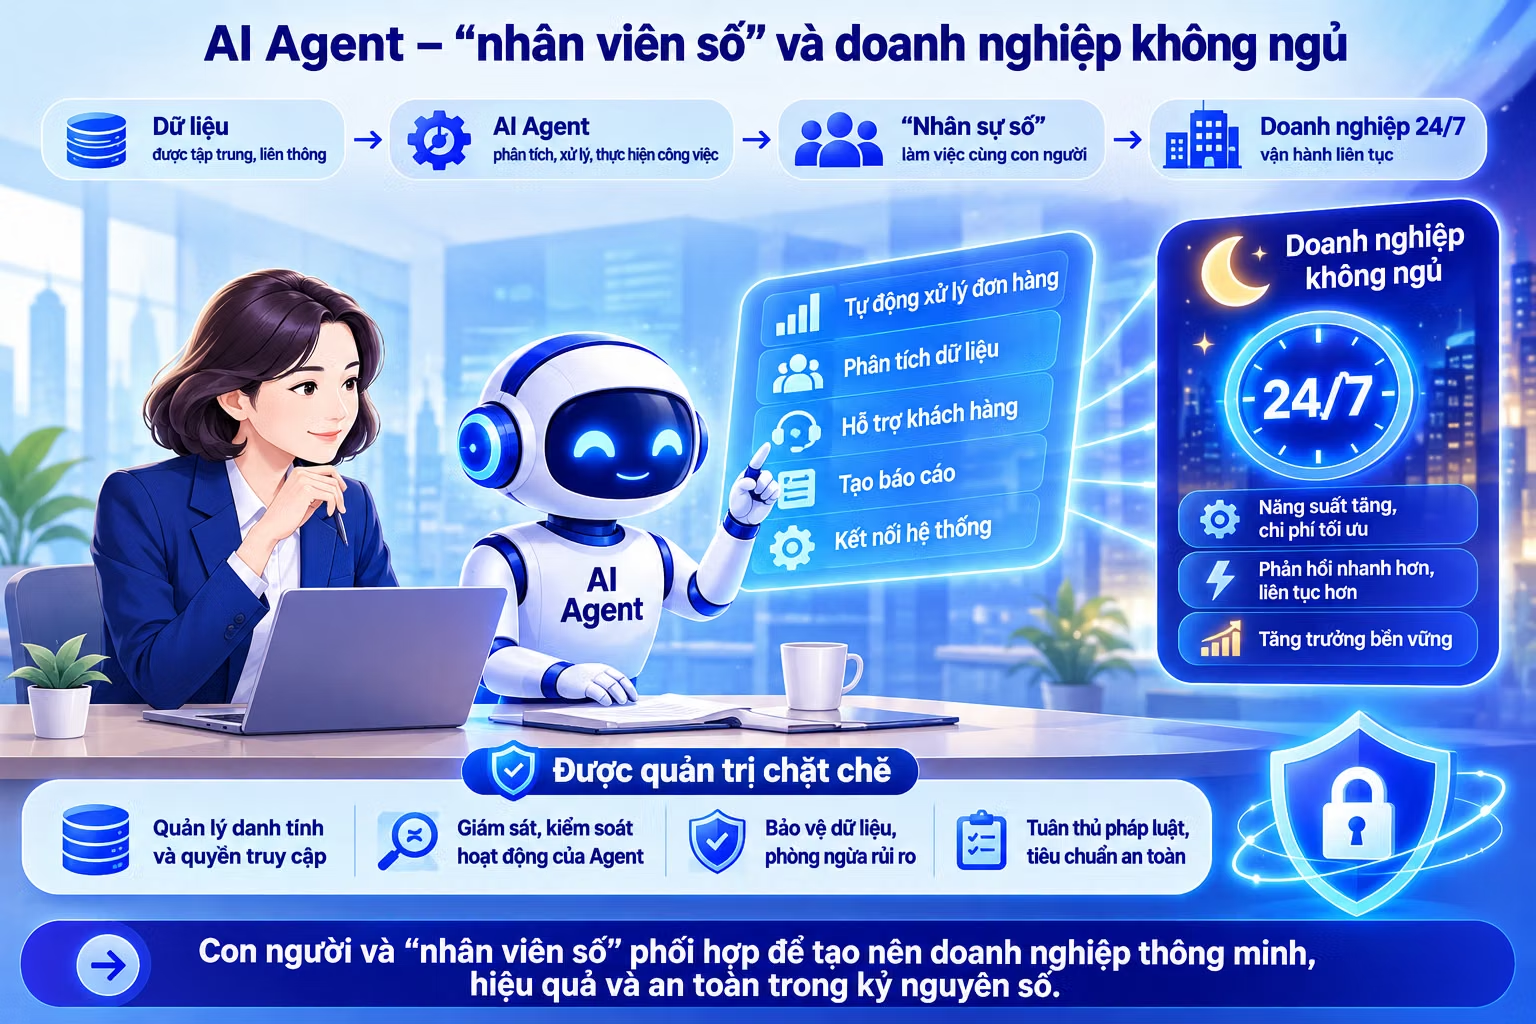
Tự động hóa bảo mật bằng AI Agent là việc biến các tác vụ sửa lỗi bảo mật lặp đi lặp lại thành một quy trình tự động, nơi hệ thống chủ động chọn ticket, áp dụng bản vá, chạy kiểm thử, tạo pull request tự động và cập nhật trạng thái mà không cần nhà phát triển phải tự tay thao tác từng bước. Mục tiêu không phải là thay kỹ sư, mà là loại bỏ thuế gián đoạn do những công việc quan trọng nhưng nhàm chán gây ra. Những việc như đọc ticket, lần theo dependency, cập nhật package, chạy test và quay lại đóng ticket đều tuân theo một kịch bản quen thuộc. Nếu bạn vẫn để con người làm toàn bộ chuỗi này, bạn đang lãng phí năng lực sáng tạo của đội ngũ vào công việc hành chính.
Trường hợp sửa lỗi bảo mật cho thấy bức tranh rõ nhất: các lỗ hổng đến liên tục, có deadline, nhưng hiếm khi đòi hỏi quyết định kỹ thuật phức tạp. Điều làm đau đội ngũ là việc phải nhét các ticket vào sprint, đổi ngữ cảnh liên tục và làm lại cùng một quy trình. Tự động hóa bảo mật với AI Agent chính là câu trả lời thực dụng: chuyển những việc theo kịch bản sang cho máy, giữ lại cho con người phần review và phê duyệt – nơi kinh nghiệm và trực giác vẫn là yếu tố quyết định.
Bài học từ Atlassian: 95% PR bảo mật được merge ngay lần đầu
Lý do cộng đồng kỹ sư bắt đầu nghiêm túc nhìn vào AI Agent sửa lỗi không phải vì đó là công nghệ mới lạ, mà vì dữ liệu đã cho thấy hiệu quả. Trong ba tháng, một đội ngũ đã tự động xử lý hơn 120 lỗ hổng bảo mật và merge hơn 55 pull request do agent tạo ra. 95% số PR này được merge ngay lần chạy đầu, không cần làm lại, không bị test fail. Đây là một câu nói đáng trích dẫn: "Từ tháng 5 đến tháng 7, hơn 120 lỗ hổng bảo mật được giải quyết, 55+ PR tự động được merge, với tỷ lệ merge lần đầu đạt 95%".
Điểm đáng chú ý không phải là việc AI có thể chỉnh sửa code – điều đó ngày càng hiển nhiên – mà là việc toàn bộ job sửa lỗi bảo mật được đóng gói thành một đường đi có thể review, với điểm dừng rõ ràng: PR review-ready, kết quả test minh bạch và ticket được cập nhật sau deploy. Tự động hóa bảo mật ở đây không gây ra cảm giác "thả trôi" rủi ro cho máy, mà tạo ra một đường ray rõ ràng để kỹ sư tin tưởng: agent chuẩn bị thay đổi, hệ thống CI/CD và con người vẫn là cổng kiểm soát cuối cùng.
Kiến trúc AI Agent sửa lỗi: Dispatcher, Coding Agent, Closer
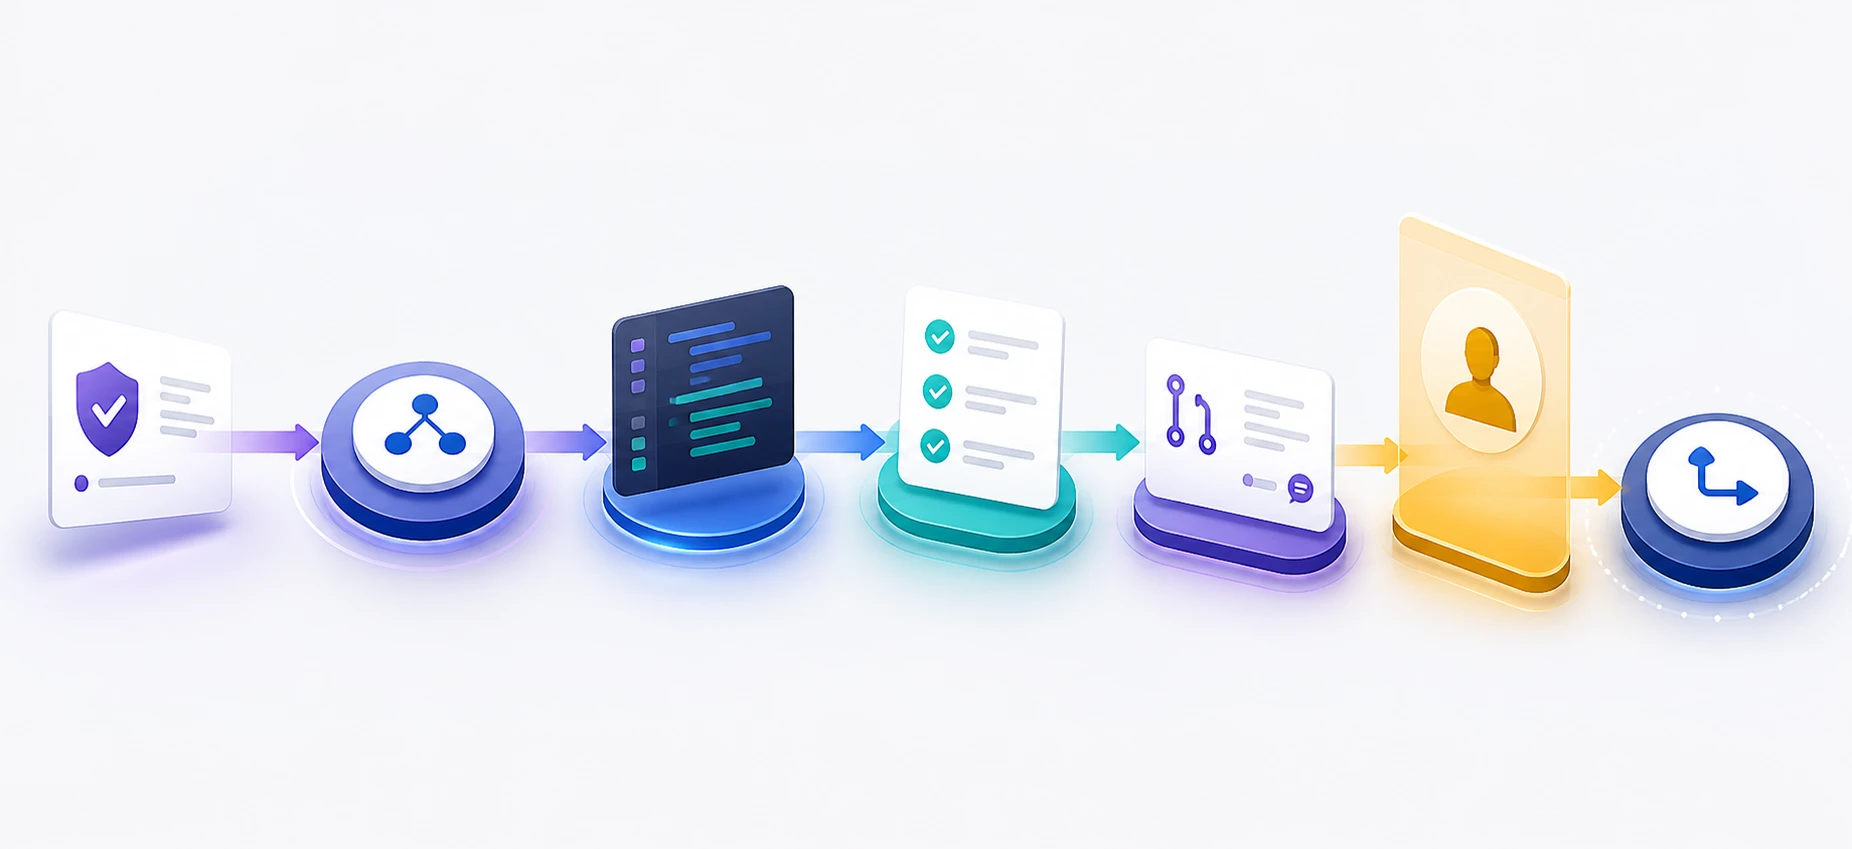
Muốn tự động hóa bảo mật nghiêm túc, bạn không thể ném một chatbot vào repo và hy vọng điều kỳ diệu. Quy trình thành công dựa trên ba thành phần rõ ràng: dispatcher tìm việc, coding agent sửa lỗi, closer đóng vòng đời ticket. Quy trình này dùng kết hợp Jira Automation, một dispatcher và closer tùy chỉnh, Bitbucket Agentic Pipelines, Rovo Dev và bộ công cụ MCP để truy cập có kiểm soát vào Jira, Bitbucket, Confluence. Đây không phải là trò thử nghiệm, mà là một thiết kế agentic có ranh giới, permission và điều kiện dừng rõ ràng.
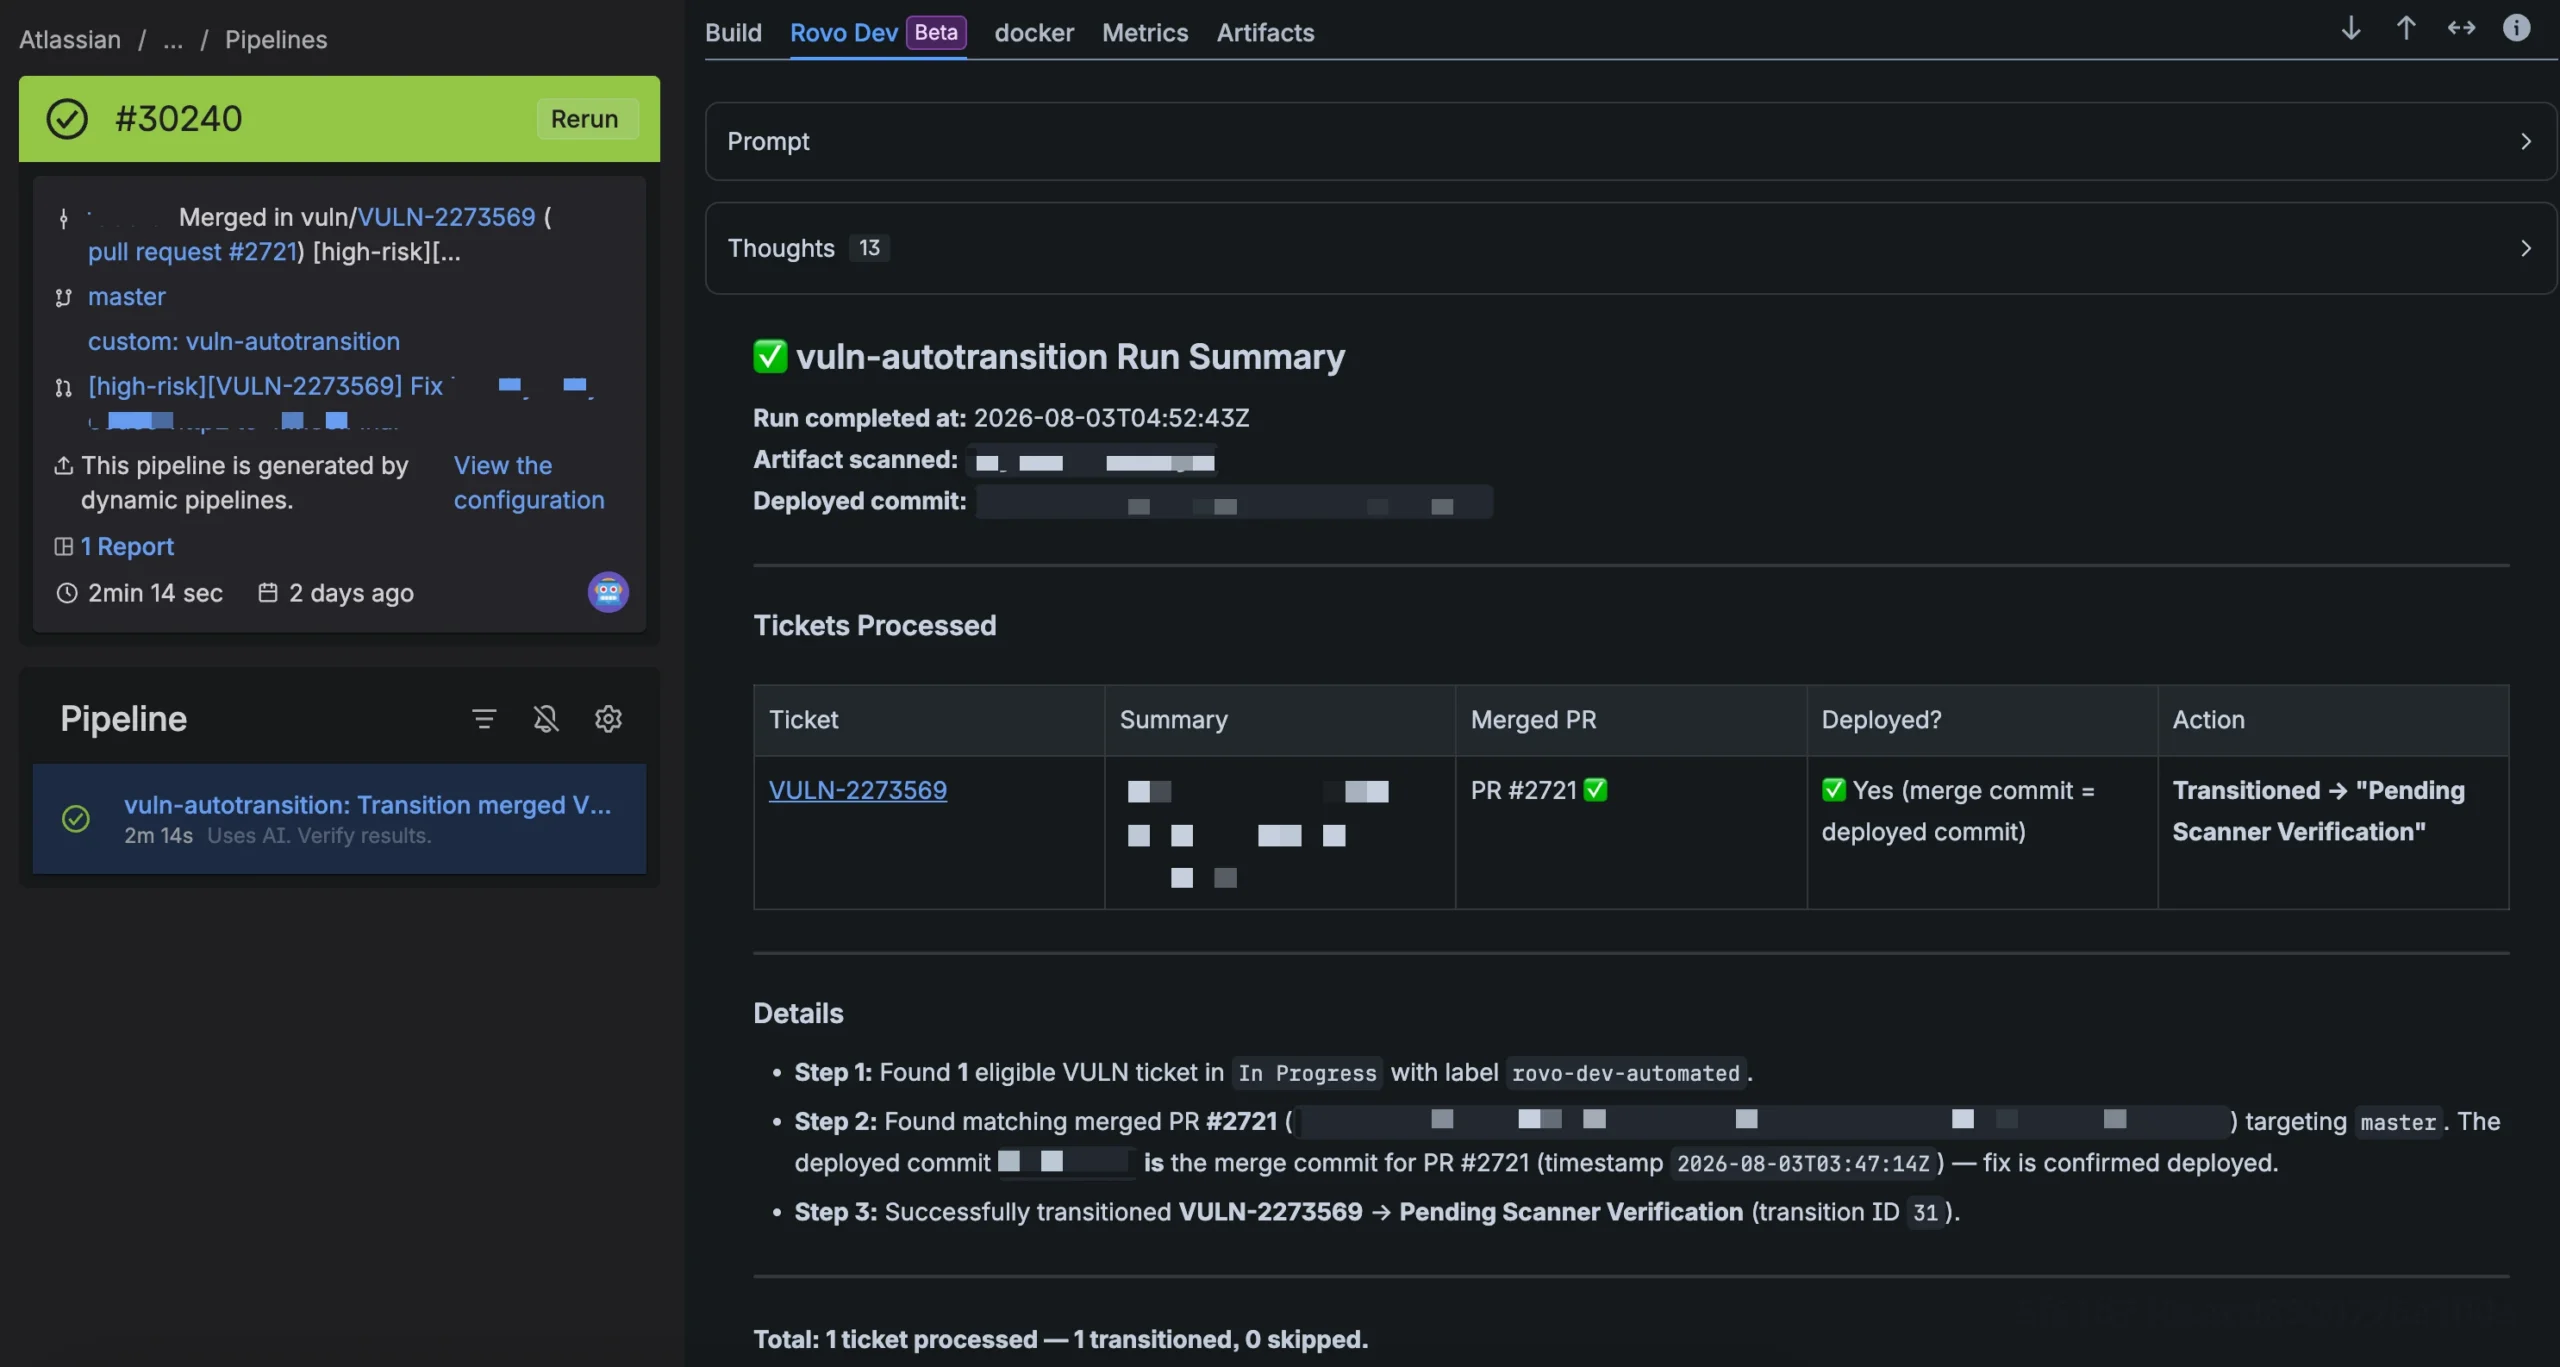
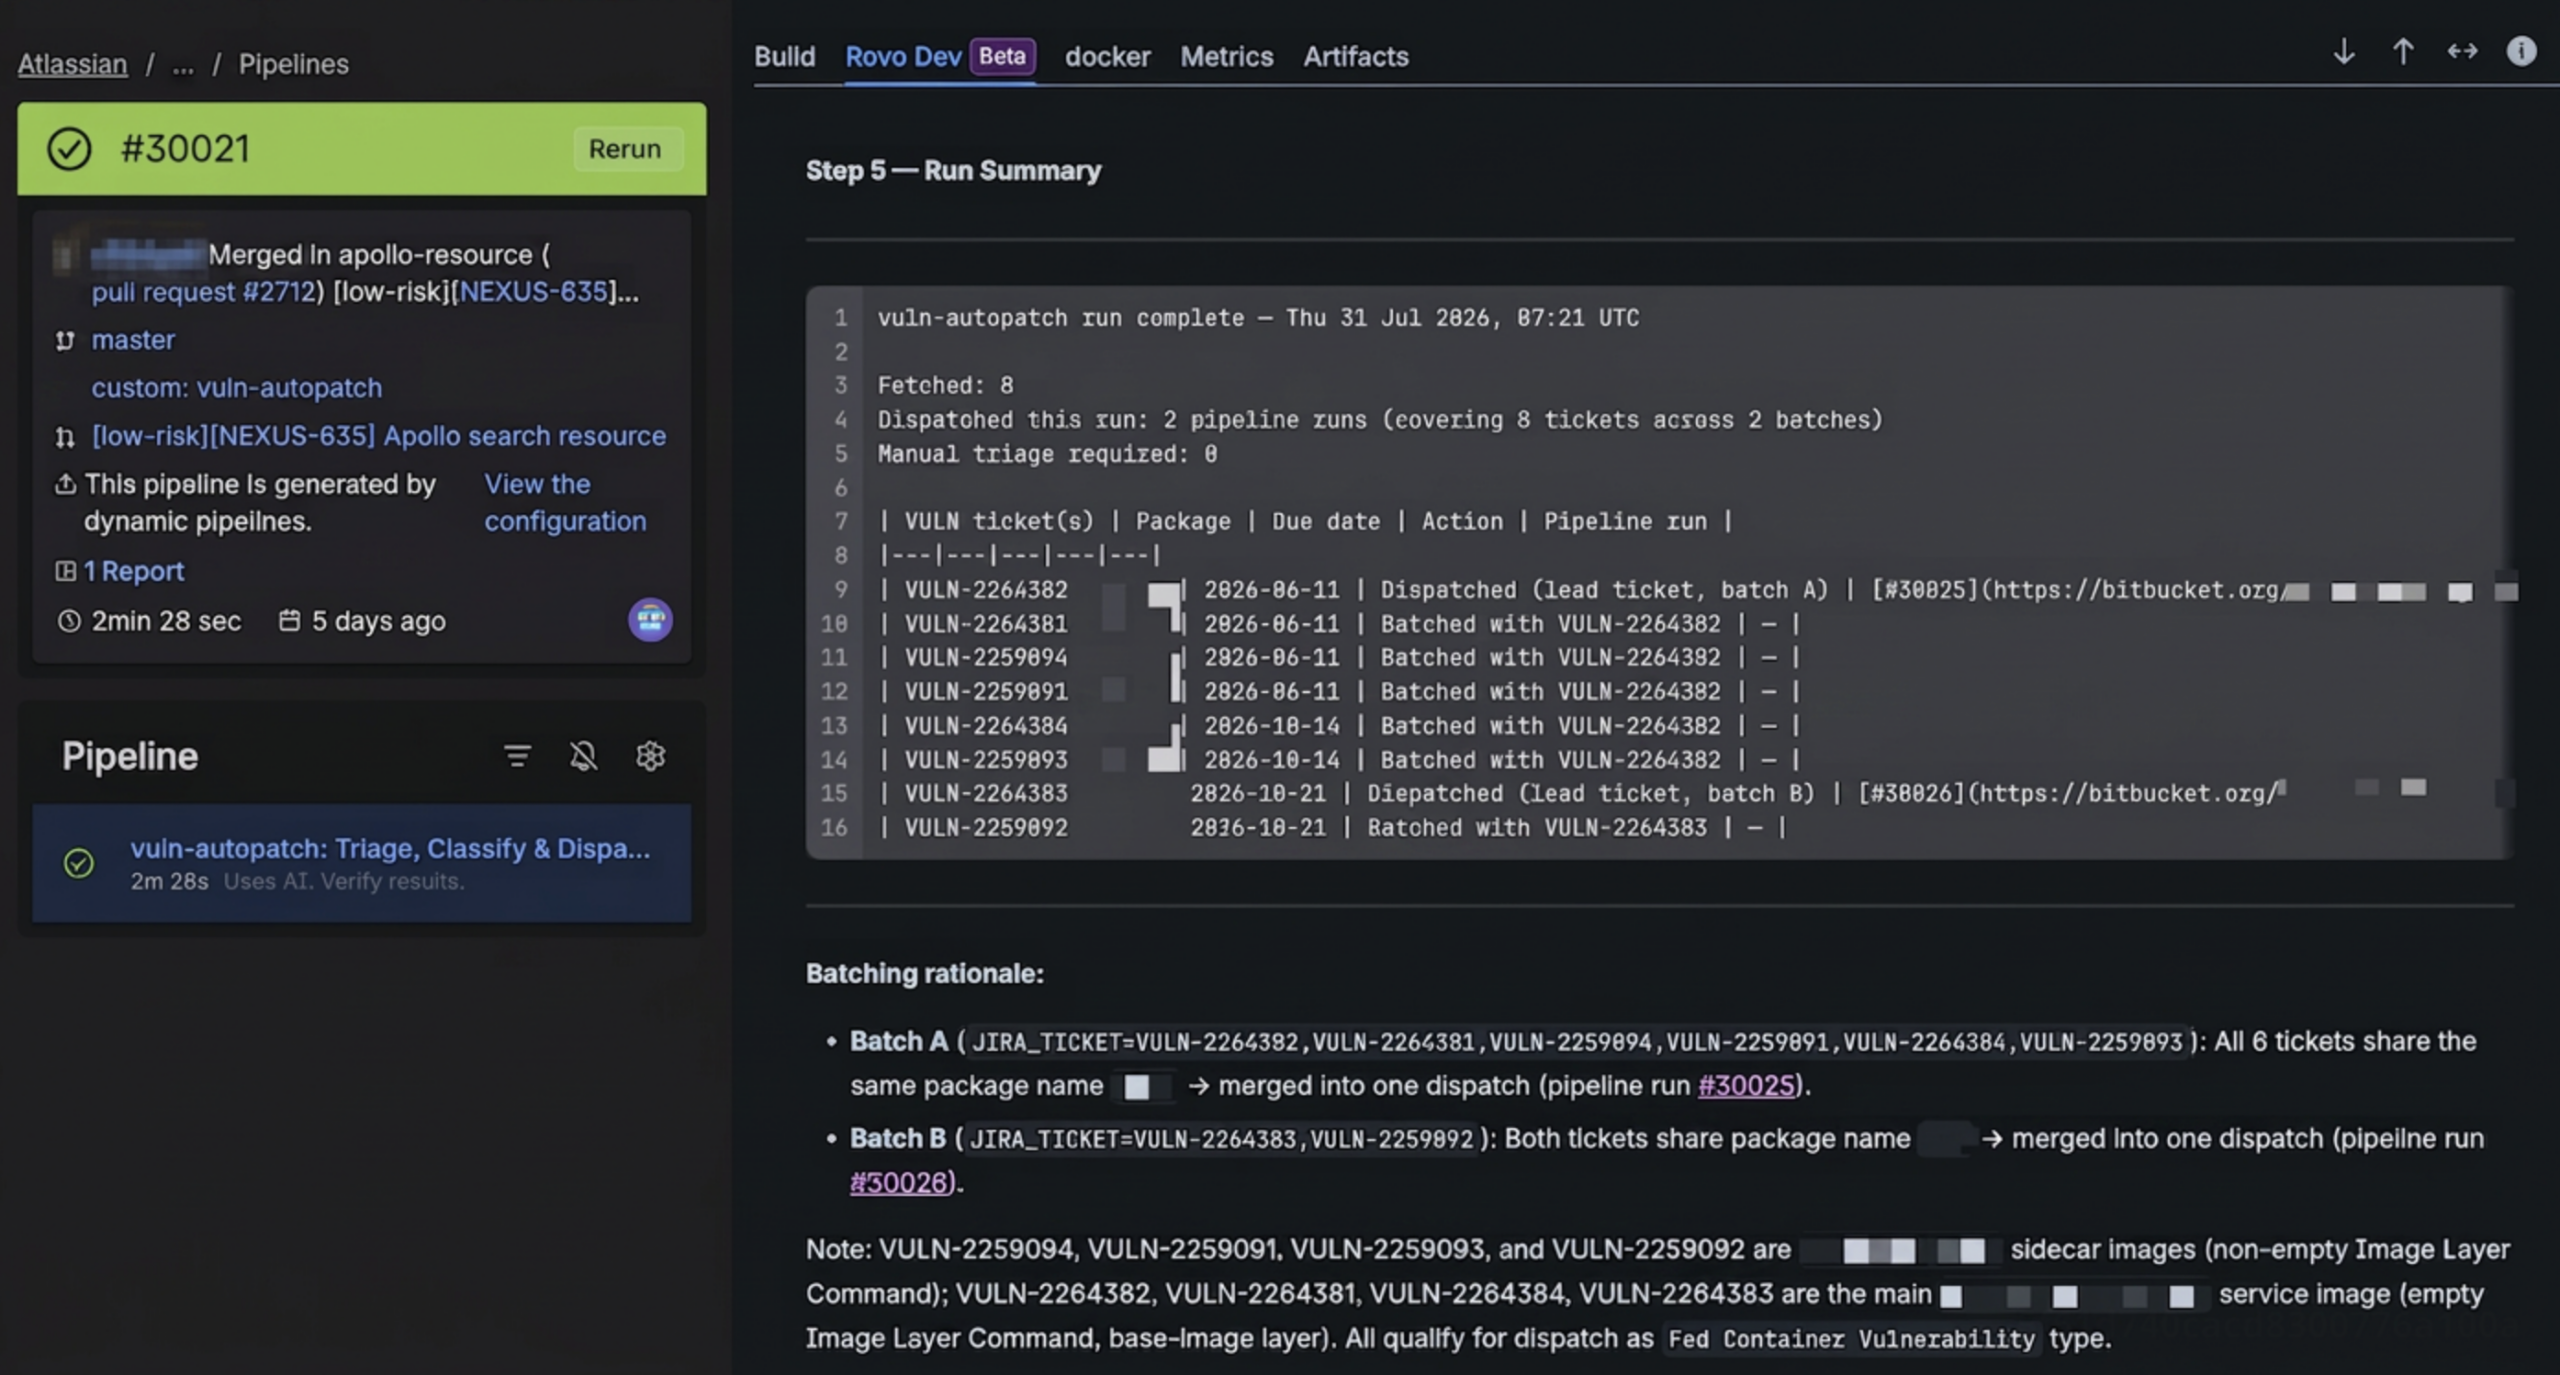
Dispatcher được kích hoạt theo lịch bởi Jira Automation, tự động tìm và nhóm các ticket lỗ hổng đủ điều kiện để xử lý. Coding Agent chạy bên trong môi trường build của repository, dùng Rovo Dev để đọc/ghi code, áp dụng mẫu sửa lỗi, chạy kiểm thử và tạo pull request tự động gắn với ticket bảo mật. Closer được kích hoạt sau khi deploy, xác nhận commit đã lên môi trường chạy và chuyển ticket sang trạng thái cuối cùng. Kỹ sư vẫn review diff, quyết định merge và để hệ thống CI/CD thực thi. Tự động hóa bảo mật ở đây là tiến trình phát hiện → sửa → PR → deploy → đóng, trong đó mỗi bước đều có chủ thể trách nhiệm rõ ràng.
| Thành phần | Vai trò | Trách nhiệm chính |
|---|---|---|
| Jira Automation | Khởi động | Lên lịch workflow, kích hoạt dispatcher |
| Dispatcher (Agent) | Phân công | Chọn, nhóm ticket đủ điều kiện và khởi chạy Coding Agent |
| Coding Agent (Agent) | Thực thi | Cập nhật repo, chạy kiểm thử, tạo branch và PR |
| CI/CD & kỹ sư | Kiểm soát | Review, merge, deploy theo quy trình hiện có |
| Closer (Agent) | Hoàn tất | Xác minh commit đã deploy, cập nhật ticket |
Quy trình thực tế: từ ticket bảo mật đến PR chờ review
Điều khiến nhiều đội ngũ bất ngờ là cảm giác "nhẹ đầu" khi bắt đầu ngày làm việc với một PR đã test xong thay vì một đống ticket bảo mật phải nhặt. Trước đây, chuỗi việc là: nhận thông báo ticket sắp tới hạn SLA, tìm chỗ trong sprint, đọc nội dung ticket, tìm dependency lỗi, cập nhật package hoặc image, regenerate file, chạy test, tạo PR rồi quay lại sau deploy để đóng ticket. Sau khi triển khai AI Agent sửa lỗi, bức tranh thay đổi rất rõ: hệ thống tự động chọn ticket, áp dụng fix, chạy kiểm thử và mở pull request tự động; khi bạn bắt đầu làm việc, thứ xuất hiện là một PR sẵn sàng review.
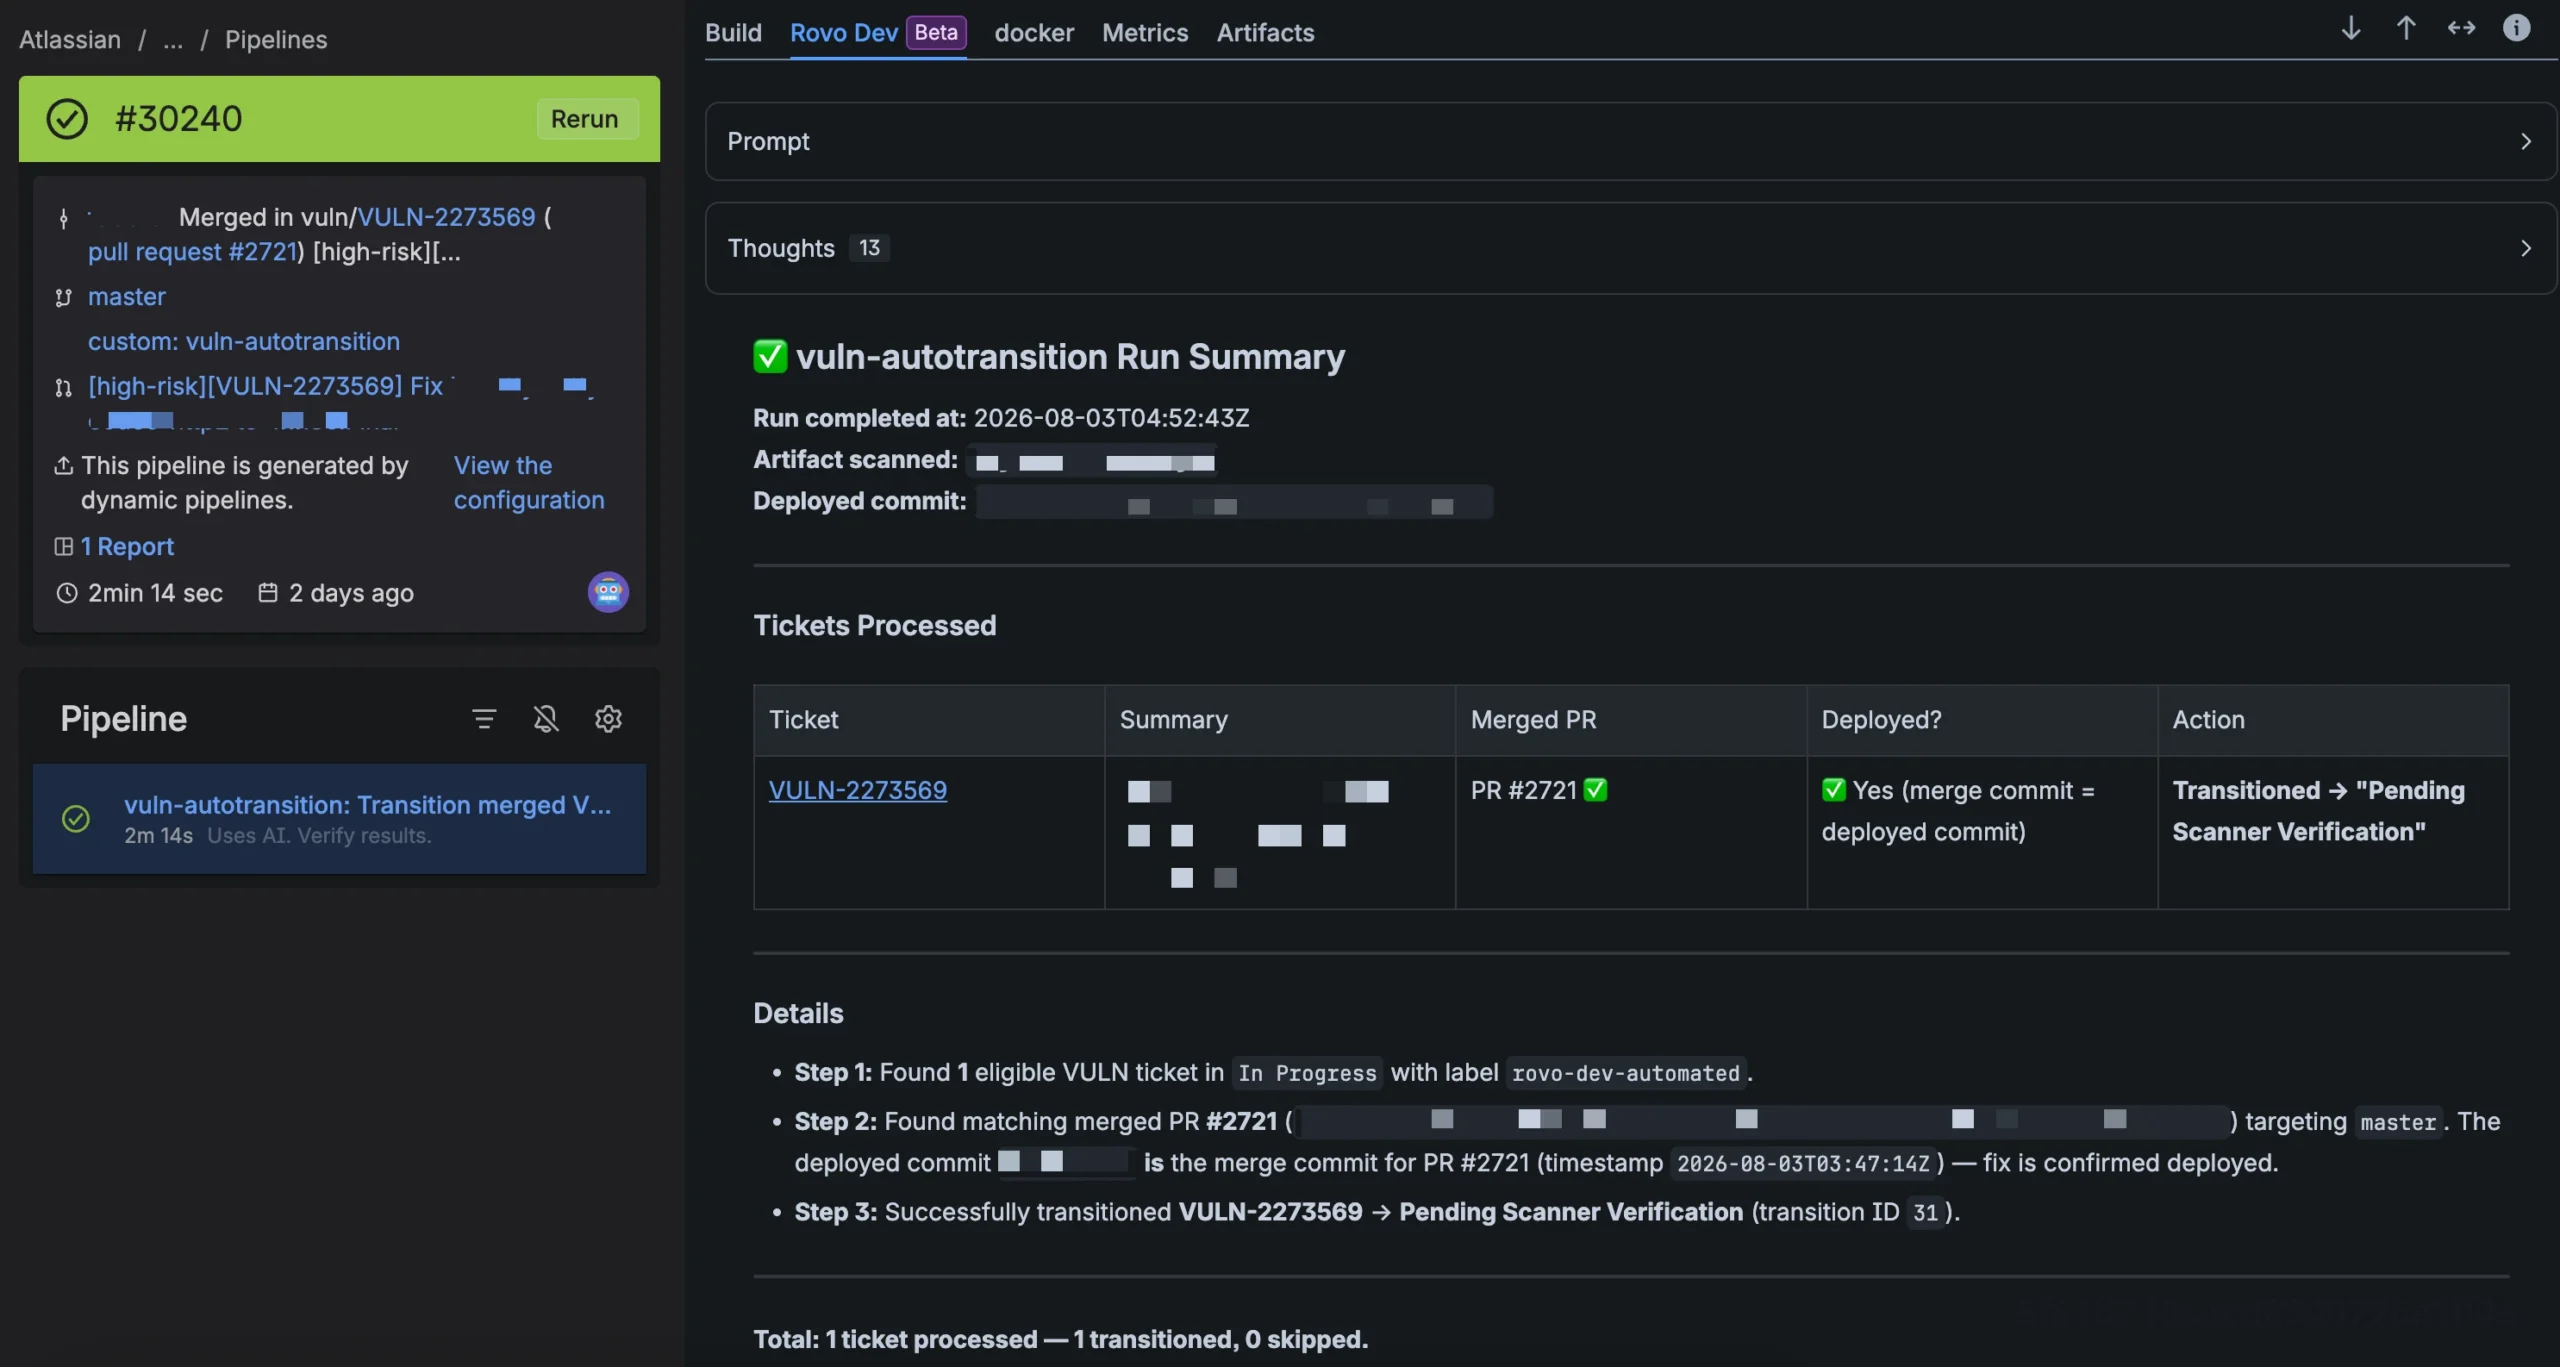
Cụ thể, dispatcher chạy hàng ngày trước giờ làm việc, tra cứu các ticket lỗ hổng, áp dụng quy tắc đủ điều kiện và khởi động nhiều coding agent song song. Mỗi coding agent cập nhật repository theo mẫu sửa lỗi đã được encode thành "skills", chạy build và test, tạo branch và mở pull request với tiêu đề, mô tả và liên kết ticket đầy đủ, đồng thời báo cáo kết quả. Kỹ sư xem diff, kiểm tra trạng thái test và merge nếu hài lòng. Sau deploy, closer xác nhận commit tương ứng có mặt trên môi trường và tự động chuyển ticket sang trạng thái hoàn tất. Toàn bộ vòng đời lỗ hổng – từ phát hiện đến đóng ticket – được tự động hóa, nhưng quyền quyết định cuối cùng vẫn nằm ở con người và hệ thống kiểm thử xác định.
Lợi ích và cách bắt đầu: tập trung vào một job, không phải tất cả
Từ góc độ quản lý kỹ thuật, tự động hóa bảo mật bằng AI Agent không chỉ là câu chuyện tiết kiệm thời gian, mà là tái phân bổ năng lượng của đội ngũ. Khi agent xử lý từ điều tra, triển khai fix, chạy test, tạo PR, xác minh sau deploy và cập nhật ticket, kỹ sư chuyển từ vai trò "người gõ lệnh" sang "người phê chuẩn". Họ review diff, kiểm tra bằng mắt những thay đổi liên quan đến bảo mật và để hệ thống CI/CD, branch protection, rule review quyết định việc merge. Điều này giảm rõ rệt rủi ro lỗi thủ công, vì các bước dễ sai – quên chạy test, quên đóng ticket, quên gắn PR với issue – giờ thuộc về một quy trình script hóa. Dispatcher chạy trước giờ làm đảm bảo khi đội ngũ mở laptop, công việc sửa lỗi bảo mật đã ở dạng đầu ra: PR chờ review, thay vì đầu vào: ticket chờ xử lý.
Cách tiếp cận khôn ngoan không phải là "tự động hóa mọi thứ" mà là bắt đầu từ một job nhỏ, lặp lại, có điều kiện vào rõ ràng, quyết định đơn giản, kiểm thử xác định và định nghĩa xong việc rõ. Sửa lỗ hổng bảo mật thỏa mãn tất cả tiêu chí này: ticket mô tả package hoặc image bị ảnh hưởng và phiên bản an toàn, tập mẫu fix giới hạn, test của repo có thể xác minh thay đổi, và pull request là điểm kiểm soát quen thuộc trước khi đưa bất cứ thứ gì lên sản xuất. Sau khi ổn định quy trình tự động hóa bảo mật, cùng một pattern có thể áp vào bảo trì dependency, dọn cờ feature cũ, cập nhật tài liệu, xử lý flaky test. Bạn nên xem AI Agent sửa lỗi như một công cụ chiến lược: giải phóng đội ngũ khỏi công việc hành chính, để họ tập trung vào quyết định kỹ thuật mà agent không thể thay thế.