
Deepfake lừa đảo: Khi hình ảnh, giọng nói và danh tính đều có thể bị giả mạo
Deepfake là công nghệ dùng trí tuệ nhân tạo để tạo hoặc chỉnh sửa hình ảnh, video và âm thanh sao cho giống người thật đến mức đánh lừa mắt thấy tai nghe, cho phép kẻ xấu nhân bản giọng nói, khuôn mặt và danh tính ở quy mô lớn để phục vụ các chiến dịch lừa đảo trực tuyến và thao túng thông tin. Deepfake khiến các thủ đoạn lừa đảo ngày càng tinh vi khi hình ảnh, giọng nói và danh tính của người thật có thể bị AI giả mạo. Chỉ với khoảng vài giây âm thanh lấy từ mạng xã hội, tội phạm đã có thể nhân bản giọng nói, tạo video giả mạo giống người thật, thậm chí tìm cách vượt qua một số bước xác thực sinh trắc học. Đây không còn là trò đùa công nghệ, mà là một mối đe dọa trực tiếp tới tài sản, danh tiếng và an toàn thông tin của mỗi cá nhân.
Tội phạm công nghệ cao: Deepfake biến lừa đảo đơn lẻ thành chiến dịch có tổ chức
Điểm đáng sợ của deepfake lừa đảo không chỉ nằm ở độ giống thật, mà ở cách nó được tội phạm khai thác theo quy mô có tổ chức. Trên các chợ đen trực tuyến đã xuất hiện những “bộ công cụ danh tính tổng hợp”, kết hợp khuôn mặt do AI tạo, giọng nói nhân bản và dữ liệu sinh trắc học, biến một danh tính giả thành sản phẩm hoàn chỉnh để phục vụ lừa đảo hàng loạt. Một điểm đáng chú ý là hoạt động lừa đảo trực tuyến ngày càng được tổ chức theo mô hình chuyên nghiệp, có sự phân công giữa các nhóm phụ trách tiếp cận nạn nhân, phát triển công cụ kỹ thuật, xây dựng kịch bản và luân chuyển dòng tiền. Các đối tượng có thể sử dụng kịch bản lừa đảo từ nước ngoài, sau đó dịch và điều chỉnh bằng AI để phù hợp với ngôn ngữ, tâm lý người dùng tại từng thị trường. Theo Interpol, Deepfake và AI đang giúp các nhóm tội phạm mở rộng quy mô hoạt động, với mức lợi nhuận có thể cao gấp 4,5 lần so với một số thủ đoạn lừa đảo truyền thống.
Xác thực sinh trắc học không còn “bất khả xâm phạm” trước deepfake
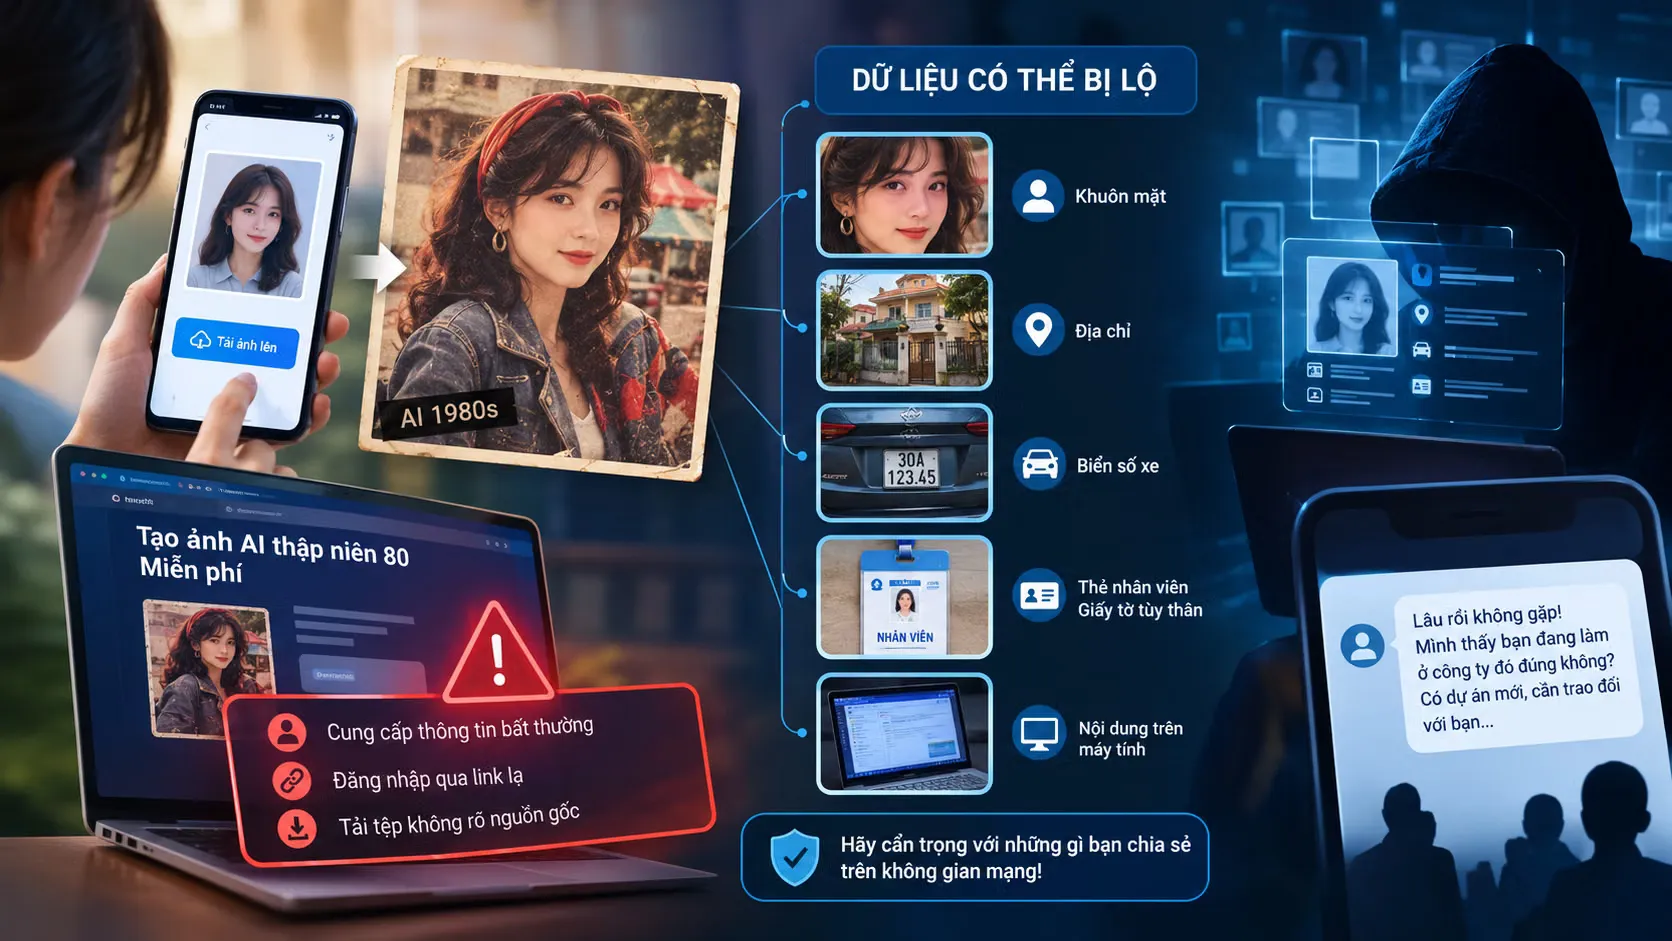
Chúng ta từng tin rằng xác thực sinh trắc học là lớp bảo vệ chắc chắn nhất, nhưng deepfake đang phá vỡ giả định đó. Kẻ gian có thể sử dụng công cụ deepfake tạo hình ảnh giả theo thời gian thực để tìm cách vượt qua các bước xác thực sinh trắc học. Chỉ từ một bức ảnh chân dung lấy trên mạng xã hội, công cụ có thể thay đổi khuôn mặt trong cuộc gọi video, kết hợp với camera ảo để đưa hình ảnh giả vào hệ thống xác thực khuôn mặt, qua mặt quy trình nhận diện và mở đường cho giao dịch trái phép hoặc đăng ký các khoản vay trực tuyến dưới danh nghĩa nạn nhân. AI cũng hỗ trợ các thủ đoạn giả mạo danh tính, từ việc nhân bản giọng nói đến tạo khuôn mặt mới, gắn với dữ liệu sinh trắc học bị lộ để hình thành một “danh tính tổng hợp” khó phân biệt thật – giả. Khi hàng loạt thiết bị Android bị chiếm quyền trợ năng, kẻ gian còn có thể tiếp cận mật khẩu và dữ liệu nhạy cảm lưu trong điện thoại.
Doanh nghiệp phản công: Từ giải pháp phát hiện hình ảnh giả đến bảo vệ danh tính AI
Trong cuộc chiến với deepfake lừa đảo, doanh nghiệp không thể tiếp tục đứng ngoài. Một số nhà sản xuất thiết bị đã bắt đầu tích hợp công nghệ phát hiện hình ảnh giả ngay trên thiết bị. Samsung Electronics Singapore hợp tác với một công ty phát hiện AI có trụ sở tại New York để phát triển và triển khai giải pháp phát hiện deepfake trên thiết bị. Công ty này làm việc cùng đội ngũ bảo mật để phát triển công cụ giúp người dùng doanh nghiệp nhận diện nội dung do AI tạo ra – từ giọng nói, video đến hình ảnh – trước khi họ hành động dựa trên thông tin đó. Các giải pháp này sẽ được triển khai trên dòng Galaxy S26 và các mẫu máy tính bảng mới nhất dành cho doanh nghiệp. Theo một khảo sát năm 2024, 56% doanh nghiệp tại Singapore đã từng đối mặt với các nỗ lực lừa đảo bằng âm thanh do AI tạo, trong khi 52% phải xử lý video deepfake. Đây là bằng chứng rõ ràng rằng phát hiện deepfake phải trở thành chức năng mặc định trong hạ tầng bảo mật doanh nghiệp, chứ không còn là tính năng “có cũng được”.
Người dùng cần làm gì: 3 bước thực tế để phát hiện hình ảnh giả và bảo vệ danh tính
Trong bối cảnh lừa đảo trực tuyến ghi nhận hơn 6.000 vụ với số tiền bị chiếm đoạt hơn 12.000 tỷ đồng chỉ trong một năm tại Việt Nam, chờ đợi công nghệ tự cứu mình là quá rủi ro. Người dùng cần chủ động áp dụng các bước phát hiện hình ảnh giả và bảo vệ danh tính AI. Thứ nhất, luôn xác minh nguồn: nội dung xuất phát từ đâu, có được đăng trên website, tài khoản hoặc kênh chính thức của cơ quan, tổ chức liên quan hay không. Thứ hai, tìm dấu hiệu bất thường: quan sát khẩu hình, giọng nói, ánh sáng, chuyển động khuôn mặt và hình ảnh nhận diện; những chi tiết thiếu tự nhiên, logo bị ghép sai vị trí, mẫu hoặc kích thước là tín hiệu cảnh báo. Thứ ba, đặt câu hỏi về mục đích: nội dung có đang thúc giục chuyển tiền, đầu tư, mua hàng, cung cấp thông tin cá nhân hay lan truyền thông tin gây sốc không; càng có yếu tố thúc ép hoặc kích động, càng phải kiểm chứng trước khi tin và chia sẻ. Bảo vệ danh tính bắt đầu từ việc hạn chế chia sẻ dữ liệu sinh trắc học, giọng nói và hình ảnh cá nhân công khai, đồng thời cảnh giác với ứng dụng giả mạo dịch vụ công có thể phát tán mã độc.