
RedHook và StormEncryptor là gì, và vì sao người dùng ngân hàng di động phải lo?
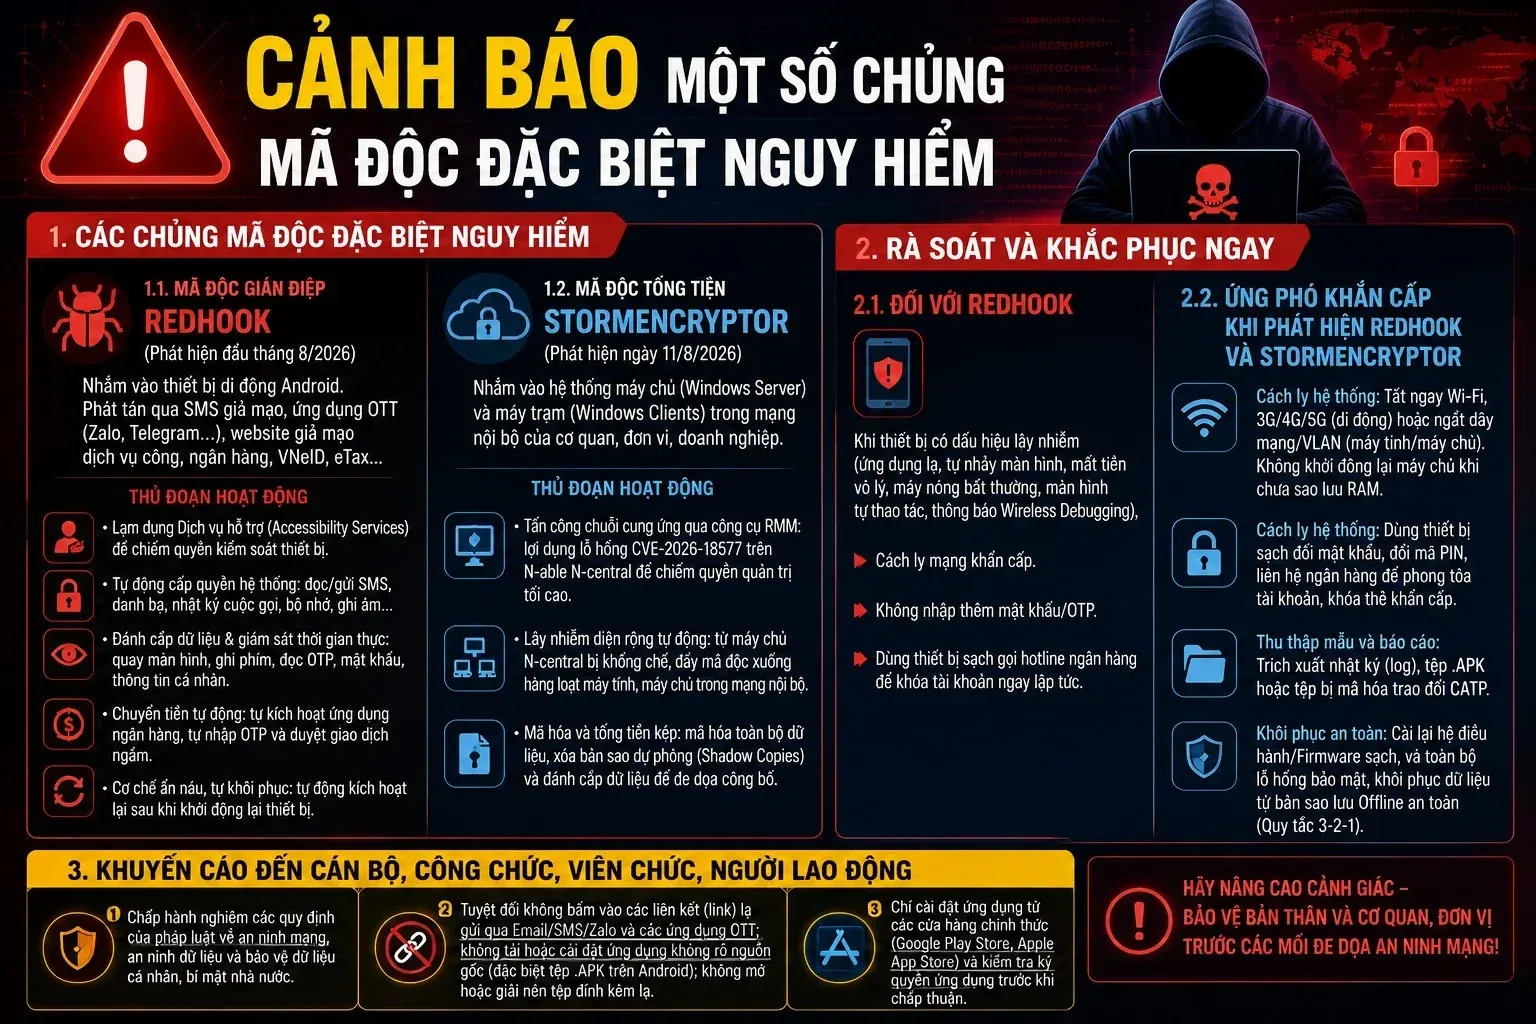
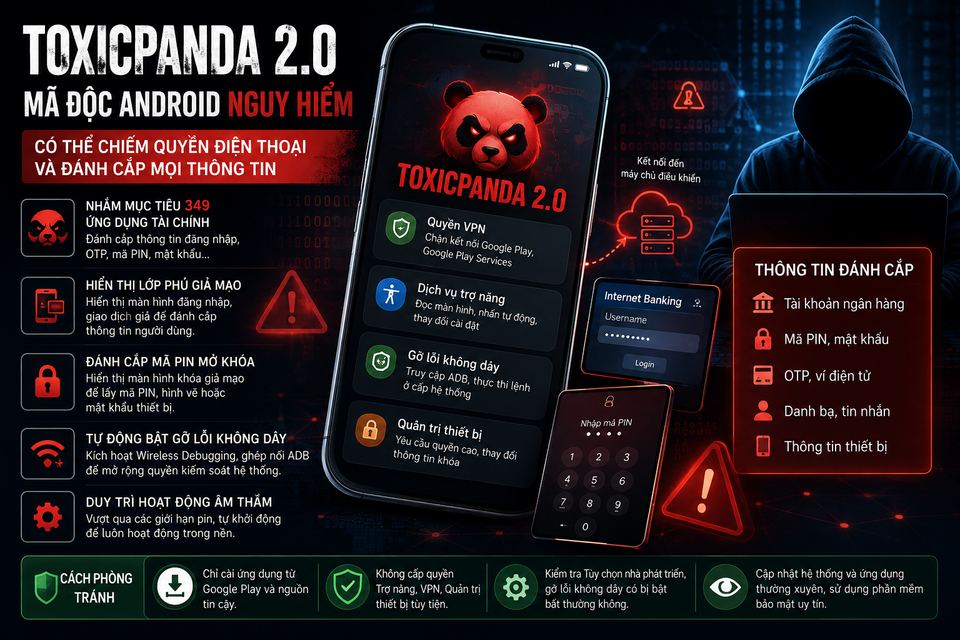
RedHook và StormEncryptor là hai chủng mã độc Android nguy hiểm được thiết kế để chiếm quyền điều khiển thiết bị, đánh cắp dữ liệu nhạy cảm như mật khẩu và mã OTP tự động, qua đó thực hiện giao dịch ngân hàng trái phép và tống tiền các nạn nhân thông qua việc mã hóa, kiểm soát hệ thống và đe doạ phát tán thông tin đánh cắp. Hai cái tên nghe có vẻ kỹ thuật này thực tế là ác mộng đối với bất kỳ ai sử dụng ngân hàng số và ví điện tử trên điện thoại. RedHook tập trung tấn công trực tiếp vào thiết bị Android để chiếm quyền toàn bộ giao diện người dùng, còn StormEncryptor nhắm vào hệ thống Windows Server và Windows Client trên mạng nội bộ của cơ quan, doanh nghiệp. Điều đáng sợ là cả hai không “đập phá” một cách thô bạo, mà lợi dụng chính những chức năng hợp pháp như Dịch vụ hỗ trợ (Accessibility) và công cụ quản trị từ xa để tấn công, khiến người dùng rất khó nhận ra cho tới khi tiền và dữ liệu đã bị mất.
RedHook: Mã độc Android có thể tự chuyển tiền và tự điền mã OTP
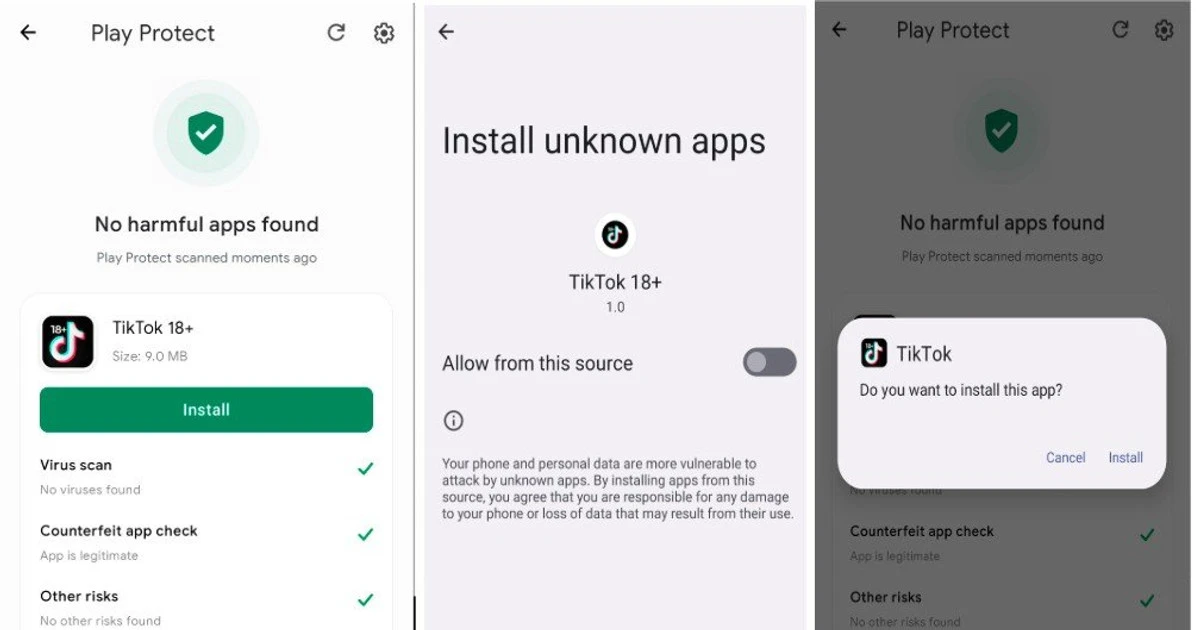
Điểm khiến RedHook trở thành một trong những mã độc Android nguy hiểm nhất là khả năng chiếm quyền gần như tuyệt đối trên điện thoại. Mã độc này phát tán qua SMS giả mạo, ứng dụng nhắn tin OTT như Zalo, Telegram và các trang web mạo danh cổng dịch vụ công, ứng dụng thuế, định danh điện tử và ngân hàng. Khi người dùng tải và cài đặt tệp APK độc hại, RedHook lừa họ cấp quyền "Accessibility Services" rồi âm thầm thực hiện thao tác cảm ứng để tự cấp mọi quyền nguy hiểm khác: đọc/gửi SMS, truy cập danh bạ, nhật ký cuộc gọi, bộ nhớ, ghi âm, vẽ đè màn hình. Nguy hiểm hơn, RedHook có thể quay màn hình, ghi lại thao tác bàn phím, đọc lén tin nhắn chứa mã OTP, mật khẩu tài khoản ngân hàng và thông tin cá nhân. Từ đó, nó tự kích hoạt ứng dụng ngân hàng, khởi tạo lệnh chuyển tiền, điền mã OTP tự động và duyệt giao dịch ngầm mà nạn nhân không hề hay biết. Đây không còn là “đánh cắp mật khẩu”, mà là cướp quyền sử dụng tài khoản theo thời gian thực.
StormEncryptor: Tấn công tống tiền hệ thống, nhưng vẫn là hiểm hoạ với tài khoản cá nhân
Khác với RedHook, StormEncryptor không xâm nhập trực tiếp điện thoại mà nhằm vào toàn bộ mạng nội bộ qua các hệ thống Windows Server và Windows Client. Nhóm tin tặc Storm-1175 đã khai thác lỗ hổng CVE-2026-18577 trên nền tảng giám sát và quản trị hệ thống từ xa N-able N-central để chiếm quyền quản trị tập trung, rồi dùng chính tính năng triển khai phần mềm tự động để đẩy mã độc xuống hàng loạt máy tính trong mạng chỉ trong thời gian ngắn. Sau khi xâm nhập, StormEncryptor ngừng các dịch vụ bảo mật, xoá bản lưu dự phòng Shadow Copies, mã hoá dữ liệu bằng thuật toán mạnh và tiến hành “tống tiền kép”: vừa khoá quyền truy cập, vừa đe doạ phát tán dữ liệu đã đánh cắp. Khi hệ thống cơ quan, doanh nghiệp bị tấn công, dữ liệu cá nhân, hồ sơ nhân sự, thông tin tài chính – trong đó có dữ liệu tài khoản ngân hàng – đều trở thành con tin của tin tặc. Theo lực lượng chức năng tại một địa phương, chỉ trong tám tháng đầu năm đã ghi nhận bốn vụ tấn công ransomware vào doanh nghiệp trên địa bàn, cùng hơn 42.000 mẫu mã độc bị cô lập và xử lý. Những con số này cho thấy StormEncryptor không phải nguy cơ lý thuyết, mà là mối đe doạ đang diễn ra.
Nhận diện sớm: Dấu hiệu cho thấy điện thoại có thể đã nhiễm mã độc
Tin tặc thắng thế khi người dùng phớt lờ những dấu hiệu bất thường trên thiết bị. Với các mã độc như RedHook, điện thoại nhiễm mã độc thường có những biểu hiện khó bỏ qua: xuất hiện ứng dụng lạ mà bạn không nhớ đã cài, màn hình tự thao tác như tự bấm, cuộn hay mở ứng dụng, máy nóng bất thường dù không chơi game hay xem video, pin thoát nhanh vì các tiến trình độc hại chạy nền, hoặc đột ngột phát sinh giao dịch ngân hàng và mất tiền không rõ nguyên nhân. Một số trường hợp còn hiển thị thông báo lạ như "Wireless Debugging" mà người dùng không kích hoạt. Khi những dấu hiệu này xuất hiện, điều tệ nhất bạn có thể làm là tiếp tục nhập mật khẩu, mã OTP hay đăng nhập ứng dụng tài chính trên chính thiết bị nghi đã bị xâm nhập. Bởi lúc đó, bạn đang cung cấp thêm “tài liệu” cho mã độc để nó hoàn thiện việc chiếm quyền tài khoản.
Cách bảo vệ tài khoản ngân hàng: Những bước cần làm ngay hôm nay
Thực tế RedHook và StormEncryptor cho thấy: chỉ cài một ứng dụng diệt virus là không đủ. Bạn phải thay đổi cách dùng điện thoại và hệ thống của mình. Trước hết, tuyệt đối không bấm vào đường link lạ trong email, SMS, Zalo hay các ứng dụng OTT; không tải file APK từ nguồn không rõ; chỉ cài ứng dụng từ kho chính thức và kiểm tra kỹ quyền truy cập mỗi khi cài. Thường xuyên cập nhật hệ điều hành, vá lỗ hổng và kiểm tra các ứng dụng, tiến trình bất thường. Nếu phát hiện dấu hiệu lạ như ứng dụng không rõ, điện thoại tự thao tác, máy nóng bất thường hoặc giao dịch ngân hàng phát sinh không rõ nguyên nhân, hãy nhanh chóng ngắt kết nối Internet, dừng ngay việc nhập mật khẩu hay mã OTP. Sau đó, dùng một thiết bị sạch khác để đổi mật khẩu, mã PIN và liên hệ ngân hàng yêu cầu khoá tài khoản, thẻ nếu nghi ngờ thông tin đã bị lộ. Về lâu dài, các cơ quan và doanh nghiệp cần siết chặt quản lý quyền truy cập, cập nhật hệ thống, giám sát bất thường và xây dựng quy trình ứng phó sự cố, bởi mã độc hiện nay luôn tìm cách tự động hoá việc lây nhiễm từ một điểm yếu duy nhất.