
Mã độc Android ngân hàng thế hệ mới là gì và vì sao đáng sợ?
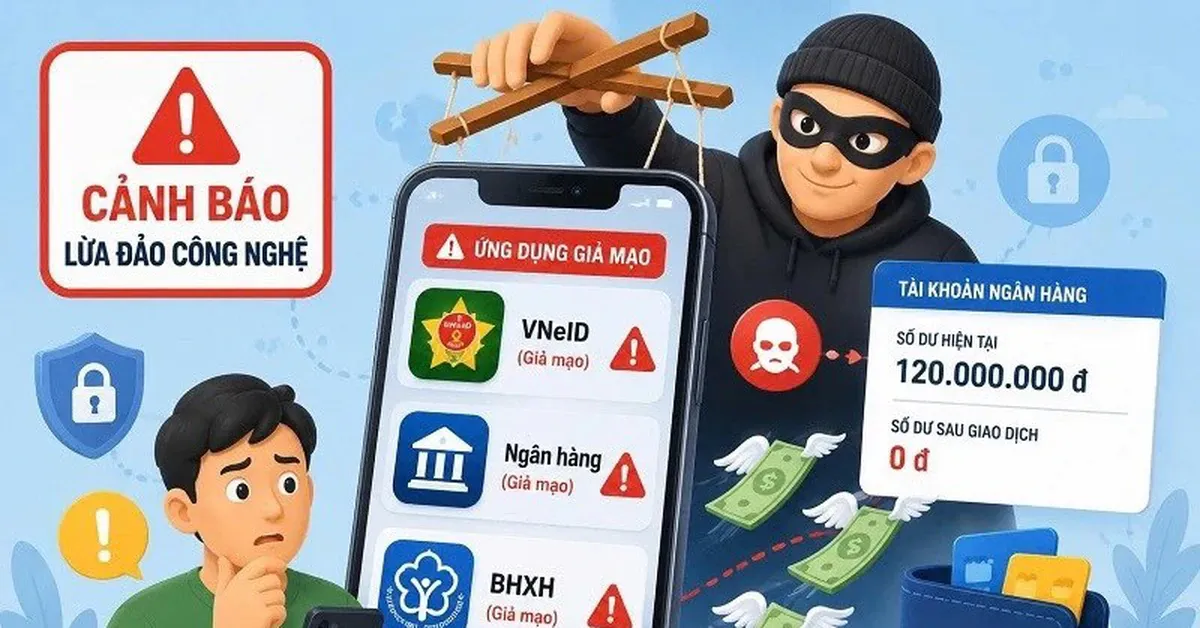
Mã độc Android ngân hàng là các chương trình độc hại được thiết kế để chiếm quyền điều khiển điện thoại Android, đánh cắp mật khẩu, mã OTP và tự động thực hiện giao dịch tài chính trên các ứng dụng ngân hàng chính chủ mà người dùng không hay biết, khiến tài khoản có thể bị chiếm đoạt trong vài phút. Công an TP Hà Nội khẳng định đang xuất hiện một số chủng mã độc đặc biệt nguy hiểm được các nhóm tin tặc dùng để tấn công hệ thống thông tin và thiết bị di động của cán bộ, công chức, viên chức, người lao động trên địa bàn. Các cuộc tấn công này có nguy cơ ảnh hưởng nghiêm trọng đến an ninh mạng, an toàn thông tin cũng như tài khoản và dữ liệu cá nhân của người dùng. Nếu tiếp tục chủ quan, người dùng Android đang tự biến điện thoại thành “chìa khóa mở két” cho tội phạm mạng.
RedHook: Mã độc có thể tự chuyển tiền và điền OTP
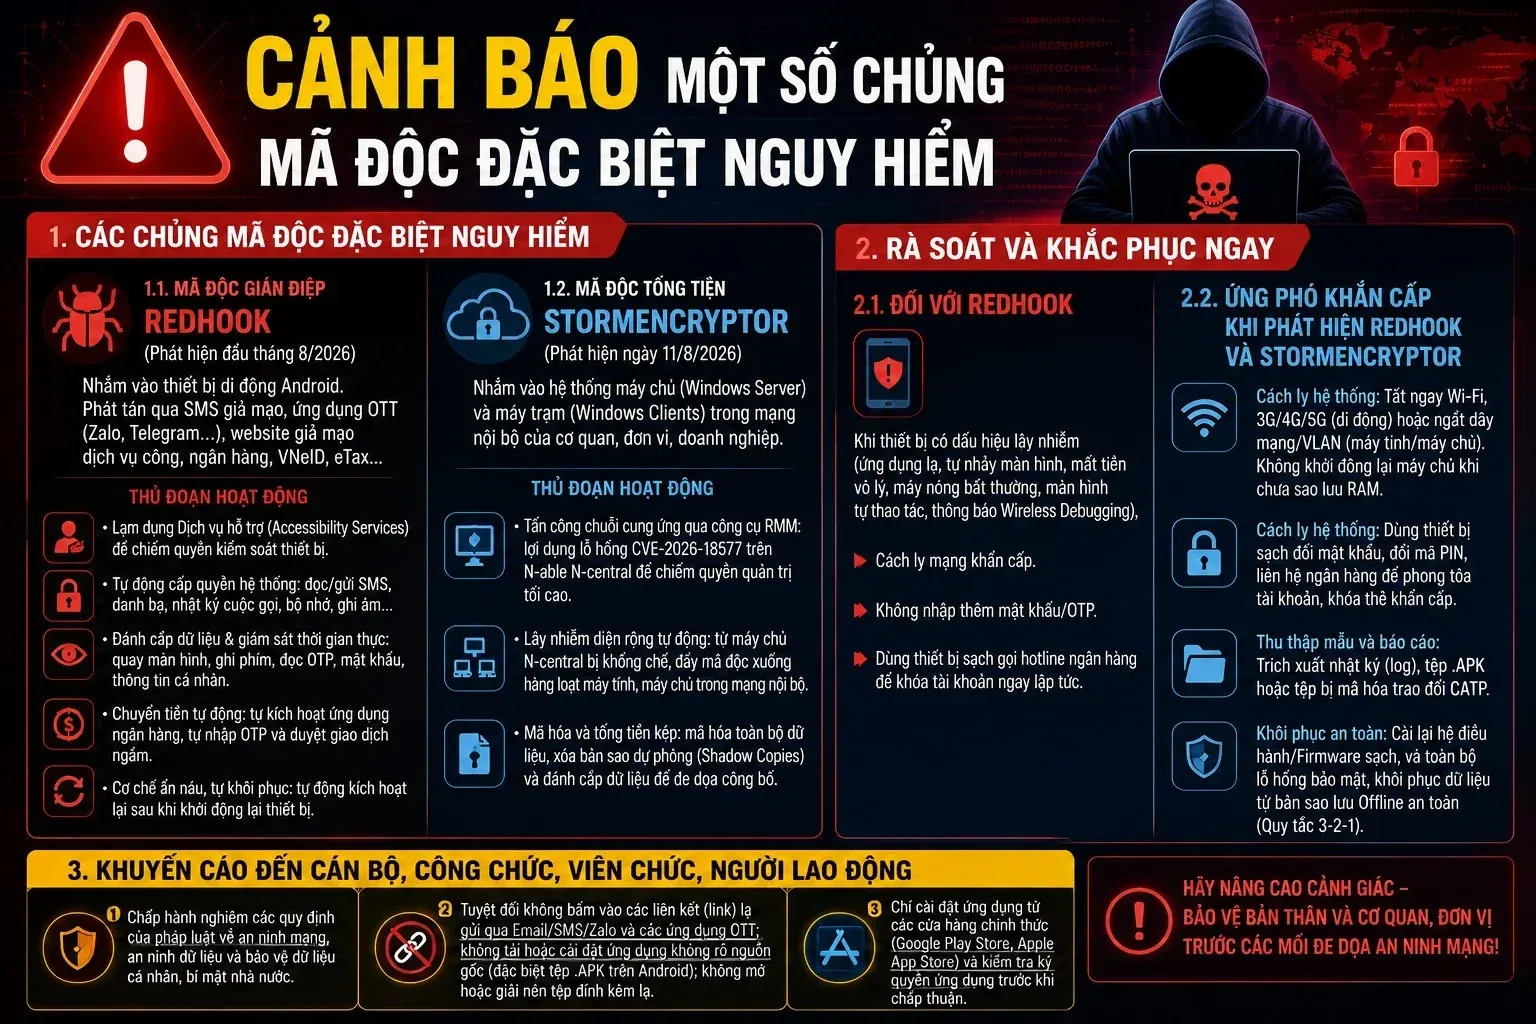
RedHook là dòng spyware/trojan thế hệ mới, nhắm trực tiếp vào các thiết bị di động sử dụng hệ điều hành Android. Điều khiến RedHook trở thành một trong những mã độc Android ngân hàng nguy hiểm nhất là khả năng chiếm quyền Accessibility Services rồi từ đó kiểm soát toàn bộ giao diện mà không cần root máy. Mã độc âm thầm tự cấp quyền đọc/gửi SMS, truy cập danh bạ, nhật ký cuộc gọi, bộ nhớ, ghi âm và vẽ đè màn hình. Đáng lo hơn, RedHook có thể tự động kích hoạt ứng dụng ngân hàng chính chủ trên điện thoại nạn nhân, khởi tạo lệnh chuyển tiền, tự điền mã OTP và duyệt giao dịch ngầm mà nạn nhân không hề hay biết. Nói cách khác, “chuyển tiền tự động OTP” không còn là kịch bản giả định mà đã là khả năng kỹ thuật cụ thể. Ngay cả khi người dùng khởi động lại điện thoại, cơ chế BOOT_COMPLETED giúp RedHook tự kích hoạt lại mọi tiến trình độc hại.
StormEncryptor: Mối đe dọa cho cơ quan, doanh nghiệp và dây chuyền cung cấp
Trong khi RedHook tấn công người dùng Android, StormEncryptor lại nhắm vào hệ thống máy chủ Windows Server và máy trạm Windows Clients trong mạng nội bộ của các cơ quan, đơn vị, doanh nghiệp. Mã độc tống tiền này do nhóm tin tặc chuyên nghiệp Storm-1175 triển khai, lợi dụng lỗ hổng bảo mật CVE-2026-18577 trên nền tảng giám sát và quản trị hệ thống từ xa N-able N-central để chiếm quyền quản trị tối cao. Theo cảnh báo, tin tặc dùng chính tính năng triển khai phần mềm tự động của N-central để phát tán StormEncryptor tới hàng loạt máy chủ và máy trạm chỉ trong thời gian ngắn. Sau khi xâm nhập, mã độc ngừng các dịch vụ bảo mật, xóa bản sao lưu (Shadow Copies), mã hóa toàn bộ tệp tin rồi để lại thông điệp tống tiền đồng thời trích xuất dữ liệu nhạy cảm để đe dọa công bố. Với kiểu tống tiền kép này, một sự cố có thể làm tê liệt cả hệ thống và đe dọa bí mật dữ liệu lẫn uy tín của tổ chức.
Dấu hiệu cảnh báo và hành động khẩn cấp khi điện thoại bất thường
Điểm mấu chốt của mọi cảnh báo bảo mật Android là phát hiện sớm và cắt kết nối kịp thời. Công an TP Hà Nội hướng dẫn rằng khi thiết bị di động có dấu hiệu lây nhiễm RedHook như: xuất hiện ứng dụng lạ, màn hình tự nhảy, mất tiền vô lý, máy nóng bất thường khi không sử dụng, màn hình tự thao tác hoặc xuất hiện thông báo Wireless Debugging, người dùng phải lập tức cách ly mạng khẩn cấp. Cụ thể, cần tắt ngay Wi-Fi, 3G/4G/5G, không nhập thêm mật khẩu hay OTP và dùng thiết bị sạch khác để gọi hotline ngân hàng khóa tài khoản, khóa thẻ. Một câu cảnh báo đáng ghi nhớ là: “Nếu điện thoại xuất hiện ứng dụng lạ, màn hình tự thao tác, thiết bị nóng bất thường hoặc phát sinh giao dịch không rõ nguyên nhân, người dùng cần lập tức ngắt kết nối Internet và không tiếp tục nhập mật khẩu hay mã OTP”. Cắt mạng sớm đồng nghĩa giảm tối đa việc mã độc kịp chuyển thêm tiền hoặc đánh cắp nhiều dữ liệu hơn.
Cách bảo vệ tài khoản điện thoại: Từ thói quen đến cập nhật hệ thống
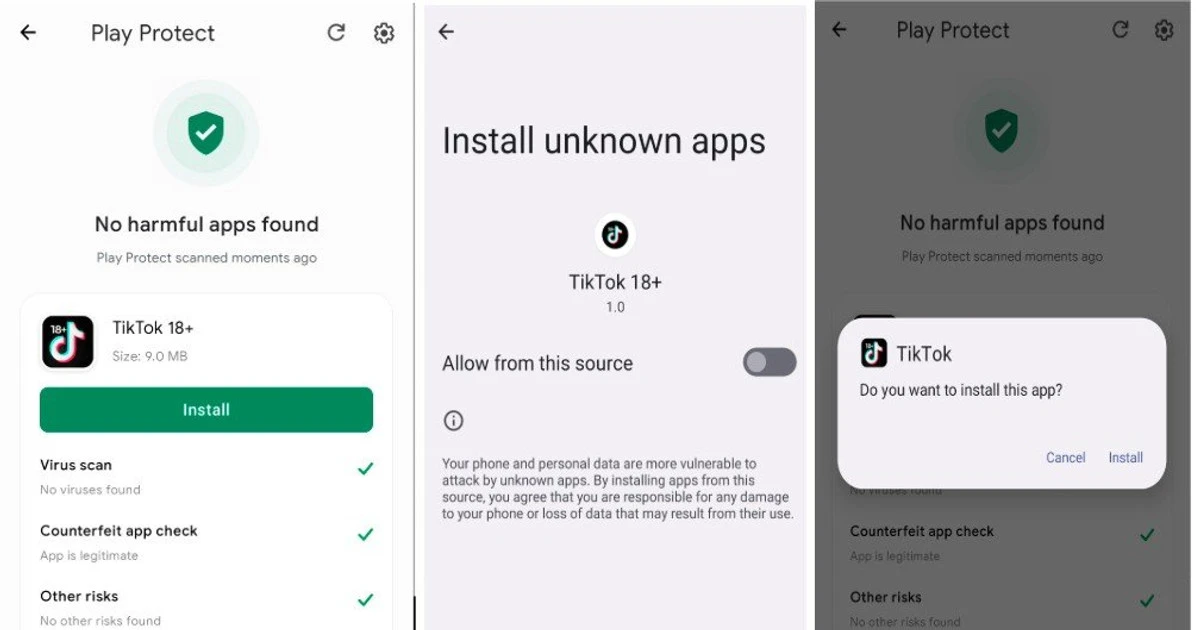
Để bảo vệ tài khoản điện thoại trước các mã độc Android ngân hàng, chỉ cài ứng dụng từ kho chính thức là chưa đủ. Công an yêu cầu người dùng tuyệt đối không bấm vào các liên kết lạ gửi qua email, SMS, Zalo hoặc ứng dụng OTT, không tải hoặc cài đặt tệp .APK không rõ nguồn gốc, không mở hay giải nén tệp đính kèm lạ. Khi nghi ngờ tài khoản bị lộ, hãy dùng thiết bị khác để đổi mật khẩu, đổi mã PIN, đồng thời liên hệ ngân hàng phong tỏa tài khoản và thẻ. Một trong những biện pháp quan trọng nhưng thường bị xem nhẹ là thường xuyên cập nhật ứng dụng ngân hàng và hệ điều hành Android để vá các lỗ hổng bảo mật. Đây chính là lớp phòng thủ kỹ thuật hiệu quả nhất trước khi mã độc tiếp cận được thiết bị. Cuối cùng, mỗi người cần chấp hành nghiêm các quy định về an ninh mạng, bảo vệ dữ liệu cá nhân và bí mật nhà nước để giảm rủi ro cho cả cá nhân lẫn tổ chức.