
RedHook và StormEncryptor là gì, vì sao đáng sợ đến vậy?
RedHook và StormEncryptor là hai dòng mã độc mới đặc biệt nguy hiểm, bị phát hiện khi các nhóm hacker dùng chúng để tấn công trực tiếp hệ thống thông tin của cơ quan, đơn vị và thiết bị di động của cán bộ, công chức, người lao động, gây nguy cơ lớn cho an ninh mạng và an toàn dữ liệu cá nhân. Theo Công an TP Hà Nội, đây không còn là những cuộc tấn công “thử nghiệm” mà là chiến dịch nhắm thẳng vào hạ tầng nhà nước và người dùng, biến điện thoại, máy tính của chúng ta thành công cụ rút tiền, đánh cắp thông tin và phát tán ransomware.
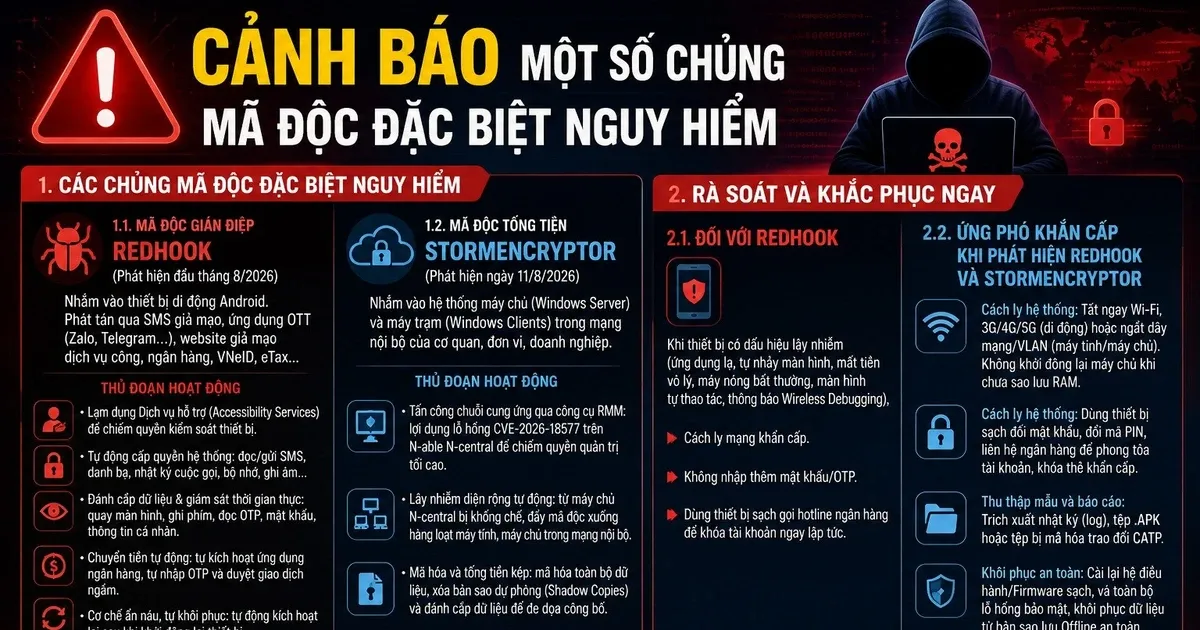
RedHook là spyware/trojan thế hệ mới nhắm trực tiếp vào điện thoại dùng hệ điều hành Android, được phát hiện từ đầu tháng 8. StormEncryptor là ransomware do nhóm hacker Storm-1175 triển khai, tấn công hệ thống Windows Server và máy trạm Windows trong mạng nội bộ cơ quan, tổ chức, doanh nghiệp. Điều cần nhấn mạnh là cả hai đều đang được khai thác chủ động, chứ không chỉ tồn tại trên giấy. Công an TP Hà Nội đã phát đi cảnh báo khẩn, nghĩa là mức độ nghiêm trọng đã vượt ngưỡng “đề phòng” và chuyển sang “phải hành động ngay”.
RedHook: Khi điện thoại Android thành “tay chân” của hacker
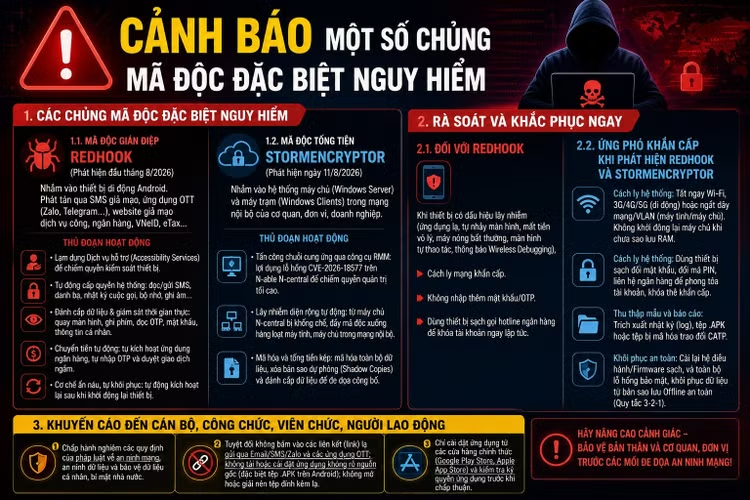
RedHook malware là minh chứng rõ nhất cho việc bảo vệ điện thoại Android giờ đây quan trọng không kém bảo vệ tài khoản ngân hàng. Mã độc này được phát tán qua SMS giả mạo, ứng dụng OTT như Zalo, Telegram hoặc website giả mạo cổng dịch vụ công, ứng dụng thuế, định danh điện tử và ngân hàng lớn. Người dùng tải file .APK độc hại, cấp quyền Dịch vụ Hỗ trợ tiếp cận (Accessibility), là vô tình giao chìa khóa toàn bộ thiết bị cho kẻ tấn công.
Sau khi có quyền, RedHook tự động “bấm hộ” mọi thao tác: âm thầm cấp thêm quyền đọc/gửi SMS, truy cập danh bạ, nhật ký cuộc gọi, bộ nhớ, ghi âm, vẽ đè màn hình. Nó có thể ghi màn hình, keylog, đọc trộm tin nhắn chứa mã OTP, mật khẩu ngân hàng và các thông tin nhạy cảm khác để đánh cắp mã OTP và chiếm đoạt tài khoản. Đáng lo hơn, RedHook tự kích hoạt ứng dụng ngân hàng của chính nạn nhân, lập lệnh chuyển tiền, tự điền OTP và phê duyệt giao dịch mà chủ máy không hề hay biết. Cơ chế tự khởi động lại cùng hệ thống giúp nó “bám máy” lâu dài, ngay cả khi người dùng khởi động lại điện thoại.
StormEncryptor: Ransomware tấn công chuỗi cung ứng, khóa chặt dữ liệu cơ quan
Nếu RedHook nhắm vào túi tiền cá nhân, thì StormEncryptor nguy hiểm ở chỗ đánh thẳng vào hệ thống máy chủ và máy trạm Windows của cơ quan, tổ chức, doanh nghiệp. Đây là ransomware do nhóm hacker chuyên nghiệp Storm-1175 triển khai, lợi dụng lỗ hổng CVE-2026-18577 trên nền tảng quản lý, giám sát từ xa N-able N-central để chiếm quyền quản trị cao nhất của trung tâm quản lý. Nói cách khác, công cụ RMM dùng để quản trị và bảo vệ hệ thống lại bị biến thành kênh tấn công chuỗi cung ứng.
Từ máy chủ N-central đã bị chiếm, hacker dùng chức năng triển khai phần mềm tự động để phát tán ransomware StormEncryptor đồng loạt tới nhiều máy trạm và máy chủ trong mạng nội bộ trong thời gian rất ngắn. Mã độc này có khả năng tắt dịch vụ bảo mật, sao lưu, xóa bản sao lưu (Shadow Copies), mã hóa toàn bộ tệp dữ liệu bằng thuật toán mã hóa mạnh và để lại thông báo đòi tiền chuộc. Đồng thời, chúng trích xuất và đánh cắp dữ liệu nhạy cảm trước khi mã hóa, rồi dùng chính dữ liệu đó để tống tiền, đe dọa công bố. Đây là kiểu tấn công “kép”: vừa khóa dữ liệu, vừa đe dọa phơi bày bí mật, khiến nhiều đơn vị rơi vào thế bị động.
Làm gì khi nghi thiết bị đã nhiễm RedHook hoặc StormEncryptor?
Điểm khác biệt giữa người mất tiền và người bảo toàn được dữ liệu nằm ở phản ứng trong vài phút đầu. Công an TP Hà Nội hướng dẫn rất rõ: nếu điện thoại có dấu hiệu bất thường như xuất hiện ứng dụng lạ, màn hình tự chuyển hoặc tự thao tác, máy nóng bất thường dù không dùng, hiện thông báo "Wireless Debugging", hoặc tài khoản phát sinh giao dịch không rõ lý do, phải xử lý ngay. Với máy tính, máy chủ trong mạng cơ quan, mọi hành vi chậm trễ đều có thể khiến ransomware lan rộng.
- Ngắt kết nối mạng: tắt Wi-Fi, 3G/4G/5G trên điện thoại; với máy tính, máy chủ, rút cáp mạng hoặc cô lập khỏi hệ thống.
- Tuyệt đối không tiếp tục nhập mật khẩu, PIN, mã OTP trên thiết bị nghi nhiễm.
- Nếu liên quan tài khoản ngân hàng, dùng một thiết bị an toàn khác để liên hệ ngân hàng, yêu cầu khóa tài khoản/thẻ khi cần, đồng thời đổi mật khẩu, PIN trên thiết bị an toàn.
- Với hệ thống máy chủ, không tự ý khởi động lại thiết bị trước khi thực hiện bước bảo vệ dữ liệu phục vụ điều tra, xác minh sự cố.
- Cơ quan, đơn vị cần thu thập log hệ thống, file APK đáng ngờ, file bị mã hóa để phân tích và phối hợp với lực lượng công an khi cần.
Phòng hơn chống: Xây lá chắn lâu dài trước RedHook và ransomware
Muốn phòng RedHook malware và StormEncryptor hiệu quả, người dùng Việt Nam phải thay đổi thói quen sử dụng thiết bị, không chỉ trông chờ vào phần mềm diệt virus. Công an TP Hà Nội đã nhấn mạnh: người dùng tuyệt đối không bấm vào liên kết lạ gửi qua email, SMS, Zalo và các ứng dụng OTT; không tải, cài ứng dụng từ nguồn không rõ, đặc biệt là file .APK trên điện thoại Android; không mở hoặc giải nén tệp đính kèm đáng ngờ. Ứng dụng chỉ nên tải từ các kho chính thức như Google Play, App Store và phải kiểm tra kỹ quyền truy cập trước khi chấp nhận.
Với cơ quan, doanh nghiệp, ransomware phòng chống hiệu quả phải dựa trên ba trụ cột: cập nhật, phân vùng và sao lưu. Hệ thống cần được cài mới sạch sau khi xử lý sự cố, cập nhật bản vá bảo mật, đặc biệt là các nền tảng quản trị từ xa như N-able N-central. Dữ liệu quan trọng phải được sao lưu định kỳ, lưu trên vùng riêng biệt để tránh bị xóa cùng khi StormEncryptor tắt dịch vụ sao lưu và xóa bản sao lưu. Theo khuyến cáo, các đơn vị cần “thường xuyên cập nhật phần mềm, vá lỗ hổng và chủ động sao lưu dữ liệu để giảm thiểu thiệt hại nếu sự cố xảy ra”. Cuối cùng, tuân thủ sát hướng dẫn khắc phục từ lực lượng công an là điều kiện bắt buộc để bảo vệ thiết bị và hệ thống lâu dài.