
RedHook, StormEncryptor và mối đe dọa chuyển tiền tự động
RedHook và StormEncryptor là hai mã độc Android nguy hiểm cùng một dòng tấn công mới: chiếm quyền điện thoại, theo dõi mọi thao tác và có thể tự động chuyển tiền từ tài khoản ngân hàng của bạn mà không cần sự đồng ý, đe dọa trực tiếp an ninh tài chính cá nhân lẫn an toàn hệ thống của cơ quan và doanh nghiệp. Đây không còn là chuyện “mất cắp mật khẩu” đơn thuần, mà là kịch bản kẻ tấn công điều khiển thiết bị như chính chủ. Các nhóm tin tặc đã và đang khai thác hai mã độc này để tấn công hệ thống thông tin của cơ quan, đơn vị và thiết bị di động của người dùng, đặc biệt là cán bộ, công chức, viên chức và người lao động, gây nguy cơ mất an ninh mạng nghiêm trọng. Nếu bạn đang dùng Android, coi thường cảnh báo này đồng nghĩa với việc mặc kệ điện thoại và tài khoản ngân hàng trên “chế độ mở cửa”.
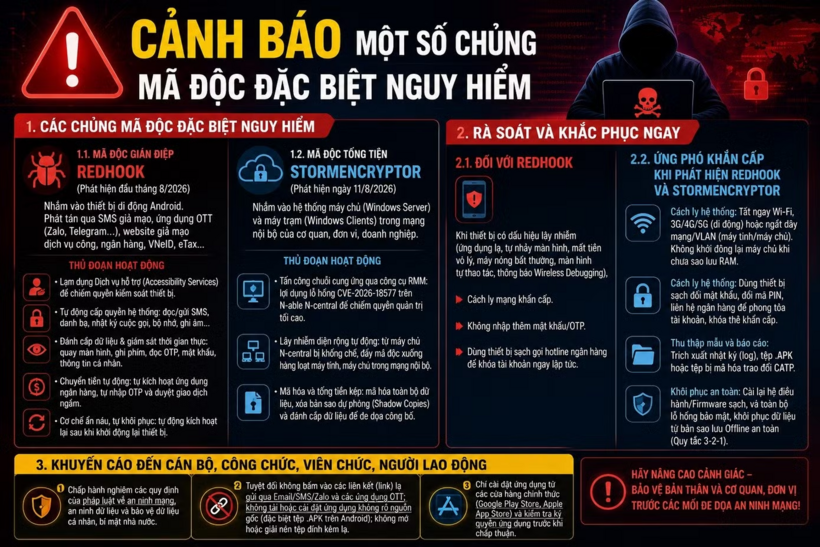
RedHook: gián điệp Android có thể tự điền OTP và chiếm quyền điện thoại
RedHook là mã độc gián điệp thế hệ mới nhắm trực tiếp vào thiết bị Android, phát tán qua SMS giả mạo, ứng dụng nhắn tin như Zalo, Telegram và các trang web mạo danh cổng dịch vụ công, ứng dụng thuế, định danh điện tử, ngân hàng. Khi người dùng tải tệp APK độc hại và cấp quyền “Dịch vụ hỗ trợ”, RedHook giành quyền kiểm soát giao diện người dùng ở mức tối cao mà không cần root, sau đó âm thầm tự cấp thêm các quyền nguy hiểm như đọc/gửi SMS, truy cập danh bạ, nhật ký cuộc gọi, bộ nhớ, ghi âm và vẽ đè lên màn hình. Chính nhờ khả năng quay màn hình, ghi lại thao tác bàn phím và đọc lén tin nhắn OTP, RedHook có thể tự mở ứng dụng ngân hàng, tạo lệnh chuyển tiền, tự điền mã OTP và xác nhận giao dịch ngầm, chủ thiết bị hoàn toàn không hay biết. Tệ hơn, mã độc còn đăng ký khởi động lại cùng hệ thống để tự khôi phục hoạt động mỗi khi bạn restart máy, khiến việc phát hiện mã độc Android này khó hơn nhiều.
StormEncryptor: từ mã độc tống tiền tới rủi ro cho tài khoản ngân hàng
StormEncryptor không trực tiếp đánh vào điện thoại, mà nhằm vào các máy chủ Windows Server và máy trạm Windows Clients trong mạng nội bộ cơ quan, đơn vị, doanh nghiệp. Nhóm tin tặc Storm-1175 lạm dụng lỗ hổng bảo mật nghiêm trọng CVE-2026-18577 trên nền tảng quản trị từ xa N-able N-central để chiếm quyền quản trị trung tâm, rồi dùng chính hệ thống này đẩy mã độc tới hàng loạt máy tính trong thời gian ngắn. Một khi tấn công thành công, StormEncryptor ngừng dịch vụ bảo mật và sao lưu, xóa shadow copies, mã hóa toàn bộ dữ liệu bằng thuật toán mạnh và để lại thông điệp tống tiền, đồng thời trích xuất dữ liệu nhạy cảm trước khi mã hóa để đe dọa công bố. Nếu bạn nghĩ đó chỉ là vấn đề của bộ phận IT, hãy nhớ rằng hệ thống nội bộ bị mã hóa hoặc dữ liệu ngân hàng, thông tin khách hàng bị đánh cắp sẽ tác động trực tiếp đến tiền trong tài khoản và uy tín của chính bạn, cả với tư cách người dùng lẫn người làm việc trong tổ chức.
Nhận diện sớm: dấu hiệu điện thoại đã bị chiếm quyền
Điều đáng lo nhất ở RedHook là nó hoạt động gần như vô hình, nên bạn buộc phải nhạy cảm với mọi bất thường trên điện thoại để kịp phát hiện mã độc Android. Công an Hà Nội khuyến cáo, nếu thiết bị xuất hiện ứng dụng lạ, màn hình tự chuyển, tự thao tác, máy nóng bất thường hoặc bất ngờ phát sinh giao dịch ngân hàng không rõ nguyên nhân, hãy coi đó là dấu hiệu cảnh báo đỏ. Tài khoản bị trừ tiền tự động, SMS OTP đến dồn dập khi bạn không thực hiện giao dịch, hay việc ứng dụng ngân hàng tự bật lên rồi biến mất nhanh chóng, đều là tình huống bạn cần nghi ngờ bị chiếm quyền điện thoại. Trong bối cảnh mã độc có khả năng chuyển tiền tự động và tự điền OTP, mọi biểu hiện bất thường liên quan đến giao dịch, hiệu năng máy hoặc ứng dụng hệ thống đều không nên bị bỏ qua như “lỗi nhỏ”. Thái độ thờ ơ với những tín hiệu này chính là khoảng trống cho tin tặc hành động.
5 bước cần làm ngay để bảo vệ tài khoản ngân hàng
Trong cuộc chơi với mã độc, phản ứng đầu tiên quyết định thiệt hại. Khi thấy bất kỳ dấu hiệu nghi ngờ, việc phải làm ngay là ngắt Wi-Fi và dữ liệu di động, cắt đứt kết nối Internet để chặn mã độc tiếp tục gửi/nhận lệnh và OTP. Tuyệt đối không nhập thêm mật khẩu, mã OTP trên thiết bị nghi bị nhiễm, thay vào đó dùng một điện thoại hoặc máy tính an toàn khác để đổi mật khẩu, mã PIN và liên hệ ngân hàng khóa tài khoản, thẻ nếu nghi thông tin đã lộ. Về lâu dài, hãy tự kỷ luật mình với ba quy tắc: chỉ cài ứng dụng từ Google Play Store hoặc Apple App Store; luôn kiểm tra kỹ quyền truy cập trước khi chấp thuận; không bấm vào đường dẫn lạ, không cài tệp APK không rõ nguồn gốc từ email, SMS, Zalo hay bất kỳ nền tảng nhắn tin nào. Đối với cơ quan, doanh nghiệp, việc thường xuyên cập nhật, vá lỗ hổng, cô lập thiết bị nghi bị tấn công và khôi phục từ bản sao lưu an toàn phải trở thành quy trình bắt buộc, không phải lựa chọn.