
Vì sao bản vá 83 lỗ hổng phải được ưu tiên hơn mọi tính năng mới
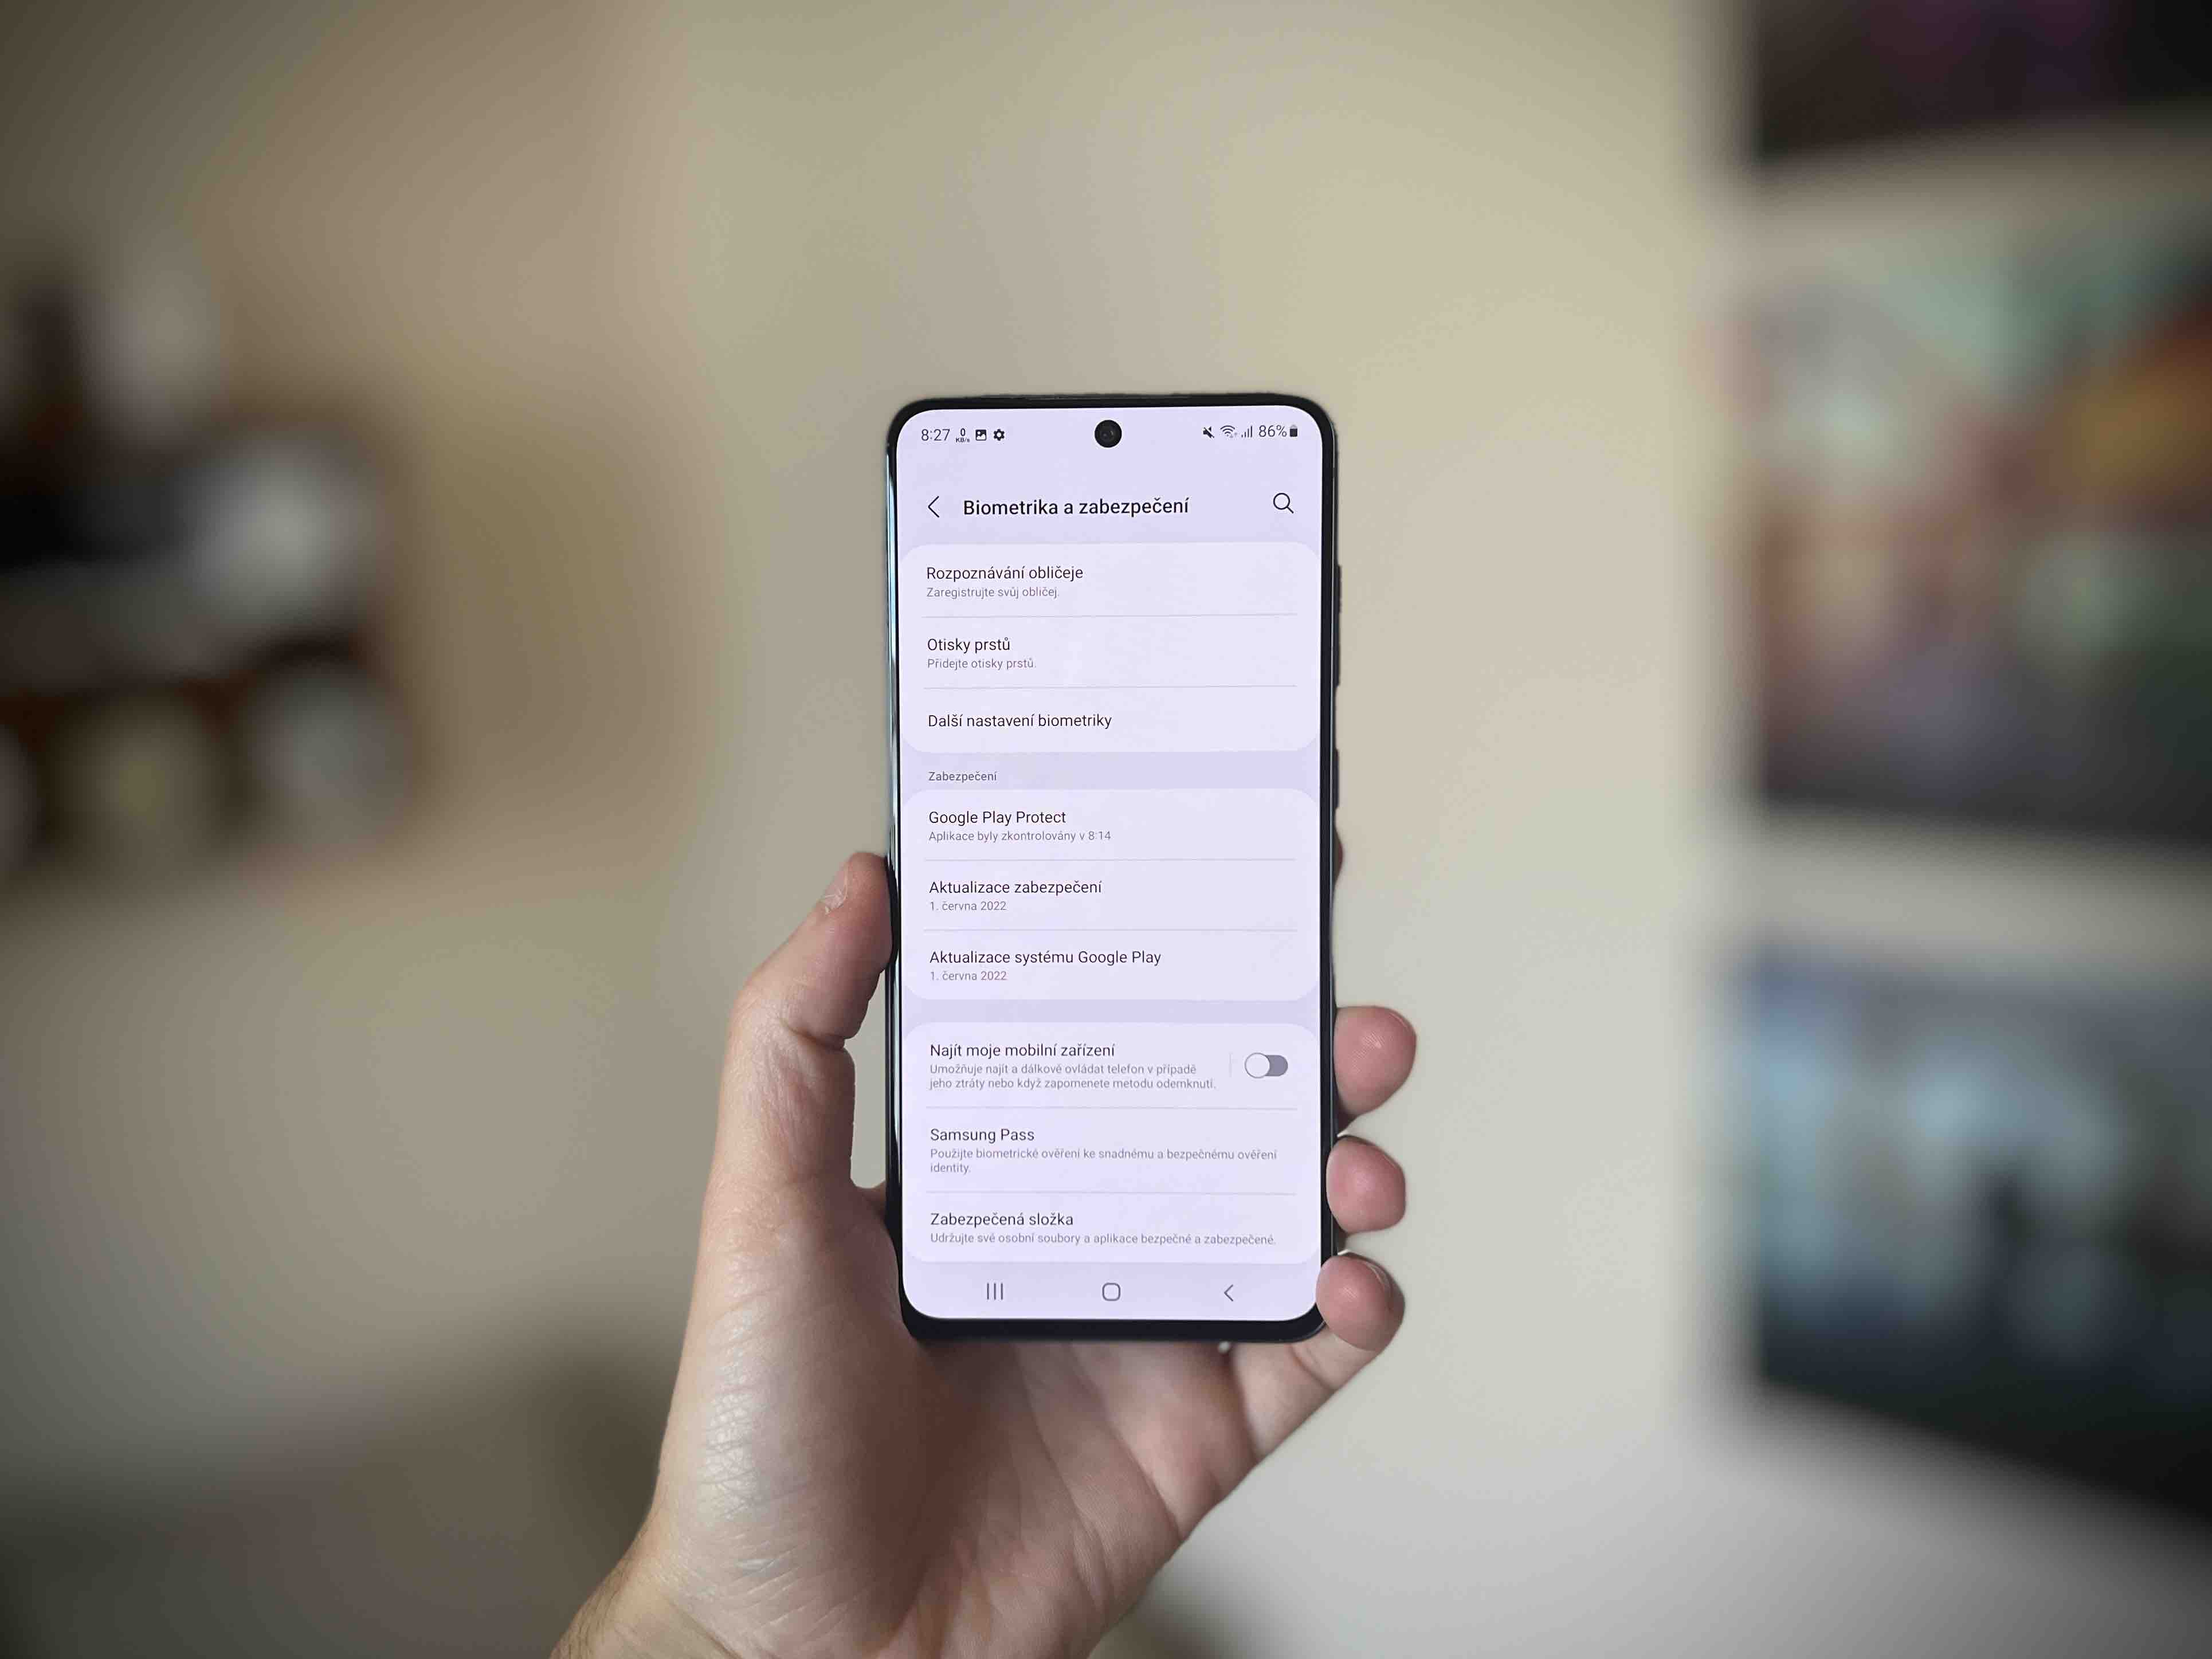
Cập nhật bảo mật Samsung trên One UI 9 là gói vá lỗi hệ thống Android và các thành phần riêng của hãng, giải quyết hàng chục lỗ hổng có thể cho phép kẻ tấn công truy cập trái phép, thực thi mã độc hoặc đọc dữ liệu nhạy cảm trên điện thoại Galaxy, kể cả khi thiết bị đang khóa màn hình và người dùng tưởng rằng dữ liệu đã an toàn. Thực tế, điện thoại của bạn liên tục phát ra thông tin cho người xung quanh, cho script theo dõi và hacker, kể cả khi đang nằm yên trên bàn làm việc. Bản cập nhật bảo mật tháng 10 không mang lại tính năng mới hào nhoáng, mà vá tổng cộng 83 lỗ hổng trong Android và phần mềm Samsung. Theo thông tin chính thức, trong số 83 lỗi này có 9 lỗ hổng Android bị đánh giá mức nghiêm trọng cao nhất, 33 lỗi mức cao và 3 lỗi mức trung bình, cùng thêm 4 bản vá rủi ro cao cho chipset riêng của Samsung Semiconductor. Nếu bạn coi đây là cập nhật “phụ”, bạn đang đánh đổi sự an toàn của cả thiết bị vào tay kẻ tấn công. Câu nói nên được trích dẫn là: "Bản cập nhật bảo mật tháng 10 của Samsung sửa tổng cộng 83 lỗ hổng, trong đó có 9 lỗ Android ở mức nghiêm trọng nhất".
Những mối đe dọa thực tế đang nhắm vào Galaxy: không chỉ là lý thuyết
Điểm đáng lo nhất không nằm ở những lỗi giao diện nhỏ, mà ở các lỗ hổng cho phép chiếm quyền điều khiển hệ thống. Một lỗ use-after-free trong dịch vụ WSM có thể mở đường cho kẻ tấn công tại chỗ thực thi mã với đặc quyền hệ thống đầy đủ, nghĩa là thiết bị của bạn về cơ bản bị điều khiển ở cấp độ sâu nhất. Ngoài ra, lỗi quản lý khóa màn hình (SVE-2026-3972) cho phép kẻ tấn công có quyền root đọc dữ liệu nhạy cảm của hồ sơ công việc hoặc hồ sơ thứ hai trước lần mở khóa đầu tiên – đúng vào thời điểm bạn tin rằng mọi thứ vẫn đang “niêm phong”. Những vấn đề này không trừ ai. Chúng ảnh hưởng trực tiếp tới người dùng các máy đầu bảng như Galaxy S26, S26 Plus, S26 Ultra, S26 FE, Galaxy Z Fold8, Fold8 Ultra và Z Flip8 – những thiết bị đã bắt đầu nhận bản vá tháng 10. Nếu bạn dùng các dòng máy này mà chưa cài bản SMR Oct-2026 Release 1 trong phần bảo mật, nghĩa là bạn vẫn đang để ngỏ cánh cửa cho kẻ tấn công bước vào.
Phân biệt cập nhật bảo mật và cập nhật tính năng: thứ gì quan trọng hơn?
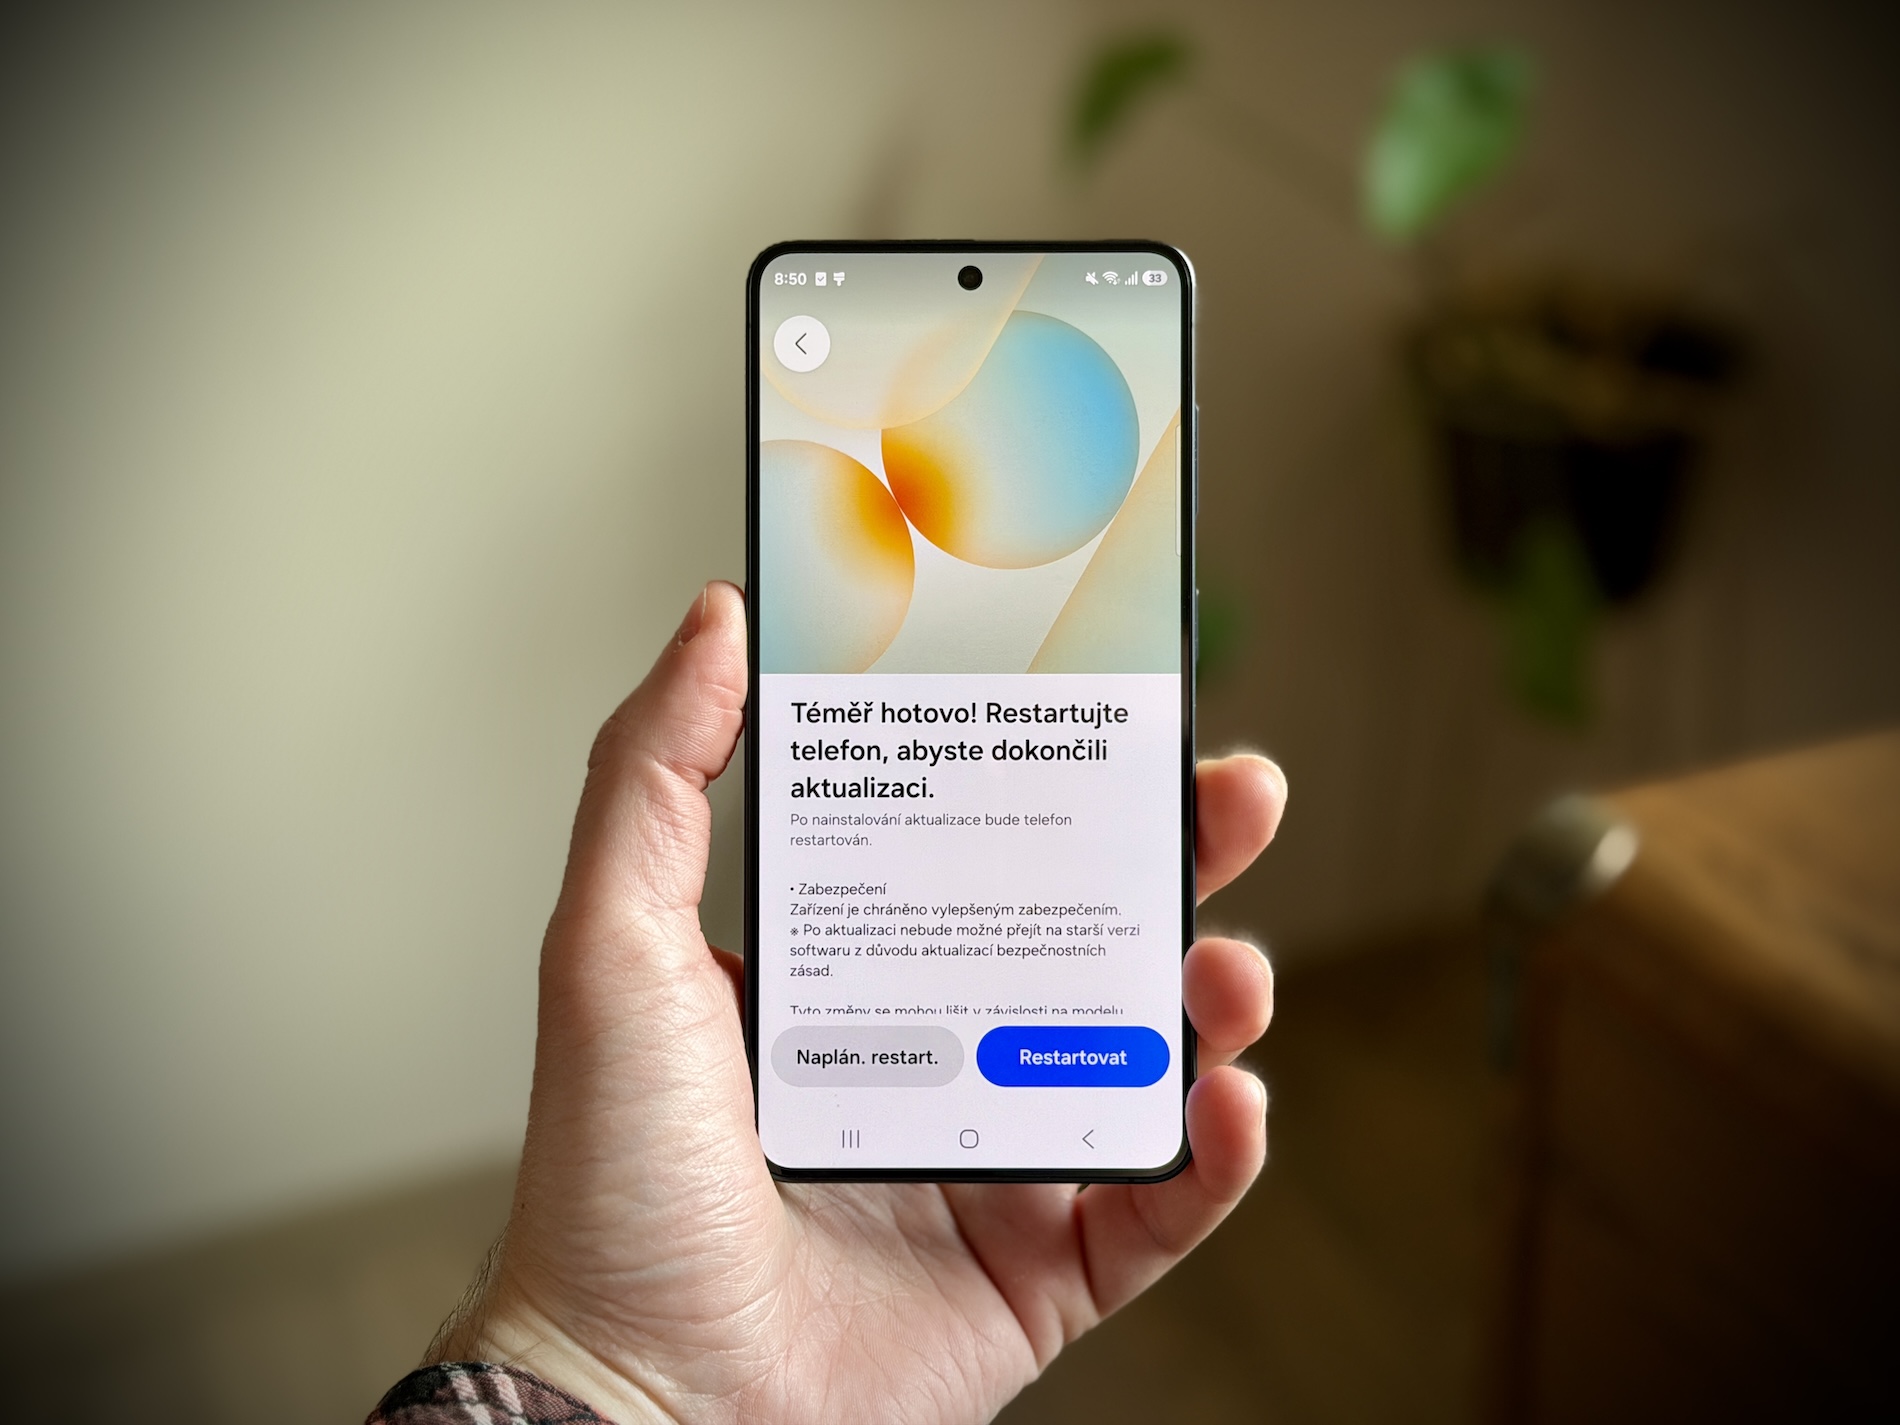
Người dùng Android thường hào hứng với giao diện mới, hình nền mới, tính năng camera mới trên One UI 9; nhưng về mặt an toàn, đó không phải là cập nhật quan trọng nhất. Cập nhật bảo mật Samsung dạng SMR (Security Maintenance Release) truyền thống không mang theo tính năng mới nào, mà chỉ lặng lẽ sửa các lỗ hổng trong hệ điều hành và lớp tuỳ biến của hãng. Về bản chất, một bản vá bảo mật tốt là thứ bạn sẽ không nhìn thấy, không cảm nhận được, nhưng lại đang âm thầm ngăn chặn việc dữ liệu bị đọc trộm hoặc mã độc được chạy trên máy. Cách tiếp cận đúng là: coi mọi bản vá bảo mật như bản "cấp cứu" cho hệ điều hành, ưu tiên cài đặt ngay khi có thông báo, và để các bản cập nhật tính năng đứng thứ hai trong danh sách ưu tiên. Bạn có thể kiểm tra thủ công trong Cài đặt → Cập nhật phần mềm → Tải về và cài đặt. Sau khi cài, mục bảo mật sẽ hiển thị phiên bản SMR Oct-2026 Release 1 – đó là dấu hiệu cho thấy thiết bị của bạn đã đóng lại nhiều cánh cửa tấn công.
5 thiết lập an toàn Android trên One UI 9 bạn cần bật ngay
Kể cả khi đã cài bản vá, cấu hình mặc định của One UI 9 vẫn để lộ nhiều dữ liệu hơn mức cần thiết. Nếu bạn nghiêm túc với việc One UI 9 bảo vệ dữ liệu, hãy dành vài phút để thay đổi 5 thiết lập an toàn Android dưới đây. Thứ nhất, tắt nội dung thông báo trên màn hình khóa. Việc để lộ toàn bộ SMS, mã xác thực hay tin nhắn riêng tư trên màn hình khóa là một rủi ro lớn, vì bất kỳ ai đi ngang qua cũng có thể đọc hết mà không cần mở máy. Trên điện thoại Samsung, bạn vào Cài đặt → Thông báo → chọn "Ẩn nội dung khi bị khóa" và chuyển "Hiển thị luôn" sang "Ẩn khi bị khóa". Thứ hai, bỏ thói quen dùng một mật khẩu cho mọi tài khoản. Đừng ghi mật khẩu lên giấy; hãy dùng trình quản lý mật khẩu để tạo chuỗi ký tự ngẫu nhiên và lưu trữ dưới một mật khẩu chính duy nhất, đồng thời sinh mã một lần (TOTP) cho xác thực hai bước. Đây là nền tảng cho mọi chiến lược bảo vệ dữ liệu cá nhân trên Android.
Từ SMS đến Bluetooth: khóa các kênh rò rỉ dữ liệu quanh bạn
Ngoài màn hình khóa và mật khẩu, các kênh truyền dữ liệu xung quanh bạn cũng cần được kiểm soát. Với xác thực hai bước, SMS đã trở thành phương thức lỗi thời: chúng được thiết kế từ thập niên 90 không có mã hóa, dễ bị chiếm đoạt bằng kỹ thuật SIM swapping hoặc đơn giản là bị đọc ngay từ bản xem trước trên màn hình khóa. Thay vì dùng SMS, hãy chuyển sang ứng dụng tạo mã xác thực như các ứng dụng authenticator phổ biến, nơi mã được sinh cục bộ trên thiết bị mỗi 30 giây, không cần tín hiệu nhà mạng nên khó bị chặn hay đọc trộm. Cuối cùng, hãy tắt tính năng "tìm kiếm" Wi‑Fi và Bluetooth. Ngay cả khi bạn tắt Wi‑Fi và Bluetooth trong thanh nhanh, điện thoại vẫn dùng chúng để định vị và liên tục phát tín hiệu tìm điểm truy cập, thiết bị và beacon, giúp cửa hàng theo dõi lộ trình di chuyển của bạn trong trung tâm mua sắm và tạo bản đồ chi tiết về hành vi. Để dừng việc này, vào Cài đặt, gõ "tìm kiếm Bluetooth" hoặc "tìm kiếm qua Wi‑Fi" trong ô tìm kiếm và tắt cả hai tùy chọn. Bạn không cần rời bỏ smartphone, bạn chỉ cần giành lại quyền kiểm soát những gì nó chia sẻ.