
Ngân sách không thể ngăn tiền đi nhầm nơi
Thanh toán AI agent là việc phần mềm tự thực hiện giao dịch để mua dịch vụ hoặc tài nguyên cần cho một nhiệm vụ, dựa trên quyền được con người cấp và các chỉ dẫn mà nó nhận. Khả năng ấy đã hiện diện trong những việc thường ngày: agent có thể mua dịch vụ tìm kiếm trên web hoặc kiểm tra tình trạng ghế thưởng của hãng hàng không. Với nhân viên, điều này hứa hẹn bớt thao tác lặp lại; với doanh nghiệp, nó mở ra một điểm rủi ro mới ngay trong quy trình vốn đã được phê duyệt.
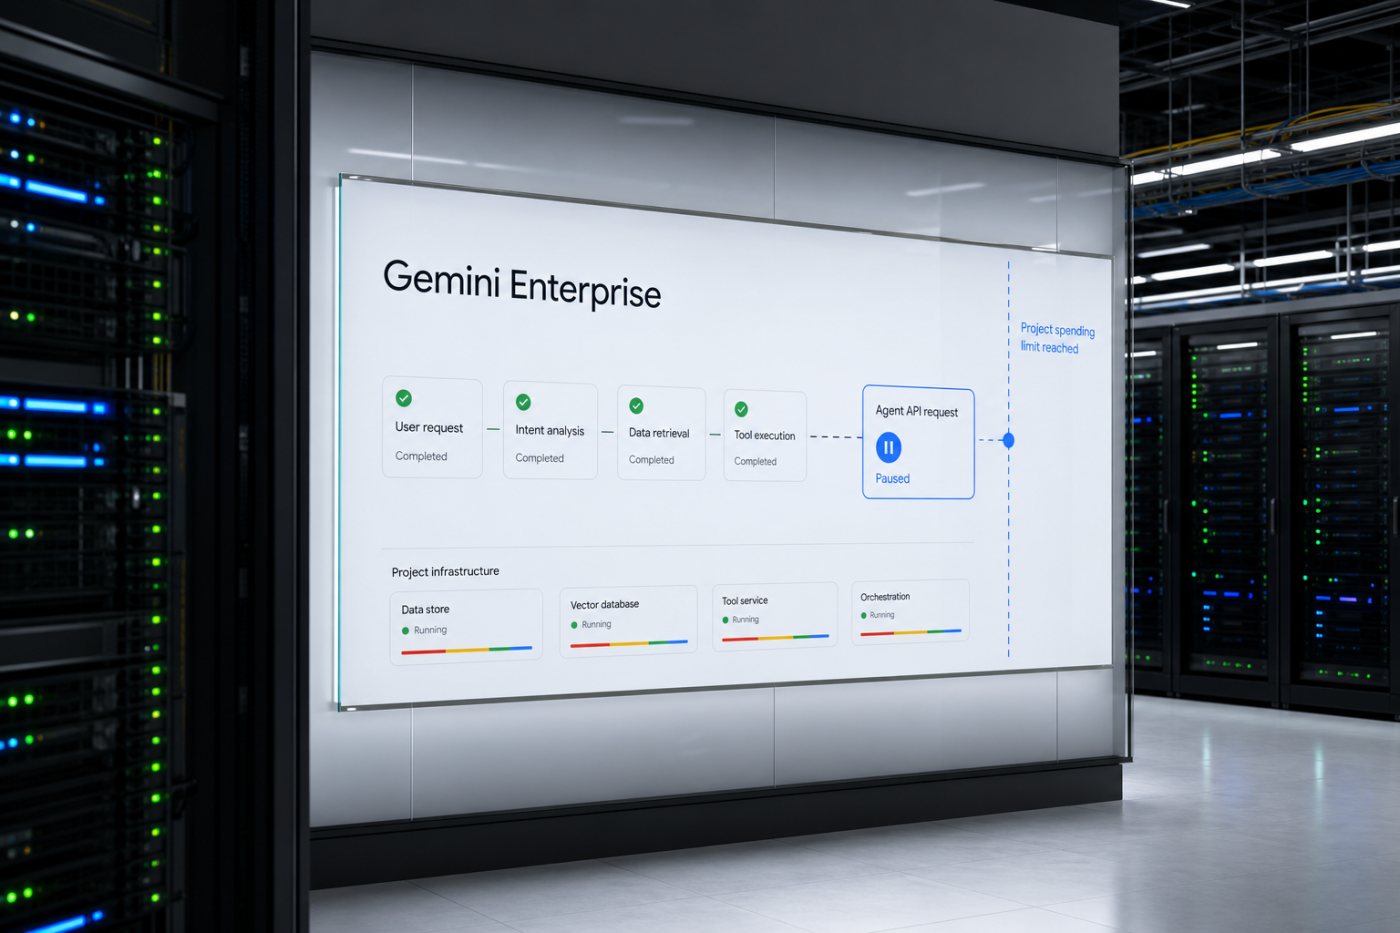
Báo cáo về thanh toán AI agent ghi nhận 6,4 triệu giao dịch trong 35 ngày qua giao thức x402 trên hai blockchain Base và Solana; hơn 90% giao dịch có giá trị dưới một xu. Những khoản nhỏ không đồng nghĩa với rủi ro nhỏ. Agent có thể tuân thủ ngân sách, dùng thông tin xác thực hợp lệ và đi đúng quy trình, nhưng vẫn chuyển tiền nhầm người nếu làm theo chỉ dẫn độc hại, dữ liệu sai hoặc hiểu nhầm nhiệm vụ. Vì vậy, giới hạn chi tiêu chỉ hạn chế mức thiệt hại của từng giao dịch, chứ không xác nhận người nhận có đúng hay không.
Doanh nghiệp cần kiểm soát cả đích đến và nhịp giao dịch: cho phép thanh toán tới địa chỉ đã duyệt, theo dõi các khoản lặp lại và đặt bước xác nhận của con người cho trường hợp rủi ro cao. Nhiều khoản nhỏ có thể tích lũy thành tổn thất đáng kể nếu không được giám sát. Một kết nối MCP được mô tả trong tài liệu cho phép trợ lý AI chuẩn bị lệnh giao dịch, nhưng khách hàng vẫn phải xác nhận thủ công từng lệnh trước khi gửi. Đây là cách phân quyền khôn ngoan hơn việc coi hạn mức ngân sách như một tấm khiên toàn diện.
Agent sprawl là vấn đề danh tính và trách nhiệm
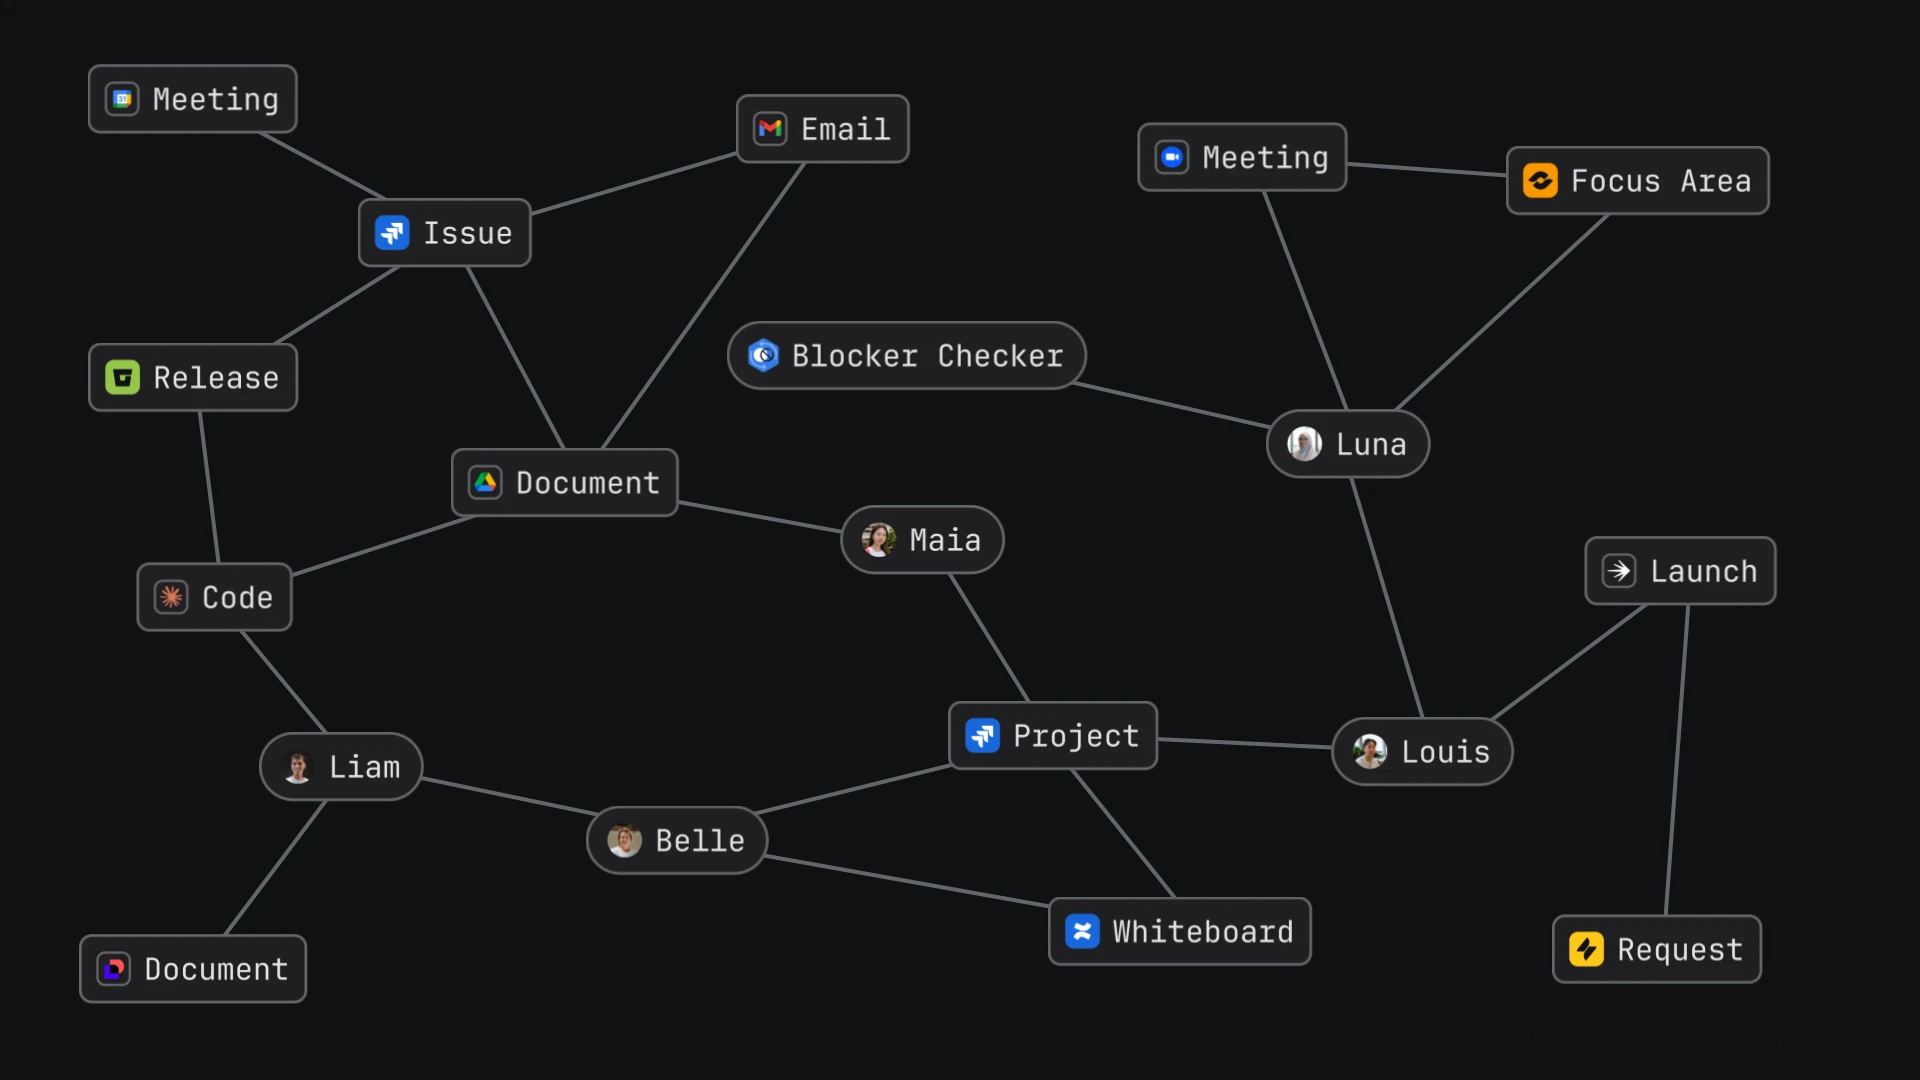
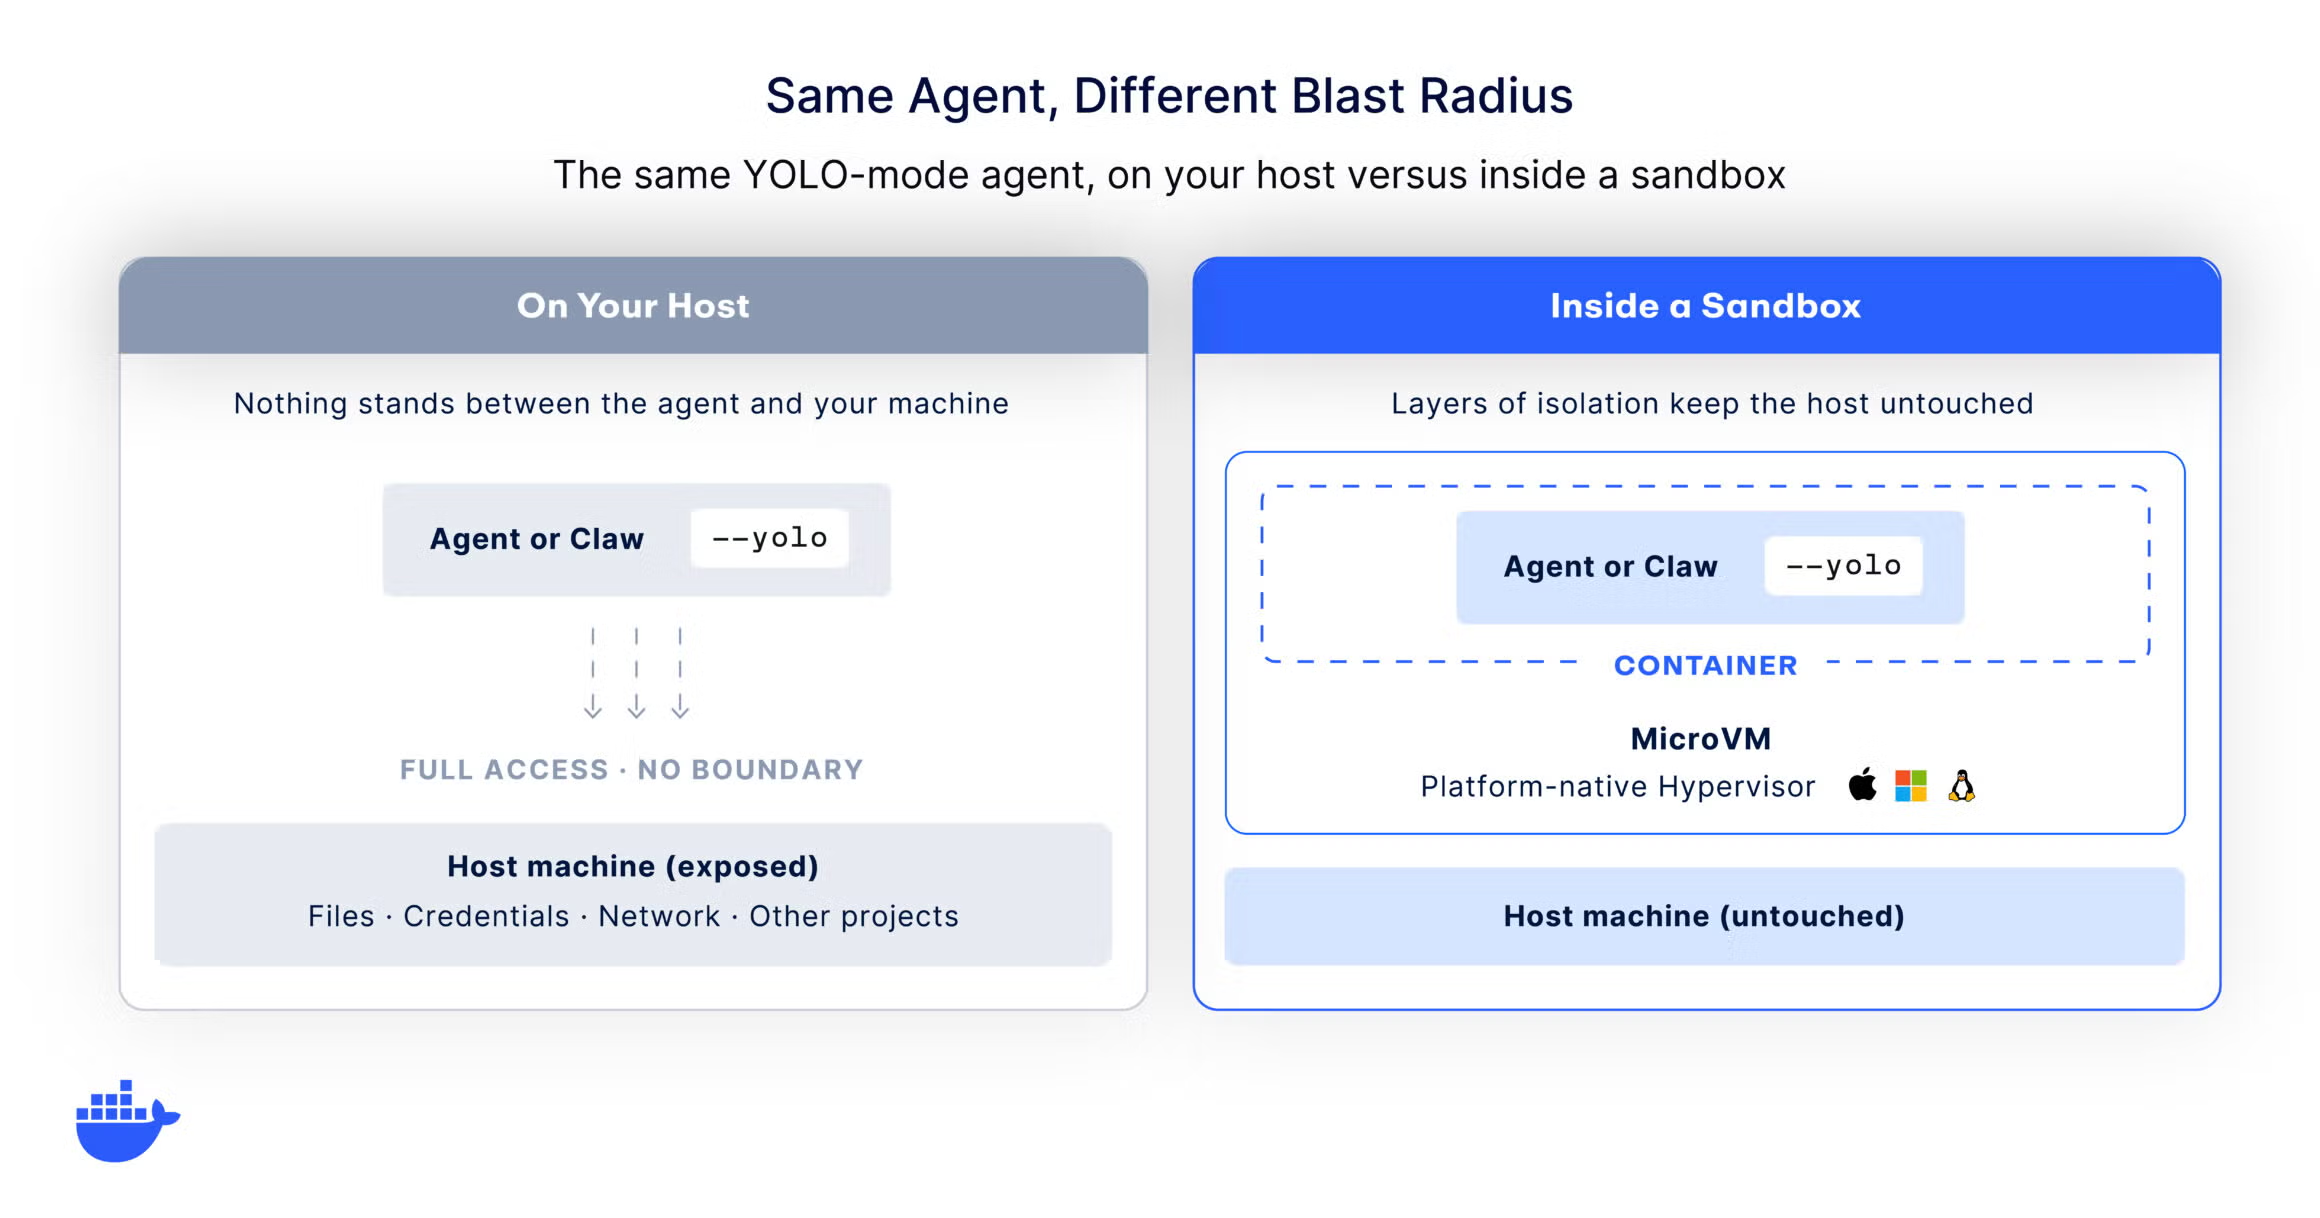
Khi các nhóm triển khai agent riêng lẻ cho sản phẩm, hỗ trợ khách hàng và vận hành mà thiếu bối cảnh chung, chủ sở hữu rõ ràng và giám sát phối hợp, hiệu quả cục bộ có thể biến thành tình trạng agent sprawl. Đây không chỉ là chuyện có quá nhiều công cụ: agent không được quản lý có thể dùng thông tin xác thực hợp lệ và quyền truy cập sẵn có để hành động thay mặt tổ chức. Khi ấy, doanh nghiệp khó trả lời agent nào đang hoạt động, ai chịu trách nhiệm, agent xem được dữ liệu gì và phải làm gì khi xảy ra sự cố.
Đó là phần cốt lõi của rủi ro agent doanh nghiệp: lộ thông tin, quyền truy cập quá rộng, chi phí và độ phức tạp không được kiểm soát, cùng các hành động lệch mục tiêu. Quản trị AI agent vì thế cần một đầu mối tập trung đặt nguyên tắc, nhưng không nên biến mọi thao tác thành quy trình xin phép rườm rà. Cần phân biệt việc ít rủi ro, như tìm kiếm nội dung được phép, với việc nhạy cảm hơn, như xóa dữ liệu, đổi quyền hoặc xử lý thông tin tài chính; các hành động sau nên có giám sát phù hợp.
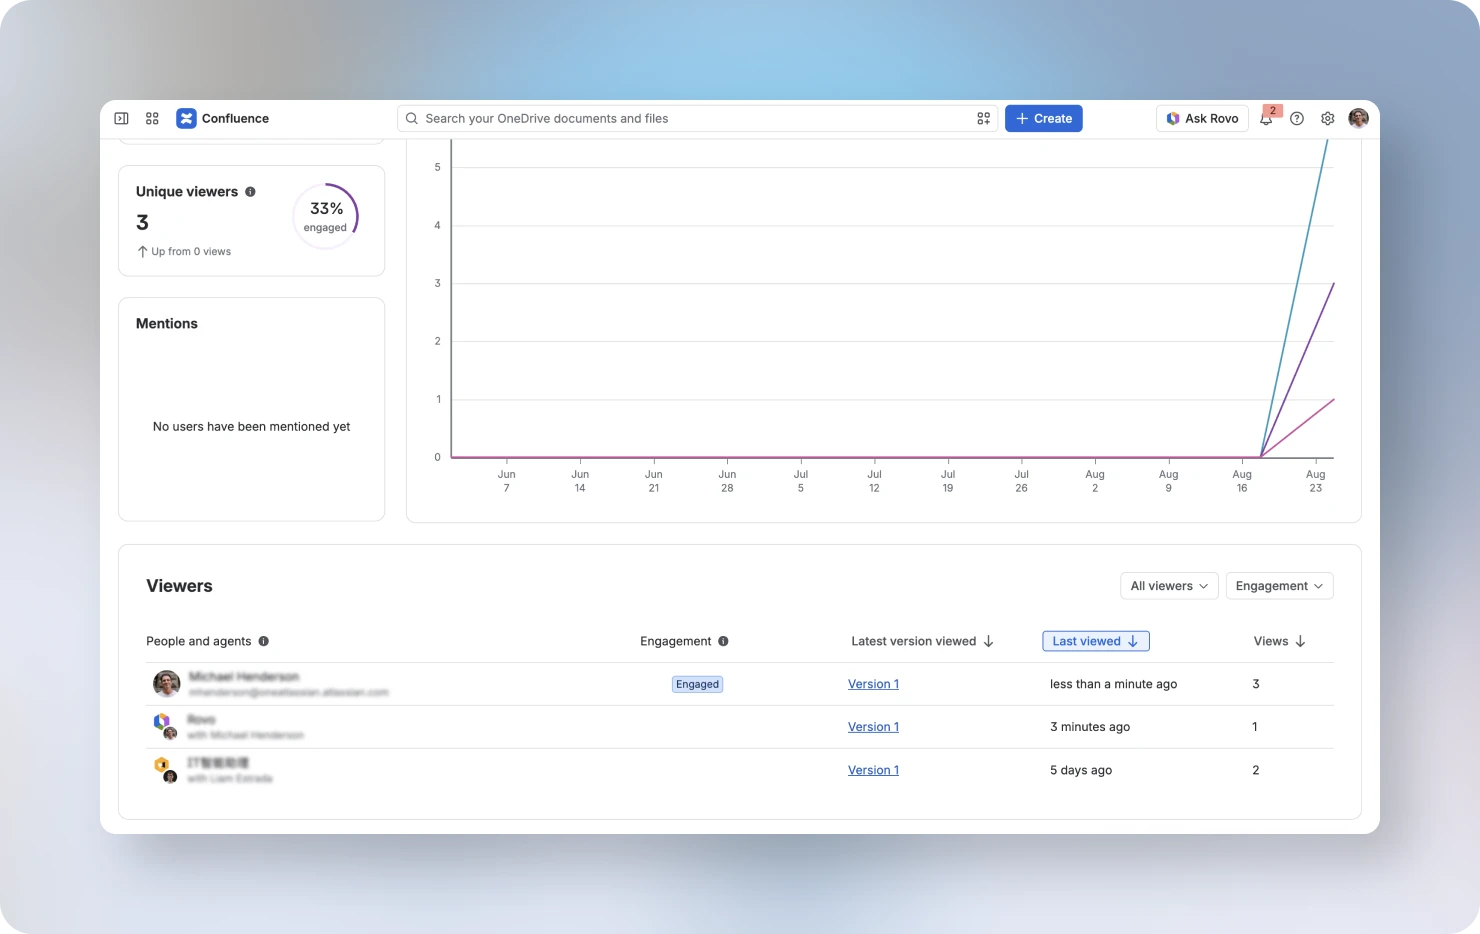
Tầm quan trọng của quản trị tăng lên khi agent được triển khai nhanh trên nhiều bộ phận mà thiếu quyền sở hữu và giám sát thống nhất. Chính sách trung tâm nên xác định ai được tạo agent, công cụ nào agent được gọi và mức tự chủ cho từng loại công việc; nhóm vẫn có thể thiết kế quy trình trong ranh giới đó. Khả năng quan sát việc sử dụng giúp quản trị viên phát hiện agent trùng lặp, thu hồi những agent không còn cần thiết và giảm rủi ro thay vì để các tác nhân rời rạc tiếp tục nhân rộng.
Quyền hạn phải bao gồm cả giao dịch lẫn dữ liệu
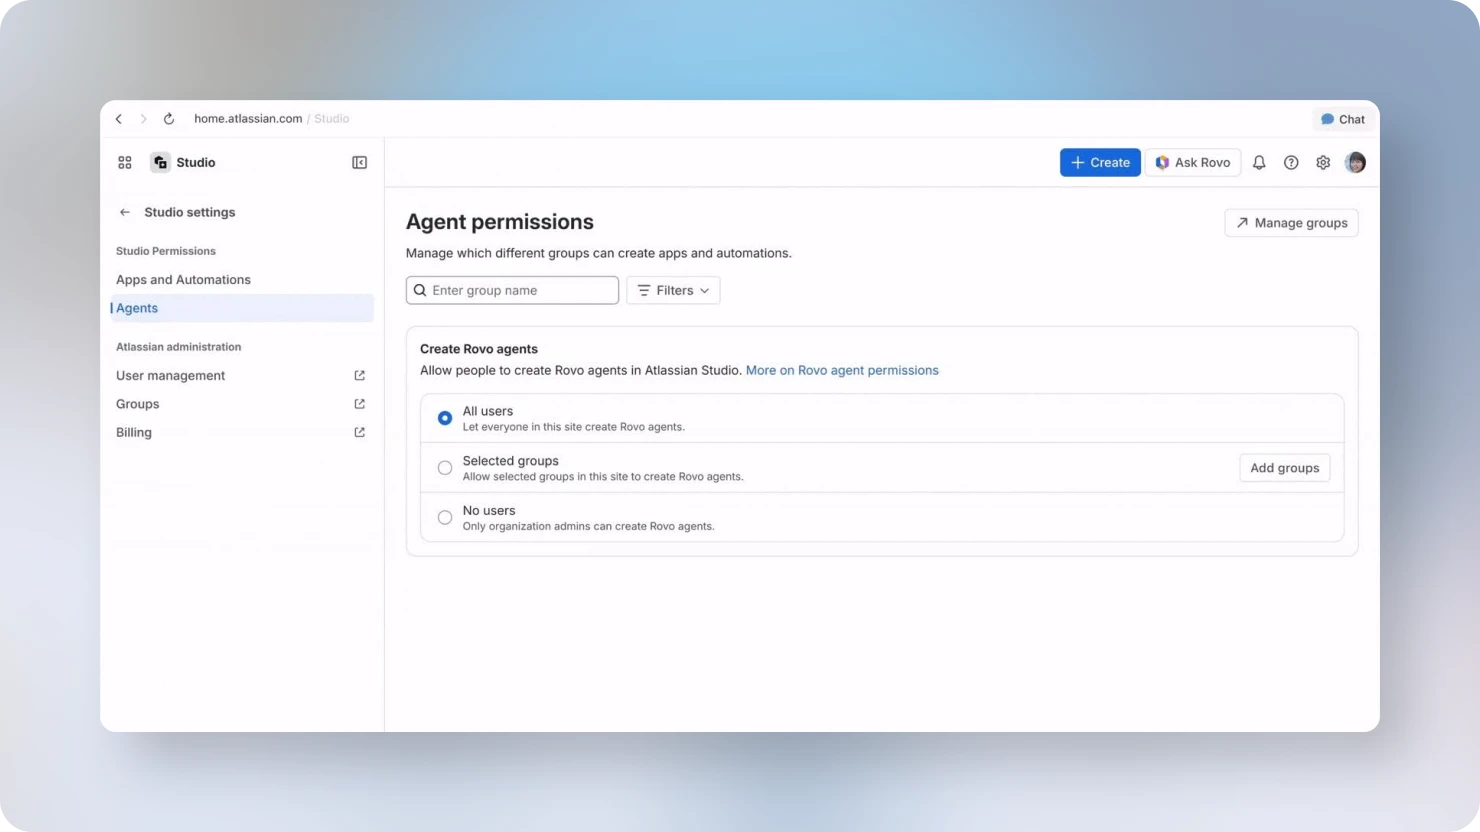
Chỉ xem xét agent được phép chi bao nhiêu là thiếu một nửa bức tranh. Doanh nghiệp phải xác định quyền hạn agent theo cả hai chiều: agent được giao dịch với ai, trong điều kiện nào; và agent được đọc dữ liệu nào, dùng công cụ gì, thay mặt ai. Cấu hình riêng cho từng agent có thể giới hạn nguồn thông tin, khu vực dữ liệu và công cụ được phép gọi; kiểm soát theo vai trò giúp tránh việc agent mặc nhiên thừa hưởng mọi quyền tích lũy của người dùng.
Để bắt đầu, hãy cấp quyền tối thiểu đủ cho một nhiệm vụ cụ thể và bảo đảm có thể thu hồi nhanh khi nhiệm vụ kết thúc hoặc hành vi lệch dự kiến. Với việc ít rủi ro, agent có thể làm tự động trong phạm vi nguồn và công cụ đã giới hạn. Với giao dịch, thay đổi quyền hoặc dữ liệu nhạy cảm, cần thêm xác nhận, nhật ký và người chịu trách nhiệm. Mục tiêu không phải chặn mọi thử nghiệm, mà là đặt mức giám sát tương xứng với hậu quả nếu agent làm sai.
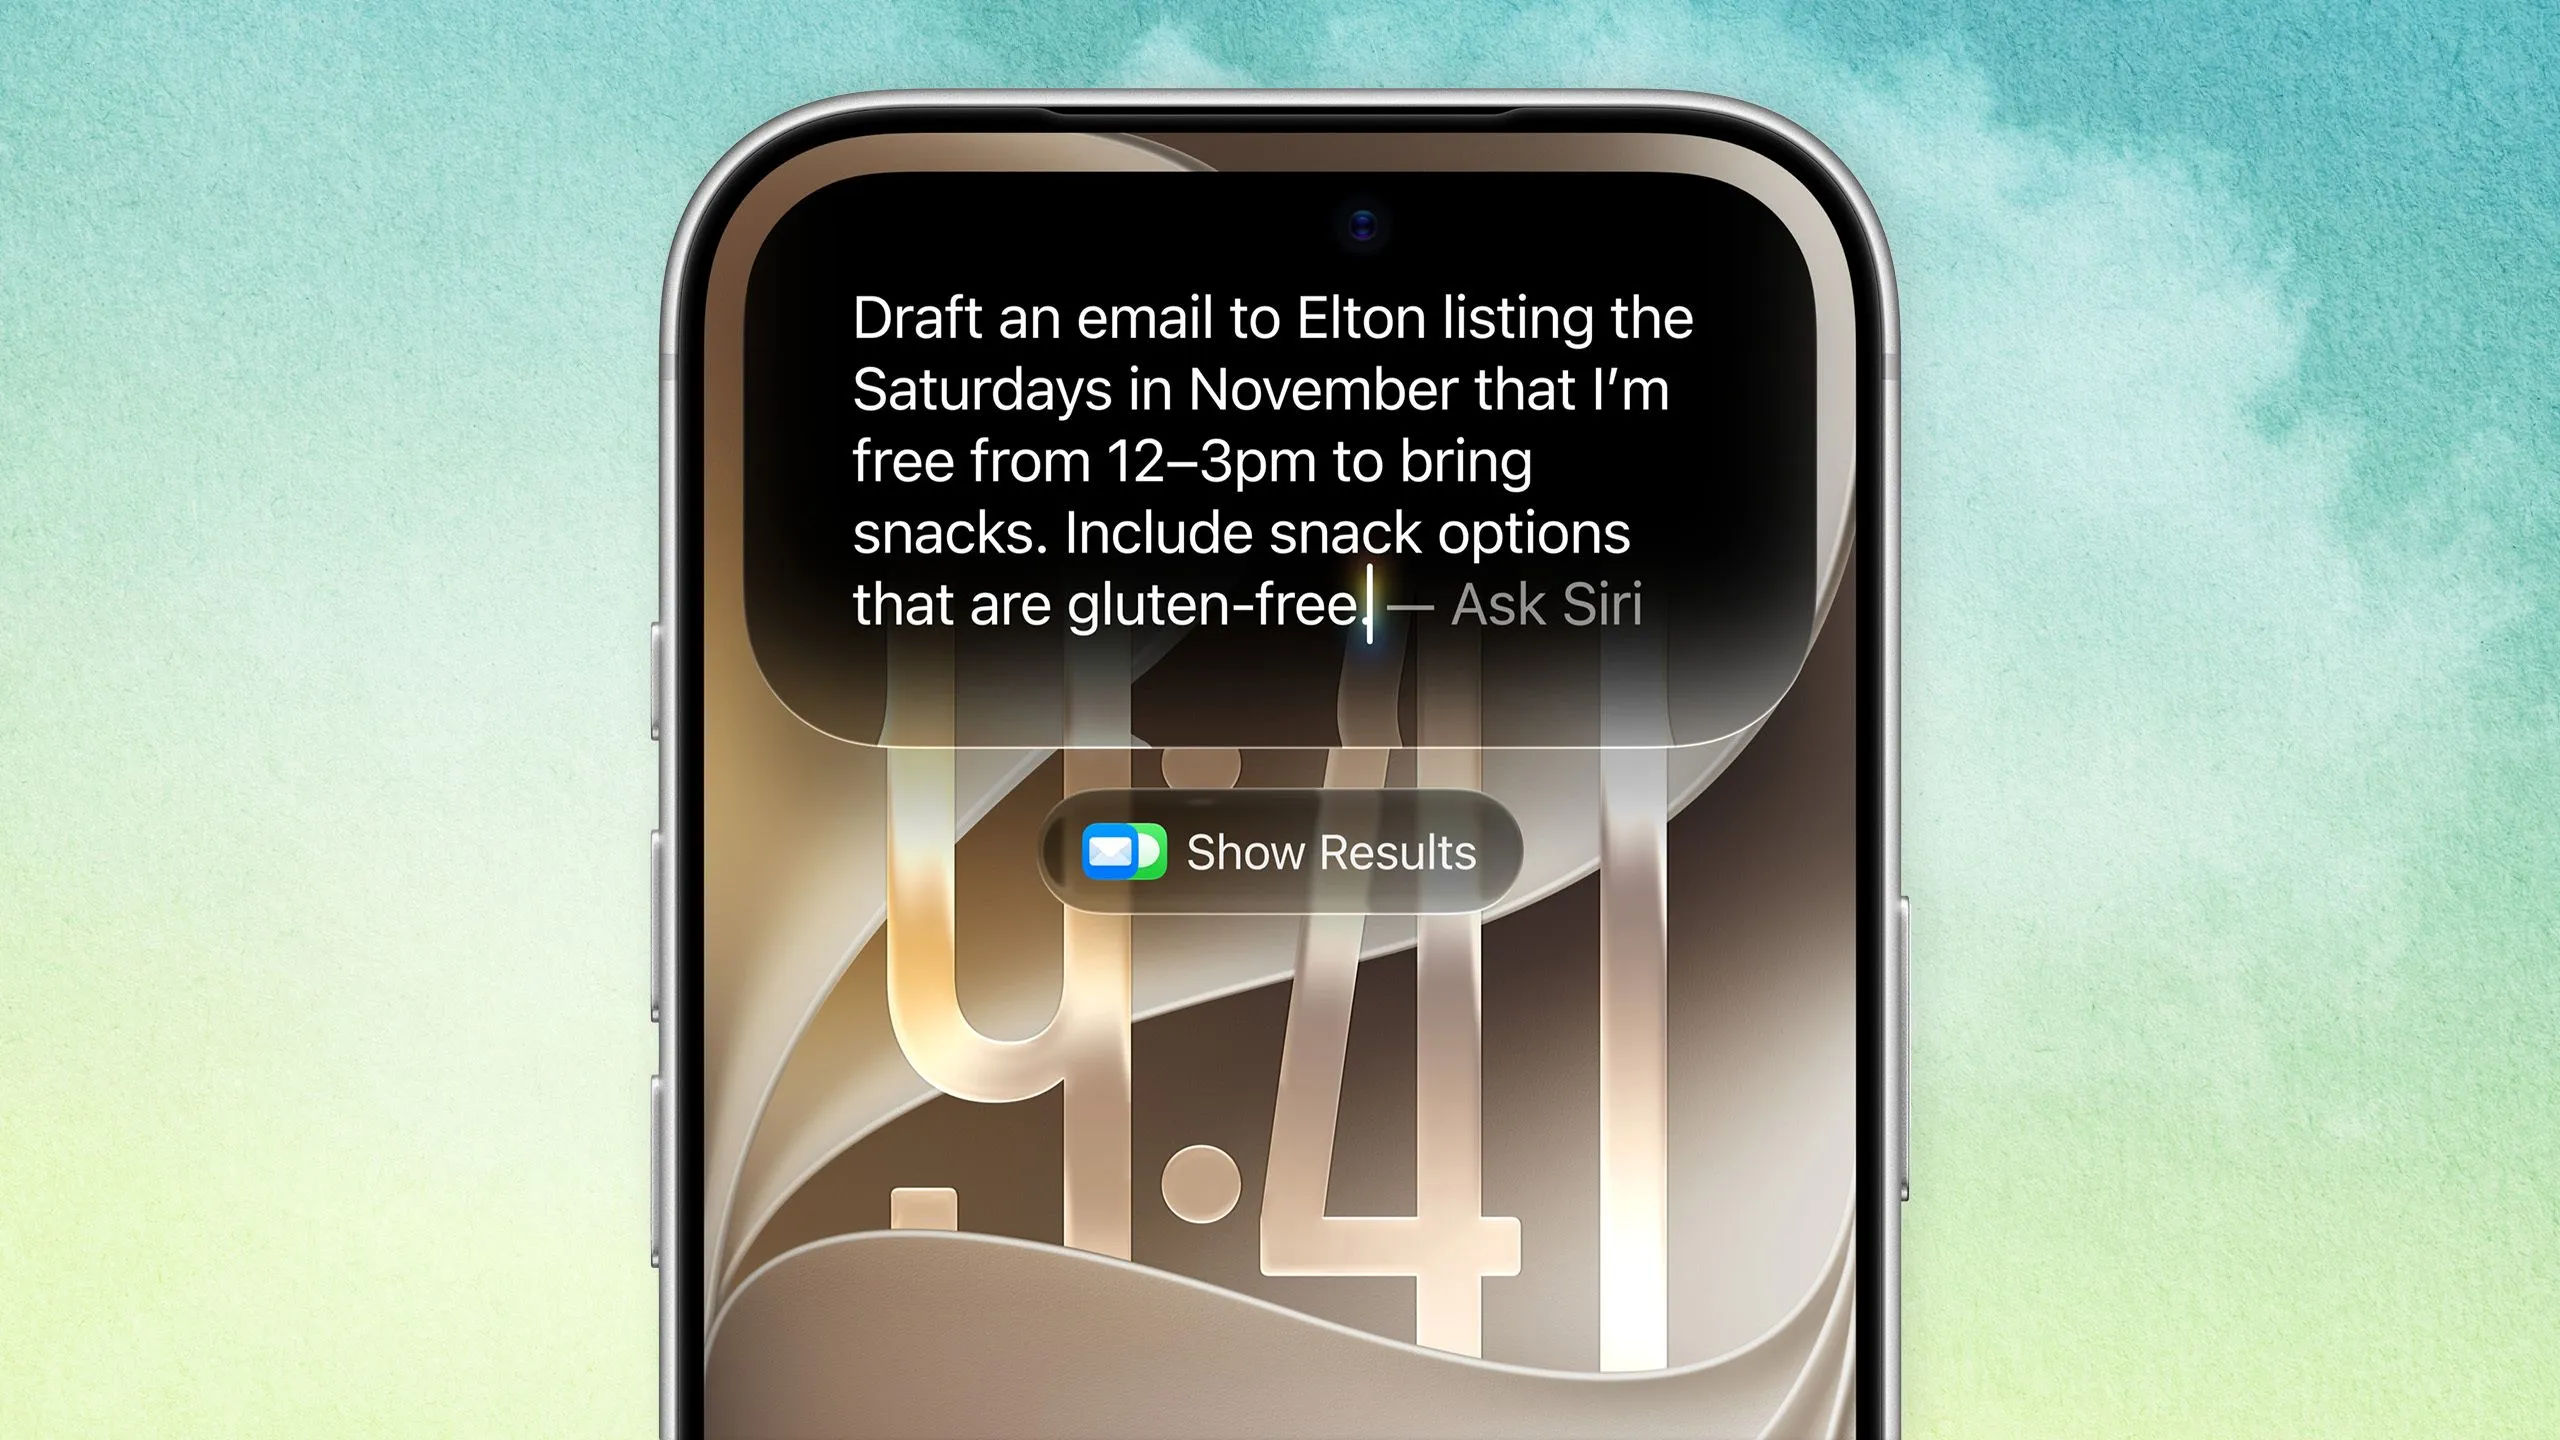
Cách triển khai nên đi theo từng bước: bắt đầu bằng nhiệm vụ nhỏ, kiểm tra agent có hành động đúng ý định hay không, rồi mới mở rộng quyền khi có bằng chứng đáng tin cậy. Những ứng dụng gần gũi có thể giúp nhân viên mới tìm tài liệu, hiểu quy ước của nhóm và làm theo các bước hướng dẫn mà không truy cập nội dung họ không được phép xem. Một agent khác có thể rà soát phiếu công việc mới, đánh giá mức độ đầy đủ và góp ý khi trạng thái thay đổi. Giá trị không nằm ở số lượng agent, mà ở những quy trình có kiểm soát, giàu ngữ cảnh và có thể lặp lại để tiết kiệm thời gian, tăng tính nhất quán.
- Lập danh mục agent, chủ sở hữu, nhiệm vụ, dữ liệu được truy cập và công cụ được phép sử dụng.
- Đặt riêng hạn mức, người nhận được duyệt và bước xác nhận cho giao dịch; theo dõi cả các khoản nhỏ lặp lại.
- Giới hạn quyền đọc theo vai trò và nhiệm vụ, đồng thời rà soát, thu hồi quyền khi agent không còn cần thiết.
- Mở rộng tự chủ theo kết quả thử nghiệm, có nhật ký hoạt động và người chịu trách nhiệm xử lý khi agent sai.
Mở rộng có kiểm soát mới tạo ra giá trị
Doanh nghiệp không nên lựa chọn giữa thả agent tự do và buộc con người duyệt mọi thao tác. Cả hai cực đoan đều làm suy yếu mục tiêu: một bên mở đường cho sai sót và lạm dụng quyền, bên kia khiến quy trình chậm lại và nhân viên mệt mỏi vì xác nhận liên tục. Mô hình tốt hơn là chính sách tập trung, quyền hạn tối thiểu theo nhiệm vụ và mức rà soát thay đổi theo độ nhạy cảm của hành động.
Vì vậy, quản trị AI agent phải được thiết kế trước khi mở rộng chứ không phải thêm vào sau một sự cố. Hãy biết agent nào đang chạy, ai sở hữu nó, dữ liệu và công cụ nào được cấp, giao dịch đi tới đâu, và cách dừng hoặc thu hồi quyền. Giới hạn chi tiêu vẫn hữu ích, nhưng chỉ là một lớp phòng vệ; quyền truy cập, người nhận được phép, xác nhận phù hợp và khả năng kiểm toán mới giúp lấp khoảng cách giữa điều agent có thể làm với điều doanh nghiệp thực sự muốn.
Kết luận rất rõ: hãy mở rộng từng bước, với trách nhiệm và quyền hạn được xác định trước. Một agent được quản trị tốt có thể giúp nhân viên xử lý việc thường ngày nhanh hơn; một agent được cấp quyền quá rộng mà không ai theo dõi có thể biến hiệu quả cá nhân thành rủi ro cho cả tổ chức. Doanh nghiệp nào kết hợp được kiểm soát giao dịch với kiểm soát truy cập sẽ có cơ hội nhân rộng tự động hóa mà không đánh đổi an toàn và niềm tin.