
Claude giả mạo: Khi công cụ AI trở thành chiêu bài đánh cắp tài sản số
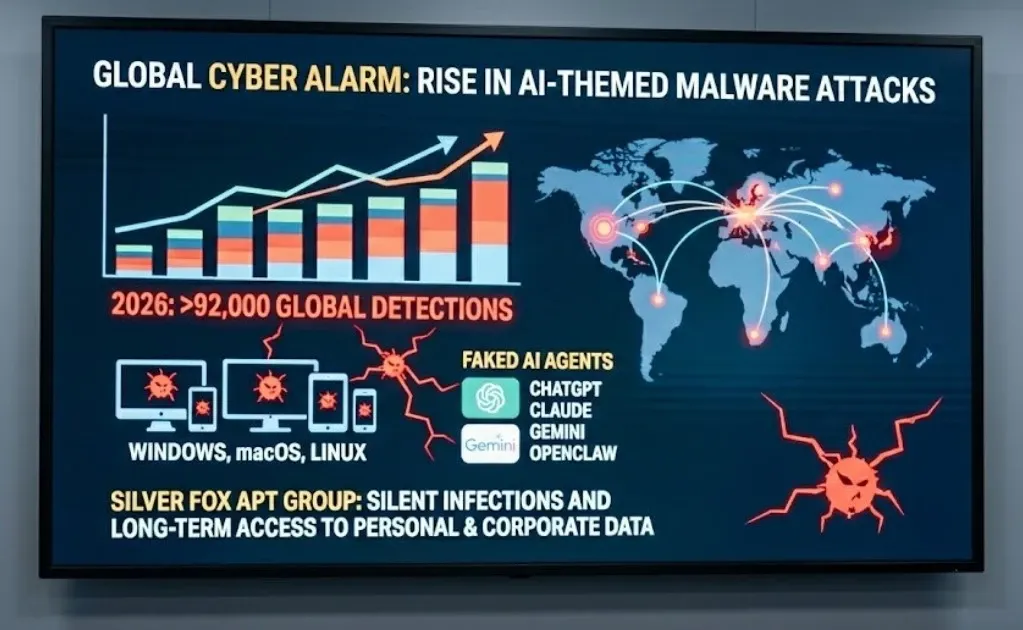
Các chiến dịch lừa đảo Claude giả mạo là những hoạt động phát tán phần mềm độc hại và website giả mạo Claude AI, lợi dụng nhu cầu sử dụng công cụ trí tuệ nhân tạo để đánh cắp ví tiền điện tử, dữ liệu nhạy cảm và chiếm quyền tài khoản người dùng Windows lẫn các dịch vụ AI liên quan. Đây không phải lỗi ngây thơ của người dùng, mà là cuộc tấn công có chủ đích nhắm vào sự háo hức trải nghiệm mô hình mới, bản “miễn phí”, “Pro” hay “Code” của Claude. Điểm nguy hiểm là kẻ tấn công không cần bịa ra một thương hiệu mới; chúng chỉ cần tạo ứng dụng giả mạo Claude hoặc website giả mạo Claude AI với giao diện giống hệt, rồi cài cắm mã độc như Revstealer và Beagle để âm thầm đánh cắp dữ liệu ví Bitcoin, mật khẩu, cấu hình VPN hoặc mở backdoor điều khiển máy tính từ xa. Khi người dùng nhầm lẫn giữa công cụ chính chủ và bản lừa đảo, chuỗi an toàn của toàn bộ hệ sinh thái AI – từ tài khoản Claude đến ví tiền điện tử – sẽ bị phá vỡ.
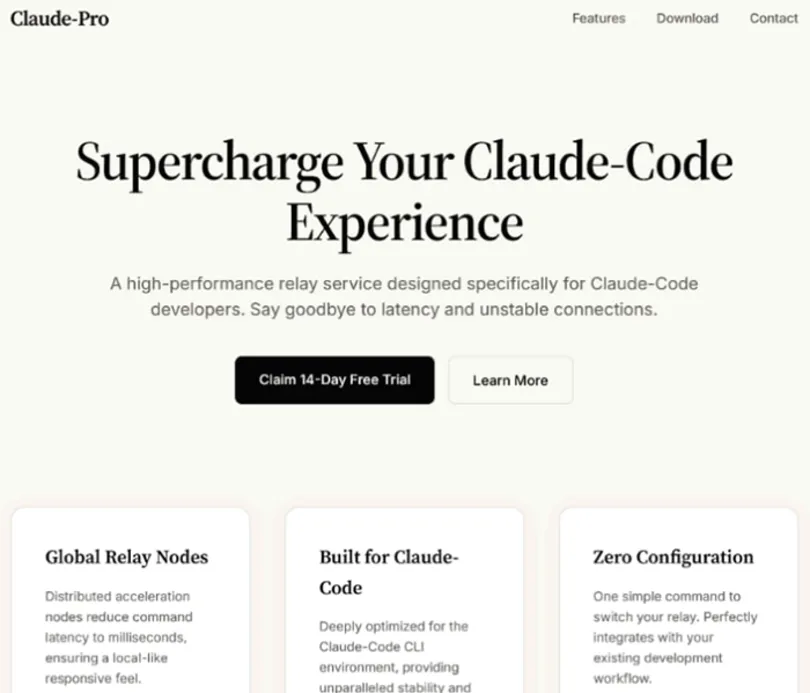
Ba mũi tấn công chính: ứng dụng giả mạo, website giả mạo và lỗ hổng Claude Code
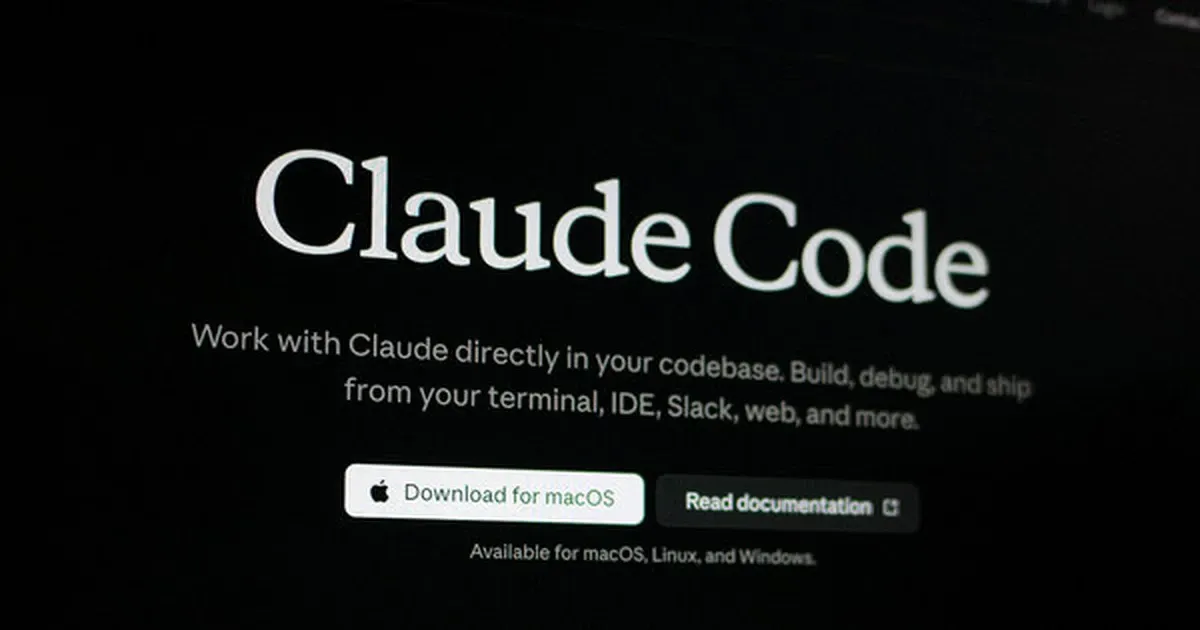
Thứ nhất, ứng dụng giả mạo Claude trên máy tính để bàn đã bị phát hiện phát tán phần mềm đánh cắp thông tin Revstealer, tập trung vào các ví tiền điện tử như Atomic, Armory, Cake Wallet, Sparrow, Wasabi, Ledger Wallet, Trezor Suite, Electrum và nhiều ứng dụng khác. Kẻ tấn công dùng một phần mềm có tên "Claude Opus 5 Free Desktop" để chào mời “phiên bản miễn phí” của mô hình Claude trả phí, rồi lén cài infostealer lên Windows nhằm sao chép tệp ví được mã hóa, dữ liệu trình duyệt, trình quản lý mật khẩu và cấu hình VPN. Thứ hai, một chiến dịch phát tán mã độc mới lợi dụng website giả mạo Claude AI có tên "claude-pro[.]com" với màu sắc, kiểu chữ giống trang chính thức, quảng bá công cụ "Claude-Pro Relay" cho nhà phát triển Claude Code. Khi người dùng tải "Claude-Pro-windows-x64.zip", hệ thống bị cài tập tin NOVupdate.exe và thư viện độc hại avk.dll, giúp mã độc PlugX và backdoor Beagle hoạt động âm thầm, mở cửa cho tin tặc truy cập từ xa. Thứ ba, cơ quan bảo mật quốc gia NVDB phát hiện lỗ hổng dạng “cửa hậu” trong Claude Code, với cơ chế giám sát có khả năng truyền dữ liệu nhạy cảm như khu vực địa lý và mã định danh người dùng về máy chủ từ xa mà không có sự đồng ý. Các phiên bản Claude Code từ 2.1.91 đến 2.1.196 đều bị ảnh hưởng, khiến nguy cơ rò rỉ dữ liệu nội bộ và an toàn hệ thống công nghệ thông tin trở nên đáng lo ngại.
Token, điểm thưởng và lời mời gọi “lợi nhuận cao, rủi ro thấp”: lớp lừa đảo bổ sung quanh Claude
Một xu hướng nguy hiểm khác là các mô hình kết hợp hàng hóa, cộng đồng, token hoặc điểm thưởng bám theo trào lưu AI nói chung, trong đó có Claude, để lôi kéo người dùng vừa sử dụng công cụ AI vừa “đầu tư” tài sản số. Cục An ninh mạng và Phòng chống tội phạm công nghệ cao cảnh báo rằng các mô hình liên tục nhấn mạnh khả năng sinh lời cao, giá trị tài sản “sẽ tăng mạnh” và dùng token, coin, điểm thưởng để giao dịch là nhóm có nguy cơ cực lớn. Những dấu hiệu cần dừng lại ngay gồm: cam kết lợi nhuận cố định, lợi nhuận phi thực tế, không có sản phẩm hoặc dịch vụ thực, quảng cáo "không có rủi ro", tự phát hành token/điểm thưởng và tạo tâm lý sợ bỏ lỡ. Nếu phải mua gói trước để được tham gia, thu nhập chủ yếu đến từ tuyển người mới, hoặc hoa hồng trả qua nhiều tầng, rất có thể bạn đang bước vào mô hình lừa đảo chứ không phải hệ sinh thái AI lành mạnh. Bất cứ nền tảng nào “tặng” quyền truy cập Claude, điểm thưởng, coin kèm lời mời đầu tư đều cần bị nghi ngờ, đặc biệt với người cao tuổi – nhóm thường bị nhắm tới nhiều trong các hoạt động lừa đảo.
Cách nhận diện website và ứng dụng giả mạo Claude trước khi quá muộn
Người dùng Việt Nam không thể bảo vệ tài sản số nếu tiếp tục tin vào các “phiên bản miễn phí”, “Pro Relay”, hay “Opus 5 Free Desktop” không rõ nguồn gốc. Việc đầu tiên là nắm rõ dấu hiệu nhận diện Claude giả mạo: tên miền lạ như "claude-pro[.]com", giao diện giống nhưng mọi liên kết đều mơ hồ, chỉ dẫn về trang chủ, trong khi có một nút tải xuống lớn cho tập tin nén Windows. Nếu bộ cài đặt chứa các tập tin NOVupdate.exe, NOVupdate.exe.dat và avk.dll trong thư mục Startup, nhiều khả năng hệ thống đã bị cài PlugX và Beagle, trở thành điểm truy cập từ xa cho tin tặc. Ở phía ứng dụng máy tính để bàn, bất cứ phần mềm nào tự xưng là "Claude Opus 5 Free Desktop" hay nhấn mạnh quyền truy cập miễn phí vào Fable 5.1 và Mythos 5.1 đều có thể là bẫy phát tán Revstealer. Người dùng Windows cần đặt câu hỏi: có lý do gì một mô hình AI trả phí lại được chia sẻ hoàn toàn miễn phí qua kho mã nguồn không rõ kiểm duyệt? Trong môi trường AI, nghi ngờ đúng lúc là lớp bảo vệ tốt hơn nhiều so với việc tin vào lời quảng cáo "miễn phí" và "độc quyền".
Hướng dẫn thực tế để bảo vệ tài khoản Claude và tài sản số khỏi infostealer
Ngăn chặn Claude giả mạo không phải chuyện của riêng chuyên gia an ninh mạng; mỗi người dùng AI phải thay đổi thói quen của mình. Về phía Claude Code, các tổ chức và doanh nghiệp cần rà soát hệ thống, gỡ bỏ ngay các phiên bản 2.1.91 đến 2.1.196 hoặc nâng cấp lên bản mới nhất đã loại bỏ đoạn mã bị coi là "cửa hậu". Đồng thời phải siết chặt quyền truy cập và giám sát kỹ lưu lượng kết nối ra bên ngoài từ các công cụ phát triển phần mềm trong mạng nghiệp vụ quan trọng, nhằm tránh dữ liệu nhạy cảm bị truyền trái phép. Để bảo vệ tài khoản AI nói chung và Claude nói riêng, người dùng nên tuân thủ nguyên tắc: chỉ tải Claude AI từ cổng chính thức của nhà phát triển Anthropic, hạn chế nhấp vào kết quả tìm kiếm được tài trợ và tuyệt đối không cài ứng dụng ngoài kho chính thống như Google Play hoặc App Store. Cần dùng mật khẩu mạnh, không tái sử dụng giữa ví tiền điện tử, email và tài khoản Claude, đồng thời kích hoạt xác thực hai lớp nếu có. Cục An ninh mạng khuyến cáo người dân không đầu tư vào nền tảng không có pháp lý rõ ràng, không tin lời mời "lợi nhuận cao, rủi ro thấp", không nhấp vào đường dẫn, hình ảnh, video đáng ngờ. Nếu lỡ truy cập đường dẫn hoặc cài ứng dụng giả mạo, hãy tắt nguồn thiết bị, liên hệ ngân hàng để tạm khóa tài khoản liên quan và trình báo cơ quan Công an gần nhất để được hướng dẫn. Trong thế giới nơi phần mềm độc hại Bitcoin, infostealer và backdoor tung hoành quanh Claude giả mạo, giữ quyền kiểm soát dữ liệu và tài khoản AI của chính bạn là lựa chọn duy nhất hợp lý.