
Ứng dụng AI giả mạo: Mặt tối phía sau cơn sốt ChatGPT, Gemini
Giả mạo ứng dụng AI là hành vi kẻ tấn công tạo ra những phần mềm hoặc trang web mang tên các dịch vụ trí tuệ nhân tạo nổi tiếng như ChatGPT, Gemini hay Claude, nhằm lừa người dùng tải về hay truy cập với mục đích cài mã độc, đánh cắp dữ liệu, chiếm quyền điều khiển thiết bị và khai thác lòng tin vốn dành cho các thương hiệu công nghệ quen thuộc.
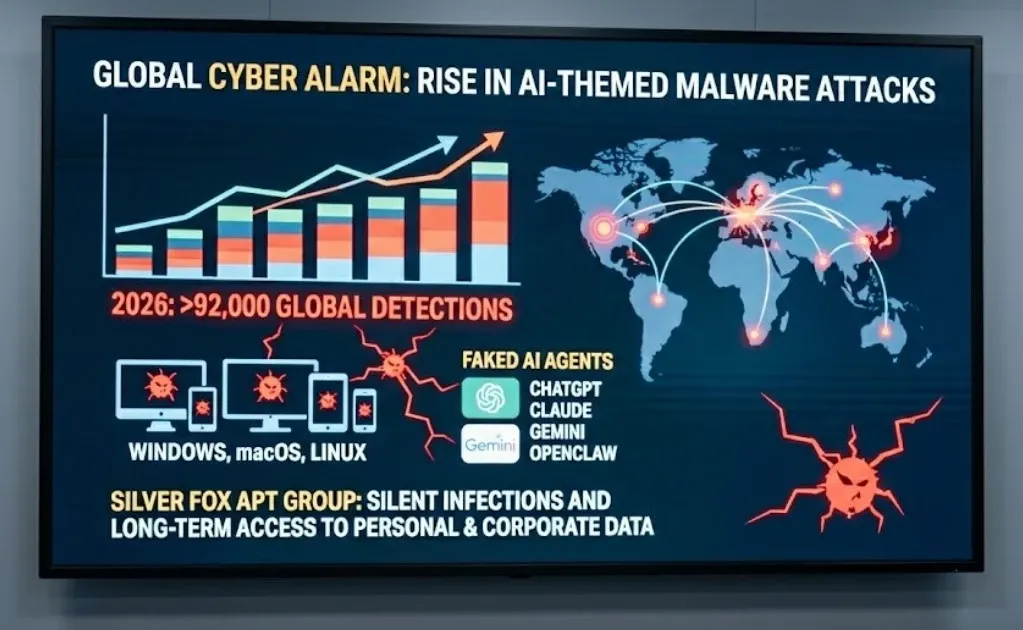
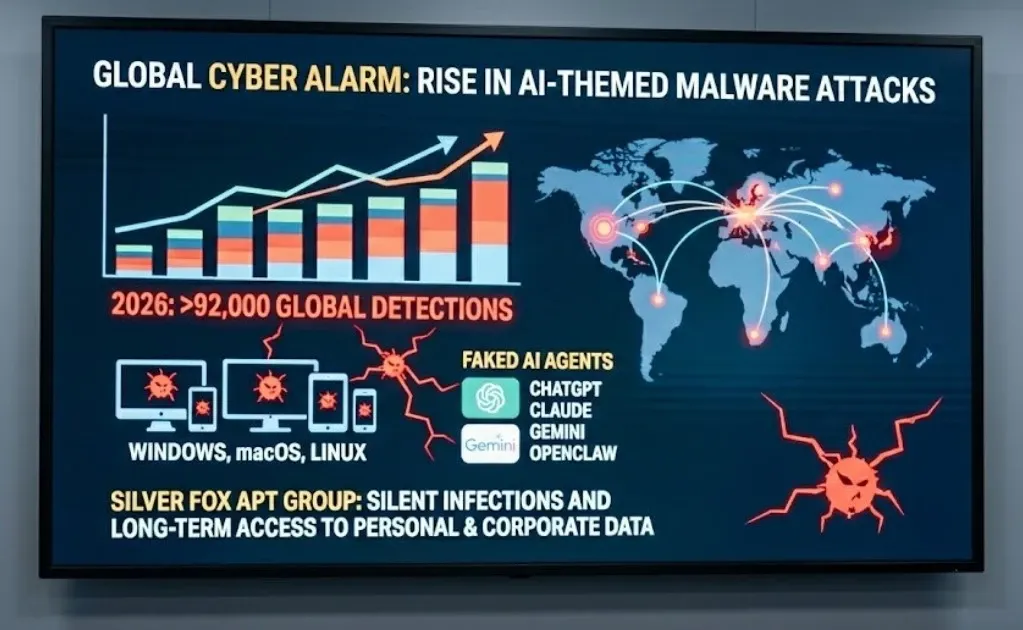
Điều đáng lo không phải là AI thông minh đến đâu, mà là con người đang trao cho nó quá nhiều quyền được tin. Kaspersky ghi nhận hàng chục nghìn vụ tấn công mạng bằng mã độc ngụy trang dưới dạng dịch vụ hoặc tác nhân AI phổ biến trong vài tháng đầu năm. Thủ đoạn giả mạo ứng dụng AI để cài cắm mã độc bùng nổ, trong đó các vụ giả mạo ChatGPT chiếm đến 49%, còn Claude và Gemini cùng chiếm 18% tổng số vụ việc. Khi thương hiệu càng nổi, kẻ xấu càng dễ lợi dụng để gắn mác “chính thức” lên phần mềm độc hại của mình.
Thông điệp phải thẳng thắn: bất kỳ ai tin rằng “AI nổi tiếng thì liên kết nó đưa ra cũng an toàn” đều đang tự biến mình thành mục tiêu béo bở cho các chiến dịch phát tán mã độc ChatGPT Gemini.

Cách thức tấn công: Từ bộ cài giả đến liên kết độc hại AI
Kẻ xấu không còn phải gõ cửa từng người dùng; họ dùng chính AI để mở cửa hộ mình. Ở lớp bề mặt, chúng dựng các ứng dụng AI giả để dụ người dùng tải về, sau đó cài mã độc lên thiết bị. Những “bộ cài Claude” cho Windows, macOS và Linux được phân phối nhắm đến bất kỳ ai đang tìm kiếm công cụ AI mới, và khi người dùng khởi chạy, mã độc sẽ âm thầm được triển khai, duy trì quyền truy cập dài hạn vào hệ thống cùng dữ liệu nhạy cảm.
Song song với giả mạo ứng dụng AI, một mặt trận mới là liên kết độc hại AI: hiện tượng “LLM poisoning” mà Microsoft đã cảnh báo có thể dẫn dụ người dùng nhấp vào các liên kết độc hại. Các cuộc tấn công xuất phát từ những mô hình như Gemini, Claude, Copilot và ChatGPT, thông qua chatbot đề xuất liên kết tải xuống do kẻ tấn công kiểm soát, trình cài đặt mang thương hiệu AI, hoặc các tệp kỹ năng/tác nhân bị nhiễm độc chứa sẵn lệnh tải phần mềm độc hại.
Một nhà phát triển thậm chí bị hack vì dán lệnh mà Claude cung cấp vào terminal: liên kết đó dẫn tới trang web giả mạo chứa phần mềm độc hại, chạy ngay lập tức và tìm cách lấy mọi thứ trên máy của anh. Đây là minh chứng sống động rằng liên kết độc hại AI có thể xuất phát ngay trong cửa sổ chat bạn vẫn tưởng là “an toàn tuyệt đối”.
Ai đang bị nhắm tới và vì sao mức độ nguy hiểm ngày càng tăng?
Nếu bạn nghĩ chỉ “dân IT” mới là mục tiêu, bạn đang đánh giá thấp tham vọng của hacker. Kẻ tấn công phân phối ứng dụng Claude giả cho cả Windows, macOS và Linux, nghĩa là mọi người dùng đang tìm kiếm công cụ AI đều nằm trong tầm ngắm. Trong bức tranh chung, các thương hiệu như ChatGPT, Claude, Gemini chiếm phần lớn lượng giả mạo vì tên tuổi quen thuộc giúp tăng khả năng “câu” nạn nhân.
Đáng lo hơn, những người làm việc trong lĩnh vực tài sản số và sổ cái phân tán – nơi chứa các bí mật không thể thu hồi như seed phrase, file keystore, khóa API rút tiền – đang bị nhắm tới một cách rõ ràng. Khi một liên kết độc hại AI lọt qua, hậu quả không chỉ là mất tài khoản, mà có thể là mất vĩnh viễn toàn bộ tài sản số. Trong bối cảnh đó, sự tin tưởng và lười kiểm chứng trở thành lỗ hổng nguy hiểm nhất, vì không có bản vá phần mềm nào sửa được bản năng tin vào câu trả lời tiện lợi.
Cùng lúc, Kaspersky ghi nhận hơn 15.000 mẫu mã độc ngụy trang dưới dạng phần mềm AI agent, bao gồm Trojan ngân hàng, phần mềm gián điệp, trình tải mã độc tiếp tục cài thêm thành phần độc hại khác. Khi AI agent ngày càng tự động hóa nhiều tác vụ, chỉ cần một mắt xích bị nhiễm, toàn bộ quy trình làm việc có thể bị chiếm quyền mà người dùng không nhận ra.
Đừng tin, hãy kiểm chứng: Nguyên tắc an toàn ứng dụng khi dùng AI
Điểm mấu chốt: bất kỳ liên kết hoặc file cài đặt nào xuất phát từ AI đều phải được xem là nguy hiểm cho đến khi bạn tự kiểm chứng. Người dùng Claude Code đã rút ra bài học rằng nên coi mọi liên kết do AI cung cấp là nguy hiểm. Đây không phải sự hoang mang vô lý, mà là phản xạ sinh tồn trong môi trường nơi các cuộc tấn công có thể ẩn trong từng đoạn mã, từng file hướng dẫn kỹ năng.
Kaspersky khuyến nghị người dùng cá nhân ưu tiên các dịch vụ AI từ công ty uy tín, tránh các bot không rõ nguồn gốc và không cung cấp thông tin cá nhân cho dịch vụ chưa được xác thực. Cùng với đó, cần áp dụng thái độ hoài nghi phổ biến với chính tự động hóa: thay vì tin rằng “AI đã kiểm tra rồi”, hãy coi mọi đề xuất của AI là phác thảo thô cần bạn tự đối chiếu thêm.
Muốn bảo vệ khỏi malware, hãy đặt ra hai câu hỏi trước khi cài đặt: nguồn tải có phải kênh chính thức không, và bạn có thực sự hiểu file/lenh mình sắp chạy làm gì. Nếu câu trả lời còn mơ hồ, tốt hơn là dừng lại. Năng suất tăng vài phút không đáng để đánh đổi bằng nguy cơ mất sạch dữ liệu và tài sản.