
Lỗ hổng iOS có thể mở đường cho mã độc
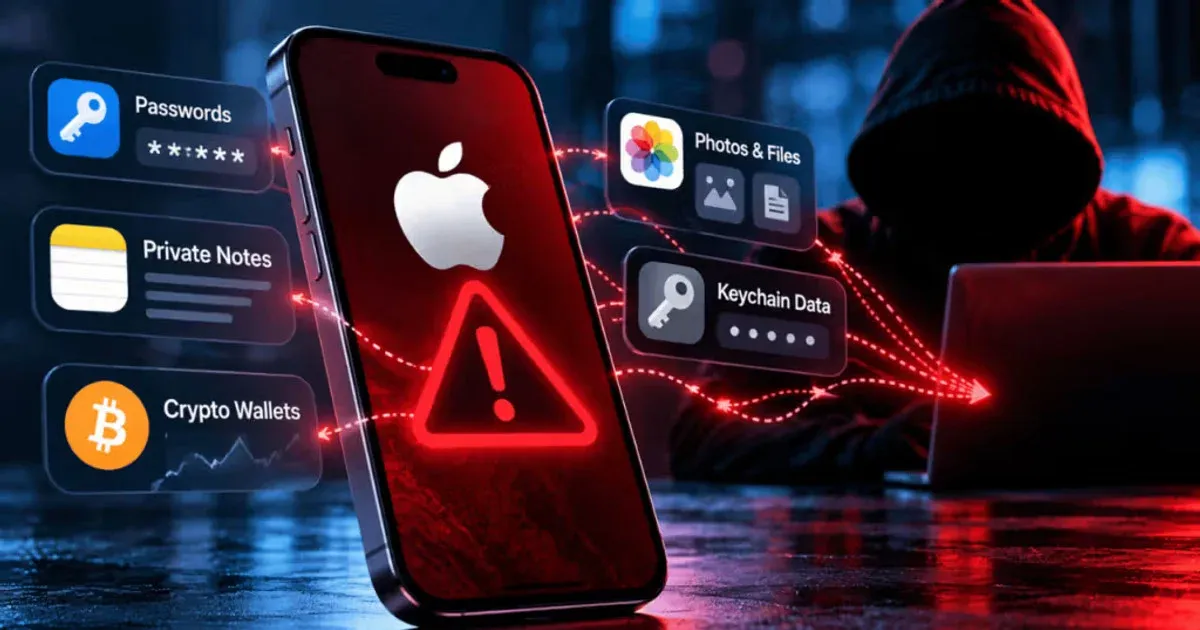
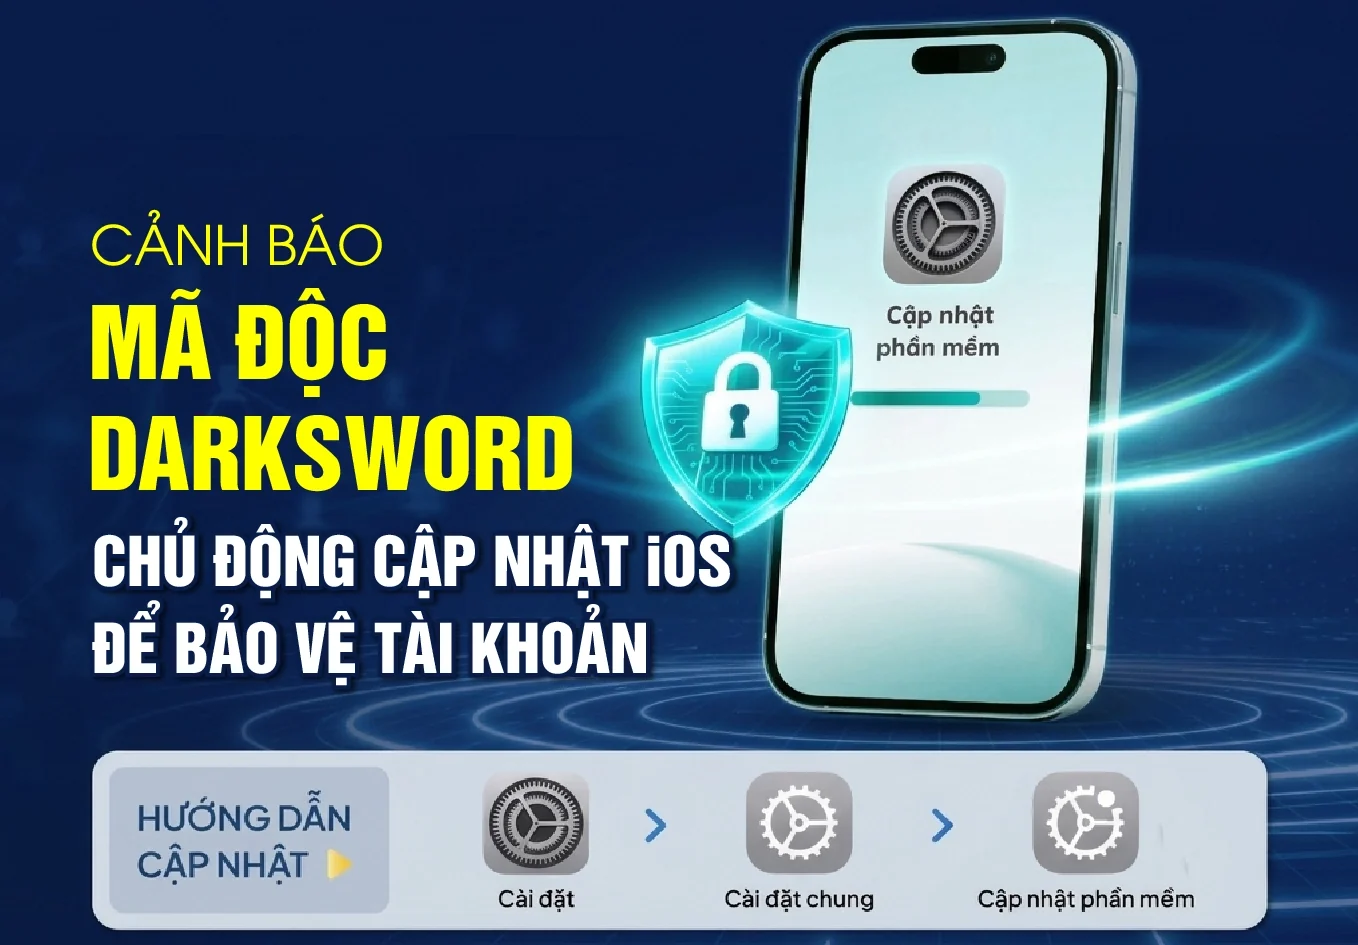
Mã độc nhắm vào iPhone là phần mềm độc hại lợi dụng lỗ hổng trong iOS để xâm nhập thiết bị, lấy thông tin đăng nhập và dữ liệu cá nhân, từ đó có thể đe dọa tài khoản ngân hàng. Cảnh báo mã độc iPhone từ Agribank, BIDV và VietinBank nhấn mạnh nguy cơ liên quan đến DarkSword và biến thể P7 DarkSword; Vietcombank cũng lưu ý về Coruna. Các mã độc này có thể khai thác lỗ hổng khi người dùng truy cập website hoặc quảng cáo chứa mã độc, rồi đánh cắp mật khẩu, mã OTP và dữ liệu cá nhân. Đây không phải rủi ro chỉ xuất hiện khi cài ứng dụng lạ: một lượt truy cập vào trang hoặc quảng cáo độc hại cũng có thể tạo cơ hội cho cuộc tấn công. Vì thông tin bị lấy cắp có thể dẫn đến mất an toàn tài khoản và tài sản, người dùng nên xem cập nhật phần mềm cùng thói quen duyệt web thận trọng là việc cần làm ngay.
Vì sao cập nhật iOS là bước quan trọng
Rủi ro tập trung vào những iPhone đang chạy phiên bản iOS chưa có bản vá tương ứng: các công cụ tấn công có thể kết hợp nhiều lỗ hổng để xâm nhập thiết bị. Vì vậy, cập nhật iOS lên phiên bản mới nhất mà thiết bị hỗ trợ là biện pháp thiết thực nhất được các ngân hàng khuyến nghị; người dùng cũng nên bật chế độ tự động cập nhật. Có một điểm giúp giảm lo ngại nhưng không nên biến thành lý do trì hoãn: P7 DarkSword được mô tả là biến thể để lại ít dấu vết, song không khai thác lỗ hổng iOS mới. Thiết bị đã được cập nhật bản vá phù hợp vẫn được bảo vệ trước biến thể này. Nói cách khác, cập nhật không phải lời hứa rằng mọi nguy cơ biến mất, nhưng nó đóng lại những lỗ hổng đã biết mà mã độc dựa vào.
Bảo vệ ứng dụng, mật khẩu và mã OTP
Bản vá chỉ là một phần của hàng rào bảo vệ. Người dùng nên chỉ cài ứng dụng từ nhà phát triển đáng tin cậy, gỡ phần mềm không rõ nguồn gốc hoặc không còn sử dụng và thường xuyên rà soát quyền truy cập. Đặc biệt, đừng cấp quyền truy cập màn hình, trợ năng, quản lý thiết bị hay cài đặt hồ sơ cấu hình nếu chưa hiểu rõ mục đích. Với thông tin đăng nhập, nguyên tắc phải dứt khoát: không nhập dữ liệu ngân hàng vào đường dẫn đáng ngờ, không mở liên kết lạ và tuyệt đối không chia sẻ mật khẩu, mã PIN, thông tin thẻ hay mã OTP cho bất kỳ ai, kể cả người tự xưng là nhân viên ngân hàng. Bảo mật mã OTP không phụ thuộc vào việc ai hỏi có vẻ đáng tin đến đâu; mã này cần được giữ riêng như chìa khóa xác nhận giao dịch.
Nếu nghi iPhone đã nhiễm mã độc
Nếu có lý do nghi ngờ thiết bị bị xâm nhập, đừng tiếp tục dùng iPhone đó để đăng nhập ngân hàng hoặc đổi mật khẩu. Hãy sao lưu dữ liệu cần thiết, khôi phục cài đặt gốc, cập nhật iOS rồi đổi mật khẩu ngân hàng và các tài khoản quan trọng bằng một thiết bị an toàn. Người dùng Vietcombank được khuyến nghị liên hệ tổng đài của ngân hàng để yêu cầu hỗ trợ khóa dịch vụ ngân hàng số và thẻ; nếu đã phát sinh tổn thất, cần đến điểm giao dịch và trình báo cơ quan công an. Những bước này đáng làm sớm vì mã độc có thể lấy thông tin xác thực mà không dễ bị nhận ra, nhất là khi biến thể mới để lại ít dấu vết. Kết luận rất rõ: hãy cập nhật iOS, kiểm soát quyền ứng dụng và giữ kín thông tin đăng nhập trước khi có dấu hiệu bất thường, thay vì đợi đến khi tài khoản gặp sự cố.