
Mã độc iPhone Android: mối đe doạ mới cho mọi người dùng
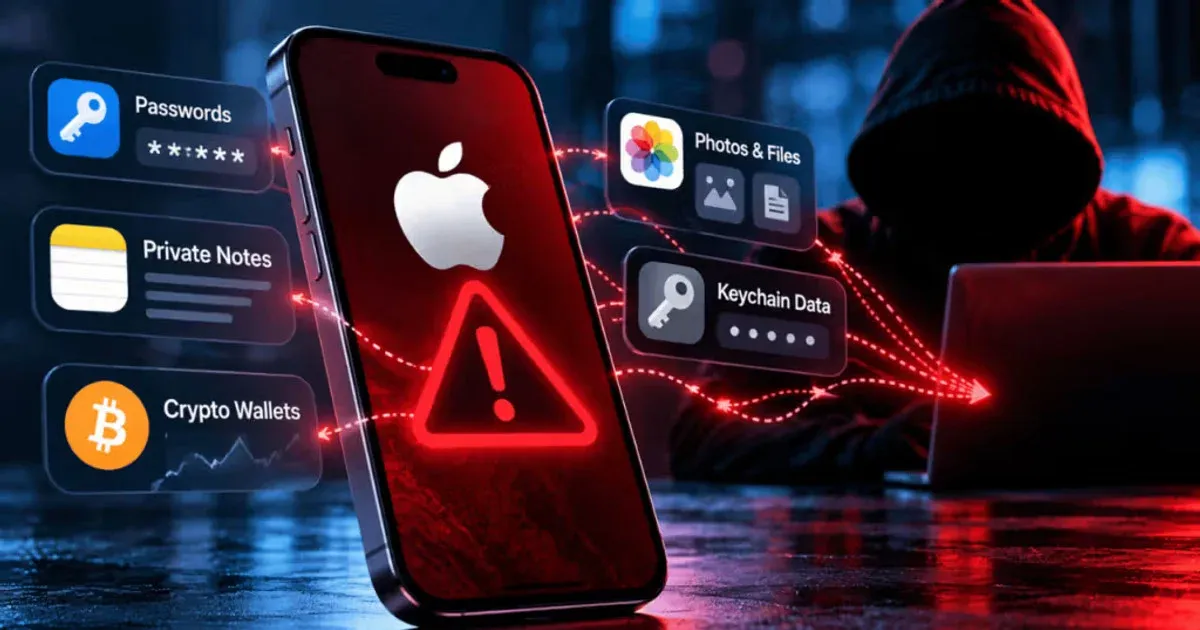
Mã độc iPhone Android là các phần mềm độc hại được thiết kế riêng để tấn công hai hệ điều hành phổ biến nhất thế giới, lợi dụng lỗ hổng bảo mật, quyền ứng dụng và thói quen dùng điện thoại để âm thầm thu thập dữ liệu cá nhân, đánh cắp tài chính số, kiểm soát camera, micro và thậm chí điều khiển thiết bị từ xa mà người dùng không hay biết. Khi điện thoại trở thành ví tiền, chìa khoá ngân hàng và kho lưu trữ đời sống số, coi nhẹ nguy cơ này là một sai lầm đắt giá. Điểm đáng nói là làn sóng mã độc mới không còn phân biệt iOS an toàn và Android dễ bị tấn công. Biến thể P7 DarkSword trên iPhone có thể trích xuất dữ liệu từ Keychain – nơi Apple lưu mật khẩu và thông tin xác thực nhạy cảm – đồng thời nhắm vào dữ liệu ví tiền điện tử. Trên Android, Hirudo được xây dựng để đánh cắp thông tin đăng nhập ngân hàng, mã PIN thanh toán, tin nhắn SMS và cho phép tin tặc theo dõi màn hình, truy cập camera, điều khiển điện thoại từ xa. Nếu bạn vẫn nghĩ mình “không có gì để mất”, hãy nhớ rằng chỉ một lần mất quyền kiểm soát điện thoại có thể kéo theo cả danh tính và tài khoản tài chính.
DarkSword trên iPhone: từ quảng cáo độc hại đến ví tiền điện tử
Biến thể P7 DarkSword cho thấy iPhone không còn là “pháo đài bất khả xâm phạm” như nhiều người vẫn tin. Một quảng cáo tưởng chừng bình thường có thể trở thành con đường để tin tặc xâm nhập iPhone, triển khai mã độc có khả năng che giấu hoạt động, thu thập dữ liệu và nhận lệnh điều khiển từ xa. Theo báo cáo của iVerify, P7 DarkSword là biến thể mới của chuỗi khai thác DarkSword, được phát hiện khi điều tra một chiếc iPhone bị nhiễm mã độc của nhân viên một tổ chức tài chính. Coruna nhắm tới iOS 13–17.2.1, còn DarkSword ảnh hưởng các phiên bản iOS 18.4–18.7. Nguy hiểm hơn, P7 có ba cải tiến: khó bị phát hiện hơn, hoạt động ổn định hơn và thu thập được nhiều loại dữ liệu hơn. Nó hạn chế lưu nhật ký, giảm can thiệp vào chương trình đang chạy và dùng dữ liệu trình duyệt để tránh lặp lại tấn công, khiến dấu vết trên thiết bị mờ đi. Đáng chú ý, biến thể này có thể trích xuất dữ liệu từ Keychain – hệ thống bảo mật lưu mật khẩu, khoá và thông tin xác thực – trước khi gửi cho kẻ tấn công, đồng thời bổ sung khả năng nhắm vào dữ liệu ví tiền điện tử. Theo Google, DarkSword từng được một số nhà cung cấp phần mềm giám sát thương mại và các nhóm bị nghi liên hệ với nhà nước sử dụng. Đây không còn là câu chuyện của vài hacker nghiệp dư, mà là hạ tầng giám sát chuyên nghiệp nhắm thẳng vào người dùng iPhone.
Hirudo trên Android: đánh cắp ngân hàng, thay thế ứng dụng và chiếm quyền điều khiển
Nếu P7 DarkSword đánh vào lớp bảo mật sâu nhất của iPhone, thì Hirudo lại tấn công trực diện vào ví tiền và tài khoản ngân hàng trên Android. Đây là mã độc Android mới được dùng để đánh cắp thông tin đăng nhập ngân hàng, mã PIN thanh toán và tin nhắn SMS, đồng thời cho phép tin tặc theo dõi màn hình, truy cập camera và điều khiển điện thoại từ xa. Hirudo được phát tán qua các ứng dụng giả mạo hoặc có vẻ hợp pháp như ứng dụng mua sắm, xem video, phim ngắn; giao diện đủ bình thường để người dùng không nghi ngờ. Chiến lược của Hirudo tinh vi ở hai điểm. Thứ nhất, các ứng dụng dụ cài mã độc hiển thị nội dung “đàng hoàng” rồi đưa ra thông báo cập nhật giả; nếu người dùng làm theo, gói ứng dụng chứa Hirudo sẽ được cài thêm. Thứ hai, mã độc yêu cầu quyền Trợ năng (Accessibility) và quyền truy cập thông báo – hai quyền cho phép nó theo dõi thao tác, đọc nội dung hiển thị và thu thập dữ liệu trên điện thoại. Nguy hiểm hơn, với các ứng dụng ngân hàng mục tiêu, Hirudo tìm cách gỡ ứng dụng chính thức rồi tải về phiên bản đã bị chỉnh sửa để thay thế, giữ nguyên giao diện nhưng cài thêm cơ chế can thiệp vào hoạt động bên trong ứng dụng. Các nhà nghiên cứu ghi nhận các phiên bản ứng dụng ngân hàng bị chỉnh sửa nhắm vào tám ứng dụng của bảy ngân hàng tại Indonesia, đồng thời thu thập thông tin tài khoản tài chính ở Trung Quốc, Ấn Độ, Mexico, Morocco và Thái Lan. Khi ứng dụng ngân hàng bạn mở mỗi ngày có thể đã bị thay ruột, mọi lớp bảo vệ bên trong gần như vô nghĩa.
Dấu hiệu bị theo dõi: đừng bỏ qua những bất thường nhỏ trên điện thoại
Mã độc không xuất hiện với biểu tượng đáng ngờ trên màn hình chính; nó để lại dấu vết bằng những bất thường mà người dùng thường bỏ qua. Trên iPhone và nhiều thiết bị Android, hệ thống hiển thị chỉ báo khi camera hoặc micro được sử dụng – chấm cam cho micro, chấm xanh lá cho camera hoặc camera kèm micro trên iPhone. Nếu chỉ báo xuất hiện dù bạn không gọi điện, không quay video, không dùng ứng dụng cần camera/micro, đó là lúc phải kiểm tra ứng dụng đang chạy và quyền truy cập tương ứng. Đây chưa phải bằng chứng chắc chắn bị theo dõi, nhưng là tín hiệu cảnh báo. Một dấu hiệu khác là pin hao nhanh và dữ liệu di động tăng đột biến dù thói quen dùng máy không thay đổi. Phần mềm chạy nền có thể tiêu thụ năng lượng và dùng mạng để truyền dữ liệu, nên khi thấy điện thoại hết pin nhanh bất thường hoặc lưu lượng data tăng mạnh, hãy kiểm tra mức tiêu thụ của từng ứng dụng. Ngoài ra, điện thoại tự thực hiện thao tác lạ, khó tắt nguồn hoặc tự khởi động lại cũng là dấu hiệu cần chú ý. Trong bối cảnh phần mềm gián điệp có thể âm thầm thu thập tin nhắn, danh bạ, mật khẩu, ghi âm, ghi hình trái phép, coi nhẹ những bất thường này đồng nghĩa với việc trao thêm thời gian cho kẻ tấn công đào sâu vào đời sống số của bạn.
Cách bảo vệ dữ liệu điện thoại và giữ an toàn điện thoại thông minh
Giữ an toàn điện thoại thông minh không phải chuyện cài một ứng dụng diệt virus rồi quên đi, mà là thay đổi thói quen sử dụng. Về phía iPhone, Apple đã phát hành các bản cập nhật bảo mật cho iOS 15.8.7, iOS 16.7.15 và iOS 18.7.7, trong đó iOS 18.7.7 còn được cung cấp cho cả những thiết bị có thể nâng cấp lên iOS 26 để người dùng chưa muốn chuyển hệ điều hành mới vẫn nhận được bản vá liên quan. Người dùng nên cập nhật iOS lên phiên bản mới nhất mà thiết bị hỗ trợ, thận trọng với quảng cáo và đường dẫn không đáng tin cậy, tránh truy cập các trang web có dấu hiệu bất thường. Theo iVerify, cập nhật iOS và cài đặt các bản vá bảo mật mới nhất là cách giảm nguy cơ bị DarkSword khai thác. Trên Android, để hạn chế nguy cơ nhiễm mã độc như Hirudo, bạn nên chỉ tải ứng dụng từ kho ứng dụng chính thức hoặc nguồn do nhà phát triển cung cấp, không cài tệp APK từ quảng cáo, đường dẫn lạ hoặc website không đáng tin cậy. Khi phát hiện biểu hiện đáng ngờ, hãy rà soát quyền truy cập camera, micro, vị trí, danh bạ và ảnh của từng ứng dụng; gỡ bỏ ứng dụng không rõ nguồn gốc hoặc không còn nhu cầu sử dụng; đồng thời cập nhật hệ điều hành và ứng dụng lên phiên bản mới nhất. Nếu nghi ngờ đã cài ứng dụng độc hại, hãy dùng một thiết bị an toàn để liên hệ ngân hàng, yêu cầu kiểm tra và bảo vệ tài khoản; đổi mật khẩu, thu hồi phiên đăng nhập đáng ngờ và kiểm tra giao dịch bất thường. Bảo vệ dữ liệu điện thoại không phải là việc làm một lần, mà là kỷ luật số bạn phải duy trì mỗi ngày: kiểm soát quyền ứng dụng, cập nhật đều đặn và luôn nghi ngờ những thứ “miễn phí” xuất hiện từ quảng cáo.