
Sinh trắc học: lá chắn cuối cùng đang bị tội phạm “bẻ cong” như thế nào?
Lừa đảo Face ID và các hình thức giả mạo xác thực sinh trắc học trên thanh toán sinh trắc học là những chiêu tấn công trong đó tội phạm kiểm soát thiết bị hoặc trình duyệt của nạn nhân, mô phỏng giao diện quét khuôn mặt hay cửa sổ Face ID để đánh lừa cả người dùng lẫn hệ thống ngân hàng, từ đó chiếm đoạt quyền xác nhận giao dịch và rút tiền trái phép khỏi tài khoản ngân hàng của nạn nhân. Thực tế, các chiêu này không nhắm thẳng vào hệ thống ngân hàng, mà lợi dụng tâm lý tin tưởng tuyệt đối vào Face ID, quét khuôn mặt và giao diện thanh toán quen thuộc để biến “lá chắn cuối cùng” thành cánh cửa mở toang cho tội phạm công nghệ cao.
Điểm đáng sợ không phải ở công nghệ, mà ở cảm giác an toàn giả tạo: nhiều người tin rằng chỉ cần bật xác thực sinh trắc học là đủ bảo vệ tài khoản ngân hàng. Trong khi đó, như lực lượng chức năng cảnh báo, hiện nay đã xuất hiện thủ đoạn tinh vi hơn nhiều, tội phạm công nghệ cao luôn thay đổi thủ đoạn từng ngày để vượt qua các lớp bảo vệ quen thuộc. Nếu người dùng vẫn giữ thói quen tải ứng dụng linh tinh, bẻ khóa máy, bấm bừa vào liên kết lạ… thì mọi công nghệ an toàn đều có thể bị vô hiệu ngay trên chính chiếc điện thoại của họ.

Từ camera bị chiếm quyền đến giao dịch chuyển tiền “ma”
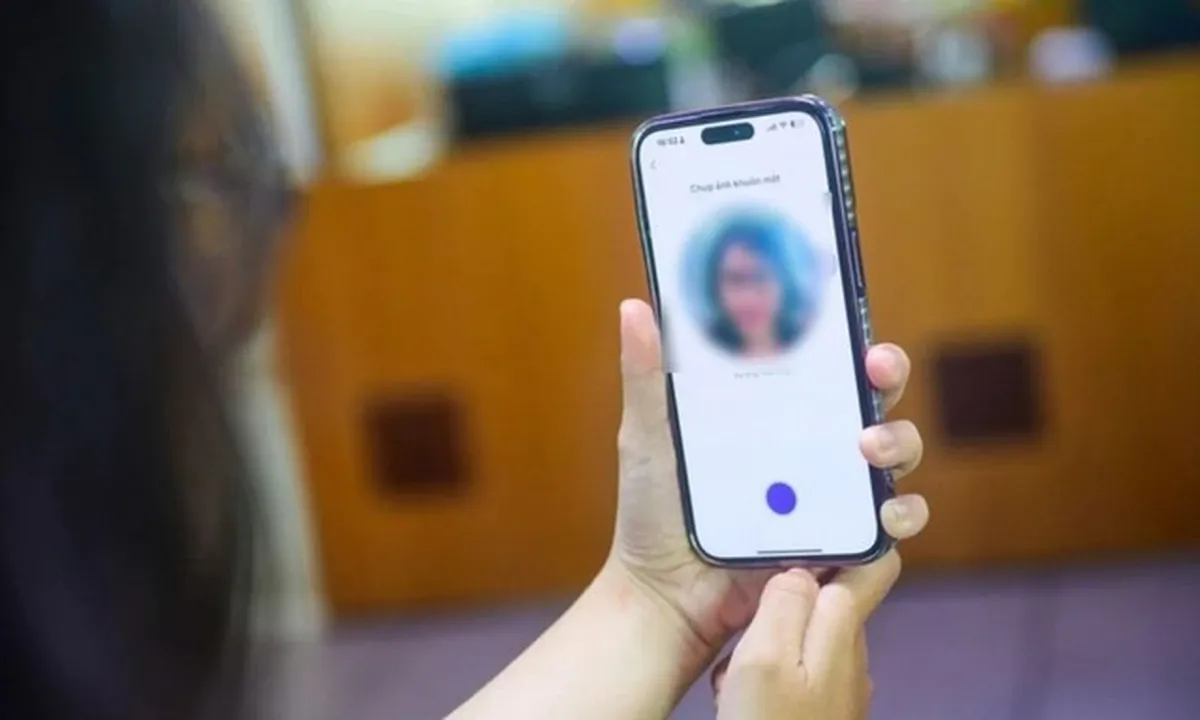
Trọng tâm của chiêu lừa đảo Face ID mới là chiếm quyền điều khiển camera và hệ thống trên điện thoại đã bị root hoặc jailbreak, hoặc đã dính mã độc qua ứng dụng, đường link không rõ nguồn gốc. Khi thiết bị bị kiểm soát, ngay khoảnh khắc ứng dụng ngân hàng yêu cầu quét khuôn mặt để xác nhận giao dịch, phần mềm độc hại sẽ chặn tín hiệu từ camera thật. Thay vì khuôn mặt của bạn, nó chèn vào một đoạn dữ liệu khuôn mặt hoặc video đã thu thập, chuẩn bị sẵn để qua mặt bước kiểm tra.
Hệ thống ngân hàng nghĩ rằng chủ tài khoản đang tự xác thực, trong khi tội phạm ở phía sau âm thầm thực hiện lệnh chuyển tiền trái phép mà nạn nhân không hề hay biết. Lúc này, thanh toán sinh trắc học không còn là lớp bảo vệ, mà trở thành “con dấu hợp thức hóa” cho giao dịch gian lận. Điều nguy hiểm hơn là nhiều ngân hàng đã bổ sung cơ chế phát hiện sự sống (liveness detection) để phân biệt người thật với hình ảnh, video dựng sẵn, nhưng nếu thiết bị đầu cuối đã bị xâm nhập thì mọi lớp bảo mật phía ngân hàng vẫn có thể bị bẻ gãy.
Pop-up Face ID giả trên web: khi trình duyệt hóa thành màn hình “Apple Pay”
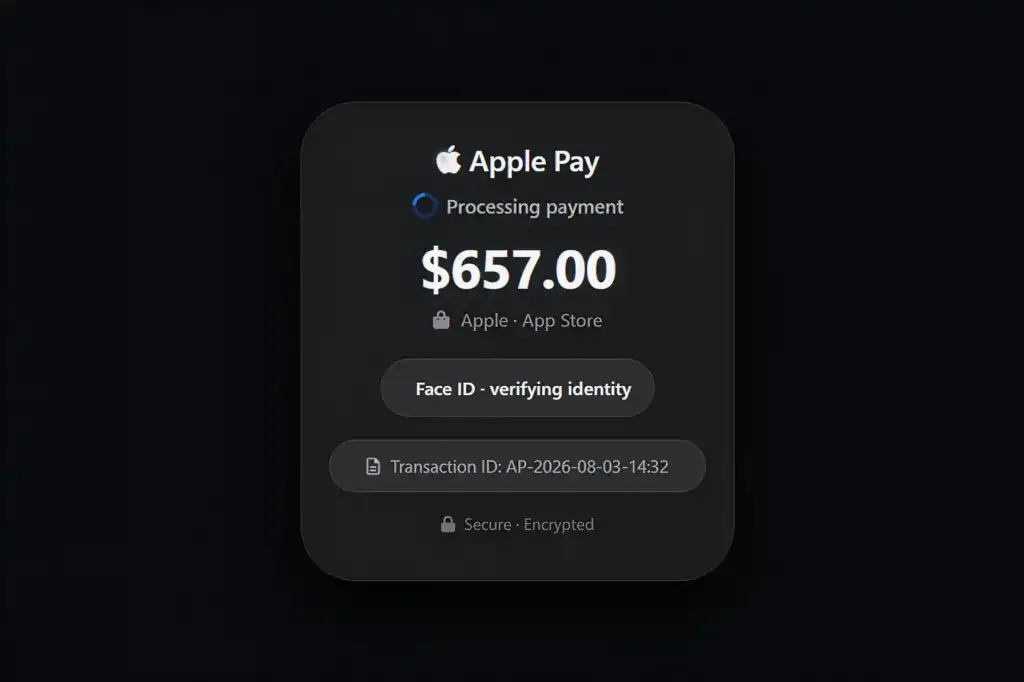
Song song với việc chiếm camera, một kiểu lừa đảo Face ID khác đang nhắm vào người dùng qua trình duyệt. Trang web độc hại dựng lại một giao diện giống hệt cửa sổ Apple Pay: có hoạt hình Face ID giả, biểu tượng ổ khóa mở, mã giao dịch và nhiều chi tiết khiến người dùng tưởng rằng một giao dịch thanh toán lớn vừa được khởi tạo. Toàn bộ những gì bạn thấy chỉ là hình ảnh, hoạt ảnh và âm thanh giả mạo trên web, không có bất kỳ xác thực Face ID hay lệnh thanh toán thực nào được gửi đi.
Sau khi khiến người dùng hoảng loạn, trang web bật lên hóa đơn giả kèm số điện thoại hỗ trợ và nút xem chi tiết. Nếu bấm, bạn sẽ nghe giọng nói cảnh báo về một giao dịch trái phép và thúc giục phải gọi ngay số “hỗ trợ”. Đây là cái bẫy tâm lý: kẻ gian không cần xâm nhập ngân hàng, chỉ cần dụ bạn gọi vào đường dây lừa đảo để moi thêm thông tin hoặc điều khiển máy từ xa. Nếu cố quay lại, một cảnh báo giả khác hiện lên về “phiên Apple ID đang hoạt động”, dọa rằng rời trang sẽ lộ dữ liệu thanh toán và tài khoản ngân hàng. Mọi chi tiết đều được dựng ra để khóa bạn trong vòng hoảng sợ và nghe theo chúng.
Cách nhận diện giao diện xác thực thật – giả trên điện thoại
Điểm mấu chốt để bảo vệ tài khoản ngân hàng là học cách phân biệt xác thực sinh trắc học thật với giả mạo xác thực trên web hoặc app. Với pop-up Face ID giả, dấu hiệu đầu tiên là nó nằm trong khung trình duyệt chứ không che toàn màn hình hệ thống; nút, font chữ, biểu tượng thường “na ná” nhưng không trùng hẳn với giao diện gốc. Quan trọng hơn, hệ điều hành không hề hiển thị hộp thoại chuẩn của Face ID/Touch ID, mà chỉ là hình ảnh động được vẽ lại.
Nếu bạn ở trên một trang web lạ và bất ngờ thấy yêu cầu quét Face ID hoặc thanh toán Apple Pay, hãy nghi ngờ ngay. Cách xử lý đúng là mở chế độ xem tab trong trình duyệt và đóng hẳn tab đó, không bấm vào bất kỳ hộp thoại hoặc nút nào, và tuyệt đối không gọi các số điện thoại hiện trong cửa sổ pop-up. Khi dùng app ngân hàng, hãy chú ý xem yêu cầu quét khuôn mặt có xuất hiện trong giao diện hệ thống hay không, và chỉ thực hiện khi đó là giao dịch do chính bạn chủ động khởi tạo.
5 bước thực tế để bảo vệ tài khoản ngân hàng trước lừa đảo sinh trắc học
Không có công nghệ nào an toàn nếu người dùng tự “gỡ bỏ” lớp bảo vệ của mình. Bảo vệ chiếc điện thoại chính là bảo vệ tài khoản, bảo vệ tài sản của chính mình và gia đình. Muốn không trở thành nạn nhân tiếp theo của lừa đảo Face ID và thanh toán sinh trắc học, bạn cần thay đổi thói quen ngay từ hôm nay. Theo khuyến nghị của cơ quan chức năng, mỗi người dùng thường xuyên sử dụng app ngân hàng trên điện thoại cần chủ động các bước phòng ngừa cụ thể, thay vì phó mặc cho ngân hàng hoặc nhà sản xuất thiết bị.
- Không bẻ khóa điện thoại (jailbreak, root), vì hành động này vô hiệu hóa các lớp bảo vệ mặc định và mở cửa cho mã độc chiếm quyền camera, bộ nhớ.
- Chỉ cài ứng dụng từ kho chính thức, không tải file APK trôi nổi, không bấm link lạ trên SMS, Zalo, Messenger hoặc mạng xã hội.
- Thường xuyên rà soát quyền truy cập camera, micro, quyền hỗ trợ tiếp cận; tắt quyền camera với những app không cần thiết.
- Cập nhật hệ điều hành và ứng dụng ngân hàng đều đặn vì các bản cập nhật vá lỗi bảo mật và bổ sung công nghệ phát hiện giả mạo tiên tiến hơn.
- Hạn chế đăng ảnh, video cận mặt độ nét cao và để lộ giấy tờ cá nhân để tránh bị thu thập dữ liệu làm deepfake, đồng thời gọi ngay tổng đài ngân hàng để khóa tài khoản và báo công an khi thấy dấu hiệu bất thường như hao pin nhanh, ứng dụng lạ xuất hiện.