
Tấn công AI tự động là gì và vì sao đáng sợ ngay lúc này?
Tấn công AI tự động là hình thức tin tặc dùng các khung AI đa agent có khả năng quan sát, lập kế hoạch và tự thực hiện nhiều bước liên tiếp, từ trinh sát đến khai thác và đánh cắp dữ liệu, giúp chúng thu thập hàng nghìn thông tin đăng nhập chỉ trong vài giờ với rất ít hoặc không cần sự can thiệp trực tiếp của con người.
Điểm cần thừa nhận thẳng thắn: đây không còn là viễn cảnh tương lai, mà là chiến thuật đang triển khai ngoài đời. Báo cáo về tình hình đe dọa quý II cho biết một nhóm có động cơ tài chính đã xâm nhập hạ tầng điện toán đám mây của một tổ chức rồi triển khai quy trình tấn công tự động để quét hệ thống và thu thập dữ liệu. Các khâu xử lý và xoay vòng IP diễn ra hoàn toàn không cần người vận hành, lưu lượng lại phát sinh từ chính hạ tầng nạn nhân, khiến hoạt động dễ bị nhầm là hợp lệ. Trong khi đó, các hệ thống agentic AI workflows có thể tự quan sát môi trường, lập kế hoạch, gọi công cụ và chạy nhiều bước liên tiếp để đạt mục tiêu tấn công.
AI agent đang đánh cắp mật khẩu như thế nào trong chưa đầy 6 giờ?
Cốt lõi của làn sóng tấn công AI tự động nằm ở khung AI đa agent được thiết kế như một dây chuyền tấn công khép kín. Google Mandiant ghi nhận các nhóm đã sử dụng khung này để đánh cắp hàng nghìn thông tin đăng nhập trong chưa đầy 6 giờ, chứng tỏ mức độ tự động hóa đã vượt xa mô hình tấn công truyền thống. Trong một chiến dịch quý II, sau khi chiếm được tài nguyên đám mây của doanh nghiệp, kẻ tấn công giao cho AI agent tự lập kế hoạch, xây dựng hạ tầng và thực hiện chiến dịch thu thập thông tin đăng nhập quy mô lớn trong thời gian cực ngắn.
Các agent không chỉ quét và thu thập dữ liệu mà còn tự xử lý lỗi, điều chỉnh quy trình, xoay vòng IP để che giấu nguồn gốc hoạt động. Một hệ thống điều phối mang tên “Recon” thậm chí quản lý hơn 23.800 thông tin xác thực nhạy cảm, bao gồm khóa API của dịch vụ AI và nền tảng đám mây. Dù đến nay chưa có chuỗi tấn công hoàn toàn tự động nào được ghi nhận trên mục tiêu thực tế, thực tế là AI đã đủ khả năng tự đi gần hết vòng đời một cuộc tấn công – và đó là tín hiệu báo động cho mọi tổ chức đang phụ thuộc vào đám mây.
Tốc độ là vũ khí mới: từ trinh sát đến khai thác chỉ trong vài phút
Điều khiến tấn công AI tự động nguy hiểm không phải là kỹ thuật hoàn toàn mới, mà là tốc độ của toàn bộ chiến dịch. Các hệ thống agentic AI workflows giúp tin tặc chuyển từ việc dùng AI như công cụ hỗ trợ sang để AI tự điều phối nhiều bước trong một chiến dịch tấn công. Theo đánh giá của GTIG, khoảng thời gian cần con người ra quyết định đã giảm từ hàng giờ hoặc nhiều ngày xuống còn vài phút, tạo lợi thế lớn cho kẻ tấn công trước đội ngũ phòng thủ.
AI hiện xuất hiện gần như trong mọi khâu: thu thập thông tin mục tiêu, nghiên cứu OSINT, tạo email lừa đảo và hạ tầng giả mạo, viết mã độc làm rối để vượt phát hiện, tự xử lý lỗi khi khai thác, hỗ trợ leo thang đặc quyền, di chuyển trong mạng nội bộ và tổ chức dữ liệu đánh cắp. Một nhóm bị nghi liên quan đến Trung Quốc dùng Gemini để thiết kế hệ thống có thể tự quan sát mục tiêu, chọn bước khai thác và thực hiện kiểm thử xâm nhập mà không cần lệnh từng bước. Đây là sự “chuyên nghiệp hóa” của tội phạm mạng: chúng xây dựng cả khung kiểm thử xâm nhập tự động, rồi quay lưng dùng chính khung đó để đánh cắp mật khẩu và phá hoại.
Chrome rút chu kỳ cập nhật còn 2 tuần: câu trả lời cho kỷ nguyên tấn công do AI thúc đẩy
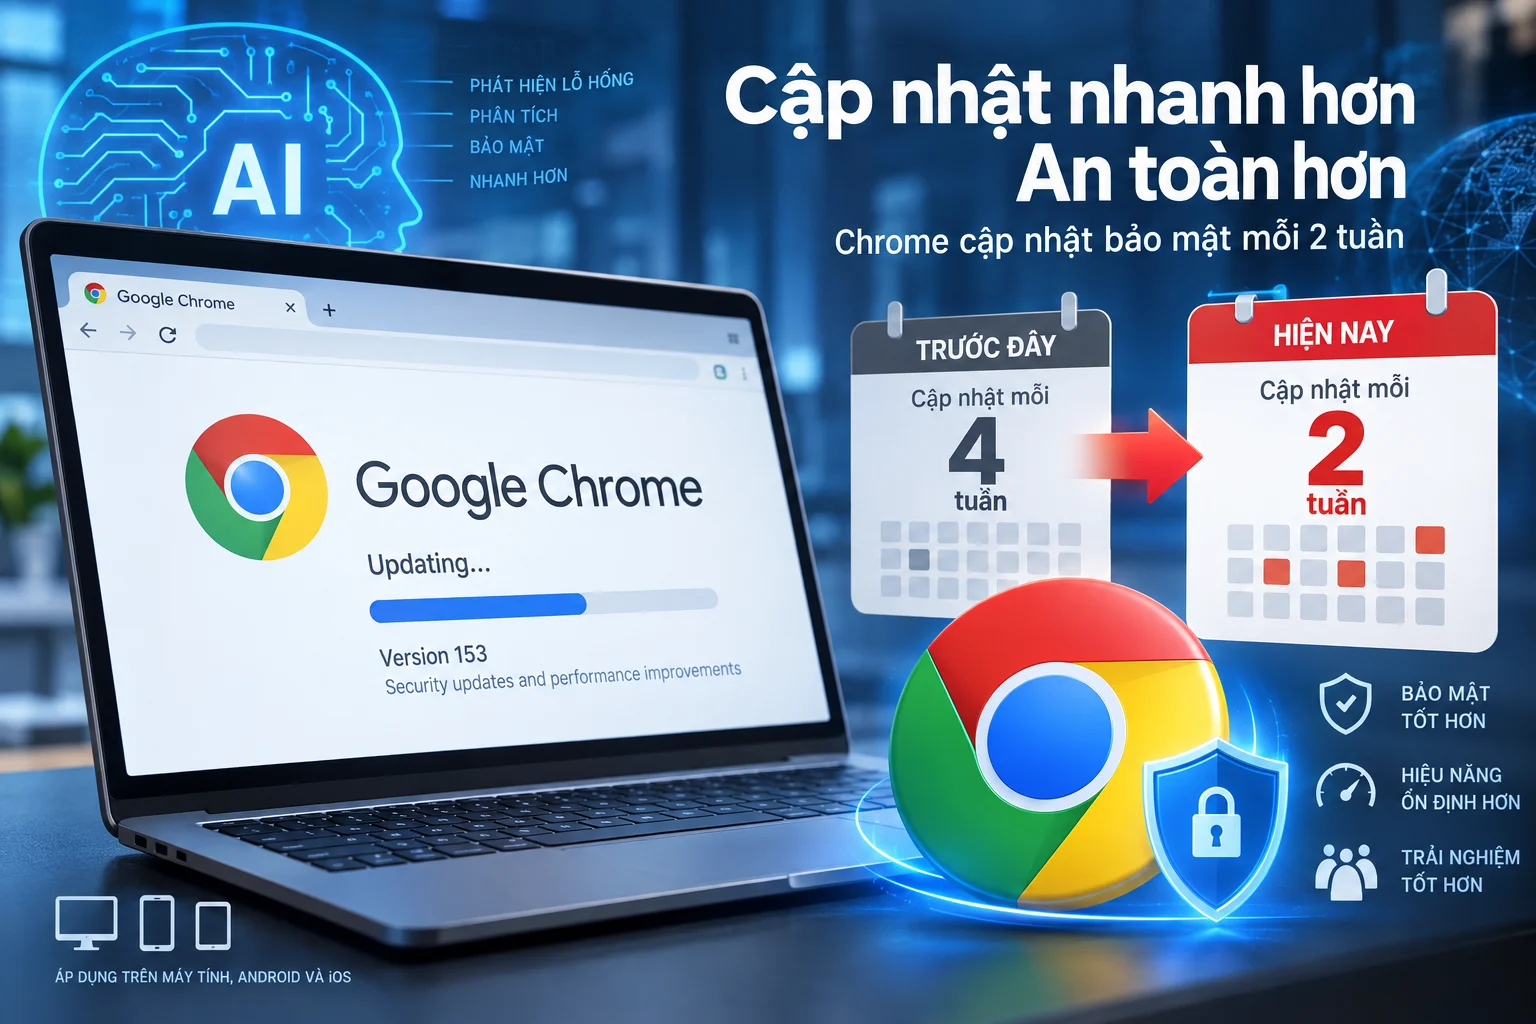
Không chỉ phe tấn công tận dụng AI; bên phòng thủ cũng buộc phải tăng tốc. Trình duyệt web Chrome, vốn duy trì chu kỳ phát hành 4 tuần/lần từ năm 2021, nay được rút xuống còn 2 tuần vì tốc độ xuất hiện vấn đề bảo mật đã thay đổi đáng kể và trình duyệt cần phản ứng nhanh hơn. Thay đổi này áp dụng cho Chrome trên máy tính để bàn, thiết bị Android và iPhone, với phiên bản tiếp theo sau Chrome 153 được dự kiến phát hành chỉ 2 tuần sau đó.
Nguyên nhân không chỉ là số lượng cuộc tấn công tăng mà còn vì công cụ phát hiện lỗ hổng dùng AI đang tìm ra ngày càng nhiều vấn đề hơn. Công cụ AI tự động phát hiện lỗ hổng và báo cáo lỗi từ cộng đồng tạo ra số lượng bản vá lớn hơn nhiều so với trước đây. Rút ngắn chu kỳ phát hành giúp thu hẹp khoảng thời gian từ lúc bản vá xuất hiện trong mã nguồn công khai đến khi đến tay người dùng, từ đó giảm nguy cơ lỗ hổng bị khai thác trên diện rộng. Nói cách khác, phòng thủ cũng đang được tự động hóa và tăng tốc để kịp với nhịp độ tấn công AI tự động.
Chiến lược phòng chống tin tặc AI: từ người dùng cá nhân đến doanh nghiệp
Trước bối cảnh AI có thể thu thập và tổ chức hàng chục nghìn thông tin xác thực nhạy cảm, bảo mật thông tin đăng nhập không thể dựa vào thói quen cũ. Ai coi AI agent chỉ như “bot hỗ trợ” sẽ bị bất ngờ khi chúng được đối xử như những tài khoản có quyền thực thi trong hệ thống. Các chuyên gia khuyến nghị doanh nghiệp phải coi AI agent là một thực thể có quyền thực thi và áp dụng cơ chế giám sát chặt chẽ đối với chúng.
Về phía tổ chức, các khuyến nghị quan trọng gồm: áp dụng nguyên tắc cấp quyền tối thiểu, không để agent giữ quyền rộng hơn cần thiết; duy trì cơ chế có sự xác nhận của con người (Human-in-the-Loop) đối với các hành động quan trọng; xây dựng hệ thống giám sát và ghi nhật ký đầy đủ; thiết lập rào chắn an toàn (guardrail) để giới hạn phạm vi hoạt động của agent; thường xuyên kiểm thử xâm nhập và diễn tập tấn công mô phỏng (Red Team) cho chính hệ thống AI agent. Doanh nghiệp cần thêm một lớp giám sát để ghi nhận đầy đủ chuỗi suy luận và hành động của agent, quan sát agent đang làm gì, dùng quyền nào và truy cập dữ liệu nào. Đây không chỉ là “best practice”, mà là hàng rào cuối cùng khi phần lớn khâu tấn công đã bị tự động hóa.