
Tấn công mạng AI: từ khái niệm đến cú sốc 600.000 thẻ tín dụng
Tấn công mạng AI là hình thức tội phạm mạng trong đó kẻ tấn công dùng các AI agent tự động để thực hiện toàn bộ chuỗi xâm nhập, từ chọn mục tiêu, khai thác lỗ hổng, đánh cắp dữ liệu cho tới xóa dấu vết, với tốc độ và quy mô vượt xa khả năng thao tác thủ công của con người và khiến hệ thống phòng thủ truyền thống khó theo kịp. Chiến dịch đánh cắp hơn 600.000 thẻ tín dụng gần đây cho thấy tấn công mạng AI đã bước sang giai đoạn công nghiệp hóa, nơi một hacker nói tiếng Trung có thể giao hầu hết công việc cho máy và ngồi điều khiển từ xa. Việc này không còn là thử nghiệm công nghệ mà là mô hình kinh doanh tội phạm mạng mới, nơi chi phí thấp và khả năng tự động hóa cao tạo ra lợi nhuận khổng lồ từ dữ liệu thanh toán bị đánh cắp.
Chuỗi tấn công tự động: AI agent đánh vào Magento và doanh nghiệp toàn cầu
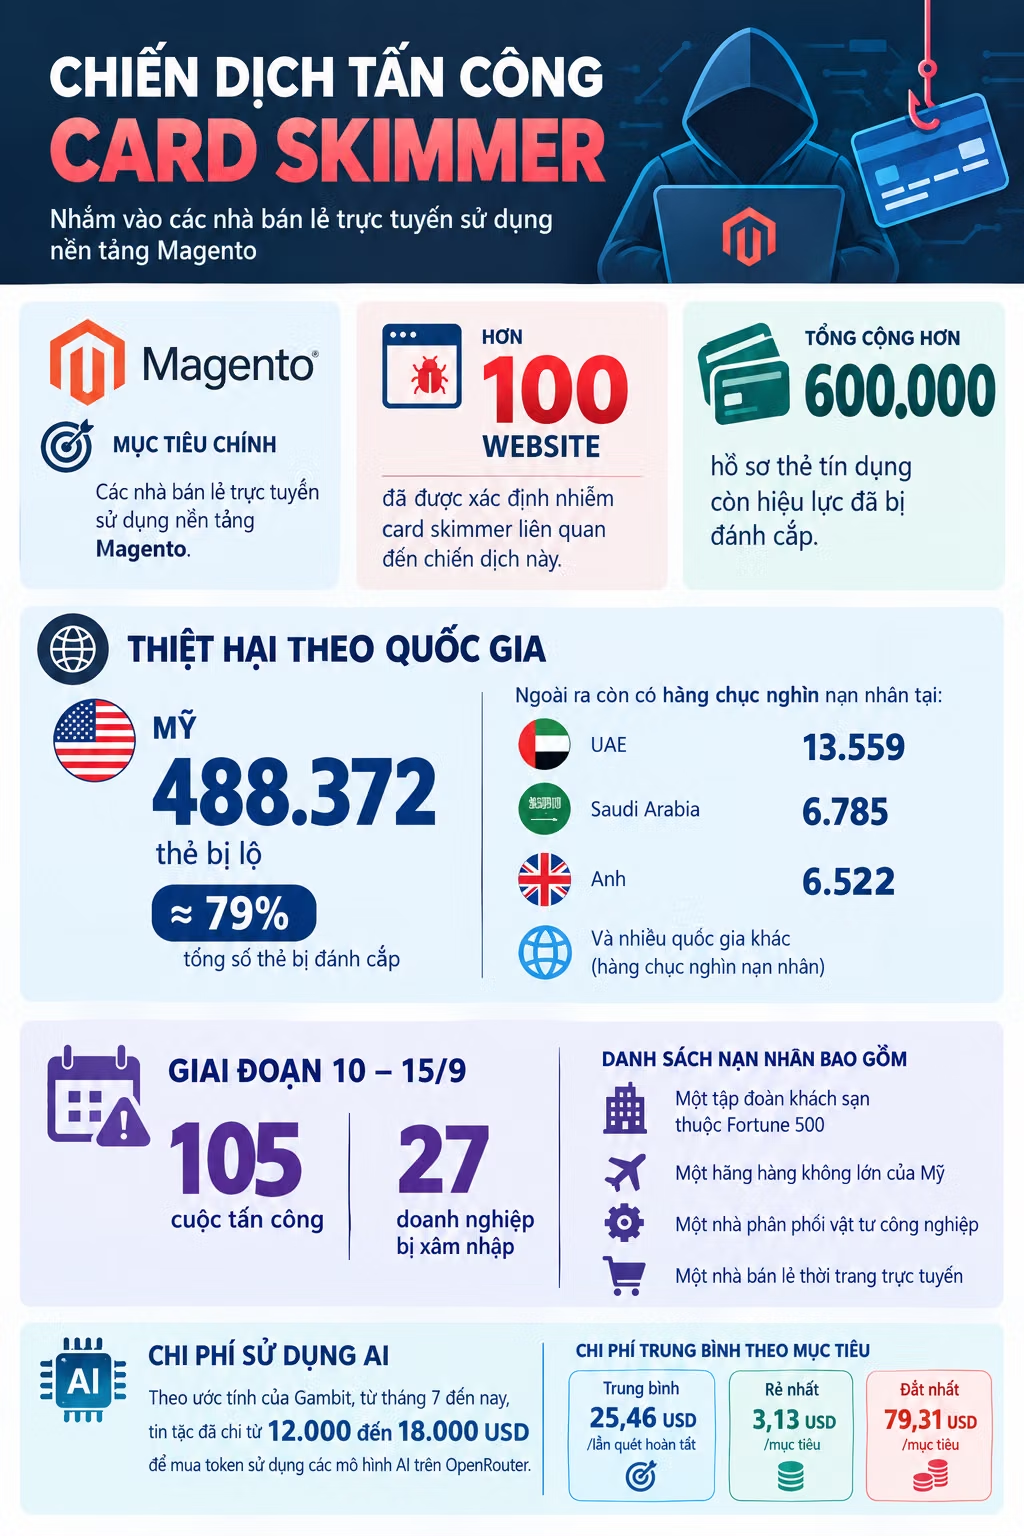
Theo nhóm Threat Intelligence của Gambit Security, chiến dịch này đã hoạt động ít nhất từ tháng 7 và vẫn đang tiếp diễn, với hàng trăm dự án tấn công được triển khai. Điểm khác biệt cốt lõi là toàn bộ chuỗi xâm nhập gần như được giao cho ba khung phần mềm điều phối AI Strix, Cairn và Hermes, mỗi hệ thống xử lý một giai đoạn riêng trong quy trình từ quét lỗ hổng, khai thác cho tới dọn dẹp hiện trường. Mục tiêu chính là các nhà bán lẻ trực tuyến dùng nền tảng Magento, nơi AI sau khi chiếm quyền quản trị sẽ tự động chèn mã độc card skimmer vào trang thanh toán để hút dữ liệu thẻ ngay khi khách hàng nhập thông tin. Chỉ trong 5 ngày, các agent đã phát động 105 cuộc tấn công và xâm nhập 27 doanh nghiệp, bao gồm cả một công ty khách sạn Fortune 500, một hãng hàng không lớn của Mỹ và các nhà phân phối, bán lẻ trực tuyến.
EvilTokens: bằng chứng thứ hai cho thấy AI đang công nghiệp hóa lừa đảo email
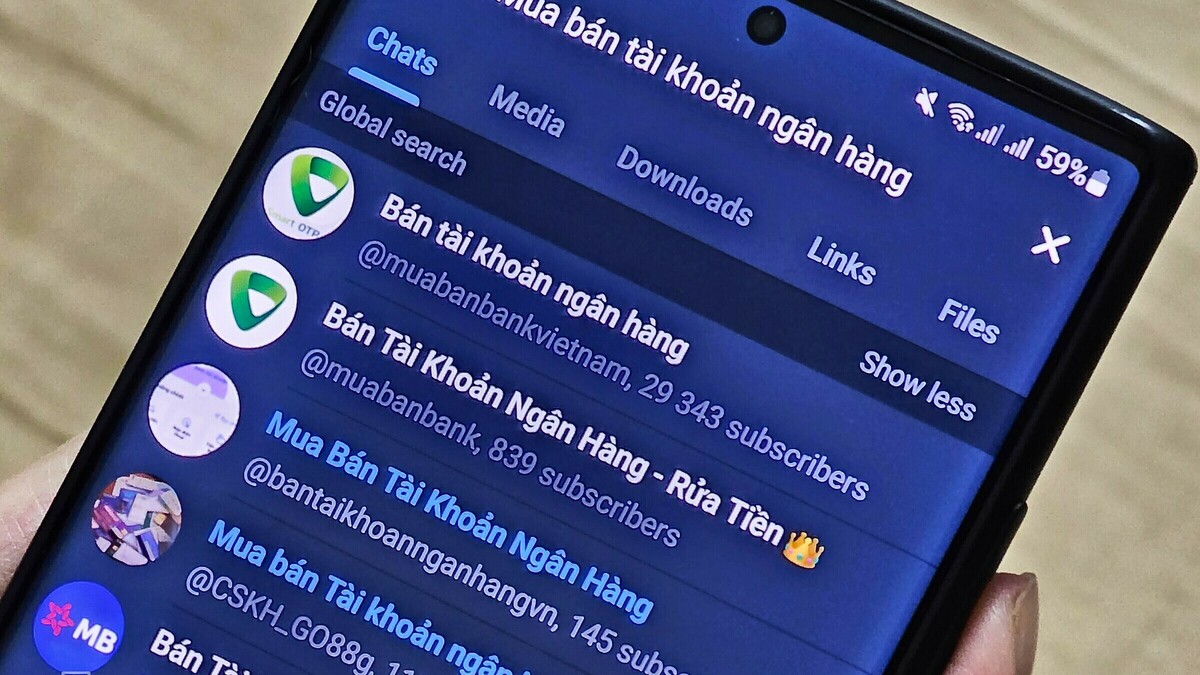
Nếu chiến dịch skimmer thẻ tín dụng là lời cảnh báo đầu tiên, vụ triệt phá nền tảng EvilTokens tiếp tục khẳng định tấn công mạng AI đã thành dịch vụ sẵn có. Microsoft cho biết đã triệt phá EvilTokens, một nền tảng dùng chatbot AI để hỗ trợ tội phạm mạng xâm nhập hơn 12.000 tài khoản email tại trên 10.000 tổ chức trên toàn thế giới. Nền tảng này xuất hiện trên một kênh Telegram, hoạt động như dịch vụ trọn gói: sau khi chiếm quyền hộp thư, AI sẽ phân tích nội dung email, xác định các cá nhân quan trọng trong quy trình thanh toán và những mối quan hệ đáng tin cậy, rồi hỗ trợ soạn email giả mạo để lừa nạn nhân thực hiện giao dịch. Microsoft nhận định vụ việc cho thấy AI đang được dùng để tự động hóa nhiều khâu trong các cuộc tấn công mạng, từ tìm kiếm thông tin đến xác định mục tiêu và hỗ trợ lừa đảo. Phối hợp cùng đối tác, đơn vị điều tra tội phạm kỹ thuật số của hãng đã thu giữ 50 website vận hành dịch vụ và vô hiệu hóa hơn 150 tên miền liên quan.
Tốc độ, quy mô và mức độ nghiêm trọng: vì sao doanh nghiệp phải thay đổi tư duy bảo mật
Nhìn vào dữ liệu của Gambit, chúng ta đang đối mặt một bước nhảy cấp về tốc độ và quy mô tấn công: các AI agent có thể đánh vào khoảng 10 doanh nghiệp mỗi ngày, tự động thực hiện gần như toàn bộ chuỗi tấn công với số lượng câu lệnh con người rất ít. Trong 260 phiên hoạt động, kẻ điều khiển chỉ nhập 1.951 câu lệnh ngắn, tương đương vài câu cho mỗi mục tiêu, nhưng kết quả là hơn 600.000 hồ sơ thẻ tín dụng còn hiệu lực bị đánh cắp, trong đó Mỹ chịu ảnh hưởng nặng nhất với khoảng 79% số thẻ bị lộ. Eyal Sela, giám đốc tình báo mối đe dọa tại Gambit Security, gọi đây là một trong những “vụ lạm dụng trí tuệ nhân tạo nghiêm trọng nhất từng thấy”, nơi con người điều khiển các mô hình AI gần như hoàn toàn tự động để thực hiện các cuộc tấn công tinh vi nhanh và hiệu quả. Nghiêm trọng hơn, quy trình xóa dấu vết tự động đôi khi còn xóa luôn dữ liệu và cả bảng sao lưu của nạn nhân, biến sự cố bảo mật thành thảm họa mất dữ liệu toàn diện.
Phòng chống tấn công mạng: xây tư duy "khả năng phục hồi trước" để theo kịp AI
Câu hỏi quan trọng không phải là làm sao tránh hoàn toàn tấn công mạng AI – điều đó ngày càng khó – mà là doanh nghiệp sẽ sống sót thế nào khi chúng xảy ra. Gambit khuyến nghị doanh nghiệp phải tăng cường khả năng phục hồi hệ thống, vì dữ liệu có thể bị mất ngay trong chính quá trình kẻ tấn công xóa dấu vết. Điều này đòi hỏi chiến lược phòng chống tấn công mạng chuyển từ tư duy “chặn cho bằng được” sang “khả năng phục hồi trước”, với các lớp bảo mật đủ nhanh để theo kịp tốc độ AI và hệ thống sao lưu, khôi phục dữ liệu được kiểm thử thường xuyên. Các tổ chức thuộc mọi lĩnh vực – từ phân phối bán buôn, xây dựng, dịch vụ tài chính, bất động sản, giáo dục đại học đến y tế – đã chứng kiến tấn công mạng AI nhắm vào tài khoản email và hệ thống thanh toán của họ. Việc các bên như Gambit, Cloudflare và các tổ chức phi lợi nhuận đang hợp tác phá hủy cơ sở hạ tầng của tin tặc cho thấy cuộc chiến là liên tục: ngay cả khi máy chủ bị tắt, kẻ tấn công vẫn xây lại và chiến dịch tiếp tục. Doanh nghiệp không thể chờ hệ thống bên ngoài giải quyết thay mình; họ phải chủ động đầu tư AI agent bảo mật, giám sát bất thường theo thời gian thực và quy trình ứng phó sự cố rõ ràng để rút ngắn thời gian phát hiện – khôi phục.