
Khi “đúng số, đúng giọng, đúng mặt” vẫn là bẫy lừa
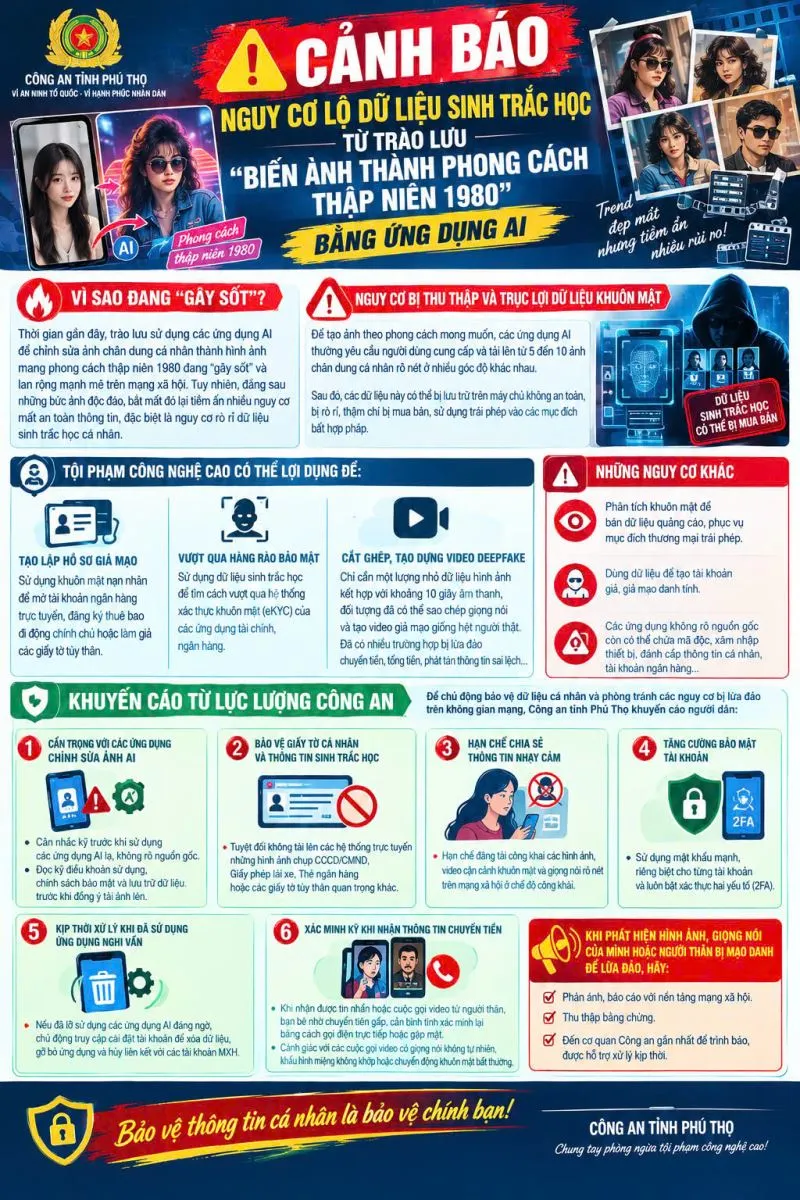
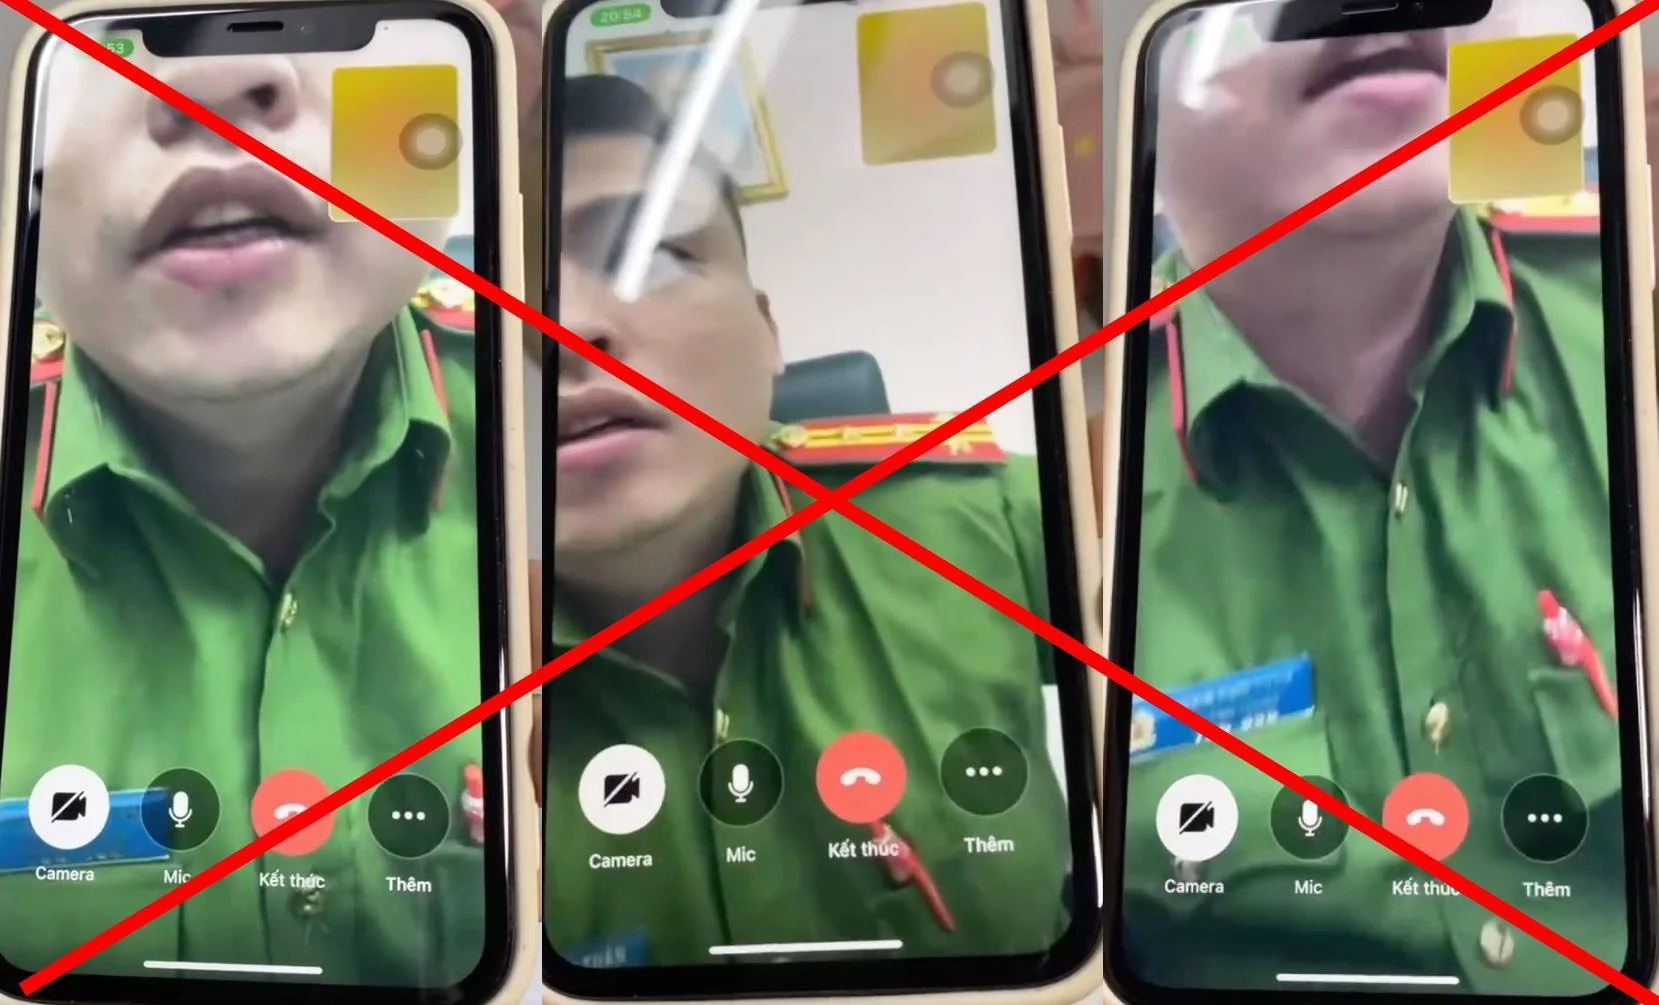
Lừa đảo AI deepfake là hình thức gian lận sử dụng trí tuệ nhân tạo để giả mạo giọng nói, khuôn mặt, hình ảnh, thậm chí cả số điện thoại, tạo ra những tương tác nghe nhìn giống hệt người thật nhằm thao túng nạn nhân tự cung cấp thông tin bảo mật hoặc chuyển tiền, khiến các cách xác thực truyền thống như “nhìn mặt, nghe giọng, kiểm tra số” trở nên không còn đáng tin cậy nữa. Điều đáng sợ của lừa đảo AI deepfake là nó đánh thẳng vào thứ chúng ta tin nhất: giác quan và ký ức. Đúng số điện thoại, đúng giọng nói, đúng khuôn mặt người quen, nhưng cuộc gọi vẫn có thể là một cái bẫy lừa đảo. Tội phạm công nghệ cao thường lợi dụng AI để giả mạo hình ảnh, giọng nói, phát tán ứng dụng và đường dẫn độc hại nhằm chiếm quyền điều khiển thiết bị, thậm chí can thiệp phần cứng, phần mềm để vượt qua xác thực sinh trắc học. Khi mắt thấy tai nghe không còn là bằng chứng, mọi cuộc gọi liên quan đến tiền và tài khoản phải được xem là rủi ro trước, tin sau.
Từ công nghệ tấn công sang thao túng con người: chỉ một phút lơ là là mất tiền
Điểm nguy hiểm nhất của lừa đảo AI deepfake không nằm ở công nghệ, mà ở cách nó biến nạn nhân thành người tự mở khóa két tiền của mình. Lừa đảo tài chính trực tuyến thường diễn ra qua ba bước: mượn danh, gài bẫy và dẫn tiền đi. Với sự hỗ trợ của AI và deepfake, kẻ gian có thể giả danh cơ quan chức năng, tổ chức tài chính hoặc người quen, tạo dựng tình huống đáng tin cậy, gây áp lực tâm lý để nạn nhân tự xác thực và chuyển tiền. Chỉ một phút mất cảnh giác cũng có thể khiến tiền trong tài khoản bị chiếm đoạt. Khi thanh toán số trở thành thói quen, mỗi thao tác trên điện thoại là một quyết định tài chính. Tội phạm công nghệ cao liên tục tìm cách khai thác chính sự thuận tiện đó, chuyển hướng tấn công từ lỗ hổng kỹ thuật sang điểm yếu tâm lý con người. Nếu bạn vẫn tin rằng “mình cẩn thận nên không bị lừa”, bạn đã ở thế bất lợi: AI không cần bạn thiếu thông minh, chỉ cần bạn vội vàng.
Công nghệ phòng chống gian lận: mạnh nhưng không cứu nổi người dùng chủ quan
Tin tốt là hệ thống tài chính không đứng yên trước làn sóng lừa đảo AI deepfake; tin xấu là công nghệ không thể bảo vệ người dùng nếu họ tự vô hiệu hóa cảnh báo. Đến ngày 2/10/2026, ngành ngân hàng đã đối chiếu, xác minh thông tin, bao gồm sinh trắc học, của hơn 178 triệu hồ sơ khách hàng với Cơ sở dữ liệu quốc gia về dân cư. Hệ thống thông tin hỗ trợ quản lý, giám sát và phòng ngừa rủi ro gian lận (SIMO) đã cảnh báo hơn 5,6 triệu lượt khách hàng; hơn 1,9 triệu lượt tạm dừng hoặc hủy giao dịch, giúp ngăn chặn dòng tiền nghi ngờ lên tới hơn 6,3 nghìn tỷ đồng. Nhưng chính các chuyên gia cũng thừa nhận: công nghệ chỉ là một phần của cuộc chiến chống lừa đảo, mắt xích không kém phần quan trọng là khả năng nhận diện và phản ứng của người sử dụng. Khi đối tượng lừa đảo thao túng nạn nhân để tự xác thực và chuyển tiền, các hệ thống kỹ thuật khó có thể ngăn chặn hoàn toàn nếu người dùng bỏ qua dấu hiệu cảnh báo. Nói thẳng: nếu bạn bấm “Tiếp tục” bất chấp cảnh báo, không một hệ thống bảo vệ nào cứu được tài khoản ngân hàng của bạn.
Người dùng phải thay đổi: chiến lược bảo vệ tài khoản ngân hàng trong thời deepfake
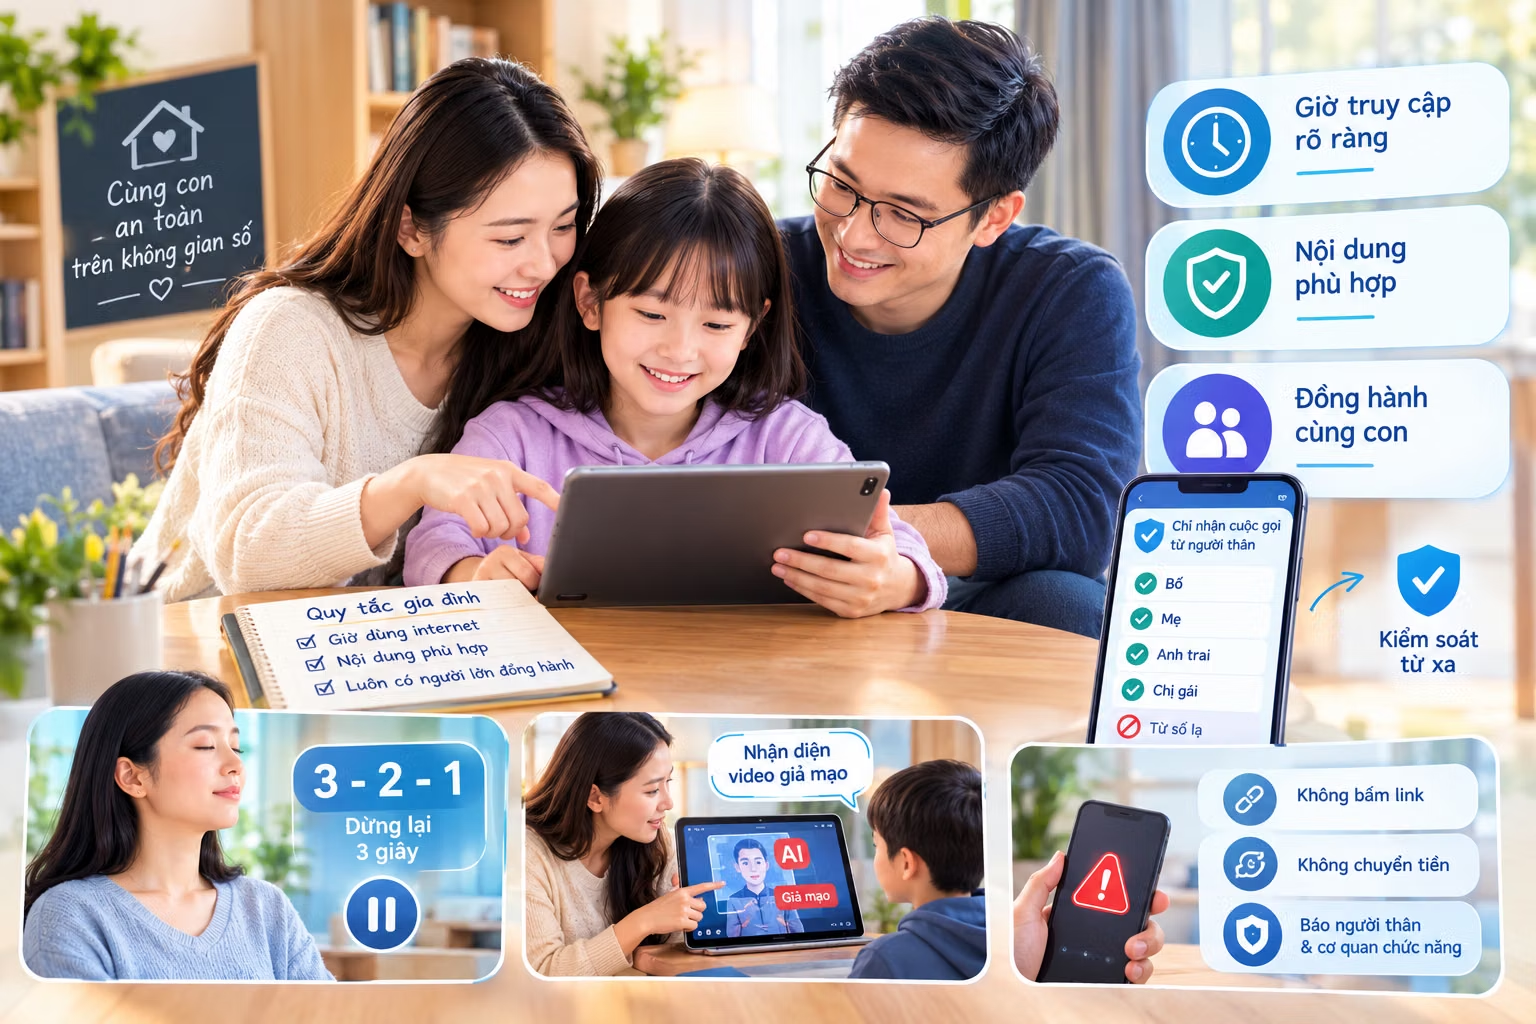
Trong thời lừa đảo AI deepfake, bảo vệ tài khoản ngân hàng không còn là chuyện “cài app bảo mật là xong”, mà là một bộ thói quen sống còn. Nguyên tắc “3 Không” được các chuyên gia nhấn mạnh: không cài đặt ứng dụng ngoài các kho ứng dụng chính thức; không chuyển tiền khi bị thúc giục hoặc gây áp lực tâm lý; không bỏ qua cảnh báo của ngân hàng về tài khoản nhận tiền có dấu hiệu nghi ngờ gian lận. Khi nhận yêu cầu liên quan đến chuyển tiền, tài khoản ngân hàng hoặc thông tin cá nhân, người dùng cần đặc biệt cảnh giác với tình huống bị thúc giục, đe dọa hoặc yêu cầu giữ bí mật; trước hết là không vội vàng. Nếu ứng dụng ngân hàng hiển thị cảnh báo tài khoản người nhận có dấu hiệu gian lận, phải dừng giao dịch ngay. Một nguyên tắc khác: không cung cấp mật khẩu, mã PIN, mã OTP cho bất kỳ ai, kể cả người xưng là nhân viên ngân hàng. Nếu lỡ cung cấp thông tin hoặc chuyển tiền, cần liên hệ ngay ngân hàng để tạm khóa tài khoản, dịch vụ ngân hàng điện tử, tra soát giao dịch và đồng thời trình báo cơ quan công an. Phòng chống gian lận thanh toán bắt đầu từ việc bạn dám bấm “Hủy”, không phải từ một ứng dụng mới.
Lừa đảo không biên giới: vì sao chúng ta cần một mạng lưới phòng chống gian lận chung
Khi thanh toán số mở rộng sang giao dịch xuyên biên giới, cuộc chơi phòng chống gian lận thanh toán thay đổi hoàn toàn. Việt Nam đã kết nối thanh toán QR song phương với nhiều quốc gia, lượng giao dịch tăng mạnh chỉ sau một năm, kéo theo rủi ro không chỉ nhân lên mà còn đổi bản chất. AI xóa rào cản ngôn ngữ, giúp kẻ gian ở bất kỳ đâu lừa người Việt bằng tiếng Việt hoàn hảo; AI dò ra mắt xích xác thực yếu nhất trong mỗi hành lang thanh toán để mở tài khoản nhận tiền; và AI rút cửa sổ thu hồi từ giờ xuống phút. Vấn đề là: kẻ lừa đảo hoạt động không biên giới, còn dữ liệu và hoạt động phòng chống gian lận của chúng ta thì vẫn dừng ở biên giới; khoảng cách đó chính là thứ cần xóa bỏ. Đề xuất là từng bước đưa SIMO thành hạ tầng dùng chung có khả năng liên thông với hệ thống tương tự của các đối tác thanh toán nước ngoài, trên nguyên tắc chỉ chia sẻ mã băm tài khoản và cờ rủi ro, không chia sẻ dữ liệu cá nhân. Như một chuyên gia nhận định: “Không một ngân hàng, một doanh nghiệp hay một quốc gia nào có thể tự mình chống gian lận trong thời đại AI. AI thắng từng bên lẻ, nhưng thua mạng lưới. An ninh thanh toán số phải được nhìn nhận như một hạ tầng dùng chung của cả hệ sinh thái”. Kết luận rõ ràng: nếu chúng ta không kết nối dữ liệu phòng chống gian lận, chúng ta đang chơi một trận đấu mà AI đã dẫn trước.