
Cảnh báo phải đến được với người bị ảnh hưởng
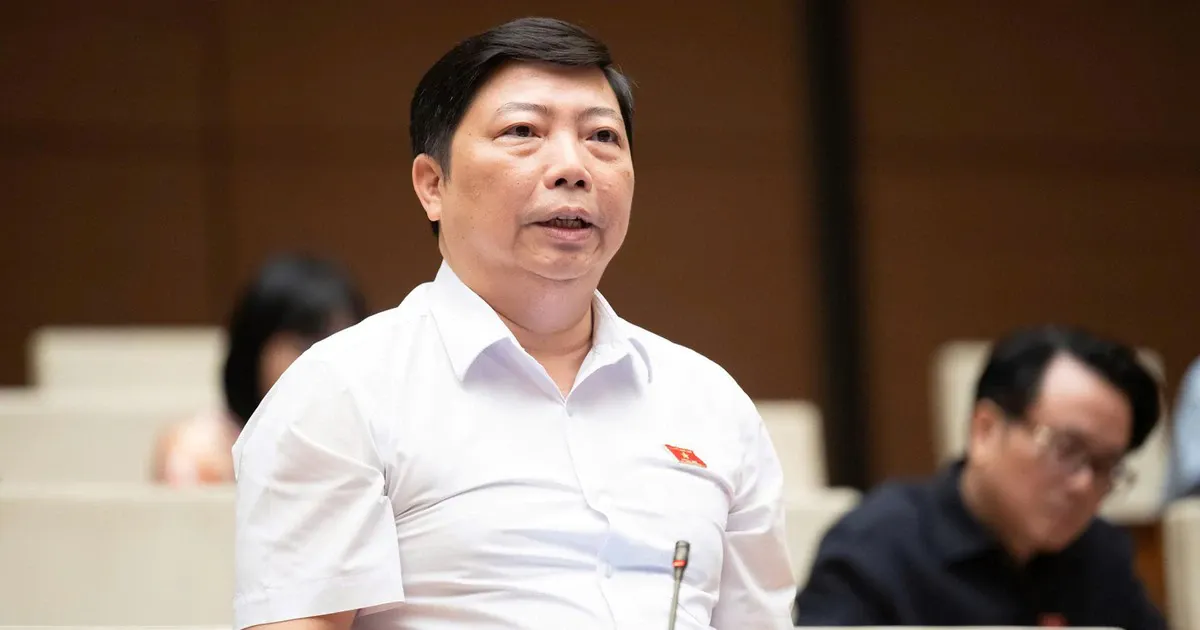
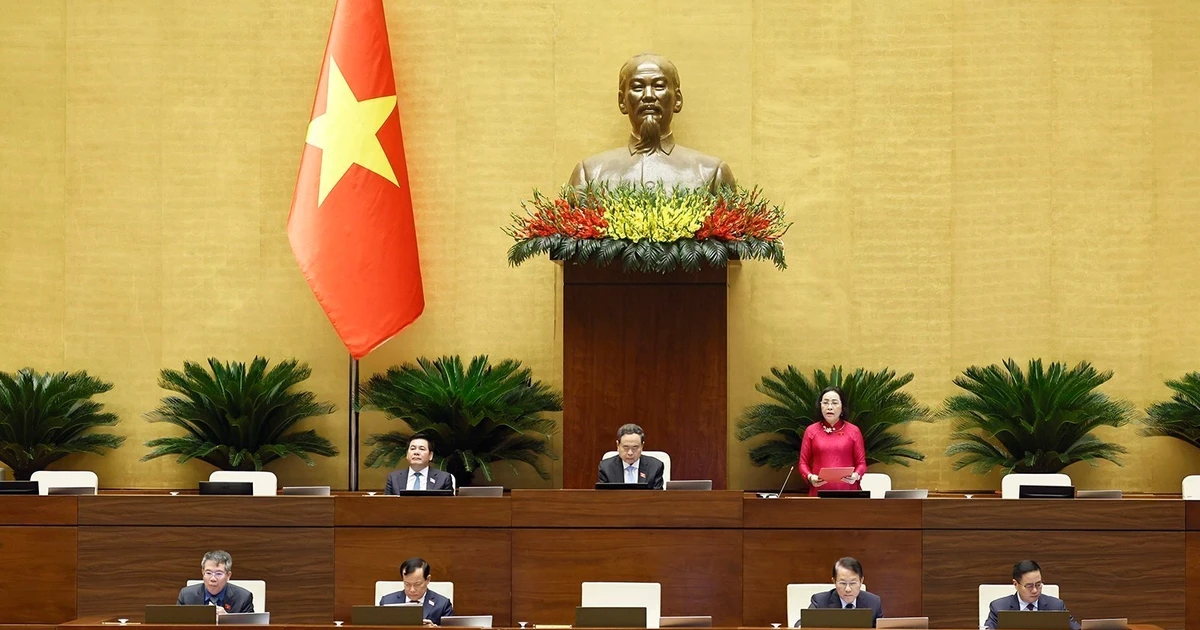
Cảnh báo lộ dữ liệu là thông báo kịp thời, trực tiếp cho người có thông tin bị xâm phạm, nêu rõ dữ liệu nào có thể đã lộ, nguy cơ kéo theo và việc cần làm để tự bảo vệ. Đây không nên chỉ là một thủ tục báo cáo giữa các cơ quan: nếu người dân không biết tài khoản hay thông tin nào đang gặp rủi ro, họ không thể phản ứng đúng lúc. Sáng 4/11, Quốc hội thảo luận tại hội trường về dự án Luật An ninh dữ liệu; đại biểu Nguyễn Vũ Trung, Đoàn TP.HCM, đề nghị bổ sung nghĩa vụ thông báo kịp thời cho cá nhân bị ảnh hưởng và hướng dẫn biện pháp bảo vệ cụ thể. Đề xuất này đi vào đúng điểm yếu thường bị bỏ qua: báo cáo sự cố cho cơ quan quản lý không đồng nghĩa với việc người có nguy cơ đã được cảnh báo. Khi xảy ra lộ dữ liệu cá nhân, thông tin hữu ích phải đến đúng người, đủ rõ và đủ sớm để họ hành động.

Thông báo cần đi kèm cách ứng phó
Một lời cảnh báo chung chung như “đã xảy ra sự cố” không giúp người dùng biết phải làm gì. Theo đề nghị của đại biểu Nguyễn Vũ Trung, thông báo nên chỉ rõ dữ liệu có thể bị lộ, nguy cơ phát sinh và các bước ứng phó như khóa tài khoản, đổi mật khẩu, chặn giao dịch. Đây là hướng dẫn thực dụng: người dân cần biết tài khoản nào cần khóa, mật khẩu nào cần thay và giao dịch nào cần tạm dừng hoặc kiểm tra. Dự thảo được đề cập có quy định sự cố từ cấp độ 3 trở lên phải báo cáo chậm nhất trong 24 giờ kể từ khi phát hiện; nguy cơ đặc biệt nghiêm trọng phải được báo ngay. Mốc báo cáo này cần đi cùng quy trình thông báo cho người bị ảnh hưởng, thay vì để họ chờ đến khi có kết luận đầy đủ mới nhận được chỉ dẫn. Bảo vệ tài khoản sau sự cố không thể dựa vào phỏng đoán của từng cá nhân; đơn vị nắm thông tin phải đưa ra cảnh báo dễ hiểu và hướng dẫn có thể thực hiện ngay.
Luật cần phân định trách nhiệm, không chỉ đặt nghĩa vụ
Muốn nghĩa vụ thông báo có tác dụng, Luật An ninh dữ liệu cần xác định rõ ai phát hiện sự cố, ai đánh giá dữ liệu bị ảnh hưởng, ai gửi cảnh báo và ai hỗ trợ người dân xử lý. Đại biểu Nguyễn Vũ Trung đề nghị làm rõ trách nhiệm của cơ quan, tổ chức, cá nhân và chủ quản hệ thống dữ liệu; các chủ thể cũng cần tự đánh giá cấp độ rủi ro, lưu căn cứ phân loại và thực hiện biện pháp bảo vệ tương ứng. Nếu trách nhiệm bị chia nhỏ mà không có đầu mối chịu trách nhiệm đến cùng, người dân có thể bị đẩy qua lại giữa đơn vị vận hành nền tảng và đơn vị sử dụng dịch vụ. Đại biểu Trần Mạnh Huy cũng lưu ý rủi ro liên ngành khi nhiều bệnh viện, ngân hàng hoặc dịch vụ công phụ thuộc vào một nền tảng chung; ông đề nghị xác định chủ thể nhận diện, cảnh báo và điều phối xử lý nguy cơ. Quy định vì thế cần bao quát cả sự cố lan rộng, không chỉ từng hệ thống riêng lẻ.
Cảnh báo đúng mức, ứng cứu không gây thêm gián đoạn
Sự cố dữ liệu không phải nguy cơ xa vời: năm 2025, cơ quan chức năng phát hiện khoảng 300 vụ rao bán dữ liệu với hơn 1,7 triệu bản ghi thuộc một số lĩnh vực, trong đó có dữ liệu y tế. Dự thảo phân chia rủi ro thành 5 cấp độ dựa trên khả năng xảy ra sự cố và mức độ thiệt hại, nhưng phân loại chỉ hữu ích nếu kéo theo trách nhiệm thông báo và hỗ trợ tương xứng. Ứng phó cũng cần tính đến dịch vụ thiết yếu. Đại biểu Nguyễn Vũ Trung đề nghị khi áp dụng biện pháp kỹ thuật khẩn cấp phải nêu căn cứ, phạm vi, thời hạn và phương án khôi phục; nếu có thể, nên cô lập phần bị xâm nhập thay vì đình chỉ cả hệ thống. Ông cũng lưu ý không để biện pháp xử lý làm gián đoạn cấp cứu, điều trị nội trú và dịch vụ y tế thiết yếu. Kết luận cần rõ ràng: người dân phải được cảnh báo và chỉ dẫn đủ nhanh để tự bảo vệ, còn luật phải buộc các đơn vị chịu trách nhiệm thông báo, phối hợp và hỗ trợ đến khi nguy cơ được kiểm soát.