
Thông báo sự cố phải giúp người dân hành động
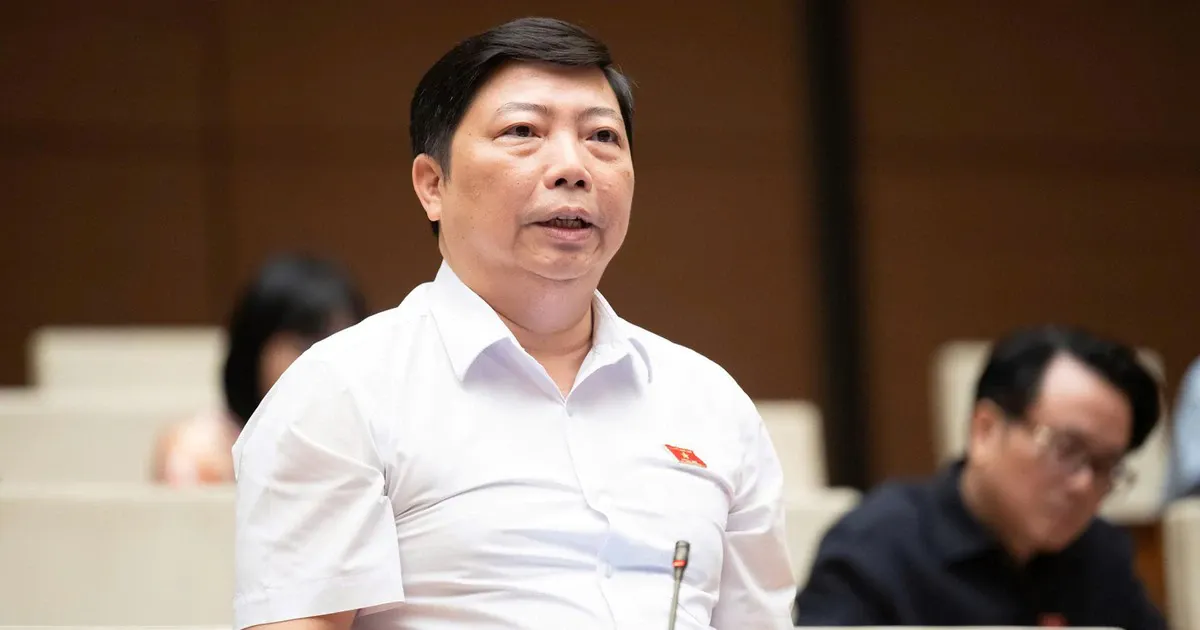
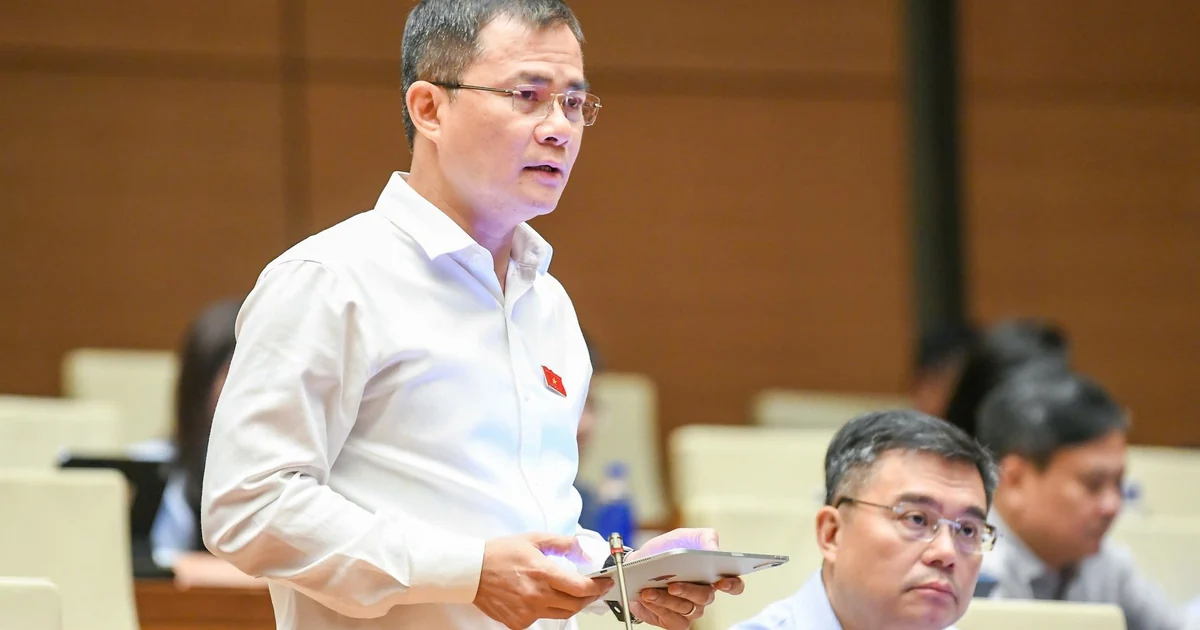
Lộ dữ liệu cá nhân là tình trạng thông tin gắn với một người bị truy cập, tiết lộ hoặc sử dụng trái phép, khiến quyền riêng tư và tài khoản của họ có nguy cơ bị xâm phạm. Đây không chỉ là sự cố kỹ thuật của một tổ chức: người bị ảnh hưởng cần biết đủ sớm để tự bảo vệ mình. Tại phiên thảo luận sáng 4/11 về dự án Luật An ninh dữ liệu, đại biểu Quốc hội Nguyễn Vũ Trung đề nghị bổ sung nghĩa vụ thông báo kịp thời cho cá nhân bị ảnh hưởng, đồng thời nêu rõ loại dữ liệu có thể đã lộ và nguy cơ phát sinh. Cảnh báo lộ dữ liệu chỉ có ích nếu đi kèm hướng dẫn cụ thể như khóa tài khoản, đổi mật khẩu và chặn giao dịch. Một lời báo chung chung, đến sau khi kẻ gian đã khai thác thông tin, không thể được xem là bảo vệ đầy đủ quyền lợi người dân.

Trách nhiệm phải đặt vào nơi có quyền kiểm soát
Người dùng có thể giữ mật khẩu cẩn thận mà thông tin vẫn bị lộ khi hệ thống của doanh nghiệp bị xâm nhập; tài khoản cũng có thể bị chiếm quyền dù đã đặt mật khẩu. Vì thế, không thể mặc định quy trách nhiệm cho cá nhân chỉ vì họ không ngăn được sự cố nằm ngoài tầm kiểm soát. Các tổ chức thu thập và xử lý dữ liệu thường quyết định cách lưu trữ, sử dụng và bảo vệ thông tin, nên phải gánh phần trách nhiệm tương xứng với năng lực kiểm soát đó. Quy định cần phân biệt sơ suất vô ý với hành vi cố ý như cho thuê tài khoản hoặc tiếp tay lừa đảo. Nếu ranh giới này mơ hồ, người ít khả năng tự bảo vệ lại có thể chịu chế tài nặng hơn những đơn vị nắm hệ thống và dữ liệu. Bảo vệ dữ liệu cá nhân vì vậy phải bắt đầu từ việc xác định rõ ai có nghĩa vụ phòng ngừa, phát hiện và thông báo khi xảy ra vi phạm.
Quy mô rủi ro đòi hỏi cơ chế cảnh báo đáng tin
Yêu cầu này không phải giả định xa vời. Năm 2025, cơ quan chức năng phát hiện khoảng 300 vụ rao bán dữ liệu, với hơn 1,7 triệu bản ghi thuộc một số lĩnh vực, trong đó có dữ liệu y tế. Khi dữ liệu bị mua bán và lừa đảo trực tuyến gia tăng, chậm thông tin cho người bị ảnh hưởng có thể khiến họ mất cơ hội khóa tài khoản hoặc ngăn giao dịch đáng ngờ. Dự thảo Luật An ninh dữ liệu phân loại rủi ro thành 5 cấp độ theo khả năng xảy ra sự cố và mức độ thiệt hại. Đại biểu Nguyễn Vũ Trung đề nghị sự cố từ cấp 3 trở lên phải được báo cáo chậm nhất trong 24 giờ kể từ khi phát hiện; trường hợp có nguy cơ đặc biệt nghiêm trọng cần báo ngay. Mốc báo cáo cho cơ quan chức năng không nên thay thế nghĩa vụ cảnh báo trực tiếp cho người dân: hai việc phục vụ hai nhu cầu khác nhau.
Chế tài cần đi cùng nghĩa vụ phòng ngừa và khắc phục
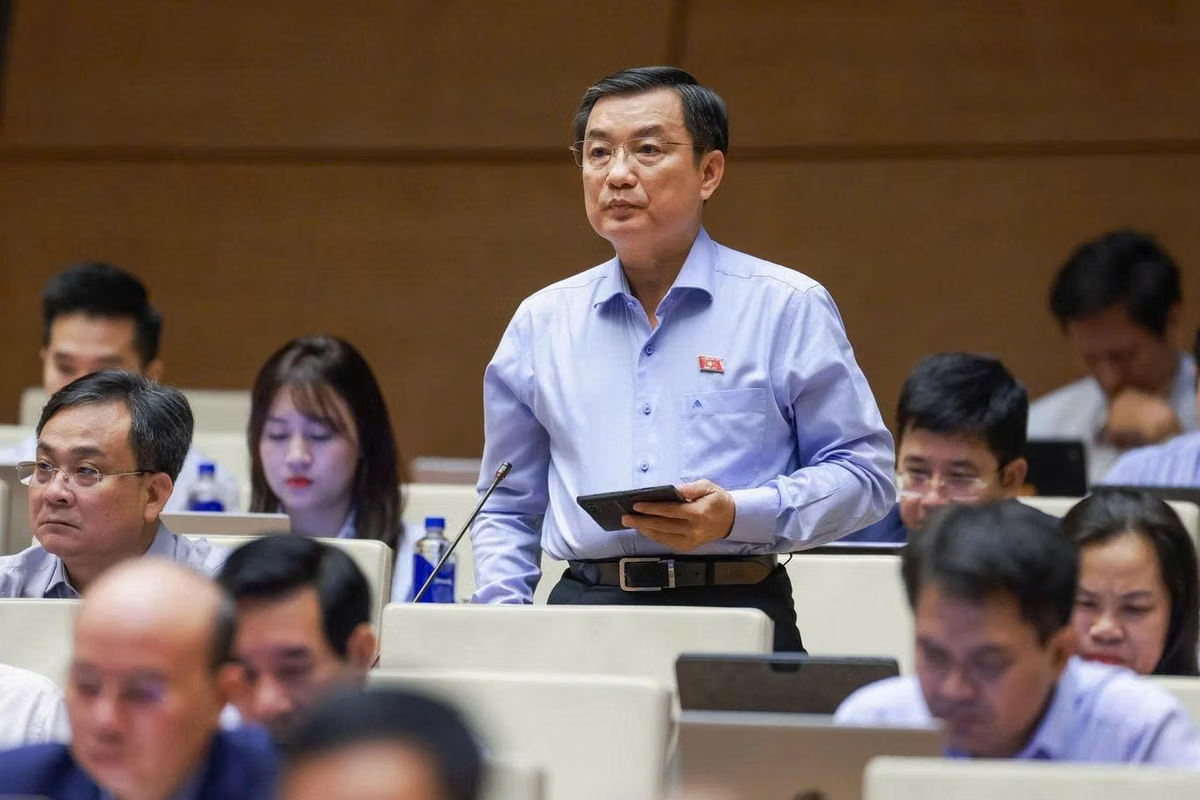
Một cơ chế xử phạt vi phạm dữ liệu chỉ tạo tác dụng răn đe khi trách nhiệm được xác định minh bạch: đơn vị phải có biện pháp bảo vệ phù hợp, lưu căn cứ đánh giá rủi ro, thông báo sự cố và hướng dẫn người bị ảnh hưởng giảm thiệt hại. Chỉ phạt sau khi dữ liệu đã bị khai thác mà không buộc khắc phục lỗ hổng sẽ không đủ để bảo vệ người dân. Rủi ro còn rõ ở những lĩnh vực như y tế, ngân hàng và bảo hiểm. Đại biểu Phạm Thu Xanh nhấn mạnh sự cố dữ liệu tại bệnh viện có thể ảnh hưởng trực tiếp đến an toàn người bệnh; biện pháp khẩn cấp vì vậy cần bảo vệ thông tin nhưng không làm gián đoạn cấp cứu và điều trị. Kết luận phải rõ: khi dữ liệu bị lộ, người dân cần được cảnh báo và chỉ dẫn kịp thời, còn trách nhiệm chính phải thuộc về bên có quyền kiểm soát hệ thống. Chế tài có ý nghĩa khi buộc các đơn vị ấy phòng ngừa tốt hơn và xử lý sự cố có trách nhiệm.