
Từ phần mềm đánh cắp dữ liệu đến công cụ chọn mục tiêu
VOLTA-AUTODOXER là mã độc Windows đánh cắp thông tin trên máy nạn nhân, gửi dữ liệu cho một mô hình AI để đánh giá mức độ sinh lợi của mục tiêu, chuyển kết quả cho kẻ tấn công rồi tìm cách tự xóa khỏi thiết bị. Đây không còn là kiểu đánh cắp dữ liệu chỉ nhằm gom thật nhiều thông tin: mã độc còn tự động sàng lọc ai đáng để tội phạm mạng tập trung khai thác. Các nhà nghiên cứu Cisco Talos phát hiện mẫu mã độc này qua một dự án mã nguồn mở chuyên nhận diện và theo dõi mã độc có sử dụng AI. Tuy vậy, họ chưa công bố mã độc được tìm thấy ở đâu, lây nhiễm bao nhiêu thiết bị hay đang được phát tán theo cách nào. Khoảng trống đó khiến người dùng không thể dựa vào một dấu hiệu lây nhiễm đã được xác nhận để tự loại trừ rủi ro.
Dữ liệu cá nhân giúp tin tặc chọn ai để nhắm tới
VOLTA thu thập mật khẩu trình duyệt, cookie, thông tin thẻ thanh toán, cụm từ khôi phục ví tiền mã hóa, phiên đăng nhập Discord, Telegram, Steam và Roblox, cùng mã truy cập Microsoft, khóa SSH, thông tin khóa dịch vụ đám mây, hồ sơ Wi-Fi và ảnh chụp màn hình. Giá trị nguy hiểm nằm ở việc ghép những mảnh dữ liệu này thành hồ sơ về con người đứng sau máy tính: vị trí, nơi làm việc, dấu vết mua sắm, thông tin tài khoản và các tài sản số có thể cung cấp manh mối để ưu tiên nạn nhân. Mã độc còn tìm thư Gmail liên quan đến dịch vụ giao đồ ăn để kiểm tra địa chỉ nhà, đồng thời thu thập thông tin về tài khoản trò chơi và ví tiền mã hóa. Nói cách khác, một dữ liệu riêng lẻ có thể ít ý nghĩa, nhưng khi được liên kết, chúng giúp kẻ tấn công lựa chọn người có nhiều thứ để mất.
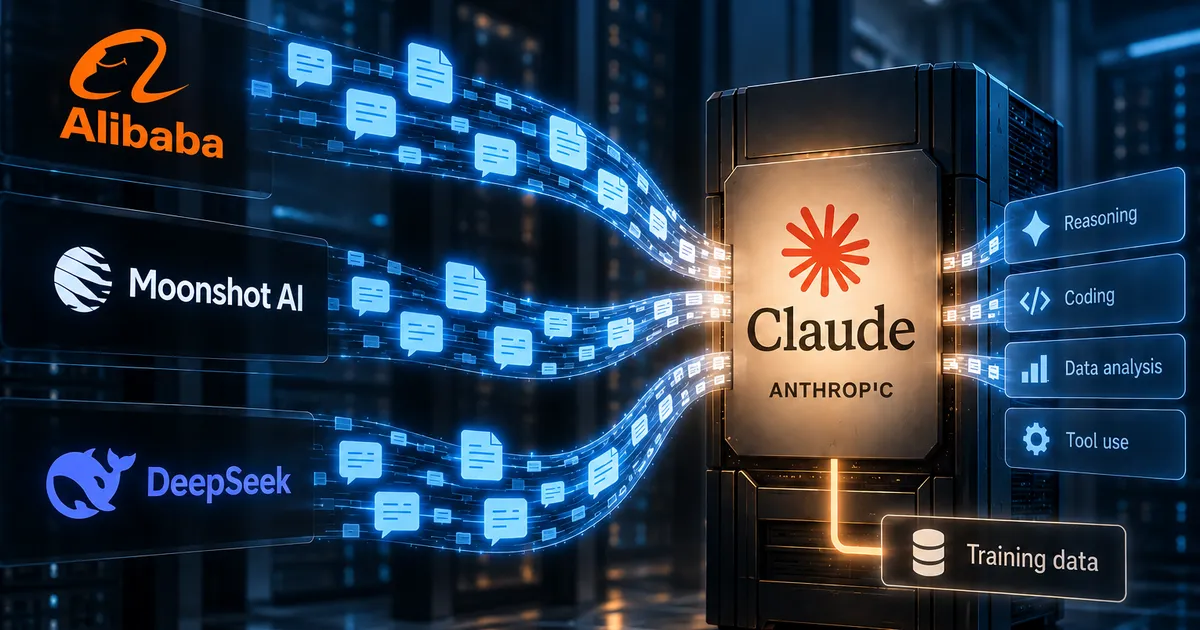
Sau khi gom dữ liệu trên máy tính, mã độc gửi gói thông tin qua kết nối Internet của nạn nhân đến nền tảng trung gian để AI lập đánh giá mục tiêu. Mô hình mặc định là Claude; nếu không hoạt động, mã độc có thể chuyển sang Kimi K2 hoặc Gemini 2.5 Flash. Nếu các lựa chọn này đều thất bại, dữ liệu thô vẫn có thể được gửi cho kẻ tấn công qua Telegram. AI ở đây không phải lá chắn an ninh mạng mà là công cụ giúp tội phạm giảm công phân tích: hồ sơ được xếp hạng để họ dành thời gian cho những mục tiêu có khả năng đem lại lợi ích cao hơn, kể cả trong các chiến dịch mã độc tống tiền.
Tự xóa không đồng nghĩa với an toàn
Sau khi hoàn tất đánh giá và chuyển dữ liệu, VOLTA được thiết kế để tự xóa khỏi máy tính, có thể nhằm che dấu vết và khiến việc phát hiện, điều tra trở nên khó khăn hơn. Tuy nhiên, một tệp nhật ký mang tên volta_debug.txt có thể còn lại, ghi những gì đã bị thu thập và liệu việc đánh giá bằng AI có thành công hay không. Vì vậy, việc không còn thấy tệp mã độc không chứng minh rằng tài khoản và dữ liệu đã an toàn. Ngược lại, hồ sơ bị đánh cắp có thể tiếp tục hữu ích cho kẻ tấn công sau khi chương trình biến mất khỏi thiết bị. Người dùng nên xem dấu hiệu lây nhiễm là một sự cố tài khoản và danh tính, không chỉ là vấn đề cần quét sạch một tệp đáng ngờ. Cách nhìn này giúp tránh sai lầm phổ biến: xóa mã độc nhưng để nguyên các khóa truy cập và phiên đăng nhập bị lộ.
Việc cần làm nếu nghi ngờ máy tính bị nhiễm
Không có thông tin đã xác nhận về quy mô lây nhiễm hoặc cách VOLTA được phát tán, nên phòng ngừa và phản ứng nhanh là lựa chọn thực tế nhất. Nếu nghi ngờ máy đã bị xâm nhập, hãy xử lý các thông tin đăng nhập và khóa truy cập như thể chúng đã bị lộ; đừng chờ tìm thấy mã độc mới hành động.
- Đăng xuất khỏi các tài khoản đang mở trên thiết bị có thể bị nhiễm.
- Đổi toàn bộ mật khẩu và thu hồi hoặc thay mới các mã thông báo, khóa API và thông tin truy cập liên quan.
- Kiểm tra ví tiền mã hóa; nếu có nguy cơ lộ cụm từ khôi phục, chuyển tài sản sang ví mới với cụm từ khôi phục mới.
- Tìm tệp volta_debug.txt và lưu lại thông tin phục vụ đánh giá sự cố, nhưng không xem việc xóa tệp này là đã khắc phục xong.
Các nhà nghiên cứu khuyến nghị đổi mật khẩu, thu hồi hoặc luân chuyển mã thông báo và khóa API, đồng thời chuyển tiền mã hóa sang ví mới với cụm từ khôi phục mới nếu nghi có lây nhiễm. Rủi ro lớn nhất của VOLTA không chỉ là lượng thông tin bị lấy đi, mà là cách AI biến dữ liệu rời rạc thành thứ tự ưu tiên cho kẻ tấn công. Với người dùng Windows, bảo vệ tài khoản và khóa truy cập ngay khi có dấu hiệu bất thường quan trọng hơn việc chỉ trông chờ mã độc tự biến mất.