
Lỗ hổng zero-click hoạt động ra sao?
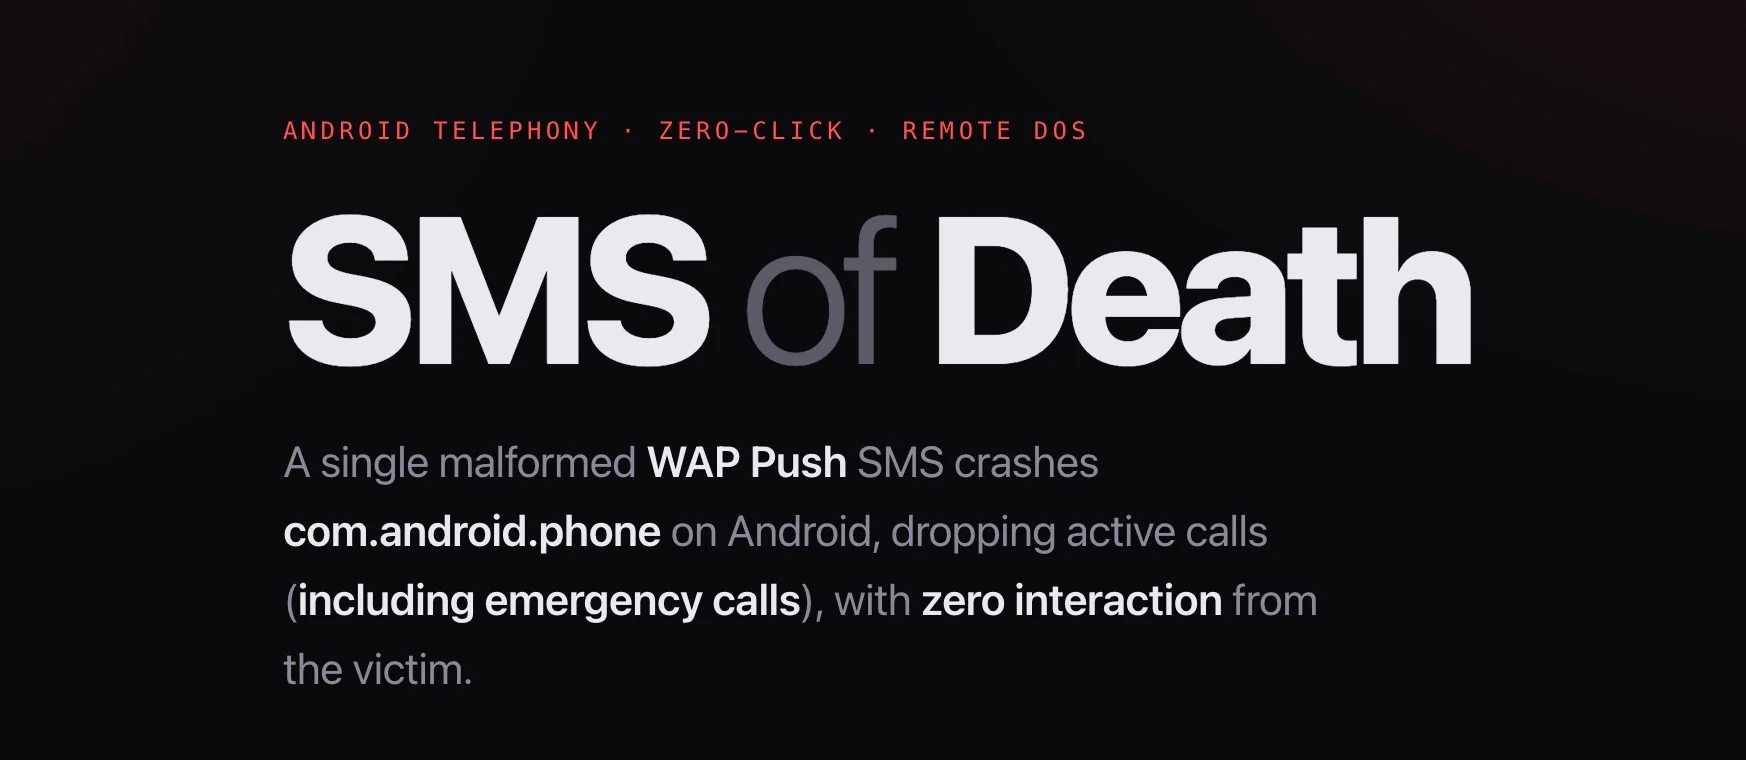
Lỗ hổng SMS Android “SMS of Death” là lỗi trong cách hệ điều hành xử lý tin nhắn WAP Push, cho phép một thông điệp được tạo sai định dạng làm sập thành phần quản lý cuộc gọi mà người nhận không cần mở hay chạm vào tin nhắn. WAP Push vốn được dùng để truyền dữ liệu đặc thù, nhưng Android tự phân tích những thông điệp này ở chế độ nền. Một lỗi kiểm tra dữ liệu có thể khiến hệ thống cấp phát bộ nhớ sai và làm tiến trình điện thoại gặp sự cố. Đây là tấn công zero-click, không phải chiêu lừa buộc nạn nhân bấm liên kết, cài ứng dụng hay cấp quyền. Tin nhắn SMS độc hại thậm chí có thể không xuất hiện trong hộp thư đến, khiến người dùng không có dấu hiệu rõ ràng để nhận biết máy vừa bị nhắm tới. Điều đáng lo không phải là kẻ tấn công chiếm được dữ liệu hay quyền điều khiển máy: các nguồn mô tả đây là nguy cơ từ chối dịch vụ. Nhưng không cần đánh cắp dữ liệu vẫn có thể gây hậu quả nghiêm trọng nếu điện thoại mất khả năng liên lạc đúng lúc.
Cuộc gọi, sóng di động và nguy cơ khởi động lặp lại
Khi tiến trình quản lý điện thoại bị sập, dịch vụ di động có thể mất tạm thời và cuộc gọi đang diễn ra bị ngắt. Một số mô tả cảnh báo cả cuộc gọi khẩn cấp cũng có thể bị ảnh hưởng; vì vậy, đây không chỉ là lỗi gây phiền toái mà còn là rủi ro an toàn khi người dùng cần liên lạc. Tác động có thể nặng hơn nếu các tin nhắn được gửi liên tiếp hoặc hệ thống tiếp tục xử lý lại tin lỗi. Một thử nghiệm được mô tả cho thấy điện thoại Android khởi động lại vào chế độ khôi phục khoảng 90 giây một lần; cách khắc phục thông thường được nêu là khôi phục cài đặt gốc, đồng nghĩa xóa dữ liệu trên thiết bị. Những trường hợp này không nên bị hiểu thành kết quả tất yếu với mọi máy: mức độ ảnh hưởng tùy tình huống và số tin nhắn. Lỗ hổng được tái hiện trên Google Pixel và Samsung Galaxy, trong khi mã dễ tổn thương được cho là đã có từ Android 12. Phạm vi lý thuyết rộng hơn những thiết bị đã được thử nghiệm, nhưng không nên suy diễn rằng mọi mẫu máy đều chịu tác động giống nhau.
Bản vá có rồi, nhưng tình trạng hỗ trợ còn chênh lệch
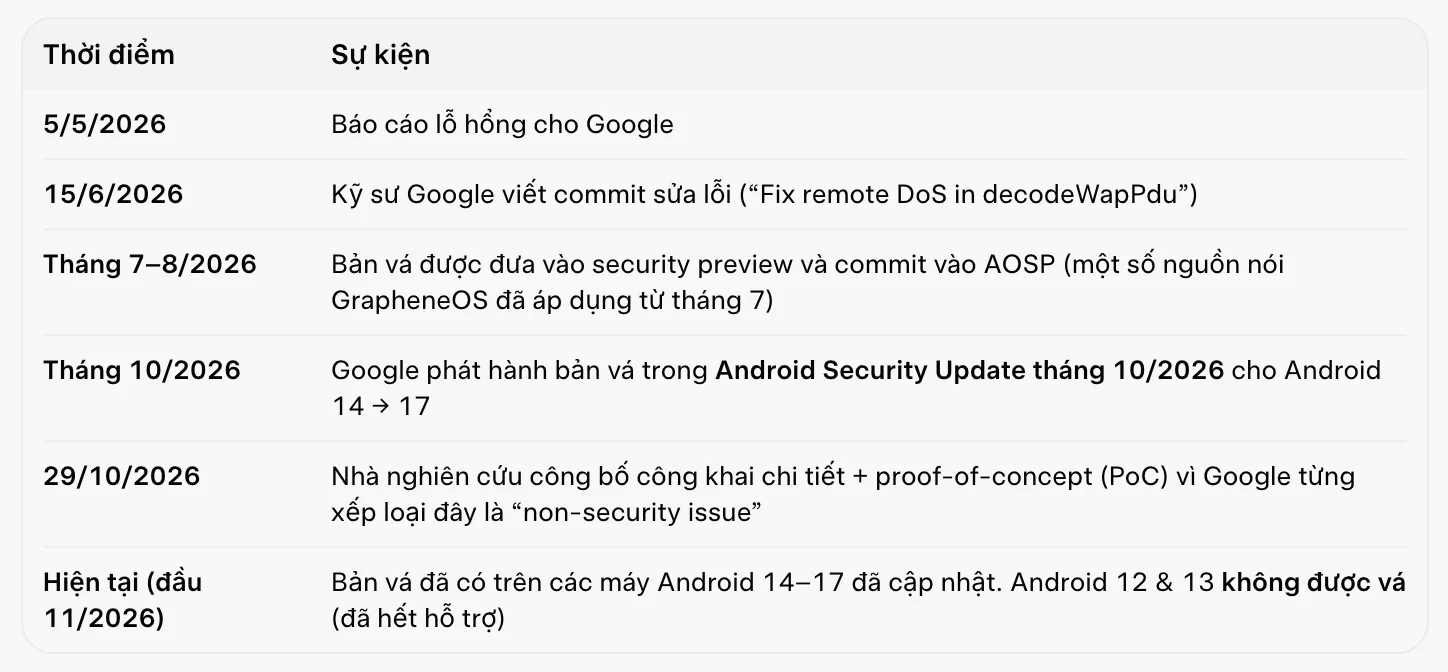
Các nguồn không hoàn toàn thống nhất về phạm vi bản vá. Một mô tả cho biết Google đưa cách khắc phục vào gói cập nhật bảo mật tháng 10 và bản vá áp dụng cho Android 14 trở lên; nguồn khác nói bản sửa nằm trong các cập nhật tháng 10 năm 2026 cho Android 14 đến Android 17. Thời điểm cập nhật đến tay người dùng còn tùy nhà sản xuất và từng mẫu máy. Tình trạng Android 12 và 13 cũng cần nói rõ: các nguồn cho biết những phiên bản này vẫn có thể còn rủi ro vì không được vá chính thức hoặc đã hết thời gian hỗ trợ bảo mật. Một điểm khác biệt nữa là lỗ hổng không được liệt kê trong bản tin bảo mật chính thức tháng 10, dù các tài liệu khác nói bản sửa đã được phát hành. Do đó, đừng coi việc không thấy tên lỗi trong bản tin là bằng chứng điện thoại an toàn. Mức độ nghiêm trọng được đánh giá là Critical trong một nguồn, nhưng nguồn khác lưu ý chưa có báo cáo công khai về việc lỗ hổng được dùng để tấn công người thật. Mức đánh giá cao cho thấy hậu quả tiềm tàng, không đồng nghĩa đã xác nhận khai thác ngoài thực tế.
Việc người dùng nên làm ngay
Đừng chờ thấy triệu chứng mới kiểm tra. Trên Android 14 trở lên, hãy cài bản vá bảo mật Android mới nhất mà nhà sản xuất cung cấp; để kiểm tra, mở Cài đặt rồi tìm mục Giới thiệu về điện thoại hoặc Bảo mật và xem ngày cập nhật bảo mật Android. Vì lịch phát hành có thể khác nhau theo hãng và mẫu máy, hãy kiểm tra lại nếu bản cập nhật chưa xuất hiện. Nếu đang dùng Android 12 hoặc 13, hãy hiểu rằng nguồn hiện có mô tả tình trạng vá lỗi không đồng nhất, nhưng cảnh báo những máy cũ có thể chưa được bảo vệ. Kiểm tra xem nhà sản xuất còn phát hành bản cập nhật cho mẫu máy hay không; nếu không, cân nhắc chuyển sang thiết bị còn nhận cập nhật bảo mật, nhất là khi điện thoại là phương tiện liên lạc khẩn cấp. Nếu máy rơi vào vòng lặp khởi động sau sự cố, các nguồn nêu việc xóa tin nhắn bằng ADB hoặc khôi phục cài đặt gốc là những hướng xử lý, nhưng đây không phải thao tác đơn giản và có thể làm mất dữ liệu. Hãy ưu tiên nhờ hỗ trợ kỹ thuật thay vì thử các bước không quen thuộc. Kết luận thực tế rất rõ: cập nhật sớm là biện pháp phòng ngừa thiết thực nhất, còn máy hết hỗ trợ cần được xem là có rủi ro chưa được giải quyết.