
Mã độc Android: mối đe dọa trực tiếp tới ví tiền và quyền riêng tư
Mã độc Android là phần mềm độc hại được cài vào điện thoại nhằm đánh cắp mật khẩu, chiếm quyền điều khiển thiết bị hoặc trục lợi tài chính, thường ẩn bên trong ứng dụng giả mạo, firmware bị chỉnh sửa hoặc các tệp cài đặt ngoài kho ứng dụng chính thức, khiến người dùng khó nhận biết cho tới khi tài khoản ngân hàng, dữ liệu cá nhân và quyền riêng tư đã bị xâm phạm nghiêm trọng. Đây không còn là rủi ro lý thuyết mà là mối đe dọa đang hoạt động, nhắm thẳng vào thói quen dùng điện thoại để thanh toán, giao dịch và lưu trữ thông tin nhạy cảm mỗi ngày. Nếu bạn nghĩ chỉ cần “không bấm link lạ” là đủ an toàn, bạn đang đánh giá thấp an ninh điện thoại di động. Mã độc ngày nay có thể được cài sẵn từ nhà sản xuất, giả dạng ứng dụng giải trí hoặc thậm chí thay thế ứng dụng ngân hàng chính thức. Bài viết này sẽ đi thẳng vào ba kiểu mã độc Android nguy hiểm nhất: Hirudo đánh cắp mật khẩu ngân hàng, mã độc cài sẵn trên điện thoại giá rẻ, và các biến thể cho phép tin tặc kiểm soát từ xa. Quan điểm xuyên suốt: người dùng phải chủ động bảo vệ điện thoại Android, không phó mặc cho ứng dụng hay nhà sản xuất.
Hirudo: mã độc đánh cắp mật khẩu ngân hàng và chiếm quyền điều khiển
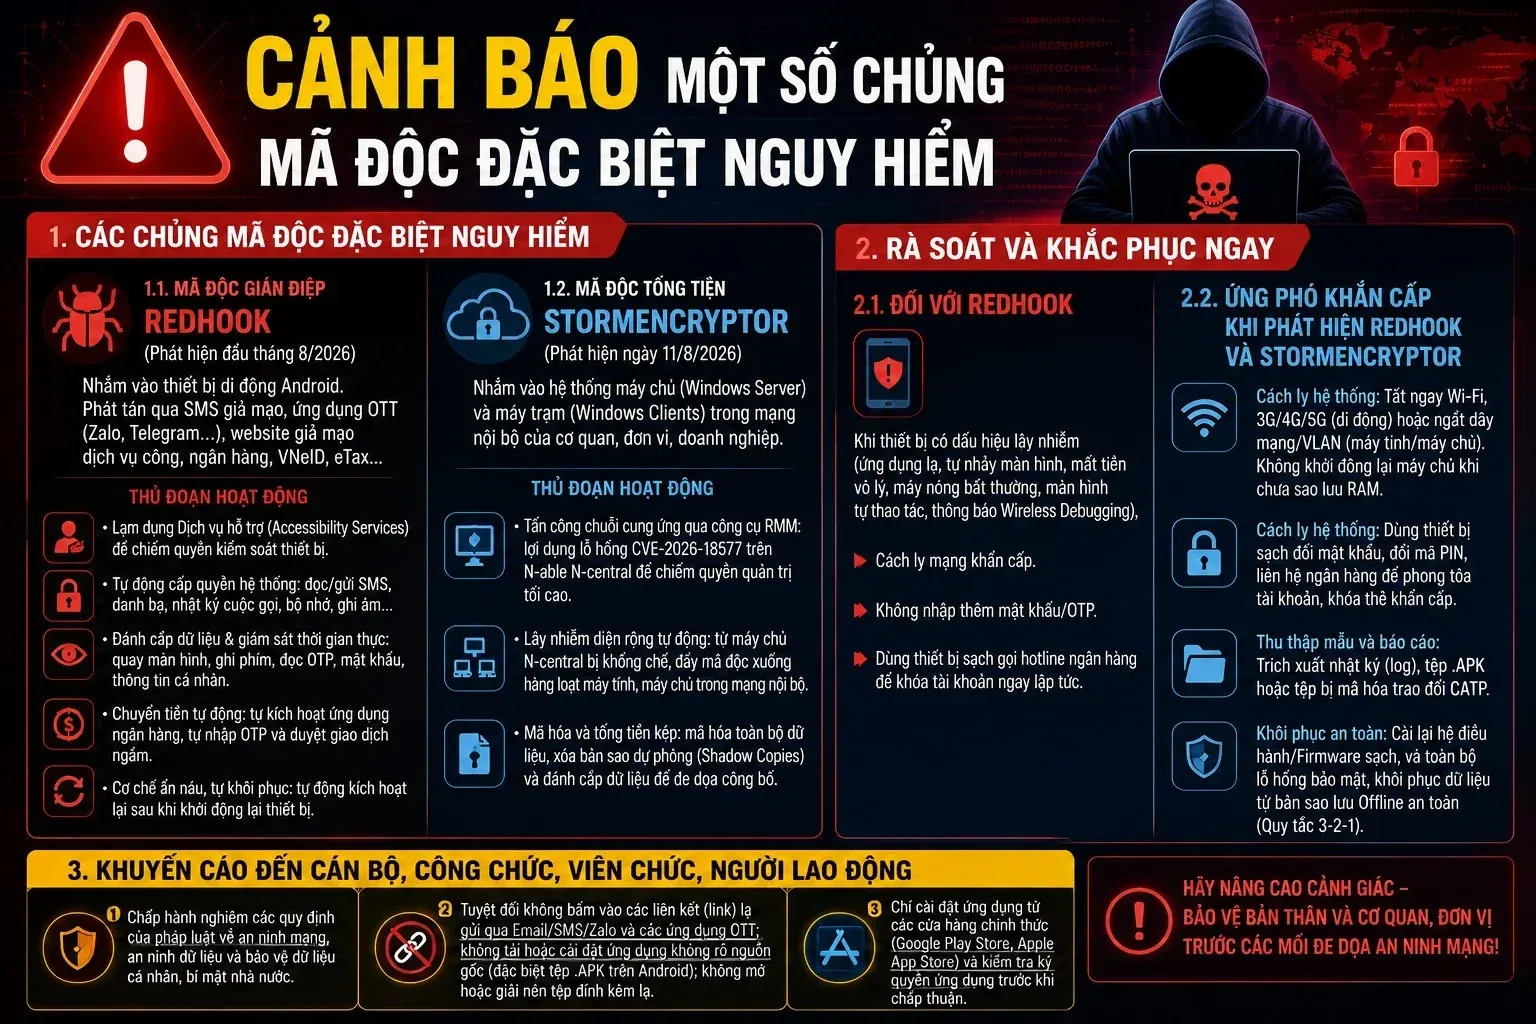
Mã độc Android Hirudo là ví dụ điển hình cho thế hệ mã độc đánh cắp mật khẩu ngân hàng tinh vi, không chỉ thu thập thông tin đăng nhập, mã PIN thanh toán và tin nhắn SMS mà còn cho phép tin tặc theo dõi màn hình, truy cập camera và điều khiển điện thoại từ xa. Điều đáng lo là Hirudo không tấn công ồ ạt, mà len lỏi qua các ứng dụng mua sắm, xem video, phim ngắn có vẻ hợp pháp, rồi dùng thông báo cập nhật giả để dụ người dùng cài thêm gói độc hại. Theo công bố của một công ty an ninh mạng, Hirudo đã nhắm vào tám ứng dụng của bảy ngân hàng tại Indonesia và còn săn thông tin tài khoản tài chính ở Trung Quốc, Ấn Độ, Mexico, Morocco và Thái Lan. Đây là lời cảnh báo rõ ràng: nếu bạn cài ứng dụng từ website giả mạo kho ứng dụng, hoặc dễ dãi cấp quyền Trợ năng và quyền truy cập thông báo, bạn đang mở cửa cho mã độc chiếm đoạt tài khoản ngân hàng. Đừng tin vào giao diện quen mắt; một ứng dụng trông giống hệt bản chính thức vẫn có thể là phiên bản đã bị chỉnh sửa để vô hiệu hóa cơ chế bảo mật bên trong.
Điện thoại Android giá rẻ với mã độc cài sẵn: rủi ro từ lúc mở hộp
Nếu Hirudo cho thấy ứng dụng có thể bị biến thành mã độc, thì chiến dịch Midnight Mimosa cho thấy bản thân điện thoại có thể đã nhiễm mã độc ngay từ khi xuất xưởng. Trong chiến dịch này, phần mềm độc hại được cài sẵn ngay trong firmware gốc của các thiết bị dùng dòng chip MediaTek tiết kiệm năng lượng. Những chiếc điện thoại Android này thường mang nhãn hiệu Cubot, Doogee hoặc là các mẫu làm giả những dòng Galaxy S24, S25, S26 của Samsung. Mã độc thêm một ứng dụng tên “System” với toàn quyền quản trị, liên tục tải rồi xóa các ứng dụng trung gian để hiển thị quảng cáo toàn màn hình và quảng cáo ẩn, đồng thời qua mặt trình quét bảo mật. Hàng nghìn thiết bị chứa mã độc đã bị theo dõi trong năm 2024 và 2025, với Mexico bị ảnh hưởng nặng nhất (13%), Mỹ đứng thứ tư (8%) và Canada dưới 3%. Con số này cho thấy đây không phải vài trường hợp lẻ tẻ mà là vấn đề chuỗi cung ứng. Khi nhà sản xuất hoặc đối tác firmware bị lợi dụng, người dùng mua điện thoại giá siêu rẻ từ thương hiệu vô danh gần như không có cơ hội tự kiểm tra firmware. Lựa chọn thiết bị an toàn ngay từ đầu là bước bảo vệ điện thoại Android quan trọng không thể bỏ qua.
Kiểm soát từ xa, camera và màn hình: khi điện thoại thành mắt xích của tin tặc
Khả năng nguy hiểm nhất của nhiều mã độc Android hiện nay là biến điện thoại thành công cụ giám sát và tấn công từ xa. Với Hirudo, tin tặc có thể theo dõi màn hình, truy cập camera trước hoặc sau và điều khiển điện thoại từ xa. Khi chúng vừa nhìn được mọi thao tác, vừa đọc được tin nhắn SMS chứa mã xác thực, việc chiếm đoạt tài khoản và dàn dựng giao dịch giả trở nên dễ dàng. Người dùng có thể thấy thông báo “giao dịch thành công” trên giao diện giả, trong khi thông tin thanh toán thực tế đã bị thu thập để sử dụng cho mục đích gian lận. Ở phía điện thoại cài sẵn mã độc, chiến dịch Midnight Mimosa cho thấy mã độc có thể đưa thiết bị vào mạng lưới máy tính ma (botnet) và tham gia tấn công từ chối dịch vụ (DDoS). Nghĩa là điện thoại của bạn không chỉ bị theo dõi, mà còn bị biến thành công cụ tấn công người khác. Đây là lý do an ninh điện thoại di động phải được nhìn như một phần của an ninh mạng tổng thể: một thiết bị yếu bảo mật có thể kéo cả hệ thống vào rủi ro.
Cách nhận biết điện thoại nhiễm mã độc và các bước bảo vệ ngay lập tức
Điểm chung của các mã độc trên là đều cần người dùng “hợp tác” ở một số bước: cài ứng dụng từ nguồn không chính thức, chấp nhận thông báo cập nhật bất thường, hoặc cấp quyền Trợ năng và quyền truy cập thông báo mà không hiểu rõ mục đích. Vì vậy, dấu hiệu đầu tiên bạn cần chú ý là bất kỳ yêu cầu cài thêm ứng dụng, gói cập nhật hoặc tệp APK từ quảng cáo, đường dẫn lạ, website giả mạo kho ứng dụng. Trên điện thoại giá rẻ, hãy để ý ứng dụng “System” lạ, quảng cáo toàn màn hình xuất hiện dù không mở app, hoặc ứng dụng tự tải rồi biến mất. Khi nghi ngờ nhiễm mã độc đánh cắp mật khẩu, hãy hành động ngay: dùng một thiết bị an toàn để liên hệ ngân hàng, yêu cầu kiểm tra và bảo mật tài khoản; đổi mật khẩu, thu hồi phiên đăng nhập đáng ngờ và rà soát giao dịch bất thường. Đồng thời, gỡ các ứng dụng khả nghi, tắt quyền Trợ năng và quyền truy cập thông báo cho những app không thực sự cần, bật Google Play Protect và cập nhật hệ điều hành Android cùng ứng dụng ngân hàng lên bản mới nhất. Cuối cùng, hãy cân nhắc lại thói quen: chỉ tải ứng dụng từ nguồn chính thức, tránh điện thoại Android giá siêu rẻ từ thương hiệu vô danh, và luôn đặt câu hỏi trước mỗi quyền truy cập mà ứng dụng yêu cầu.