
Hạ tầng thông minh: tiện ích kết nối hay mạng lưới lỗ hổng bảo mật IoT?
Hạ tầng thông minh là tập hợp các hệ thống vật lý và dịch vụ công (từ làm lạnh, HVAC, khóa cửa, camera giám sát đến điện thoại, máy chủ dữ liệu) được kết nối qua một mạng chung, cho phép giám sát và điều khiển từ xa theo thời gian thực nhằm tối ưu vận hành, tiết kiệm năng lượng và nâng cao trải nghiệm người dùng, nhưng đồng thời tạo ra một bề mặt tấn công khổng lồ cho tin tặc lợi dụng các lỗ hổng bảo mật IoT để xâm nhập và gây ảnh hưởng trực tiếp đến an toàn vật lý của cư dân. Vấn đề không nằm ở bản thân công nghệ, mà ở cách chúng ta triển khai hạ tầng thông minh như một mạng lưới tiện ích khổng lồ nhưng lại xem nhẹ bảo mật. Khi các dịch vụ công và hạ tầng vật lý dùng chung một hạ tầng mạng kết nối, rủi ro không còn dừng lại ở phần mềm mà đã trực tiếp đe dọa sự an toàn vật lý của cư dân. Đô thị thông minh theo đuổi mục tiêu kết nối mọi hệ thống để tối ưu hóa vận hành, nhưng nghịch lý là quá trình đó lại gom toàn bộ rủi ro về những điểm yếu chung. Nếu vẫn coi camera giám sát, hệ thống làm lạnh hay khóa thông minh là “thiết bị phụ”, chúng ta đang mở sẵn cánh cửa cho những cuộc tấn công mà hậu quả không chỉ là mất dữ liệu, mà là thực phẩm thối rữa, cửa không mở được, hoặc đường dây khẩn cấp im lặng.
Hệ thống làm lạnh bị hack: tín hiệu báo động từ hàng nghìn giao diện Danfoss phơi bày
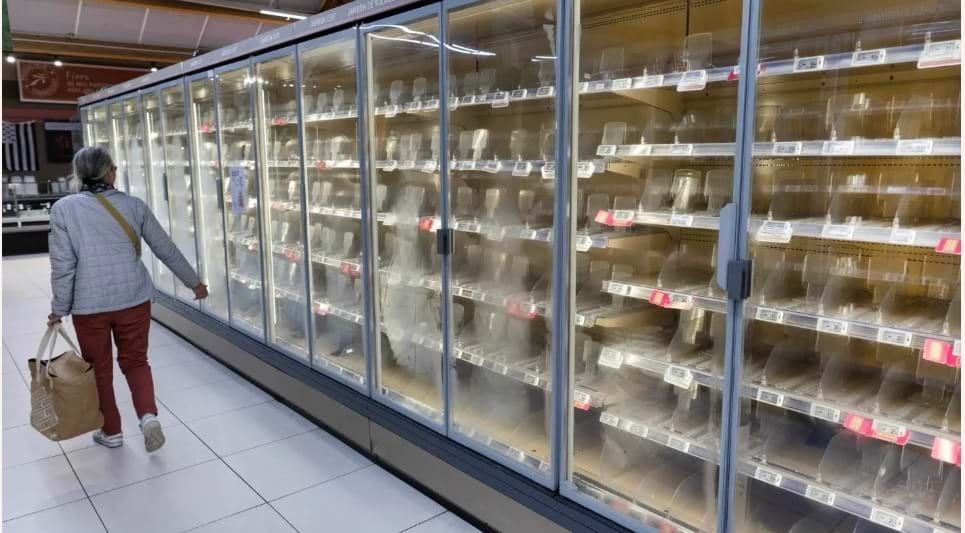
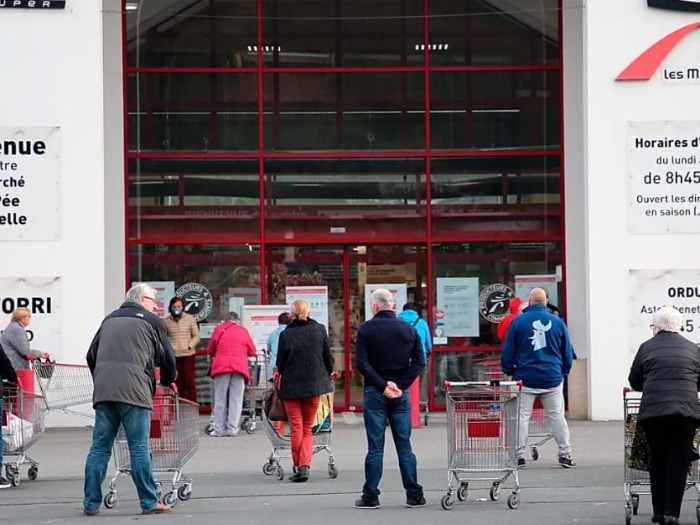
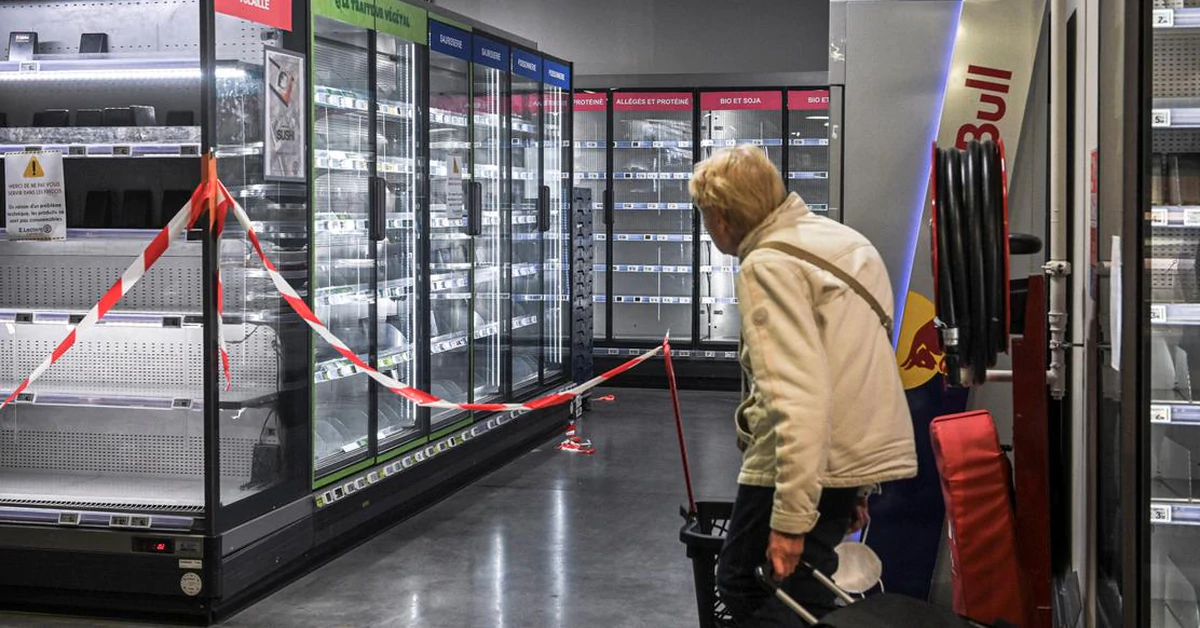
Đêm 11, rạng sáng 12.10, hàng trăm siêu thị tại Pháp bất ngờ mất kiểm soát hệ thống làm lạnh vào tay kẻ tấn công từ xa. Tin tặc bị cáo buộc can thiệp vào hệ thống làm lạnh, khiến nhiệt độ bảo quản tăng cao và làm hư hỏng thực phẩm tươi sống, đông lạnh. Late Sunday night, a still-unknown cybercriminal or group hacked thousands of remote-controlled refrigeration systems across hundreds of French grocery stores, spiking temperatures, spoiling food, and sparking fires. Đây không còn là câu chuyện “máy tính bị virus”, mà là một ví dụ sống động cho thấy hệ thống làm lạnh bị hack có thể biến thành thảm họa an toàn thực phẩm và vận hành. Theo dữ liệu từ công cụ tìm kiếm thiết bị kết nối Internet Shodan, ít nhất 4.500 giao diện quản lý hệ thống Danfoss có thể truy cập trực tuyến. Hàng nghìn giao diện điều khiển của hệ thống làm lạnh vẫn có thể truy cập từ Internet, trong đó nhiều thiết bị đang sử dụng phần mềm cơ sở lỗi thời hoặc đã hết thời hạn hỗ trợ, không còn được cập nhật phần mềm và vá lỗi bảo mật. Dòng AK-SM 800A – bộ quản lý hệ thống có giao diện điều khiển trên nền web – từng được nhóm nghiên cứu Team82 phân tích và xác định nhiều lỗ hổng, bao gồm lỗi cho phép vượt qua cơ chế xác thực và thực thi mã từ xa trên thiết bị bị ảnh hưởng. Nhà sản xuất sau đó phát hành phiên bản phần mềm cơ sở R4.3.1 để khắc phục, nhưng hàng nghìn thiết bị vẫn phơi bày trên Internet là bằng chứng rõ ràng: hạ tầng thông minh dễ tổn thương không phải vì thiếu giải pháp, mà vì người vận hành coi nhẹ việc áp dụng chúng.
Camera giám sát không an toàn và BAS: điểm vào lý tưởng để tấn công hạ tầng vật lý
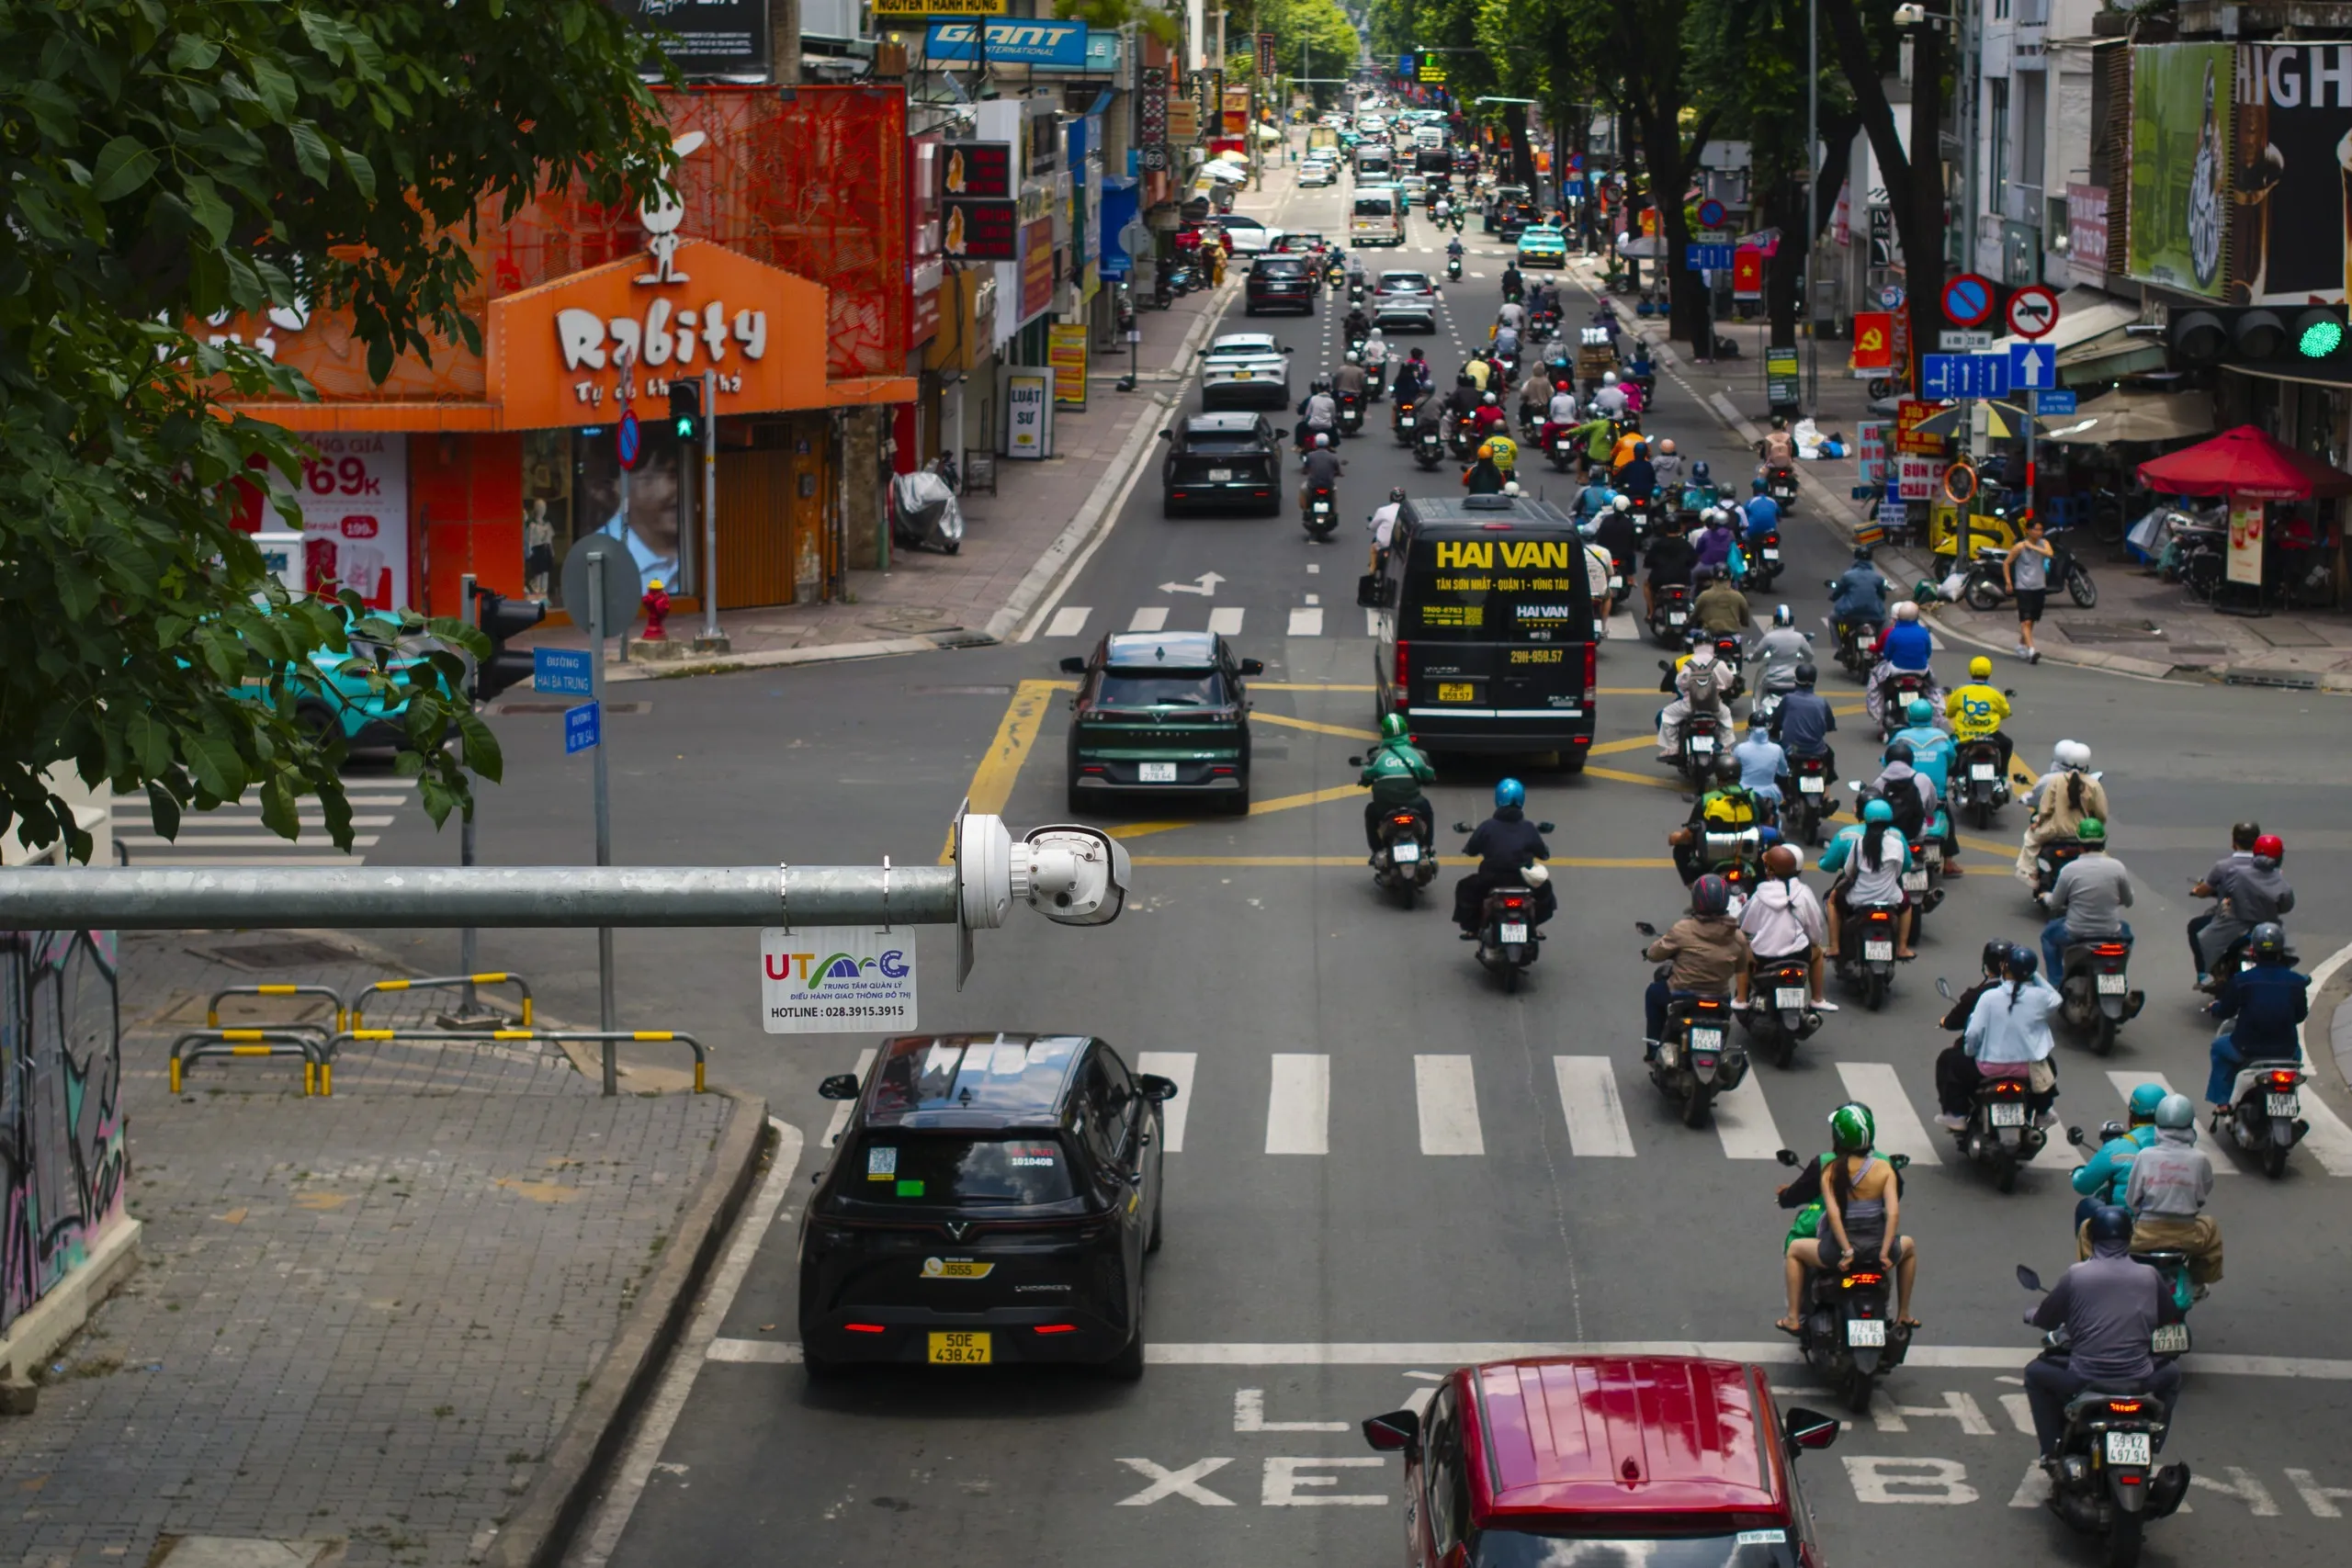
Nếu hệ thống làm lạnh là lời cảnh báo về hậu quả vật lý, thì camera giám sát không an toàn và các thiết bị IoT khác lại là cánh cửa âm thầm cho tin tặc. Các hệ thống tự động hóa tòa nhà (BAS) kiểm soát HVAC, chiếu sáng, sử dụng năng lượng, nước, đồng thời giám sát đầu đọc thẻ, khóa cửa, camera giám sát, bảng điều khiển báo cháy và nhiều thiết bị an toàn vật lý khác. Armis Labs phát hiện 73% tổ chức sở hữu BAS từng bị sử dụng trong các cuộc tấn công ransomware, và cùng tỷ lệ này có lỗ hổng đã bị khai thác trong ít nhất một hệ thống tự động hóa tòa nhà; 91% BAS giao tiếp qua các giao thức không an toàn. Đây là một câu nói đáng trích dẫn: “Today’s BAS operate at the intersection of IT and OT worlds, creating unprecedented exposure”. Không phải mọi cuộc xâm nhập đều dừng lại ở không gian số, và kẻ tấn công không cần mã hóa tệp hay đánh cắp dữ liệu để gây hỗn loạn. Một số vụ việc cho thấy tin tặc âm thầm chiếm quyền điều khiển hệ thống quản lý tòa nhà, sau đó dùng chúng làm bàn đạp để pivot vào môi trường IT. Khi camera giám sát, khóa cửa, hệ thống HVAC và thậm chí bảng báo cháy đều treo trên cùng một mạng, mỗi lỗ hổng bảo mật IoT là một điểm vào tiềm năng. Vấn đề là nhiều tổ chức vẫn xem BAS là “hệ thống kỹ thuật” nằm ngoài phạm vi an ninh mạng, trong khi với tin tặc, đây là nơi dễ xâm nhập và dễ ẩn nấp nhất.
Đô thị thông minh dễ tổn thương: khi rủi ro mạng trở thành rủi ro an toàn vật lý
Chuỗi sự cố tại các thị trấn và cơ quan ở Pháp cho thấy một quy luật khó chịu: rủi ro lớn nhất hiếm khi nằm ở các lõi kỹ thuật cao cấp, mà nằm ở hệ thống điện thoại, hộp thư điện tử hay máy chủ quản lý tệp – những hạ tầng căn bản nhất mà mọi dịch vụ đô thị đang dựa vào. Khi các dịch vụ công và hạ tầng vật lý dùng chung một hạ tầng mạng, một cuộc tấn công mạng có thể nhanh chóng biến thành hóa đơn nước không thể thanh toán, đường dây khẩn cấp im lặng, hay hàng tấn thực phẩm phải đổ bỏ. Vụ tấn công hệ thống làm lạnh là lời cảnh báo quy mô lớn đầu tiên cho thấy ranh giới giữa IT và hạ tầng vật lý đã giao nhau. Điều đáng lo không phải là một vụ tấn công đơn lẻ, mà là xu hướng tin tặc coi hạ tầng thông minh như mục tiêu ưu tiên. Chúng có thể gây rối dịch vụ, làm tê liệt thủ tục hành chính, đánh cắp dữ liệu công dân, hoặc dùng chính các thiết bị IoT làm bàn đạp để tấn công hệ thống khác. Một vụ việc được kể lại cho thấy khi nạn nhân từ chối trả tiền, kẻ tấn công đã khóa toàn bộ hệ thống khóa cửa, buộc cảnh sát phải phá kính để đưa người vào tòa nhà. Đó là minh họa rõ ràng: rủi ro mạng đã chuyển hóa thành rủi ro an toàn vật lý, và nếu chính quyền vẫn xem bảo mật như “chi phí phụ”, họ đang đánh cược trực tiếp với sự an toàn của cư dân.
Từ cảnh báo đến hành động: bảo vệ hạ tầng thông minh trước khi quá muộn
Sau vụ siêu thị, cơ quan an ninh mạng Pháp đã phát lệnh khẩn cấp yêu cầu ngắt toàn bộ các dòng thiết bị điều khiển bị nhắm tới khỏi Internet. Đây là phản ứng đúng, nhưng chỉ là bước đầu. Claroty khuyến nghị người dùng cập nhật phần mềm, tránh để giao diện quản trị tiếp xúc trực tiếp với Internet và giới hạn truy cập từ xa thông qua mạng quản lý đáng tin cậy hoặc VPN. Danfoss cũng khuyến nghị khách hàng cập nhật phần mềm cho những thiết bị còn được hỗ trợ và thay thế các hệ thống đã cũ. Nếu nhà vận hành tiếp tục giữ thói quen “cắm thẳng lên mạng” cho tiện giám sát, mọi bản vá sẽ trở nên vô nghĩa. Điều các đô thị và tòa nhà thương mại cần lúc này không phải thêm một khẩu hiệu “thông minh”, mà là một chiến lược an ninh mạng coi IoT và BAS là thành phần trọng yếu: tách mạng quản lý khỏi mạng dịch vụ công, bắt buộc cập nhật firmware, loại bỏ thiết bị hết vòng đời, và kiểm soát chặt quyền truy cập từ xa. Không có hạ tầng thông minh an toàn nếu chúng ta vẫn chấp nhận camera giám sát không an toàn, hệ thống làm lạnh bị hack, và những giao diện quản lý treo lơ lửng trên Internet như lời mời gọi công khai cho tin tặc.