
Khi thiết bị bảo mật thông minh trở thành lỗ hổng đầu tiên
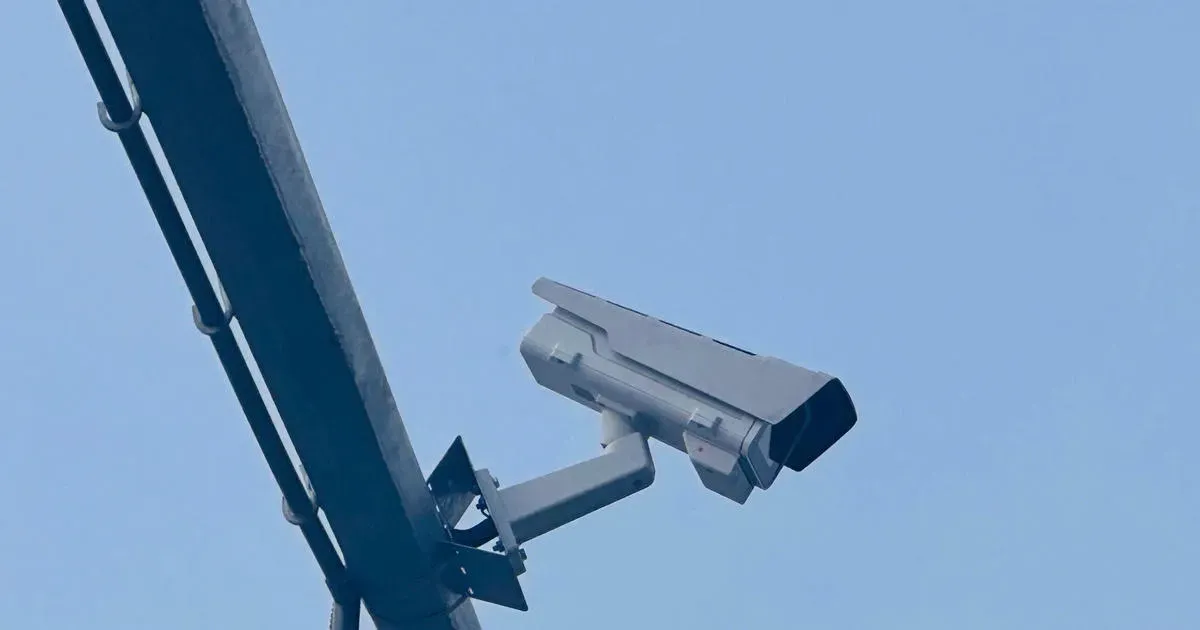
Camera giám sát kết nối mạng, khóa thông minh và các thiết bị IoT bảo mật trong đô thị thông minh là những thiết bị vừa bảo vệ cư dân vừa tiềm ẩn nguy cơ trở thành điểm vào cho tin tặc, vì chúng kết nối liên tục với hạ tầng mạng chung, thường bị cấu hình sơ sài, ít được cập nhật và có thể bị lợi dụng để xâm nhập sâu hơn vào hệ thống điều khiển đô thị.
Điểm đáng lo không phải là bản thân camera IP bảo mật hay khóa thông minh, mà là cách chúng được gắn vào cùng một hạ tầng mạng với dịch vụ công và hạ tầng vật lý. Khi các dịch vụ công và hạ tầng vật lý dùng chung một hạ tầng mạng kết nối, rủi ro không còn dừng lại ở phần mềm mà đã trực tiếp đe dọa sự an toàn vật lý của cư dân. Nói cách khác, một chiếc camera giá rẻ cài mật khẩu mặc định có thể trở thành “cửa hậu” để kẻ tấn công đi thẳng vào hệ thống điều khiển đèn giao thông, hệ thống làm lạnh hay thậm chí là mạng điện thoại khẩn cấp.
Các thiết bị công nghiệp cũ vốn được thiết kế để hoạt động trong môi trường biệt lập nay bị “ép” nối mạng để phục vụ mục tiêu thông minh hóa, trở thành những “cánh cửa mở” không có khóa bảo mật. Trong bối cảnh đó, camera IP bảo mật và khóa thông minh lỗ hổng không còn là chuyện riêng của từng tòa nhà; chúng là mắt xích yếu trong chuỗi an ninh đô thị.
Từ siêu thị Pháp đến nhà thông minh: minh họa cho đô thị thông minh dễ tổn thương
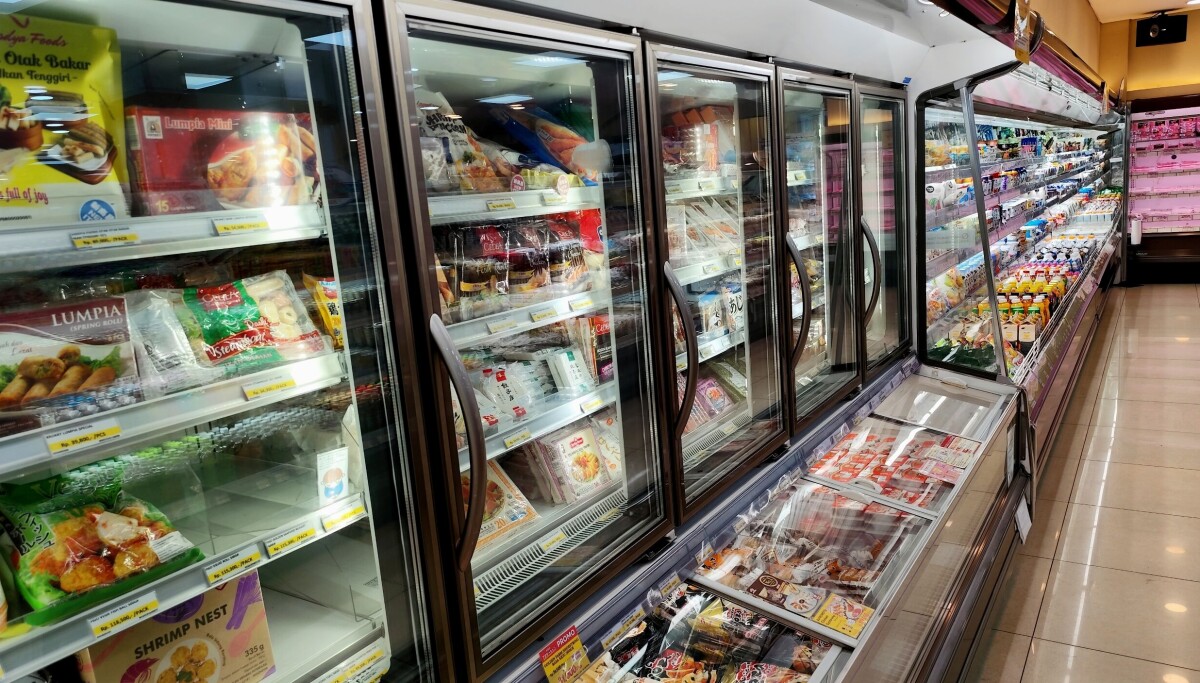
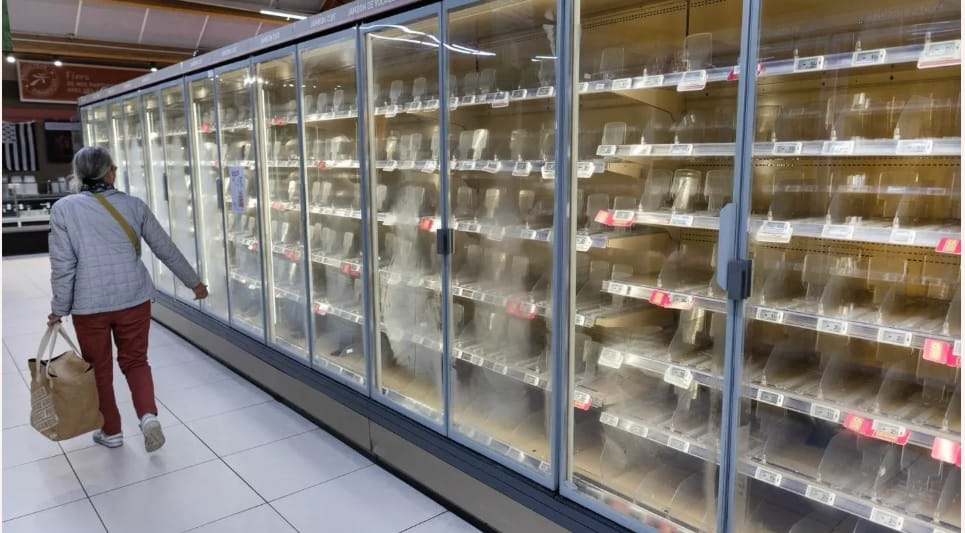
Đêm 11, rạng sáng 12.10, hàng trăm siêu thị tại Pháp mất kiểm soát hệ thống làm lạnh vào tay kẻ tấn công từ xa. Đây không phải là câu chuyện xa lạ với mô hình đô thị thông minh rủi ro: một hệ thống điều khiển công nghiệp cũ, bị nối mạng mà không được vá lỗi, trở thành điểm khởi đầu cho hỗn loạn chuỗi cung ứng thực phẩm. Sự cố này cho thấy, chỉ cần một mắt xích yếu trong hạ tầng mạng bảo vệ là toàn bộ chuỗi dịch vụ thiết yếu có thể tê liệt.
Sự cố tại các thị trấn và thành phố ở Pháp và Mỹ cho thấy cùng một kịch bản: hệ thống hành chính, cổng thanh toán, mạng nội bộ, thậm chí đường dây 911 bị gián đoạn, kéo theo dịch vụ công bị đình trệ và cư dân chịu hậu quả trực tiếp. Khi hệ thống máy tính của một thành phố bị tê liệt, 69 trang web chính quyền trên toàn bang có thể ngừng hoạt động. Đó là cái giá phải trả cho việc gom mọi thứ lên cùng một mạng mà không có phân tách và phòng tuyến.
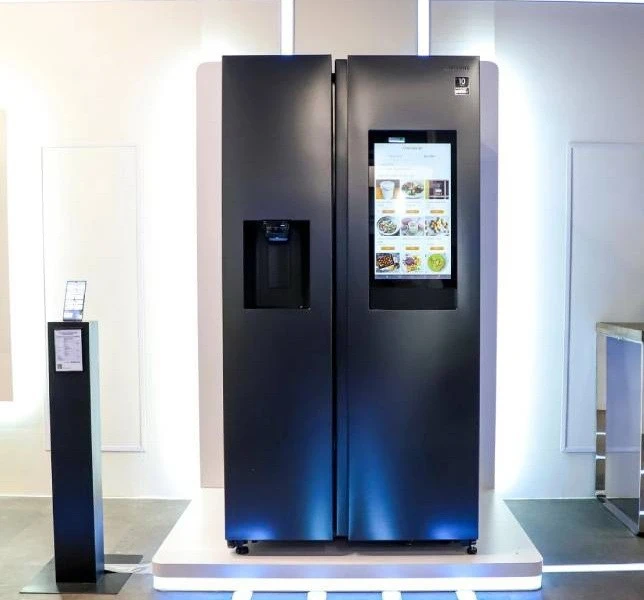
Ở cấp hộ gia đình, xu hướng kết nối mọi thứ – từ tủ lạnh, hệ thống sưởi đến camera và hệ thống báo động – đang biến nhà riêng thành phiên bản thu nhỏ của đô thị thông minh. Với sự gia tăng kết nối Internet của các thiết bị gia dụng vốn trước đây chủ yếu là cơ khí, rủi ro tội phạm mạng khai thác những “cửa ngõ” này để phát động tấn công cũng tăng theo. Vụ tấn công làm gián đoạn hơn 500 siêu thị và cửa hàng tại Pháp là minh chứng rõ nhất cho rủi ro này.
Camera IP, khóa thông minh và thiết bị IoT: từ tiện ích thành bàn đạp tấn công
Các chuyên gia cảnh báo rằng những thiết bị có thể điều khiển từ xa qua Internet – bao gồm camera an ninh, chuông cửa có hình, hệ thống báo động, khóa thông minh, bộ điều nhiệt và hệ thống sưởi trung tâm – là mục tiêu phổ biến của tin tặc. Điều nghịch lý là chính các thiết bị được gắn nhãn “bảo mật” lại thường bị bỏ mặc về bảo mật: mật khẩu mặc định, firmware cũ, cấu hình sơ sài.
Những thiết bị IoT tấn công không chỉ bị lợi dụng để đánh cắp dữ liệu hay gây gián đoạn dịch vụ, mà còn có thể được dùng làm bàn đạp để xâm nhập vào mạng lớn hơn. Một camera IP bảo mật đặt ở sảnh chung cư, nếu nằm cùng mạng với hệ thống quản lý thang máy hoặc hệ thống kiểm soát ra vào, có thể giúp kẻ tấn công di chuyển ngang sang các hệ thống này. Từ đó, rủi ro không còn dừng ở mất hình ảnh hay dữ liệu, mà chuyển thành khả năng mở khóa cửa, vô hiệu hóa báo động, hoặc điều khiển thiết bị vật lý.
Theo dữ liệu ngành an ninh, router – chứ không phải thiết bị gia dụng – là mục tiêu của hơn 75% các cuộc tấn công nhắm vào thiết bị kết nối. Điều này có ý nghĩa quan trọng: nếu router của một tòa nhà hay một trung tâm điều hành đô thị bị chiếm quyền, toàn bộ camera, khóa thông minh và thiết bị IoT phía sau lập tức trở thành “đàn con” bị điều khiển. Khi đó, mỗi camera hay khóa thông minh lỗ hổng là một mắt xích trong mạng botnet có thể tấn công ngược lại hạ tầng đô thị.
Khi rủi ro mạng trở thành rủi ro vật lý trong đô thị thông minh
Điểm nguy hiểm nhất của đô thị thông minh rủi ro nằm ở chỗ ranh giới giữa không gian số và không gian vật lý bị xóa mờ. Khi các dịch vụ công và hạ tầng vật lý dùng chung một hạ tầng mạng kết nối, rủi ro không còn dừng lại ở phần mềm mà đã trực tiếp đe dọa sự an toàn vật lý của cư dân. Một cuộc tấn công vào hệ thống điều khiển làm lạnh có thể khiến hàng tấn thực phẩm phải đổ bỏ; một sự cố lan sang hệ thống định tuyến 911 có thể làm gián đoạn điều phối cảnh sát và cứu hỏa.
Đô thị thông minh theo đuổi mục tiêu kết nối mọi hệ thống để tối ưu hóa vận hành, nhưng nghịch lý từ mục tiêu này chính là quá trình đó lại gom toàn bộ rủi ro về những điểm yếu chung. Thiết bị công nghiệp cũ bị ép nối mạng, quản trị danh tính lỏng lẻo, hạ tầng dùng chung thiếu phân tách – tất cả tạo thành “bề mặt tấn công” khổng lồ. Trong bối cảnh đó, camera IP bảo mật và khóa thông minh lỗ hổng không còn là chuyện kỹ thuật nhỏ; chúng là mắt xích trong chuỗi sự cố có thể kéo theo tê liệt dịch vụ công, từ thanh toán hóa đơn tiện ích đến mạng nội bộ chính quyền.
Theo cơ quan an ninh mạng quốc gia Pháp, số vụ tấn công mạng được ghi nhận vẫn duy trì ở mức cao trong những năm gần đây, với áp lực liên tục từ cả tội phạm mạng lẫn các tác nhân nhà nước. Điều này cho thấy đây không phải là rủi ro lý thuyết mà là mối đe dọa đang được khai thác thường xuyên. Đô thị càng kết nối sâu, nếu không thay đổi cách thiết kế hạ tầng mạng bảo vệ, thì mỗi thiết bị IoT tấn công sẽ là một viên gạch rút ra khỏi nền móng an ninh đô thị.
Chiến lược bảo mật đa lớp: từ hộ gia đình đến hạ tầng đô thị
Để không biến camera và khóa thông minh thành lỗ hổng, đô thị cần một chiến lược bảo mật đa lớp thay vì trông chờ vào một giải pháp “thần kỳ”. Ở cấp hạ tầng, các mô hình như Zero Trust – không tin tưởng mặc định – được khuyến nghị áp dụng, với ưu tiên phân tách hệ thống CNTT (IT) và hệ thống điều khiển vận hành (OT), kiểm soát truy cập từ xa có giới hạn thời gian và giám sát thụ động để không làm gián đoạn thiết bị OT cũ. Các nhà vận hành cũng tăng cường tuân thủ tiêu chuẩn cho hệ thống điều khiển, ngắt kết nối Internet trực tiếp của thiết bị cũ, dùng cổng một chiều hoặc tường lửa công nghiệp, đồng thời xây dựng kho dự phòng offline.
Một số quốc gia đã bắt đầu phản ứng bằng chính sách: chính phủ Pháp công bố ngân sách bắt buộc các cơ quan nhà nước phải kiểm thử xâm nhập và chuẩn bị kịch bản cho tình huống “mất toàn bộ hệ thống số”, đồng thời yêu cầu từ năm 2027 mỗi bộ ngành dành tối thiểu 5% ngân sách số cho an ninh mạng. Cơ quan an ninh mạng quốc gia thành lập đơn vị phản ứng nhanh chuyên can thiệp tuyến đầu. Đây là tín hiệu cho thấy an ninh mạng đô thị phải được coi là hạ tầng thiết yếu, ngang hàng với điện, nước, giao thông.
Ở cấp người dùng, các khuyến nghị rất cụ thể: thay đổi mật khẩu mặc định, bật xác thực hai yếu tố nếu có, và thường xuyên cập nhật phần mềm cho thiết bị. Người dùng nên loại bỏ hoặc thay thế thiết bị không còn nhận cập nhật bảo mật, giữ phần lớn thiết bị chỉ kết nối mạng nội bộ và chỉ kết nối Internet khi thật sự cần thiết. Với tài khoản dịch vụ công, việc bắt buộc áp dụng xác thực hai lớp là bước tối thiểu để giảm rủi ro bị chiếm đoạt. Nói thẳng, nếu vẫn giữ thói quen “cắm là chạy” với thiết bị IoT, chúng ta đang tự mở cửa nhà – và cả thành phố – cho kẻ tấn công.