
Hai nghị định đặt ra chuẩn bảo vệ cụ thể hơn
Quy định an ninh mạng là tập hợp yêu cầu pháp lý và biện pháp bảo vệ nhằm giữ an toàn cho tài khoản, dữ liệu và hệ thống thông tin trước hành vi vi phạm hoặc sự cố trên không gian mạng. Trong bối cảnh quản lý, kinh doanh và giao tiếp ngày càng phụ thuộc môi trường số, đây không còn là việc riêng của bộ phận công nghệ mà là trách nhiệm quản trị của toàn tổ chức. Ngày 19/8/2026, Chính phủ ban hành Nghị định 333/2026/NĐ-CP để quy định chi tiết một số điều và biện pháp thi hành Luật An ninh mạng; cùng ngày, Nghị định 331/2026/NĐ-CP quy định việc bảo vệ an ninh mạng đối với hệ thống thông tin. Nghị định 333 gồm 6 chương, 32 điều và có hiệu lực từ ngày ký.
Hai văn bản cần được đọc song song: Nghị định 333 cụ thể hóa các biện pháp như đánh giá, kiểm tra, giám sát, ứng phó và khắc phục sự cố; bảo vệ thông tin bằng mật mã; xử lý thông tin trái pháp luật; thu thập dữ liệu điện tử phục vụ xác minh, điều tra; và đình chỉ hệ thống hoặc thu hồi tên miền theo quy định. Nghị định 331 đi sâu vào cách xác định cấp độ bảo vệ và lựa chọn biện pháp tương ứng với tính chất, quy mô, rủi ro của từng hệ thống. Điểm đáng chú ý là các yêu cầu này đòi hỏi doanh nghiệp chứng minh được cách mình phân loại và bảo vệ hệ thống, thay vì coi tuân thủ là một bộ hồ sơ làm xong một lần.
Xác thực tài khoản và thời hạn xử lý không thể để đến phút chót
Nghị định 333 yêu cầu doanh nghiệp trong nước và nước ngoài cung cấp dịch vụ trực tuyến tại Việt Nam xác thực thông tin người dùng khi đăng ký tài khoản số. Việc xác thực có thể dựa trên số điện thoại di động Việt Nam; nếu người dùng không có số này, có thể dùng số định danh cá nhân hoặc phương thức định danh điện tử hợp pháp khác. Người livestream vì mục đích thương mại phải xác thực bằng số định danh cá nhân. Chỉ tài khoản đã xác thực mới được đăng, chia sẻ thông tin và dùng tính năng tương tác; điều đó không đồng nghĩa danh tính bị công khai, bởi nhà cung cấp vẫn phải bảo vệ thông tin tài khoản. Với người dùng, việc cần làm là xác thực theo hướng dẫn, kiểm chứng nội dung trước khi chia sẻ và không gửi thông tin định danh cho người không rõ nhân thân.
Doanh nghiệp cung cấp dịch vụ cần chuẩn bị quy trình tiếp nhận yêu cầu hợp lệ của cơ quan có thẩm quyền: cung cấp thông tin người dùng trong 24 giờ, hoặc 3 giờ khi có tình huống khẩn cấp đe dọa an ninh quốc gia hay tính mạng; ngăn chặn, gỡ bỏ thông tin, dịch vụ hoặc ứng dụng vi phạm trong 24 giờ, rút xuống 6 giờ nếu có nguy cơ khẩn cấp đối với an ninh quốc gia. Đây là thời hạn vận hành, không chỉ là điều khoản pháp chế. Nếu không có đầu mối trực, quy trình xác minh yêu cầu và cơ chế phối hợp kỹ thuật, doanh nghiệp dễ trễ hạn ngay cả khi đã nhận diện đúng nghĩa vụ.
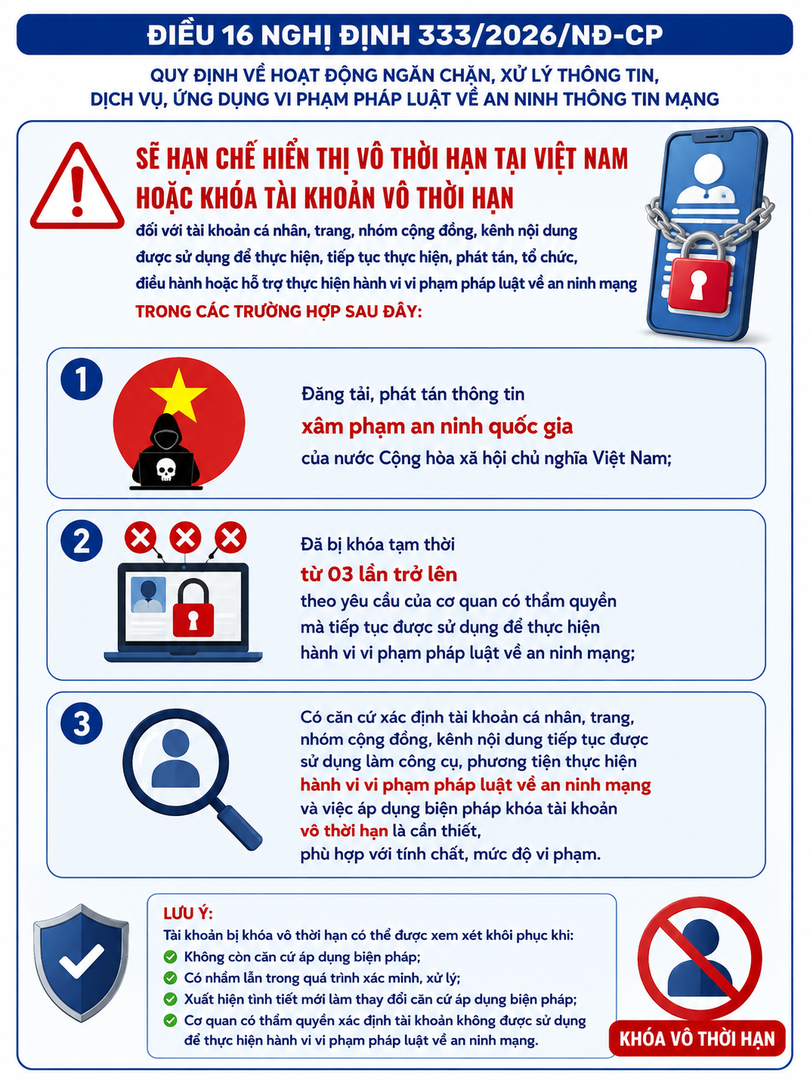
Quy định còn đặt ra mức xử lý theo tần suất: đăng thông tin vi phạm từ 3 lần trong 30 ngày có thể bị hạn chế hiển thị tại Việt Nam hoặc khóa tạm thời tối đa 60 ngày; từ 10 lần trong 90 ngày có thể bị hạn chế hiển thị hoặc khóa tạm thời tối đa 180 ngày. Doanh nghiệp nên rà soát cách ghi nhận vi phạm, quy trình áp dụng biện pháp và cơ chế khôi phục khi có nhầm lẫn, tránh xử lý tùy tiện hoặc thiếu căn cứ.
Phân cấp hệ thống phải phản ánh đúng rủi ro
Nghị định 331 yêu cầu hệ thống đồng thời đáp ứng tiêu chí ở nhiều cấp độ phải áp dụng cấp độ cao nhất. Cố tình chia nhỏ phạm vi hệ thống để hạ cấp bảo vệ bị nghiêm cấm; nếu việc phân tách hoặc hợp nhất không phù hợp, cơ quan có thẩm quyền có thể yêu cầu xác định lại hệ thống và cấp độ. Đây là cách tiếp cận hợp lý: rủi ro không biến mất chỉ vì doanh nghiệp vẽ lại sơ đồ hạ tầng.
Quy mô dữ liệu cá nhân là một căn cứ đáng lưu ý khi phân định cấp độ 2 và cấp độ 3. Mốc dưới 100.000 chủ thể đối với dữ liệu cá nhân cơ bản hoặc dưới 10.000 chủ thể đối với dữ liệu cá nhân nhạy cảm được xác định cho cấp độ 2; từ các ngưỡng đó trở lên là một trong những căn cứ xác định cấp độ 3. Khi số người dùng, lượng dữ liệu, kết nối, phạm vi dịch vụ hay tính chất hoạt động thay đổi, tổ chức cần đánh giá lại rủi ro và cấp độ. Phân loại một lần rồi để nguyên hồ sơ sẽ không theo kịp thực tế vận hành.
Nghị định cũng định hướng đầu tư bảo vệ theo cách tổng thể, đồng bộ và tập trung, cho phép dùng chung, chia sẻ tài nguyên để tối ưu hiệu năng và tránh đầu tư trùng lặp. Người đứng đầu cơ quan, tổ chức chịu trách nhiệm chỉ đạo và chịu trách nhiệm trước pháp luật về công tác bảo vệ an ninh mạng; đồng thời cần bố trí nhân sự hoặc bộ phận chuyên trách phù hợp với cấp độ hệ thống. Vì vậy, hồ sơ phân cấp phải đi cùng ngân sách, người phụ trách và biện pháp bảo vệ có thể triển khai.
Checklist doanh nghiệp nên thực hiện ngay
- Kiểm kê hệ thống thuộc phạm vi quản lý; xác định ranh giới, người dùng, dữ liệu, kết nối và dịch vụ mà hệ thống hỗ trợ.
- Đối chiếu tiêu chí để xác định cấp độ phù hợp; áp dụng cấp độ cao nhất nếu hệ thống đồng thời đáp ứng nhiều nhóm tiêu chí và đánh giá lại khi quy mô hoặc rủi ro thay đổi.
- Rà soát quy trình đăng ký, xác thực tài khoản; bố trí đầu mối xử lý yêu cầu của cơ quan có thẩm quyền và bảo đảm việc cung cấp thông tin đúng căn cứ, phạm vi, thẩm quyền.
- Kiểm tra việc lưu thông tin tài khoản, thời điểm đăng nhập và đăng xuất, địa chỉ IP, cổng nguồn, nhật ký xử lý nội dung; nhật ký hệ thống phải truy xuất được ít nhất 12 tháng.
- Xây dựng phương án ứng phó sự cố, kiểm tra và giám sát thường xuyên; phân công rõ trách nhiệm người đứng đầu, bộ phận chuyên trách và cá nhân phụ trách.
Danh sách này nên được chuyển thành kế hoạch có người chịu trách nhiệm và mốc hoàn thành, không dừng ở một đợt rà soát giấy tờ. Nghị định 333 cũng đề cập chuẩn kiến thức, kỹ năng chuyên sâu về an ninh mạng và việc tập huấn, chứng nhận; doanh nghiệp nên đánh giá năng lực nhân sự và tổ chức đào tạo phù hợp. Các cơ quan, tổ chức và doanh nghiệp được khuyến nghị chủ động rà soát hiện trạng, cập nhật cấp độ khi hệ thống thay đổi, đồng thời nâng cao năng lực bảo vệ dữ liệu và duy trì hoạt động an toàn. Kết luận thực tế rất rõ: tuân thủ hiệu quả bắt đầu từ bản đồ hệ thống chính xác, quy trình xử lý vận hành được và trách nhiệm được giao cụ thể.