
Liên kết tài khoản: tăng an toàn nhưng phải giới hạn dữ liệu
Định danh điện tử là cách xác lập và xác thực danh tính của cá nhân, tổ chức hoặc đối tượng trong môi trường số, để các giao dịch trực tuyến có thể gắn với một chủ thể cụ thể mà không cần công khai mọi dữ liệu liên quan. Đây là điểm cân bằng mà hai dự án luật đang phải giải quyết: chống giả mạo danh tính nhưng không biến xác thực tài khoản thành cánh cửa thu thập dữ liệu không giới hạn.
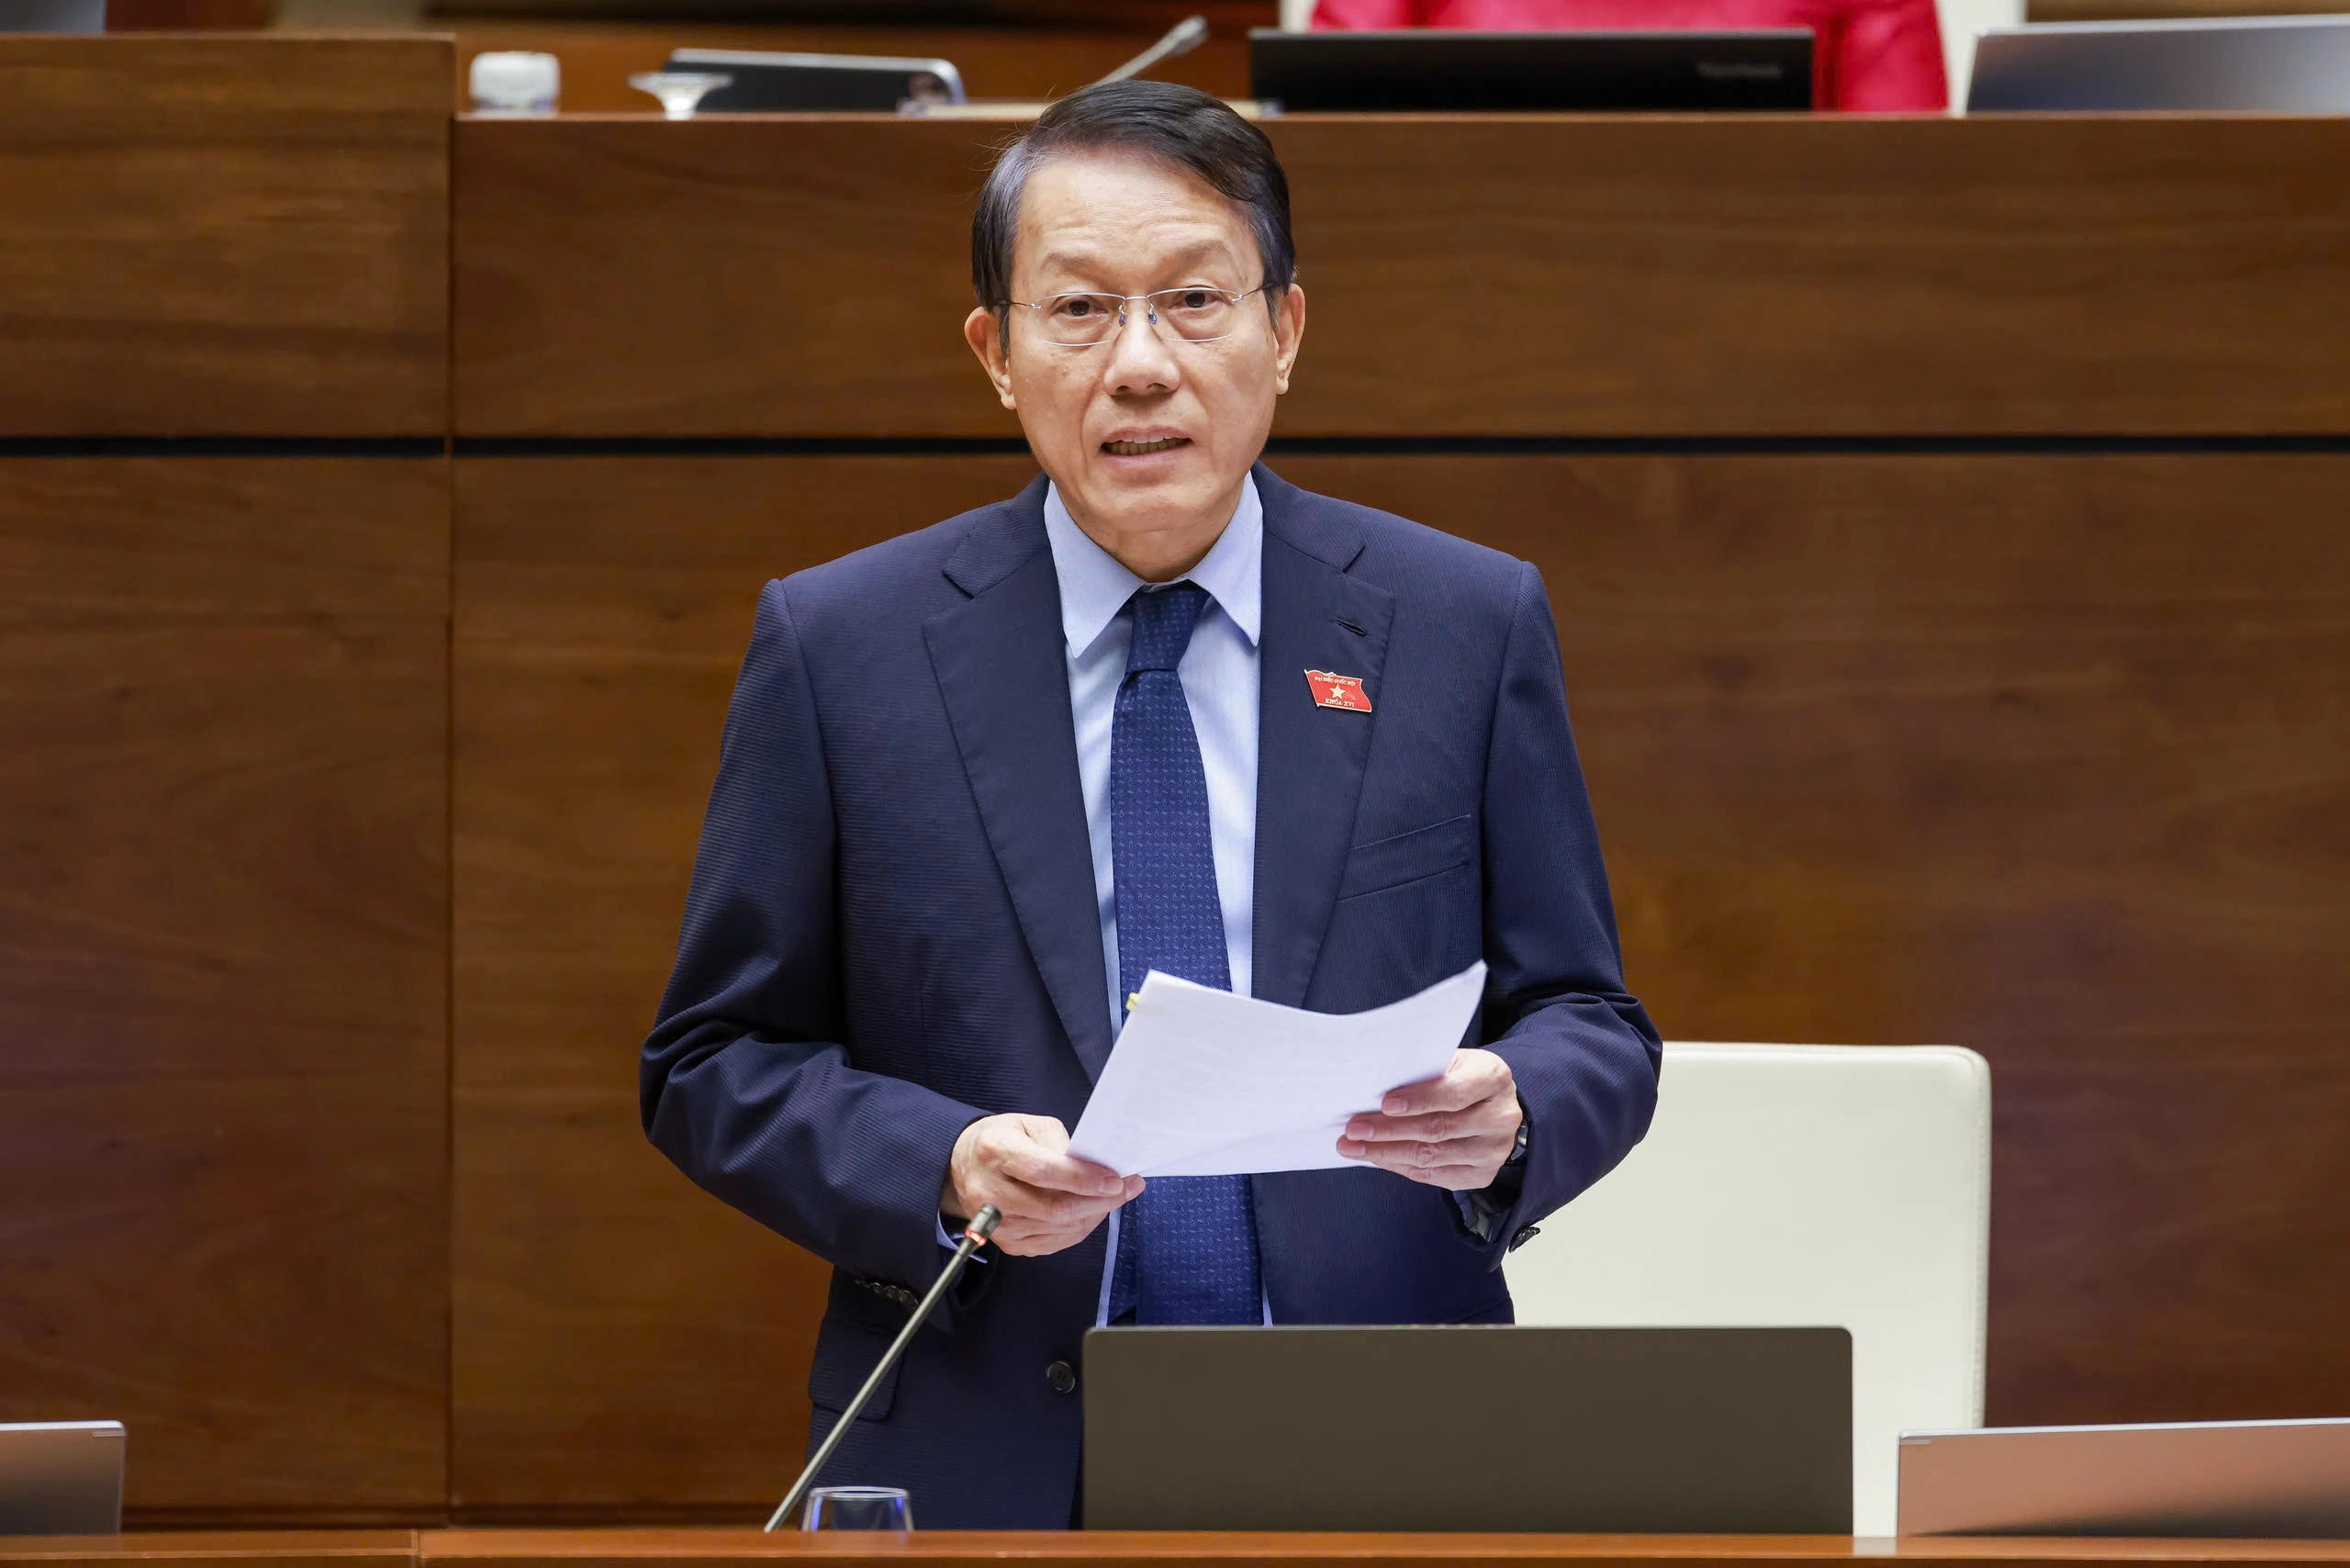
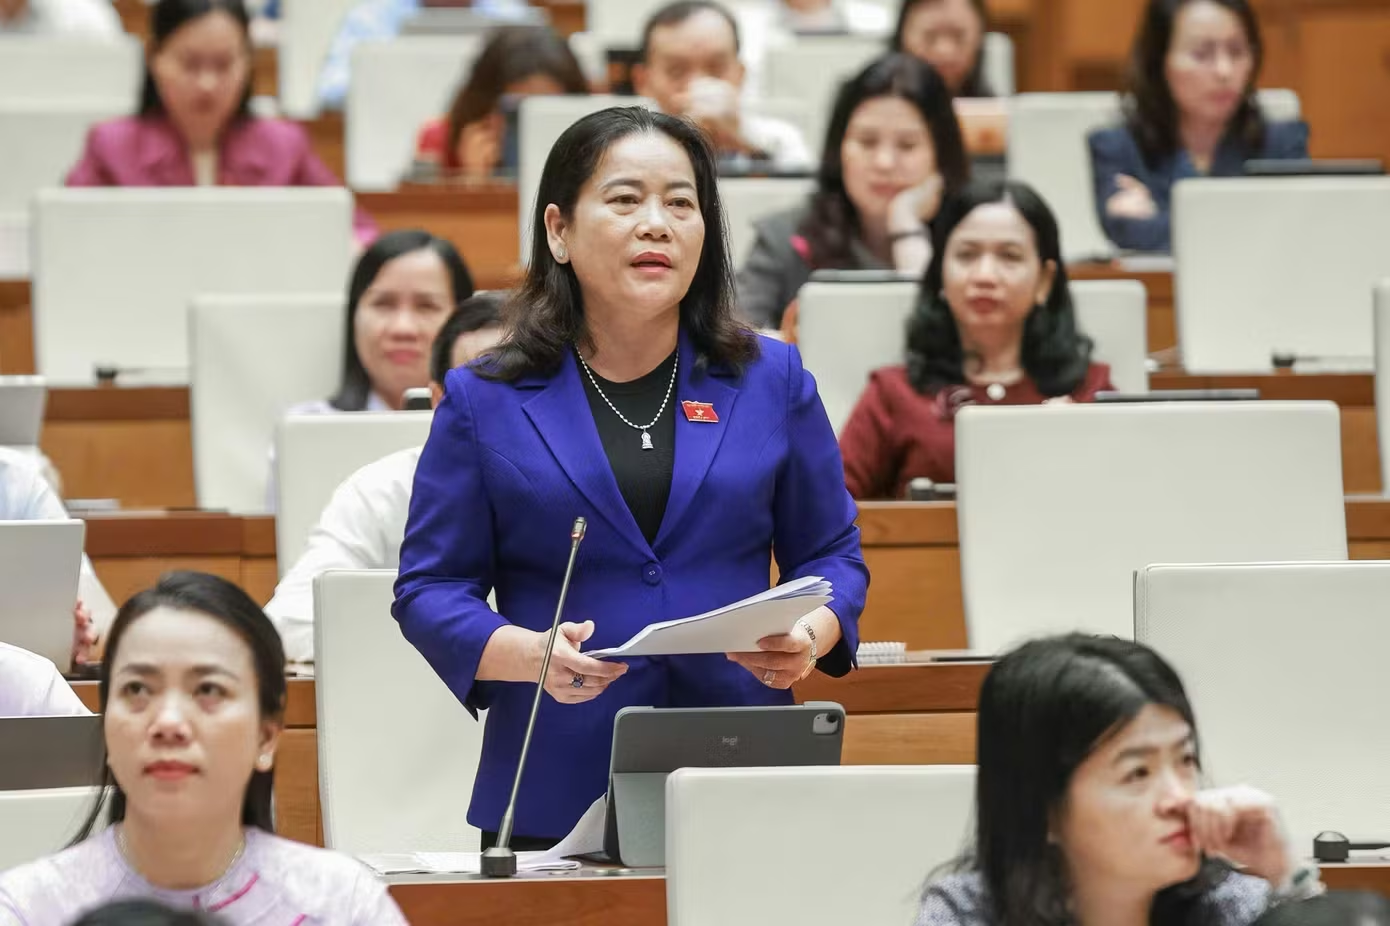
Sáng 4/11, tại phiên thảo luận về dự án Luật An ninh dữ liệu và Luật Định danh và xác thực điện tử, Bộ trưởng Bộ Công an Lương Tam Quang giải trình các vấn đề đại biểu Quốc hội nêu. Theo khoản 5 Điều 23 của dự thảo, tài khoản giao dịch trực tuyến trong các lĩnh vực như ngân hàng, chứng khoán, viễn thông, thương mại điện tử, khám chữa bệnh, ví điện tử và tài sản mã hóa phải xác thực với danh tính điện tử quốc gia, đồng thời liên kết với danh tính đó; yêu cầu cũng bao trùm lĩnh vực rủi ro cao hoặc phát sinh nghĩa vụ pháp lý quan trọng. Phạm vi này có lý do an ninh, nhưng càng rộng càng cần quy định rành mạch về mục đích và giới hạn sử dụng dữ liệu.
Quyền riêng tư cần được bảo đảm bằng giới hạn cụ thể
Bộ trưởng nhấn mạnh định danh điện tử phải đi cùng bảo vệ quyền riêng tư. Dự thảo nêu nguyên tắc thu thập dữ liệu tối thiểu, có sự đồng ý của chủ thể, không đồng bộ nội dung giao dịch và không chia sẻ kết quả xác thực ngoài phạm vi cho phép. Đây là những chốt bảo vệ đáng chú ý, bởi việc xác minh một người có đúng là chủ tài khoản không đồng nghĩa với quyền xem họ đã mua gì, khám ở đâu hay giao dịch ra sao.
Dự thảo còn phân định đối tượng do cơ quan nhà nước định danh với những nhóm khác do tổ chức cung cấp dịch vụ đủ điều kiện thực hiện theo nhu cầu; Chính phủ sẽ quy định danh mục và lộ trình áp dụng. Khi dữ liệu định danh đã đầy đủ, chính xác trong cơ sở dữ liệu quốc gia hoặc chuyên ngành, cơ quan nhà nước có thể tự tạo lập danh tính và cấp mã, giúp người dân, tổ chức không phải khai lại thông tin hay làm thủ tục đăng ký. Tiện ích này chỉ có sức thuyết phục nếu người dân biết dữ liệu nào được dùng, ai được truy cập và cơ chế sửa sai, khiếu nại vận hành thế nào.

Năm cấp độ rủi ro: nghĩa vụ phải tương xứng
Ở dự án Luật An ninh dữ liệu, phân cấp rủi ro là trụ cột nhằm tránh áp một khuôn bảo vệ giống nhau cho dữ liệu ít nguy hại và dữ liệu trọng yếu. Dự thảo thiết kế 5 cấp độ, tương thích với 5 cấp độ hệ thống thông tin theo Luật An ninh mạng. Cách tiếp cận này hợp lý: nghĩa vụ càng nặng càng nên tập trung vào nơi sự cố có thể gây hậu quả lớn, thay vì buộc mọi đơn vị gánh cùng một quy trình.
Theo giải trình, dữ liệu cấp độ 1 không phát sinh thủ tục; cấp độ 2 cần phương án bảo vệ rút gọn và được miễn yêu cầu này đối với hộ kinh doanh, doanh nghiệp siêu nhỏ, doanh nghiệp nhỏ và doanh nghiệp khởi nghiệp sáng tạo. Từ cấp độ 3 mới phải đánh giá tác động và kiểm toán; thẩm định chỉ áp dụng ở cấp độ 4 và 5. Điểm người dân và doanh nghiệp cần theo dõi là tiêu chí xếp cấp: nếu mơ hồ, cơ chế phân tầng có thể tạo gánh nặng tùy tiện hoặc bỏ sót rủi ro.
Điều cần theo dõi khi dự thảo tiếp tục hoàn thiện
Hai dự án luật đặt ra câu hỏi thiết thực: dữ liệu được thu thập đến đâu khi định danh mở rộng, và làm sao bảo vệ an ninh mà không tạo thêm thủ tục không cần thiết cho doanh nghiệp. Người dân nên chú ý phạm vi lĩnh vực phải liên kết tài khoản, cách xin và rút lại sự đồng ý, giới hạn chia sẻ kết quả xác thực, cũng như quyền tiếp cận thông tin về việc xử lý dữ liệu. Doanh nghiệp cần quan tâm cách xác định cấp độ rủi ro và nghĩa vụ tương ứng, nhất là các tiêu chí áp dụng cho đơn vị nhỏ.
Bước tiếp theo là Chính phủ quy định bộ tiêu chí định lượng và định tính có thể kiểm chứng để doanh nghiệp tự xác định cấp độ, tránh nghĩa vụ vượt mức cần thiết. Cơ quan soạn thảo cũng cho biết sẽ phối hợp tiếp thu ý kiến đại biểu, báo cáo Ủy ban Thường vụ Quốc hội trước khi hoàn thiện dự thảo. Kết luận: liên kết danh tính với tài khoản có thể giúp giảm giả mạo, nhưng chỉ đáng tin khi quyền riêng tư được bảo vệ bằng giới hạn có thể kiểm tra và nghĩa vụ an ninh được phân theo rủi ro thực tế.