
Cảnh báo cho 99 quốc gia, nhưng không đồng nghĩa mọi iPhone đều bị nhiễm
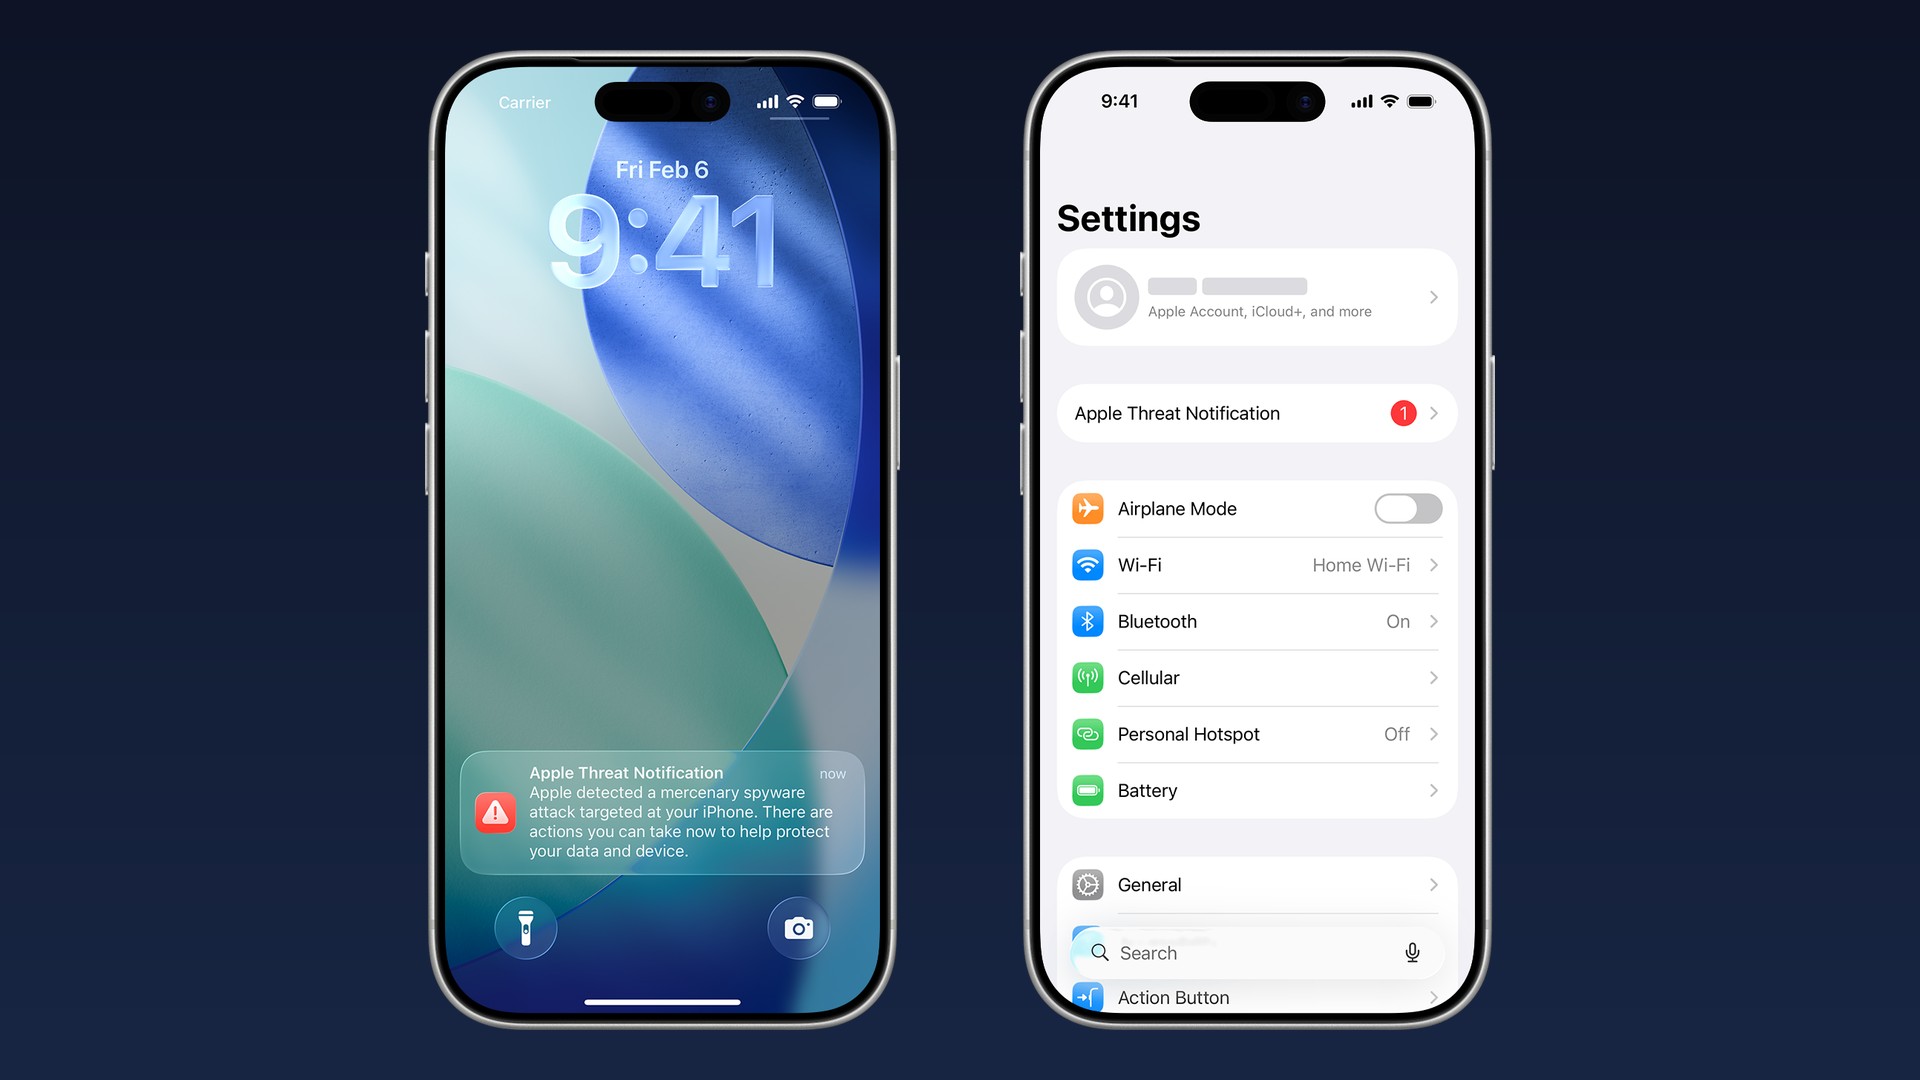
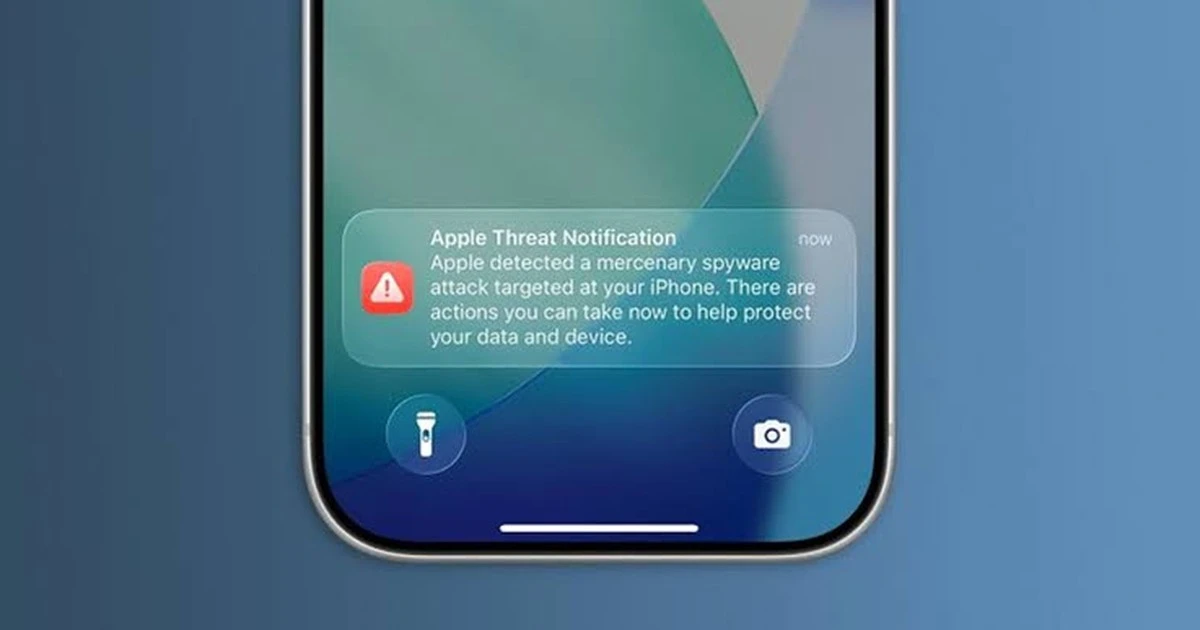
Cảnh báo bảo mật iPhone là thông báo đe dọa có độ tin cậy cao của Apple, cho biết một tài khoản hoặc thiết bị có thể đã bị nhắm mục tiêu bởi phần mềm gián điệp tinh vi, chứ không phải xác nhận máy chắc chắn đã bị xâm nhập. Từ ngày 30/10/2026, Apple bắt đầu gửi thông báo tới người dùng tại 99 quốc gia. Đây là tin cần được xem xét nghiêm túc, nhưng không nên biến thành lý do để hoảng loạn: Apple chưa công bố danh tính bên đứng sau hay xác nhận thiết bị nào thực sự bị xâm nhập. Nhà nghiên cứu bảo mật Costin Raiu đã xác minh nhiều thông báo được chia sẻ là xác thực, trong khi Apple chưa phát hành thông cáo riêng về đợt cảnh báo. Điểm mấu chốt là phân biệt nguy cơ bị nhắm đến với bằng chứng về một cuộc xâm nhập thành công.
Nguy cơ zero-click khiến thói quen tránh liên kết độc hại chưa đủ
Điều khiến cảnh báo đáng chú ý là khả năng tấn công iPhone bằng lỗ hổng zero-click: theo Financial Times, kẻ tấn công có thể khai thác lỗ hổng mà không cần nạn nhân bấm liên kết hay thực hiện thao tác. Tuy nhiên, Apple chưa xác nhận chi tiết này và hiện chưa có phân tích kỹ thuật công khai về các thiết bị được cho là bị ảnh hưởng. Vì vậy, không nên coi khả năng zero-click là kết luận chắc chắn cho mọi trường hợp. Phần mềm gián điệp đánh thuê thường nhắm vào cá nhân cụ thể; Pegasus là một ví dụ được biết đến rộng rãi. Việc một số thành viên Quốc hội và Chính phủ Đức, nhà làm phim Radwan Mortada và nhà báo Ragıp Soylu cho biết đã nhận cảnh báo cho thấy đây không phải cảnh báo giả định, nhưng cũng không chứng minh mọi người dùng iPhone đều đang bị theo dõi.
Xác minh thông báo qua kênh chính thức, đừng làm theo tin nhắn lạ
Apple cho biết thông báo chính thức có thể được gửi qua email, iMessage và hiển thị ở đầu trang account.apple.com khi người dùng đăng nhập. Hãng không yêu cầu nhấp liên kết, cài ứng dụng hay cung cấp mật khẩu để xử lý cảnh báo. Đây là ranh giới quan trọng để bảo vệ iPhone khỏi lừa đảo lợi dụng nỗi sợ: nếu một tin nhắn đòi thông tin đăng nhập hoặc hướng tới trang lạ, đừng làm theo. Hãy tự mở trình duyệt và nhập địa chỉ account.apple.com, sau đó kiểm tra xem có thông báo trên tài khoản hay không. Nếu nhận cảnh báo thật, hãy lưu lại nội dung và tìm chuyên gia bảo mật để được hỗ trợ. Apple cũng khuyến nghị người nhận xem xét thông báo nghiêm túc, dù thông báo không cho biết cuộc tấn công đã thành công hay chưa.
- Tự truy cập account.apple.com và kiểm tra cảnh báo sau khi đăng nhập.
- Không bấm liên kết, cài ứng dụng hoặc cung cấp mật khẩu theo yêu cầu trong tin nhắn đáng ngờ.
- Nếu cảnh báo được xác nhận, liên hệ chuyên gia bảo mật để được hướng dẫn.
Cập nhật iOS và bật Chế độ phong tỏa khi có cảnh báo
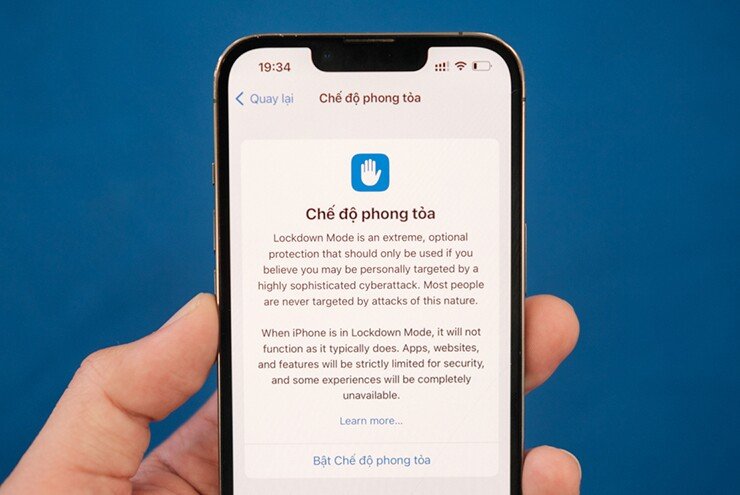
Người nhận cảnh báo nên cập nhật iPhone lên phiên bản iOS mới nhất và cân nhắc bật Chế độ phong tỏa, có trên iOS 16 trở lên. Tính năng này hạn chế một số chức năng có thể bị khai thác, gồm tệp đính kèm trong tin nhắn và một số công nghệ web; đổi lại, một số trải nghiệm sử dụng cũng bị giới hạn. Có thể tìm cài đặt tại Cài đặt > Quyền riêng tư & Bảo mật > Chế độ phong tỏa. Đây không phải lời hứa rằng mọi nguy cơ sẽ biến mất, nhưng là biện pháp phòng vệ Apple khuyến nghị cho người được cảnh báo. Kết luận thực tế rất rõ: đừng hoảng sợ trước tin nhắn chưa xác minh, cũng đừng xem nhẹ cảnh báo chính thức. Kiểm tra đúng kênh, cập nhật phần mềm và tìm hỗ trợ chuyên môn là cách ứng phó hợp lý.