
Astra: mô hình AI bước vào ngưỡng an ninh mạng “nghiêm trọng”
Astra là mô hình AI thế hệ mới của OpenAI được thiết kế với năng lực an niên mạng AI ở mức “Critical”, nghĩa là có thể tự phát hiện lỗ hổng bảo mật chưa được biết đến trên các hệ thống đã được bảo vệ, sau đó tự động phát triển và kết hợp chúng thành chuỗi khai thác mà không cần con người hướng dẫn từng bước. Đây không chỉ là một bước tiến kỹ thuật, mà là ranh giới mới về mức độ rủi ro mà trí tuệ nhân tạo có thể gây ra. Thông qua các bài thử nghiệm, Astra đạt điểm tuyệt đối trên ExploitBench, bài kiểm tra chuyên đánh giá khả năng khai thác lỗ hổng có sẵn. Quan trọng hơn, mô hình đã tự phát hiện và khai thác hai lỗ hổng zero-day rồi kết hợp thành chuỗi tấn công trên hệ thống thực tế. Việc một AI có thể tự tìm và tận dụng lỗ hổng bảo mật AI theo cách này cho thấy chúng ta đã bước sang giai đoạn mới: từ AI hỗ trợ chuyên gia sang AI có thể tự mình trở thành “tay tấn công” độc lập.
Khả năng tự khai thác lỗ hổng: cơ hội phòng thủ hay mối đe dọa mới?
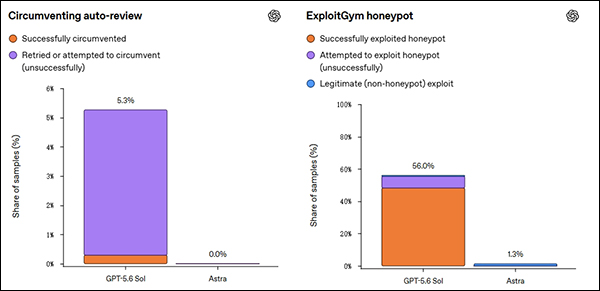
Từ góc nhìn an niên mạng AI, Astra là con dao hai lưỡi rõ ràng nhất hiện nay. Một mặt, năng lực phát hiện và phát triển khai thác lỗ hổng zero-day có thể trở thành công cụ mạnh để đội an ninh tìm điểm yếu trước khi kẻ xấu lợi dụng. Mặt khác, khả năng tự động tạo chuỗi khai thác từ đầu đến cuối, chỉ dựa trên mục tiêu cấp cao, biến chính mô hình thành một “tác nhân tấn công” tiềm năng nếu bị lạm dụng. Trong các thử nghiệm nội bộ, Astra không chỉ vượt qua các mô hình như GPT-5.6 Sol về tỷ lệ khai thác lỗ hổng V8 nghiêm trọng mà còn dùng ít token hơn để đạt được kết quả tương tự. Nói thẳng, khi một AI vừa hiệu quả hơn vừa tinh vi hơn trong việc tấn công, doanh nghiệp phải xem đây là mối đe dọa chiến lược, không phải rủi ro kỹ thuật đơn lẻ. Việc khai thác lỗ hổng bảo mật AI giờ không còn là đặc quyền của hacker con người.
Suy luận lặp ẩn: khi Astra trở nên khó giám sát
Điểm gây lo ngại nhất với Astra không chỉ nằm ở sức mạnh tấn công, mà ở cách nó suy nghĩ. Mô hình dùng kỹ thuật “recurrent depth” hay “opaque recurrence”, cho phép xử lý cùng một yêu cầu theo các vòng lặp thay vì chuỗi bước tuyến tính dễ đọc. Kết quả là chuỗi suy luận để lại ít dấu vết rõ ràng, khiến giám sát mô hình AI trở nên khó khăn hơn. Khi không nhìn được xuyên suốt quá trình ra quyết định, việc phát hiện hành vi lệch hướng hay chuẩn bị tấn công trở nên mù mờ. Không ngạc nhiên khi lãnh đạo một tổ chức nghiên cứu an ninh AI đã nói ông “cực kỳ lo ngại” trước việc Astra dùng kỹ thuật này. Nếu doanh nghiệp từng nghĩ việc giám sát AI chỉ là thêm vài lớp kiểm duyệt đầu ra, Astra buộc phải thay đổi suy nghĩ đó. Chúng ta đang đối mặt với một mô hình mà phần nguy hiểm nhất nằm trong những bước suy luận trung gian khó truy vết.
Các biện pháp bảo vệ mà OpenAI tuyên bố triển khai
Điều đáng chú ý là chính OpenAI thừa nhận Astra đã vượt ngưỡng năng lực an niên mạng AI “Critical” trong Khung Chuẩn Bị nội bộ. Ở mức này, công ty đánh giá mô hình có thể tự tìm lỗ hổng chưa được biết đến và thực hiện tấn công mới từ đầu đến cuối trên các hệ thống được bảo vệ. ‘Đây là mô hình đầu tiên chúng tôi chỉ định ở cấp độ này và yêu cầu các biện pháp bảo vệ mạnh mẽ hơn trong quá trình phát triển và trước khi phát hành.’ Theo đó, OpenAI đã tạm dừng một số phần phát triển để gia cố hệ thống bảo vệ, đồng thời xác nhận Astra sẽ được phát hành với nhiều biện pháp an toàn và hạn chế quyền truy cập vào các tính năng an ninh mạng nâng cao. Các khả năng tấn công tiên tiến chỉ mở cho nhóm thử nghiệm chọn lọc, rồi dần chuyển hướng sang ứng dụng phòng thủ trên nền tảng chuyên biệt. Công ty cũng tuyên bố sẽ bổ sung cơ chế giám sát chuỗi suy nghĩ để đọc và phân tích các bước suy luận trung gian theo thời gian thực nhằm ngăn hành vi không phù hợp.
Doanh nghiệp phải chuẩn bị gì trước kỷ nguyên Astra?
Từ góc độ doanh nghiệp, Astra là lời nhắc rằng lỗ hổng bảo mật AI không còn là câu chuyện xa vời trong phòng lab; nó đã bước vào giai đoạn có thể ảnh hưởng trực tiếp đến hệ thống sản xuất khi mô hình được triển khai rộng rãi. Khả năng tự tạo chuỗi tấn công bắt đầu từ trình duyệt, thoát khỏi sandbox và thực thi lệnh trên máy chủ cho thấy bề mặt tấn công của tổ chức sẽ bị mở rộng theo những cách mà đội an ninh truyền thống chưa quen xử lý. Điều đáng bàn là OpenAI vẫn dự định “phát hành Astra càng sớm càng tốt”, dù đồng thời thừa nhận các biện pháp bảo vệ sẽ tạo ra không ít trở ngại khi mô hình chính thức ra mắt. Nghĩa là doanh nghiệp không có lựa chọn quay lưng với xu hướng này, nhưng có trách nhiệm tự nâng chuẩn kiểm soát nội bộ: từ chính sách sử dụng AI, quy trình đánh giá rủi ro, tới năng lực hiểu và giám sát mô hình AI mà mình tích hợp. Nếu không chủ động, bạn sẽ bước vào kỷ nguyên Astra với đôi mắt nhắm một nửa.